Os ataques a criptoativos assistidos por IA referem-se a atividades de cibersegurança em que os atacantes utilizam modelos de IA, ferramentas automatizadas de análise de código ou Agentes de IA para melhorar a eficiência da descoberta de vulnerabilidades, da análise de código malicioso, da engenharia social e da preparação de ataques. À medida que os modelos de linguagem de grande escala evoluem de ferramentas de geração de texto para sistemas inteligentes capazes de compreender código, chamar ferramentas e executar tarefas com várias etapas, a IA está a reformular o panorama de segurança do setor dos criptoativos.
Em comparação com as aplicações tradicionais da Internet, os sistemas financeiros de criptoativos envolvem riscos mais diretos para os ativos. Os contratos inteligentes podem gerir fundos automaticamente, as assinaturas de carteiras podem autorizar transferências de ativos e, em geral, é difícil reverter transações on-chain após a confirmação. Por conseguinte, os atacantes não têm necessariamente de comprometer a rede blockchain subjacente. Explorar fragilidades na lógica dos contratos inteligentes, nas permissões do ambiente de desenvolvimento ou nas assinaturas dos utilizadores pode ser suficiente para provocar perdas de ativos.
A adoção generalizada da IA está a alterar ainda mais esta estrutura de risco. A análise de vulnerabilidades está a tornar-se mais automatizada, o código malicioso pode propagar-se através de dependências de software e os Agentes de IA com capacidades de chamada de ferramentas estão a começar a interagir com carteiras e interfaces de transações on-chain. Por conseguinte, as questões de segurança dos criptoativos já não se limitam aos próprios contratos inteligentes. Estão gradualmente a alargar-se a todo o processo de desenvolvimento de software, aos serviços de terceiros e à execução de fundos. Este artigo analisa como a IA está a alterar os ataques a criptoativos nas perspetivas das vulnerabilidades dos contratos inteligentes, das cadeias de fornecimento de software, dos Agentes de IA e da segurança das carteiras, e explora como o setor pode estabelecer um sistema de defesa mais abrangente.
Principais conclusões
-
A IA está a alterar a eficiência e o custo dos ataques a criptoativos. Os modelos de linguagem de grande escala podem ajudar na análise de código, na triagem de vulnerabilidades e na recolha de informações, automatizando partes da investigação de segurança que anteriormente exigiam muito trabalho manual.
-
Os contratos inteligentes continuam a ser alvos importantes de ataques a criptoativos. Erros de controlo de acesso, vulnerabilidades de reentrada, manipulação de oráculos e falhas de lógica de negócio não são problemas novos na era da IA, mas a IA pode reduzir o tempo necessário para os descobrir e validar.
-
As cadeias de fornecimento de software estão a tornar-se vetores de ataque importantes. Dependências de código aberto, pacotes npm, componentes de front-end, ferramentas de compilação e serviços de terceiros utilizados pelos programadores podem tornar-se canais através dos quais código malicioso entra em aplicações de criptoativos.
-
Os Agentes de IA estão a expandir os limites dos riscos de segurança. Quando os sistemas de IA podem chamar ferramentas externas, ler informações sensíveis ou executar transações on-chain, a injeção de instruções, o abuso de privilégios e a execução incorreta podem afetar diretamente a segurança dos ativos digitais.
-
Uma auditoria de segurança não equivale à segurança completa do sistema. Mesmo que um contrato inteligente seja aprovado numa auditoria, um projeto pode ainda ser atacado porque o seu front-end foi comprometido, a chave privada de um administrador foi exposta ou uma dependência maliciosa foi atualizada.
-
A IA também pode melhorar a eficiência da defesa. As revisões automatizadas de código, a monitorização de transações anómalas e a identificação de riscos podem ajudar as equipas de segurança a ampliar a sua cobertura, mas a verificação humana e os controlos de acesso continuam a ser necessários.
Porque está a IA a alterar o custo e a eficiência dos ataques a criptoativos?
Os ciberataques tradicionais exigem normalmente que os atacantes tenham conhecimentos de análise de código, arquitetura de sistemas, testes de segurança e exploração de vulnerabilidades. No caso de protocolos DeFi complexos, os atacantes também têm de compreender as estruturas dos pools de liquidez, a precificação de tokens, os mecanismos de garantia e as interações entre diferentes contratos inteligentes. Estes requisitos técnicos aumentam o custo da preparação de ataques e limitam o número de alvos que alguns atacantes conseguem analisar.
As ferramentas de IA estão a reduzir a barreira de entrada para algumas destas tarefas. Os modelos de linguagem de grande escala conseguem ler rapidamente grandes volumes de código, explicar as funções de código complexo, identificar definições de permissões invulgares e ajudar a organizar potenciais vias de vulnerabilidade. Os Agentes de IA com capacidades de chamada de ferramentas também podem combinar verificações de código, simulações de transações e análise de resultados em ambientes de teste para executar continuamente tarefas com várias etapas.
Por exemplo, os investigadores de segurança tradicionais podem precisar de ler as funções de um contrato uma a uma para compreender que permissões e chamadas externas estão envolvidas numa operação específica de fundos. A IA pode ajudar a organizar estas relações, permitindo aos investigadores localizar mais rapidamente as áreas de código que justificam uma validação adicional. Quando os atacantes utilizam ferramentas semelhantes, também podem tornar-se mais eficientes na triagem de potenciais alvos.
No entanto, a capacidade de uma IA explicar código não significa que consiga identificar com precisão todas as vulnerabilidades. Os ataques a contratos inteligentes envolvem frequentemente estados específicos dos fundos, sequências de transações e condições económicas. Um modelo pode ignorar restrições críticas ou identificar incorretamente designs normais como questões de segurança.
Por conseguinte, o impacto mais direto da IA nos ataques a criptoativos não é a criação de tipos de vulnerabilidade inteiramente novos. Em vez disso, reduz o tempo necessário para alguma investigação de vulnerabilidades e preparação de ataques, ao mesmo tempo que amplia a cobertura da análise automatizada.
Como pode a IA acelerar a descoberta e a exploração de vulnerabilidades em contratos inteligentes?
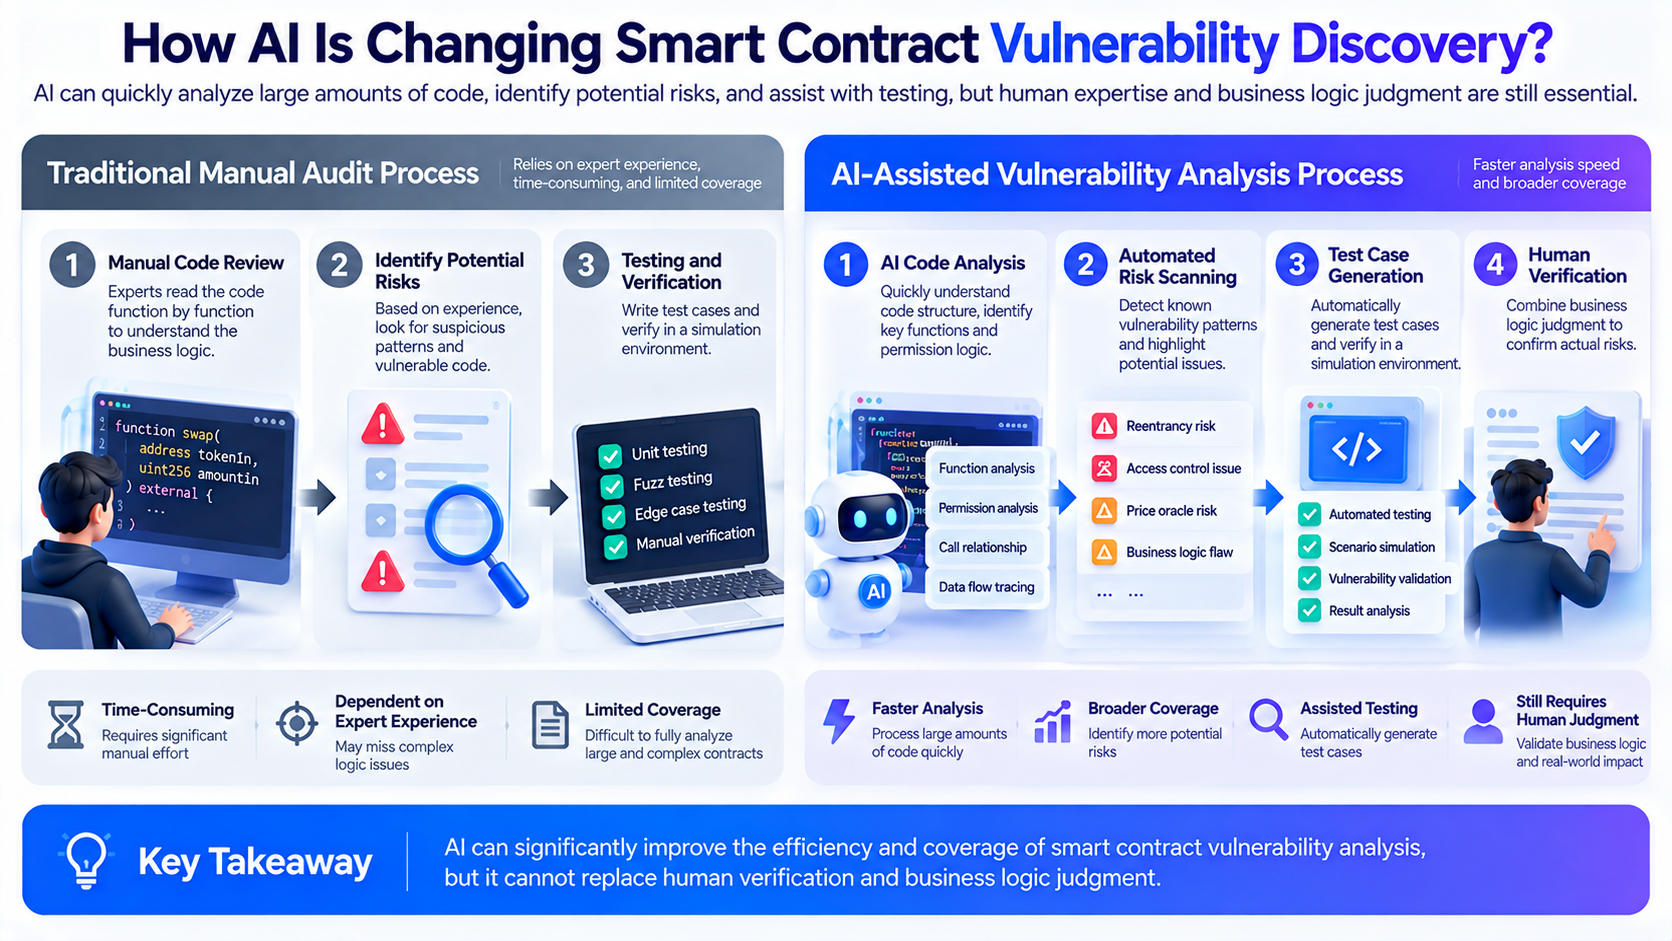
As vulnerabilidades dos contratos inteligentes resultam normalmente de diferenças entre a implementação do código e as regras de negócio previstas. Uma vez que os contratos inteligentes gerem diretamente ativos on-chain, erros na lógica crítica podem afetar transferências de fundos, liquidações de garantias ou permissões do protocolo.
A IA pode ajudar a analisar estas relações lógicas, sobretudo ao verificar grandes quantidades de contratos semelhantes, organizar chamadas de funções complexas e identificar questões de segurança recorrentes.
Os riscos comuns dos contratos inteligentes incluem os seguintes.
| Tipo de vulnerabilidade |
Risco principal |
Potencial função da IA |
| Falhas de controlo de acesso |
Endereços não autorizados chamam funções sensíveis |
Ajudar a rever verificações de permissões e configurações de funções |
| Vulnerabilidades de reentrada |
Ordenação anómala de chamadas externas e atualizações de estado |
Identificar potenciais riscos de chamadas repetidas |
| Manipulação de oráculos |
Preços incorretos afetam a negociação e a liquidação |
Analisar dependências de preços e pressupostos anómalos |
| Falhas de lógica de negócio |
Erros nos cálculos de fundos, recompensas ou regras de liquidação |
Ajudar a rever processos de negócio complexos |
| Riscos de interação entre contratos |
Comportamento inesperado entre diferentes protocolos |
Organizar cadeias de chamadas e dependências externas |
As vulnerabilidades da lógica de negócio merecem especial atenção. Ao contrário de erros óbvios de código, algumas vulnerabilidades não infringem as regras da linguagem de programação. Em vez disso, exploram falhas de design nos mecanismos económicos de um protocolo. Por exemplo, o método de avaliação de garantias de um protocolo de empréstimo pode produzir resultados anómalos em condições específicas de mercado. Mesmo que cada função individual seja executada normalmente, o processo global de gestão de fundos pode ainda apresentar problemas.
A IA pode ajudar a identificar padrões invulgares no código, mas os riscos da lógica económica continuam a ter de ser validados com base nas regras de negócio reais, nos dados on-chain e no ambiente de transações.
Além disso, a investigação de vulnerabilidades assistida por IA pode desenvolver-se num processo iterativo contínuo. Um sistema pode analisar primeiro o código, utilizar o feedback dos testes para determinar se uma hipótese é válida e, em seguida, ajustar a direção da sua análise. Esta abordagem automatizada melhora a eficiência da investigação, mas também significa que as equipas de segurança têm de dar maior ênfase aos testes contínuos, em vez de efetuarem uma única verificação antes da implementação do contrato.
O que são ataques à cadeia de fornecimento de software e porque podem contornar auditorias de contratos inteligentes?
Um ataque à cadeia de fornecimento de software é um método de ataque em que um atacante introduz código malicioso numa aplicação-alvo através de pacotes de terceiros, ferramentas de desenvolvimento, processos de compilação ou serviços externos. Ao contrário de procurar diretamente vulnerabilidades em contratos inteligentes, este tipo de ataque utiliza frequentemente componentes de software nos quais os programadores já confiam como ponto de entrada.
As aplicações modernas de criptoativos são compostas por mais do que contratos inteligentes on-chain. Um produto DeFi completo também inclui normalmente um website de front-end, ferramentas de ligação de carteiras, interfaces de dados de transações, dependências JavaScript, serviços de servidor e sistemas automatizados de implementação. Mesmo que os contratos on-chain tenham sido aprovados numa auditoria, um componente externo pode ainda representar um risco independente.
Por exemplo, uma aplicação de bolsa descentralizada pode utilizar um componente de terceiros para ligação de carteiras. Se for inserido código malicioso nesse componente durante uma atualização de software, os utilizadores podem receber pedidos de transação diferentes dos pedidos esperados, mesmo quando visitam o website legítimo. Neste caso, o problema pode não ter origem no próprio protocolo de negociação. Pode ocorrer antes de o utilizador interagir com o contrato inteligente.
Os ataques à cadeia de fornecimento de software podem propagar-se amplamente. Se vários projetos utilizarem o mesmo pacote de dependência ou componente de front-end, comprometer um único componente pode afetar várias aplicações em simultâneo.
O incidente Ledger Connect Kit, em 2023, demonstrou este risco. Código malicioso entrou num componente de ligação de carteiras através de um processo de lançamento de software comprometido e afetou algumas aplicações descentralizadas que dependiam de componentes relacionados. Estes incidentes mostram que auditar contratos inteligentes não significa que todo o ambiente de aplicação acedido pelos utilizadores esteja protegido no mesmo grau.
À medida que os componentes de código aberto e as ferramentas de desenvolvimento automatizado são mais utilizados em todo o ecossistema Web3, a segurança da cadeia de fornecimento de software tornou-se uma área de defesa tão importante como a segurança dos contratos inteligentes.
Como pode a IA amplificar ainda mais os riscos de ataques à cadeia de fornecimento de software?
As ferramentas de programação com IA podem ajudar os programadores a gerar rapidamente código, instalar dependências e configurar ambientes de desenvolvimento. No entanto, sem a revisão necessária, o desenvolvimento automatizado também pode aumentar os riscos potenciais na cadeia de fornecimento de software.
O código gerado por IA pode fazer referência a pacotes de software que não foram suficientemente verificados ou utilizar dependências desatualizadas que não são adequadas para o projeto atual. Se os programadores aceitarem os resultados gerados sem os rever, podem introduzir riscos de segurança desnecessários no projeto.
Os Agentes de IA podem ter permissões de operação superiores às das ferramentas comuns de preenchimento de código. Por exemplo, alguns Agentes podem ler ficheiros do projeto, chamar ferramentas de linha de comandos, aceder a serviços externos e modificar o ambiente de desenvolvimento. Quando estas capacidades são combinadas com conteúdo de terceiros não fidedigno, o risco deixa de se limitar à qualidade do código.
Uma questão importante é a injeção de instruções. Os atacantes podem tentar incorporar instruções maliciosas em páginas web, documentos, comentários de código ou respostas de ferramentas para induzir um Agente de IA a desviar-se da sua tarefa original. Se o Agente não tiver limites de permissão claramente definidos, pode realizar ações que o programador não autorizou.
Estes riscos são particularmente sensíveis para projetos de criptoativos. Os ambientes de desenvolvimento podem conter credenciais de implementação, chaves de serviços RPC, configurações de assinatura automatizada e outras informações sensíveis. Se uma ferramenta de IA puder aceder diretamente a este conteúdo, uma entrada externa pode tornar-se um ponto de entrada indireto para influenciar operações internas.
Por conseguinte, a segurança da cadeia de fornecimento de software na era da IA exige mais do que verificar se as dependências são fidedignas. Exige também confirmar a que ficheiros as ferramentas de IA podem aceder, que comandos podem executar e se podem aceder a fundos reais e credenciais críticas.
Porque podem ocorrer perdas de ativos mesmo depois de um contrato inteligente ser aprovado numa auditoria?
As auditorias de contratos inteligentes são utilizadas principalmente para avaliar questões de segurança numa versão específica do código. O âmbito de uma auditoria é normalmente limitado pela versão do contrato, pelos pressupostos de negócio e pelas condições de teste. Uma auditoria pode reduzir o risco de vulnerabilidades conhecidas, mas não pode garantir que todas as partes de um projeto permanecerão seguras em todos os momentos.
O funcionamento real de uma aplicação de criptoativos envolve vários sistemas interligados. Os contratos inteligentes executam lógica on-chain, os websites de front-end apresentam informações de transações, as carteiras autorizam assinaturas e as equipas de desenvolvimento e operações gerem permissões de atualização, parâmetros de configuração e serviços externos.
Um problema em qualquer uma destas áreas pode afetar a segurança dos fundos dos utilizadores.
Por exemplo, o contrato inteligente de um protocolo pode não ter vulnerabilidades óbvias, mas o seu website de front-end pode ser comprometido. Os utilizadores podem ver no ecrã o que parece ser uma operação de troca normal, enquanto o pedido real da carteira contém conteúdo adicional de autorização. Se os utilizadores não verificarem as informações de assinatura, podem conceder voluntariamente aos atacantes permissões desnecessárias para operar os seus ativos.
Outro risco provém das permissões de administrador. Se um atacante obtiver permissões de atualização do protocolo ou controlo sobre configurações críticas, pode utilizar funções de gestão que o contrato já permite para alterar a forma como os fundos são tratados. Neste caso, o ataque pode não exigir a exploração de uma vulnerabilidade de código no sentido tradicional.
Por conseguinte, as medidas de segurança têm de abranger várias camadas.
| Camada de segurança |
Riscos principais |
Medidas defensivas essenciais |
| Contratos inteligentes |
Erros de lógica, vulnerabilidades de permissões |
Auditorias de código, testes, verificação formal |
| Aplicações de front-end |
Manipulação de páginas, pedidos de assinatura maliciosos |
Verificações de integridade da implementação, monitorização de anomalias |
| Dependências de software |
Atualizações maliciosas, envenenamento de dependências |
Fixação de versões, verificação de fontes |
| Ambientes de desenvolvimento |
Exposição de credenciais, abuso de privilégios |
Isolamento de chaves, princípios de privilégio mínimo |
| Carteiras e assinaturas |
Autorizações de phishing, transações incorretas |
Verificação de assinaturas, gestão de autorizações |
| Operações do protocolo |
Roubo de permissões de administrador, erros de configuração |
Multisig, bloqueios temporais, monitorização contínua |
Isto também explica porque aumentar simplesmente o número de auditorias de contratos inteligentes não consegue resolver todas as questões de segurança dos criptoativos. Os projetos também têm de gerir continuamente as dependências de software, as permissões de desenvolvimento e os ambientes de interação dos utilizadores.
Que novos riscos podem criar os Agentes de IA que executam automaticamente transações on-chain?
Os Agentes de IA estão a evoluir de ferramentas de análise de informação para sistemas automatizados capazes de chamar serviços externos, executar transações e gerir ativos digitais. Em alguns casos de utilização, um Agente de IA pode consultar informações de mercado com base em condições predefinidas, analisar preços de ativos e executar operações através de uma carteira ou interface de negociação.
Este modelo pode melhorar a eficiência da gestão de fundos, mas também significa que os sistemas de IA podem participar diretamente em transferências de ativos.
Quando um chatbot tradicional fornece informações incorretas, o utilizador geralmente tem de tomar medidas adicionais antes de os fundos serem afetados. Em contraste, se um Agente de IA com capacidades de execução on-chain tiver autorização de carteira, pode transformar diretamente uma avaliação incorreta numa transação.
Por exemplo, um Agente automatizado de gestão de fundos pode determinar se deve ajustar as alocações de ativos com base em dados externos. Se os dados que lê tiverem sido manipulados ou se não conseguir identificar corretamente os riscos associados ao contrato-alvo, pode executar uma operação que não corresponde às expectativas do utilizador.
Outra questão é o âmbito das permissões. Se for concedido a um Agente aprovações ilimitadas de tokens ou permissão para operar grandes montantes de fundos, uma única execução incorreta pode causar perdas significativas. Em comparação, estabelecer limites por transação, listas de permissão de endereços de destino e mecanismos de confirmação manual pode ajudar a controlar o potencial impacto.
Por conseguinte, proteger os Agentes de IA exige mais do que melhorar a precisão da tomada de decisões. Exige também limites de execução que funcionem independentemente das decisões do modelo.
Em designs práticos, a IA pode analisar mercados e propor transações, enquanto as transferências de fundos devem continuar sujeitas a regras de autorização claramente definidas. Para transações de alto risco, montantes invulgares ou interações com contratos desconhecidos, o sistema pode exigir verificação adicional, em vez de depender inteiramente da IA para tomar a sua própria decisão.
Esta será uma questão importante a resolver à medida que a IA se integra nas finanças on-chain.
Pode a IA melhorar a defesa de segurança no setor dos criptoativos?
A IA também pode ajudar as equipas de segurança a melhorar a eficiência das suas defesas. Para projetos de criptoativos que precisam de analisar grandes quantidades de contratos inteligentes, registos de transações e dependências de software, as ferramentas automatizadas podem reduzir o trabalho repetitivo e ajudar os investigadores a localizar mais rapidamente atividades anómalas.
No âmbito da segurança dos contratos inteligentes, a IA pode ajudar em revisões de código, classificação de vulnerabilidades e design de casos de teste. Os programadores podem utilizar IA para compreender relações complexas entre funções e, em seguida, combinar análise estática, testes fuzz e auditorias manuais para validar potenciais problemas.
Na monitorização on-chain, a IA pode ajudar a identificar movimentos invulgares de fundos, alterações súbitas nos padrões de transação e comportamentos semelhantes a ataques históricos. Isto pode ser valioso para equipas de segurança que precisam de monitorizar continuamente vários protocolos e pools de ativos.
Na gestão da cadeia de fornecimento de software, a IA pode ajudar a organizar relações entre dependências, identificar alterações invulgares de versões e analisar como os avisos de segurança afetam o projeto atual.
No entanto, as ferramentas de defesa baseadas em IA também apresentam problemas de falsos positivos, problemas não detetados e compreensão contextual insuficiente. Algumas transferências normais de montantes elevados podem ser incorretamente identificadas como ataques, enquanto vulnerabilidades complexas de lógica económica podem não ser detetadas através do reconhecimento convencional de padrões.
Por conseguinte, a IA é mais adequada para melhorar a eficiência das equipas de segurança do que para determinar de forma independente se um protocolo é seguro. Um sistema de defesa completo continua a exigir uma combinação de testes automatizados, verificação manual, monitorização contínua e controlos de acesso claramente definidos.
Como se podem os utilizadores comuns proteger contra riscos de segurança de criptoativos na era da IA?
Para os utilizadores comuns, as alterações de segurança introduzidas pela IA refletem-se principalmente na geração mais fácil de conteúdo fraudulento, na imitação de identidade mais convincente e em websites maliciosos e informações de transação falsas mais enganosos.
Os atacantes podem utilizar IA para gerar rapidamente e-mails de phishing em vários idiomas, imitar mensagens de apoio ao cliente e criar explicações de investimento aparentemente profissionais. Também podem utilizar vozes ou vídeos falsos para tornar a imitação de identidade mais credível.
Por mais convincente que a informação pareça, as perdas de ativos requerem geralmente um passo crítico, como um utilizador divulgar uma chave privada, ligar-se a um website malicioso, conceder permissões excessivas ou assinar uma transação que não corresponde às suas expectativas.
Por conseguinte, os utilizadores devem concentrar as suas verificações de segurança nas operações efetivas de fundos.
Aceder a plataformas de negociação e aplicações de carteira através de canais fidedignos. Evitar utilizar ligações de início de sessão ou de ligação de carteira fornecidas em mensagens desconhecidas. Antes de assinar uma transação, verificar o endereço de destino, o montante da transação e os detalhes da autorização. Prestar especial atenção a aprovações ilimitadas e interações com contratos desconhecidos.
Para aprovações de tokens que já não sejam necessárias, realizar revisões regulares e revogar permissões desnecessárias. Ao deter montantes significativos de ativos digitais, considerar separar uma carteira utilizada para transações quotidianas de uma carteira utilizada para reservas de longo prazo, para reduzir o impacto de um único incidente de segurança.
Além disso, qualquer alegado representante de apoio ao cliente ou suporte técnico que peça aos utilizadores para fornecerem uma frase-semente, chave privada ou frase de recuperação deve ser tratado como um sinal de risco relevante. Mesmo que a outra parte utilize voz, vídeo ou terminologia profissional convincentes, isso não substitui a verificação independente da identidade.
Os princípios básicos de segurança dos utilizadores não mudaram fundamentalmente na era da IA. O importante é verificar os detalhes das transações, controlar as permissões dos fundos e evitar depender de informações não verificadas para a segurança dos ativos.
Como vai evoluir o enquadramento de segurança dos criptoativos na era da IA?
À medida que as ferramentas de IA se envolvem gradualmente no desenvolvimento de software, na investigação de vulnerabilidades e nas transações on-chain, a segurança dos criptoativos está a passar da proteção pontual para a proteção integral do processo.
No passado, alguns projetos dependiam principalmente de auditorias de contratos inteligentes realizadas antes da implementação, esperando reduzir os riscos através de revisões de código. No entanto, em aplicações Web3 complexas, podem ocorrer questões de segurança em atualizações de dependências de software, implementações de front-end, operações de administradores, assinaturas de utilizadores e outras áreas.
No futuro, as verificações de segurança terão de refletir mais estreitamente o processo real de execução de transações com fundos reais.
Para contratos inteligentes, os projetos têm de realizar testes abrangentes antes da implementação e monitorizar continuamente transações anómalas durante a operação. Para cadeias de fornecimento de software, as equipas de desenvolvimento têm de verificar as fontes das dependências, restringir as permissões das ferramentas automatizadas e proteger as credenciais de implementação e as chaves críticas.
Para aplicações on-chain orientadas por Agentes de IA, é necessário estabelecer limites de segurança claros entre as decisões do modelo e a execução real de transações. Por exemplo, limites de montante das transações, verificações de endereços de destino, suspensão de comportamentos anómalos e mecanismos de aprovação manual podem reduzir o impacto de uma execução automatizada incorreta.
Ao mesmo tempo, as equipas de segurança têm de avaliar se as próprias ferramentas de IA são fidedignas. A capacidade de um modelo processar corretamente dados não fidedignos, a eventual ultrapassagem das permissões autorizadas pelas chamadas de ferramentas e a rastreabilidade das decisões automatizadas tornar-se-ão novas áreas de avaliação de segurança.
Por conseguinte, o impacto de longo prazo da IA no setor dos criptoativos não se limita a fornecer ferramentas mais poderosas aos atacantes. Também está a afastar a proteção de segurança das auditorias pontuais e a encaminhá-la para a verificação contínua.
Conclusão
A IA está a alterar a eficiência e a estrutura de risco dos ataques a criptoativos. Os modelos de linguagem de grande escala e os Agentes automatizados podem ajudar na análise de código, investigação de vulnerabilidades e processamento de informações, reduzindo o custo de algumas atividades de preparação de ataques. No entanto, isto não significa que todos os ataques complexos possam ser totalmente automatizados.
As vulnerabilidades dos contratos inteligentes continuam a ser uma fonte importante de risco, enquanto as cadeias de fornecimento de software, as permissões dos programadores, as aplicações de front-end e as assinaturas de carteiras também podem causar diretamente perdas de ativos. À medida que os Agentes de IA obtêm mais permissões para chamar ferramentas e operar fundos, as questões de segurança vão alargar-se ainda mais à execução automatizada e ao controlo de acesso.
Para os programadores, a IA pode melhorar a eficiência das auditorias e da monitorização, mas tem de ser combinada com testes de segurança tradicionais, gestão de dependências e revisão manual. Para os utilizadores comuns, verificar os detalhes das transações, proteger as chaves privadas e limitar o âmbito das autorizações continuam a ser medidas importantes para evitar perdas de ativos.
A segurança dos criptoativos na era da IA está a passar da simples proteção do código dos contratos inteligentes para a proteção de todo o processo, desde o desenvolvimento de software e as dependências de terceiros até à execução on-chain de fundos. A capacidade de estabelecer mecanismos de segurança contínuos, em camadas e verificáveis tornar-se-á um fator competitivo importante para as aplicações Web3 no futuro.
Perguntas frequentes
A IA vai tornar as criptomoedas mais vulneráveis a ataques?
A IA pode reduzir o custo de algumas atividades de análise de vulnerabilidades, recolha de informações e preparação de ataques, mas o êxito de um ataque continua a depender das vulnerabilidades do sistema, das condições de permissão e das medidas defensivas.
A IA pode descobrir automaticamente vulnerabilidades em contratos inteligentes?
A IA pode ajudar a identificar potenciais vulnerabilidades, e algumas investigações demonstraram a capacidade dos Agentes de IA para descobrir e explorar vulnerabilidades em ambientes de teste. No entanto, os modelos podem ainda produzir falsos positivos ou não detetar problemas e não podem substituir uma auditoria de segurança completa.
O que é um ataque à cadeia de fornecimento de software?
Um ataque à cadeia de fornecimento de software é um ataque em que um atacante introduz código malicioso numa aplicação-alvo através de dependências de terceiros, ferramentas de desenvolvimento, sistemas de compilação ou outros processos de entrega de software.
Porque podem os contratos inteligentes continuar a ser atacados depois de uma auditoria?
As auditorias avaliam normalmente código e pressupostos específicos do contrato. Não conseguem eliminar automaticamente riscos como manipulação de front-end, exposição de chaves privadas, dependências maliciosas ou autorizações incorretas dos utilizadores.
O código de contratos inteligentes gerado por IA é seguro?
Não se pode presumir que seja seguro. O código gerado por IA pode conter erros de lógica de negócio, falhas de permissões ou dependências inadequadas. Tem de ser sujeito a testes, revisão e, quando necessário, a uma auditoria profissional.
Quais são os riscos de segurança dos Agentes de IA que negoceiam automaticamente?
Os principais riscos incluem executar incorretamente transações, autorização excessiva, utilização de dados externos não fidedignos e transferência de mais fundos do que o esperado sem confirmação manual.
A IA pode ser utilizada para a defesa de segurança dos criptoativos?
Sim. A IA pode ajudar em revisões de código, análise de transações anómalas, organização de informações sobre ameaças e verificações de dependências de software, mas tem de ser combinada com outros métodos de verificação.
Como se podem os utilizadores comuns proteger contra ataques de phishing gerados por IA?
Aceder às plataformas através de canais fidedignos, verificar os detalhes das transações, proteger frases-semente e chaves privadas e evitar conceder permissões desnecessárias de tokens a websites desconhecidos.
As vulnerabilidades de dependências de software podem afetar as carteiras dos utilizadores?
Podem. Se uma dependência maliciosa entrar num componente de ligação de carteira ou numa aplicação de front-end, pode afetar a apresentação de transações, os pedidos de assinatura ou o processamento de dados sensíveis.
A IA vai substituir as auditorias manuais de contratos inteligentes no futuro?
Atualmente, não existem provas suficientes de que a IA possa substituir completamente as auditorias manuais. Uma abordagem mais prática consiste em utilizar a IA para melhorar a eficiência da análise, mantendo o julgamento humano, os testes automatizados e a monitorização contínua.