ERC-7984 est une proposition de standard Ethereum pour les jetons fongibles confidentiels. Il vise à réduire l’exposition des soldes de comptes et des montants de transaction sur les blockchains publiques, tout en préservant la possibilité de transférer des jetons et d’interagir avec des smart contracts. Contrairement à ERC-20, principalement conçu autour de soldes publics et de montants de transfert visibles publiquement, ERC-7984 cherche à établir une interface standard capable de gérer des valeurs confidentielles et d’offrir une protection de la confidentialité plus flexible pour les activités financières on-chain.
À mesure que les paiements en stablecoins, les actifs tokenisés et la DeFi institutionnelle se développent, la transparence des blockchains fait face à de nouvelles exigences applicatives. Les registres publics facilitent la vérification des transactions et le suivi des flux d’actifs, mais les paiements d’entreprise, l’allocation de fonds institutionnels et les règlements commerciaux impliquent souvent des montants sensibles. Si chaque paiement et chaque solde de compte peuvent être directement consultés par des observateurs externes, certaines activités financières traditionnelles pourraient difficilement migrer entièrement vers les blockchains publiques.
L’objectif d’ERC-7984 n’est pas de rendre toutes les transactions on-chain intraçables. Il cherche plutôt à établir un nouvel équilibre entre finance programmable et confidentialité commerciale grâce à des mécanismes de traitement des données confidentielles. Cet article examine la conception du standard, la technologie FHE, les différences avec ERC-20 et les cas d’utilisation concrets afin d’expliquer comment ERC-7984 permet les transferts de jetons confidentiels et l’impact potentiel de ce standard sur les écosystèmes des stablecoins, des RWA et de la DeFi.
Points clés
-
ERC-7984 est une proposition de standard Ethereum pour les jetons fongibles confidentiels. Il vise à protéger les soldes de jetons et les montants de transfert.
-
Contrairement aux jetons ERC-20 traditionnels, ERC-7984 utilise des références ou des handles de valeurs confidentielles pour représenter les montants de jetons, ce qui permet aux smart contracts d’effectuer les opérations associées sans exposer les montants en clair.
-
Le chiffrement entièrement homomorphe (FHE) constitue une voie d’implémentation importante pour ERC-7984. Il permet d’effectuer des calculs sur des données chiffrées, mais le standard lui-même n’impose aucune technologie de chiffrement spécifique.
-
ERC-7984 protège principalement les montants et les soldes. Il ne masque pas automatiquement les adresses des parties à une transaction et ne doit donc pas être assimilé à des transactions totalement anonymes.
-
Les écosystèmes technologiques d’OpenZeppelin et de Zama fournissent une base d’implémentation pour ERC-7984, contribuant à faire évoluer les jetons confidentiels d’un concept technique vers des applications de smart contracts composables.
-
Les stablecoins confidentiels, les paiements institutionnels, la gestion d’actifs RWA et la DeFi protégeant la confidentialité constituent des domaines d’application potentiels. Toutefois, l’adoption pratique fait encore face à des défis liés aux performances, à la gestion des autorisations, à l’interopérabilité et à la conformité.
Qu’est-ce qu’ERC-7984 et pourquoi Ethereum a-t-il besoin de jetons fongibles confidentiels ?
ERC-7984 est une proposition de standard d’interface pour les jetons fongibles confidentiels, présentée conjointement par des développeurs issus notamment des écosystèmes OpenZeppelin et Zama. Elle a été créée le 3 juillet 2025. Elle conserve les concepts de base des jetons fongibles, notamment les soldes de comptes, les transferts de jetons et l’autorisation de tiers, tout en modifiant la manière dont les jetons traditionnels gèrent les données de montant.
Dans le modèle ERC-20, les soldes et les montants de transfert sont généralement enregistrés comme des valeurs publiques dans l’état des smart contracts et les événements de transaction. Toute personne peut consulter ces informations via des explorateurs de blockchain ou des outils d’analyse on-chain. Cette conception favorise l’audit transparent, la vérification des transactions et la composabilité, mais signifie également que les activités de fonds on-chain peuvent être observées en continu.
ERC-7984 utilise plutôt une conception fondée sur des références de valeurs confidentielles. Le standard emploie des pointeurs tels que bytes32 pour représenter les soldes et les montants de transfert. L’implémentation sous-jacente détermine la manière dont les valeurs spécifiques sont stockées, calculées et accessibles. Les smart contracts peuvent initier des transferts au moyen d’interfaces standardisées sans exposer le montant sous la forme d’un entier ordinaire en clair.
En octobre 2026, ERC-7984 demeure une proposition de standard en évolution et ne doit pas être considéré comme un standard mature et généraliste ayant entièrement remplacé ERC-20. Son principal intérêt réside dans l’établissement d’interfaces réutilisables pour les jetons confidentiels, permettant aux wallets, aux applications de paiement et aux protocoles DeFi de développer des fonctionnalités autour de mécanismes relativement cohérents.
Quelles sont les différences entre ERC-7984 et ERC-20 ?
ERC-20 est l’un des standards de jetons fongibles les plus utilisés sur Ethereum. Il définit les interfaces de base pour les requêtes de solde, les transferts, les autorisations et les événements. USDT, USDC et de nombreux jetons DeFi utilisent ERC-20 ou des implémentations compatibles.
ERC-7984 traite la confidentialité des soldes et des montants comme une exigence centrale dès l’étape de conception. Il ne s’agit pas simplement d’une option ajoutée à ERC-20 pour masquer les enregistrements de transaction. Il utilise plutôt des représentations de données et des interfaces de transfert différentes.
| Critère de comparaison |
ERC-20 |
ERC-7984 |
| Données de solde |
Généralement publiques |
Utilise des références de valeurs confidentielles |
| Montants des transferts |
Généralement publics |
Traités de manière confidentielle |
| Adresses des parties à la transaction |
Publiques |
Peuvent toujours être exposées par l’interface de base |
| Interfaces de transfert |
transfer, transferFrom |
confidentialTransfer et autres |
| Autorisation de tiers |
Autorisation de montant fondée sur une allowance |
Autorisation d’Operator limitée dans le temps |
| Intégration aux smart contracts |
Écosystème mature et largement compatible |
Nécessite une adaptation au traitement des données confidentielles |
| Applications typiques |
Jetons généralistes, DeFi, stablecoins |
Paiements confidentiels, DeFi protégeant la confidentialité, règlements institutionnels |
Une différence importante est qu’ERC-7984 n’est pas directement compatible avec les interfaces ERC-20. Les wallets, plateformes de trading et protocoles DeFi existants ne peuvent pas automatiquement reconnaître ou traiter des jetons ERC-7984 uniquement parce qu’ils prennent en charge ERC-20.
OpenZeppelin fournit des composants d’encapsulation et de conversion ERC-20 qui permettent aux développeurs de créer des mécanismes de conversion entre des jetons ordinaires et confidentiels. Toutefois, le processus de conversion lui-même peut toujours exposer les dépôts, les retraits ou des informations associées sur la blockchain publique. L’encapsulation ne signifie donc pas que l’ensemble des flux de fonds historiques bénéficie automatiquement d’une protection de la confidentialité.
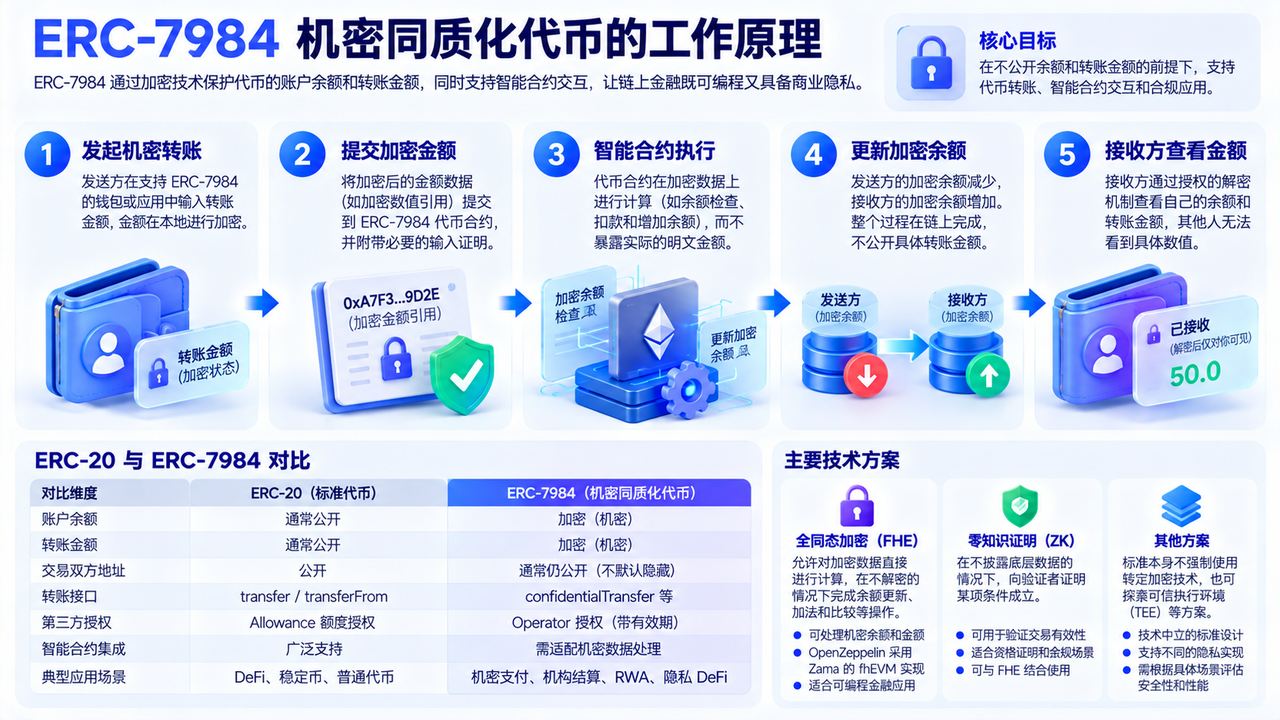
Les transferts ERC-20 traditionnels exigent généralement que les smart contracts traitent des valeurs explicites. Par exemple, lorsqu’un utilisateur A transfère 100 jetons à un utilisateur B, le contrat déduit 100 du solde de A et ajoute 100 au solde de B. L’événement de transfert associé enregistre également généralement le montant.
L’idée fondamentale d’ERC-7984 est que l’interface de transfert reçoit une référence à un montant confidentiel, plutôt que d’exiger une valeur en clair fournie publiquement. Une implémentation spécifique peut utiliser un système de calcul chiffré pour traiter les modifications de solde et un mécanisme de contrôle d’accès pour déterminer quels participants peuvent consulter le montant correspondant.
En prenant l’exemple d’une implémentation fondée sur FHE, un transfert confidentiel peut être compris comme suit :
-
L’expéditeur indique le montant du transfert dans un wallet ou une application prenant en charge le calcul confidentiel et génère l’entrée chiffrée correspondante.
-
Le wallet soumet au contrat de jeton une référence au montant chiffré ainsi que la preuve d’entrée nécessaire.
-
Le smart contract traite la vérification du solde et le transfert au moyen du mécanisme de calcul confidentiel sous-jacent.
-
Le système met à jour les soldes confidentiels correspondants de l’expéditeur et du destinataire.
-
Les participants disposant des autorisations d’accès appropriées peuvent consulter les informations qu’ils sont autorisés à voir au moyen du processus de déchiffrement concerné.
Par exemple, une entreprise verse 50 000 stablecoins confidentiels à un fournisseur. La blockchain publique peut toujours afficher les adresses des deux parties et l’événement de transfert, mais les observateurs externes ne peuvent pas lire directement le montant en clair dans l’événement, comme ils le pourraient avec un transfert ERC-20 classique.
Cela ne signifie pas que les observateurs externes ne peuvent obtenir aucune information sur la transaction. Les heures de transaction, les relations entre adresses, l’utilisation du Gas et d’autres métadonnées peuvent toujours être exposées. ERC-7984 fournit donc une confidentialité pour certaines dimensions de données, plutôt qu’un anonymat absolu.
Qu’est-ce que le FHE et pourquoi est-il adapté à ERC-7984 ?
Le chiffrement entièrement homomorphe (FHE) est une technologie cryptographique qui permet aux systèmes d’effectuer des calculs directement sur des données chiffrées. Dans une implémentation appropriée, un système informatique peut effectuer des opérations telles que des additions et des comparaisons sans déchiffrer au préalable les données, tout en produisant un résultat qui demeure chiffré.
Cette capacité correspond étroitement aux besoins des jetons confidentiels.
Pour les jetons ordinaires, un smart contract doit déterminer si le solde d’un utilisateur est suffisant, calculer le montant à déduire et mettre à jour le solde du destinataire. Avec une exécution traditionnelle en clair, le contrat doit généralement accéder directement à ces valeurs.
Le FHE permet d’effectuer ces calculs sur des données chiffrées. Le système peut traiter les modifications de solde et certaines vérifications conditionnelles sans exposer les montants aux observateurs on-chain ordinaires.
L’implémentation ERC-7984 d’OpenZeppelin utilise la technologie fhEVM de Zama pour représenter les soldes confidentiels sous la forme de valeurs chiffrées et les associer au système informatique sous-jacent via des handles de textes chiffrés on-chain. L’implémentation prend également en charge les preuves d’entrée, les opérations d’autorisation et la divulgation de montants chiffrés.
Toutefois, le standard et son implémentation doivent être distingués. ERC-7984 n’exige pas que tous les développeurs utilisent le FHE. Sa conception neutre sur le plan technologique permet aux développeurs d’explorer les preuves à divulgation nulle de connaissance, les environnements d’exécution de confiance ou d’autres mécanismes de confidentialité répondant aux exigences de l’interface.
Le FHE constitue donc une voie technologique importante pour comprendre l’écosystème ERC-7984 actuel, mais ERC-7984 ne doit pas être simplement assimilé à des jetons FHE.
Quelles sont les différences entre ERC-7984 et les preuves à divulgation nulle de connaissance (ZK) ?
Le FHE et les preuves à divulgation nulle de connaissance (ZK) peuvent tous deux être utilisés pour protéger la confidentialité, mais ils répondent à des problèmes différents.
La capacité fondamentale d’une preuve à divulgation nulle de connaissance est de permettre à un prouveur de démontrer qu’une affirmation est vraie sans divulguer au vérificateur l’ensemble des informations sous-jacentes. Par exemple, un utilisateur peut prouver qu’il satisfait à une exigence d’éligibilité sans révéler toutes ses données personnelles.
Le FHE se concentre sur l’exécution de calculs alors que les données restent chiffrées. Par exemple, un système peut opérer sur un solde chiffré sans exposer au préalable le solde en clair à la partie effectuant le calcul.
| Critère de comparaison |
FHE |
ZK |
| Objectif principal |
Calculer sur des données chiffrées |
Vérifier une affirmation en divulguant des informations limitées |
| Capacités typiques |
Opérations sur soldes chiffrés, mises à jour d’état confidentielles |
Preuves d’éligibilité, vérification de la validité d’un état |
| Traitement des données |
Les calculs peuvent utiliser des données chiffrées |
Généralement centré sur la génération et la vérification de preuves |
| Rôle dans les jetons |
Traiter les montants et soldes confidentiels |
Prouver qu’une transaction respecte certaines conditions |
| Principaux défis |
Coût de calcul, gestion des textes chiffrés, performances |
Coût de génération des preuves, conception des circuits |
Ces deux technologies ne s’excluent pas mutuellement. Une application financière confidentielle peut utiliser le FHE pour traiter des montants sensibles tout en utilisant ZK pour prouver que des exigences spécifiques liées aux transactions ou à l’identité ont été satisfaites.
Pour ERC-7984, la considération la plus importante n’est pas le nom de la technologie choisie, mais la capacité de l’implémentation sous-jacente à prendre en charge de manière fiable le traitement de valeurs confidentielles, les mises à jour précises des soldes et un contrôle d’accès approprié.
Une interface standard ne peut former un écosystème que lorsqu’elle reçoit le soutien d’outils de développement et d’applications.
OpenZeppelin fournit depuis longtemps des composants de développement de smart contracts Ethereum. Son projet Confidential Contracts propose des implémentations de référence et des modules d’extension pour ERC-7984. Zama fournit une technologie de calcul confidentiel fondée sur le FHE, permettant aux développeurs de créer des smart contracts autour de données chiffrées.
Les composants associés d’OpenZeppelin incluent non seulement des jetons confidentiels de base, mais aussi des wrappers ERC-20 ordinaires, le gel de comptes, des restrictions d’accès, des autorisations d’observateur et des extensions spécifiques aux RWA. Ces modules répondent à différents besoins opérationnels.
Par exemple, ERC7984ObserverAccess permet à un compte d’accorder à un observateur désigné l’autorisation de consulter des soldes confidentiels ou des montants de transfert ; ERC7984Restricted peut être utilisé pour appliquer des restrictions de compte ; et ERC7984Rwa fournit certains contrôles applicables aux scénarios d’actifs réglementés.
En mars 2026, OpenZeppelin a également publié un rapport d’audit de sécurité pour la version 0.3.0 de Confidential Contracts, couvrant plusieurs extensions ERC-7984. Cela indique que l’écosystème associé développe les fonctionnalités nécessaires aux applications financières, mais ne signifie pas que toutes les versions ou tous les déploiements ultérieurs ont reçu le même niveau de validation de sécurité.
Parallèlement, les outils de développement de Zama commencent à encapsuler des opérations de chiffrement complexes dans des interfaces plus faciles à intégrer. Ils explorent également des mécanismes de déchiffrement autorisé permettant à des participants spécifiques d’accéder aux informations nécessaires lorsque les règles applicables le permettent.
Ces évolutions fournissent une base technique permettant aux jetons confidentiels d’intégrer des applications concrètes. Toutefois, disposer d’outils de développement utilisables, de composants de contrats disponibles et d’une adoption à grande échelle par les institutions financières correspond à trois étapes distinctes qui ne doivent pas être confondues.
Les stablecoins constituent l’une des applications potentielles les plus remarquables d’ERC-7984.
De nombreux stablecoins circulent actuellement sur des blockchains publiques, ce qui permet aux utilisateurs de consulter directement les montants de transfert et les soldes d’adresses. Cela ne pose pas nécessairement problème pour les transactions on-chain ordinaires, mais les règlements d’entreprise présentent généralement des exigences plus élevées en matière de confidentialité commerciale.
Par exemple, une entreprise multinationale utilise des stablecoins pour payer différents fournisseurs. Si le montant de chaque transaction est public, des observateurs externes peuvent déduire les volumes d’approvisionnement, les relations commerciales et les modalités de financement à partir des données on-chain.
Les stablecoins confidentiels fondés sur ERC-7984 pourraient tenter de résoudre ce problème. Les entreprises pourraient continuer à utiliser des jetons on-chain pour leurs paiements sans exposer directement les montants au public. Les destinataires pourraient confirmer le montant reçu après avoir obtenu les autorisations appropriées.
Pour les institutions financières, les stablecoins confidentiels pourraient également faciliter les transferts de fonds interinstitutionnels, la gestion des fonds clients et les règlements automatisés. Dans les scénarios impliquant des montants de transaction sensibles, la confidentialité peut réduire les réticences des institutions à utiliser des blockchains publiques.
Toutefois, la confidentialité n’élimine pas les obligations de conformité. Les émetteurs de stablecoins et les institutions financières peuvent toujours devoir effectuer la vérification d’identité, le suivi des transactions, le filtrage des sanctions et des contrôles sur l’origine des fonds.
Un stablecoin confidentiel adapté à l’adoption institutionnelle devrait donc généralement fournir une protection des montants, une divulgation autorisée et des contrôles des risques, et non simplement masquer les valeurs de transfert.
Les RWA, ou actifs du monde réel, désignent un modèle consistant à représenter et gérer, au moyen de jetons fondés sur la blockchain, des droits liés à des obligations, des fonds, des actions ou d’autres actifs du monde réel.
Dans un modèle de jetons publics, le montant des actifs détenus par une institution peut être directement consulté par des observateurs externes. Si ces actifs représentent des détentions obligataires, des parts de fonds ou d’autres intérêts financiers, les soldes publics peuvent révéler une partie d’un portefeuille d’investissement.
ERC-7984 peut fournir un traitement confidentiel des soldes et des montants de transfert pour ces actifs, permettant aux avoirs de rester non divulgués.
Par exemple, un fonds tokenisé pourrait envisager d’utiliser des jetons confidentiels pour représenter des parts de fonds, permettant aux investisseurs éligibles de transférer des parts tout en appliquant des règles supplémentaires pour limiter la participation de comptes non éligibles.
Les extensions RWA d’OpenZeppelin fournissent des fonctions de gel, de restrictions de compte et d’opérations par des rôles désignés. Elles permettent aux développeurs d’ajouter certains contrôles requis pour les actifs réglementés aux jetons confidentiels. Toutefois, ces fonctions techniques ne peuvent remplacer les exigences relatives à l’émission de titres, les contrôles d’éligibilité des investisseurs ou d’autres obligations légales.
Dans la DeFi, les jetons confidentiels pourraient également prendre en charge des paiements protégeant la confidentialité, une gestion confidentielle des fonds et certaines stratégies de trading confidentielles.
Toutefois, les protocoles DeFi existants sont généralement conçus autour de valeurs publiques. Par exemple, les teneurs de marché automatisés doivent calculer les réserves d’actifs et les prix d’échange, tandis que les protocoles de prêt doivent évaluer les ratios de collatéralisation et les conditions de liquidation. Si les montants concernés deviennent confidentiels, les protocoles doivent repenser leurs méthodes de calcul, de vérification et d’interaction.
ERC-7984 ne peut donc pas ajouter automatiquement des fonctionnalités de confidentialité aux protocoles DeFi existants. Il est préférable de le comprendre comme une interface fondamentale pour la prochaine génération d’applications financières confidentielles.
En quoi l’autorisation d’Operator d’ERC-7984 diffère-t-elle de l’allowance ERC-20 ?
Outre la confidentialité des soldes et des montants, ERC-7984 utilise un mécanisme différent pour autoriser les transferts par des tiers.
Dans ERC-20, les utilisateurs emploient généralement approve pour définir le montant de jetons qu’une adresse spécifique est autorisée à utiliser. Par exemple, un utilisateur peut autoriser un protocole DeFi à utiliser jusqu’à 100 jetons.
ERC-7984 utilise un modèle d’Operator. Un utilisateur peut autoriser un opérateur à transférer des jetons en son nom avant une date d’expiration spécifiée, plutôt que de gérer l’autorisation via une valeur publique d’allowance.
Cette conception est liée à la manière dont les montants confidentiels sont traités. Comme les soldes de jetons et les montants de transfert doivent eux-mêmes rester confidentiels, une allowance publique traditionnelle peut ne pas être adaptée à une réutilisation directe.
Toutefois, cette méthode d’autorisation introduit également un risque important : pendant la période d’autorisation, un Operator peut avoir le droit de transférer tous les jetons du compte plutôt qu’un montant prédéfini seulement.
Les utilisateurs doivent donc prêter une attention particulière à la fiabilité de l’adresse autorisée, à l’étendue de ses autorisations et à la date d’expiration. Les applications impliquant des paiements automatisés ou la gestion de fonds institutionnels nécessitent également des règles opérationnelles et des contrôles de sécurité supplémentaires afin de limiter les pertes potentielles.
Cela montre que la conception de la sécurité des jetons confidentiels ne relève pas uniquement de la cryptographie, mais aussi des autorisations de compte, des interactions applicatives et des risques liés aux opérations des utilisateurs.
ERC-7984 peut-il répondre à la fois aux exigences de confidentialité des transactions et de réglementation financière ?
La confidentialité on-chain et la réglementation financière ne sont pas nécessairement incompatibles, mais elles doivent être reliées par des dispositifs techniques et institutionnels spécifiques.
Sur les blockchains publiques traditionnelles, toute personne peut consulter la plupart des montants de transfert de jetons. Cette transparence réduit certains obstacles à l’audit, mais expose également des informations commercialement sensibles à des tiers non concernés.
ERC-7984 tente de proposer une autre approche : le public n’a pas besoin de voir chaque montant en clair, tandis que les participants autorisés peuvent toujours accéder à certaines données lorsque cela est nécessaire à des fins opérationnelles.
Par exemple, une entreprise peut permettre à des auditeurs financiers de consulter les montants de transaction pertinents, des institutions financières réglementées peuvent effectuer les contrôles nécessaires autour de l’identité des clients et de l’activité des fonds, et les émetteurs peuvent instaurer des restrictions de gel ou de transfert conformément aux lois applicables.
Les autorisations d’observateur et les extensions RWA d’OpenZeppelin fournissent des composants techniques pour cette divulgation sélective. La question de savoir si elles répondent à des exigences réglementaires spécifiques dépend toutefois de la vérification d’identité, de la gestion des autorisations, de la conservation des registres, des procédures de divulgation des données et des lois applicables.
Il est important de noter que le standard de base ERC-7984 ne fournit pas automatiquement un cadre de conformité complet. Les développeurs doivent toujours concevoir des contrôles opérationnels supplémentaires afin de garantir que les fonctions de confidentialité n’entravent pas la gestion nécessaire des risques ni les obligations légales.
À long terme, ce type de confidentialité contrôlable pourrait être mieux adapté à certaines applications financières institutionnelles qu’un modèle entièrement public ou entièrement anonyme.
Quels défis techniques et applicatifs ERC-7984 rencontre-t-il actuellement ?
Le premier défi concerne les performances de calcul. Le FHE nécessite des calculs chiffrés complexes, et ses coûts de performance sont généralement supérieurs à ceux des opérations ordinaires en clair. Pour les paiements à haute fréquence et les protocoles DeFi complexes, la latence de calcul, les coûts d’infrastructure et le débit du système peuvent tous affecter l’expérience utilisateur réelle.
Le deuxième défi concerne la compatibilité des wallets et des applications. ERC-7984 n’est pas directement compatible avec ERC-20. Les wallets doivent prendre en charge les entrées de montants confidentiels, le traitement de données chiffrées et le déchiffrement autorisé. Les plateformes de trading et les protocoles DeFi doivent également s’adapter aux interfaces concernées.
Le troisième défi porte sur la gestion des clés et des autorisations d’accès. La sécurité des données confidentielles dépend non seulement de l’algorithme de chiffrement, mais aussi de l’identité des personnes pouvant déchiffrer les données, de la manière dont les autorisations sont accordées et de la manière dont l’accès est révoqué. Si les autorisations sont configurées de manière incorrecte, des montants sensibles peuvent toujours être lus par des participants qui ne devraient pas y avoir accès.
Le quatrième défi est la limite de confidentialité. Le standard de base ERC-7984 protège principalement les soldes et les montants. Il ne masque pas automatiquement les adresses ni l’ensemble des métadonnées de transaction. Même lorsque les montants restent confidentiels, des observateurs externes peuvent toujours analyser l’activité des comptes à partir des relations entre transactions et des modèles temporels.
Le cinquième défi concerne la maturité du standard et la validation de la sécurité. ERC-7984 est toujours en évolution, et des implémentations spécifiques dépendent de mécanismes sous-jacents de calcul préservant la confidentialité. Différentes versions de contrats, composants d’extension et environnements de déploiement peuvent avoir des hypothèses de sécurité différentes. Les développeurs doivent évaluer leurs risques de manière indépendante.
Le dernier défi concerne l’effet de réseau de l’écosystème. Les avantages d’ERC-20 proviennent non seulement de son interface technique, mais aussi de son large soutien auprès des plateformes de trading, wallets, protocoles de prêt et outils de paiement. Pour qu’ERC-7984 forme un réseau d’applications similaire, davantage de fournisseurs d’infrastructure et de développeurs devront participer.
Ces questions signifient qu’ERC-7984 doit plutôt être considéré comme une exploration importante de l’infrastructure pour la finance on-chain confidentielle, et non comme une solution mature capable de remplacer de manière transparente tous les jetons publics.
Conclusion
ERC-7984 est une proposition Ethereum visant à établir des interfaces standard pour les jetons fongibles confidentiels. Son objectif central consiste à protéger les soldes de comptes et les montants de transfert tout en préservant la possibilité de transférer des jetons et d’interagir avec des smart contracts.
Par rapport aux jetons ERC-20 traditionnels, le changement important introduit par ERC-7984 ne consiste pas simplement à ajouter une option de confidentialité. Il intègre plutôt la représentation de données confidentielles, les interfaces de transfert et la gestion des autorisations dans la conception des jetons. Grâce à des technologies sous-jacentes telles que le FHE, les développeurs peuvent explorer des moyens d’effectuer certaines opérations financières on-chain sans exposer les montants en clair.
Les implémentations associées d’OpenZeppelin et de Zama fournissent une base de développement réutilisable pour les stablecoins confidentiels, les paiements institutionnels, les RWA et la DeFi protégeant la confidentialité. Toutefois, le standard est toujours en évolution, et les performances de calcul, la compatibilité des applications, la sécurité des autorisations et les exigences réglementaires demeurent des défis importants pour l’adoption pratique.
D’un point de vue plus large, la valeur d’ERC-7984 ne réside pas dans le fait de rendre les blockchains totalement opaques, mais dans l’exploration de moyens permettant de fournir la confidentialité commerciale requise par différentes activités financières, sur une infrastructure publique et vérifiable. À mesure que les applications financières on-chain s’étendent progressivement aux paiements d’entreprise et à la gestion institutionnelle d’actifs, ce type de confidentialité contrôlable pourrait devenir une orientation importante pour les futurs standards de jetons.
FAQ
Qu’est-ce qu’ERC-7984 ?
ERC-7984 est une proposition de standard de jetons fongibles confidentiels. Il vise à protéger les soldes de jetons et les montants de transfert grâce à des références de valeurs confidentielles, tout en préservant la possibilité de transférer des jetons et d’interagir avec des smart contracts.
Quelle est la principale différence entre ERC-7984 et ERC-20 ?
ERC-20 expose généralement les soldes et les montants de transfert, tandis qu’ERC-7984 traite ces valeurs comme des données confidentielles. Les deux standards utilisent des interfaces différentes et ne doivent pas être considérés comme entièrement compatibles.
ERC-7984 utilise-t-il le chiffrement entièrement homomorphe ?
ERC-7984 lui-même n’impose pas l’utilisation du FHE. Toutefois, l’implémentation associée d’OpenZeppelin utilise la technologie FHE de Zama pour traiter les soldes et les montants de transfert chiffrés.
ERC-7984 peut-il masquer les adresses de wallet ?
Le standard de base ne masque pas automatiquement les adresses de l’expéditeur et du destinataire. Ses principaux objectifs de protection de la confidentialité sont les soldes de jetons et les montants de transfert. La confidentialité des adresses nécessite des mécanismes supplémentaires.
ERC-7984 peut-il être utilisé pour les stablecoins ?
Oui. Il peut servir de base technique pour les stablecoins confidentiels, en permettant aux montants de transfert de stablecoins de ne pas être divulgués au public. Les exigences spécifiques liées à l’émission, aux réserves et à la conformité doivent toujours être respectées par l’émetteur.
ERC-7984 peut-il être utilisé pour les RWA ?
Oui. Les développeurs peuvent ajouter des restrictions de compte, des fonctions de gel et des fonctions d’observateur autorisé aux jetons confidentiels afin de prendre en charge certains scénarios d’actifs réglementés.
Quelle est la différence entre ERC-7984 et les preuves à divulgation nulle de connaissance ?
ERC-7984 est un standard d’interface de jetons, tandis que les preuves à divulgation nulle de connaissance sont un type de technologie cryptographique. ERC-7984 peut utiliser différentes implémentations de confidentialité, y compris des mécanismes liés à ZK.
ERC-7984 prend-il en charge la DeFi ?
Il peut prendre en charge des applications DeFi adaptées, mais les protocoles ERC-20 existants ne peuvent généralement pas traiter directement les valeurs confidentielles d’ERC-7984. Un développement et une intégration supplémentaires sont nécessaires.
L’autorisation d’Operator d’ERC-7984 est-elle sécurisée ?
L’autorisation d’Operator est limitée dans le temps, mais pendant la période d’autorisation, elle peut permettre à l’opérateur de transférer tous les jetons du compte. Les utilisateurs doivent sélectionner soigneusement les parties autorisées et contrôler la durée d’autorisation.
ERC-7984 est-il devenu un standard Ethereum officiel ?
En octobre 2026, ERC-7984 reste au stade de proposition. Bien que des implémentations de référence et des composants de développement soient disponibles, sa spécification finale et le soutien de son écosystème peuvent encore évoluer.