Les protocoles Sigma (Σ-protocoles) sont des protocoles de preuve cryptographiques qui permettent à un prouveur de démontrer à un vérificateur qu’il connaît un secret ou qu’il satisfait à une relation mathématique, sans révéler le secret lui-même. Ergo intègre profondément les protocoles Sigma dans ErgoScript et ErgoTree, ce qui en fait un fondement central de la vérification des transactions, des applications de confidentialité, de la multi-signature et des contrats financiers sophistiqués.
À mesure que les applications blockchain sont passées des simples transferts d’actifs à la DeFi, à l’identité on-chain, aux transactions cross-chain et au calcul préservant la confidentialité, trouver le juste équilibre entre « vérifiabilité » et « divulgation minimale » est devenu un défi technique majeur. Les signatures numériques traditionnelles peuvent prouver que le détenteur d’une clé privée a autorisé une transaction. Dans les applications plus complexes, toutefois, la seule vérification d’une signature ne permet pas d’exprimer des conditions telles que « l’une de plusieurs conditions est satisfaite », « au moins N participants approuvent » ou « le même secret se trouve derrière deux valeurs publiques ».
Les protocoles Sigma élargissent l’éventail des éléments pouvant être prouvés. Plutôt que de les considérer uniquement comme un système de confidentialité off-chain, Ergo intègre directement ces preuves dans son langage de Smart Contract. Les développeurs peuvent ainsi combiner différentes conditions cryptographiques au sein de scripts on-chain.
Points clés
-
Les protocoles Sigma permettent aux utilisateurs de prouver qu’ils connaissent un secret sans le révéler.
-
ErgoScript traite les preuves Sigma comme des primitives cryptographiques de premier ordre au sein des Smart Contracts.
-
Les transactions préservant la confidentialité peuvent utiliser des mécanismes tels que les preuves de logarithme discret et les preuves de tuple de Diffie-Hellman pour dissimuler une partie des informations permettant d’établir un lien avec l’identité.
-
ErgoMixer utilise les protocoles Sigma pour créer un mécanisme de mixage non custodial et prend en charge des fonctionnalités de confidentialité telles que les adresses furtives.
-
Sigma 6.x continue de faire progresser les capacités de scripting, de compilation, de vérification et de cryptographie d’Ergo, créant ainsi une base pour de futures applications.
Que sont les protocoles Sigma ?
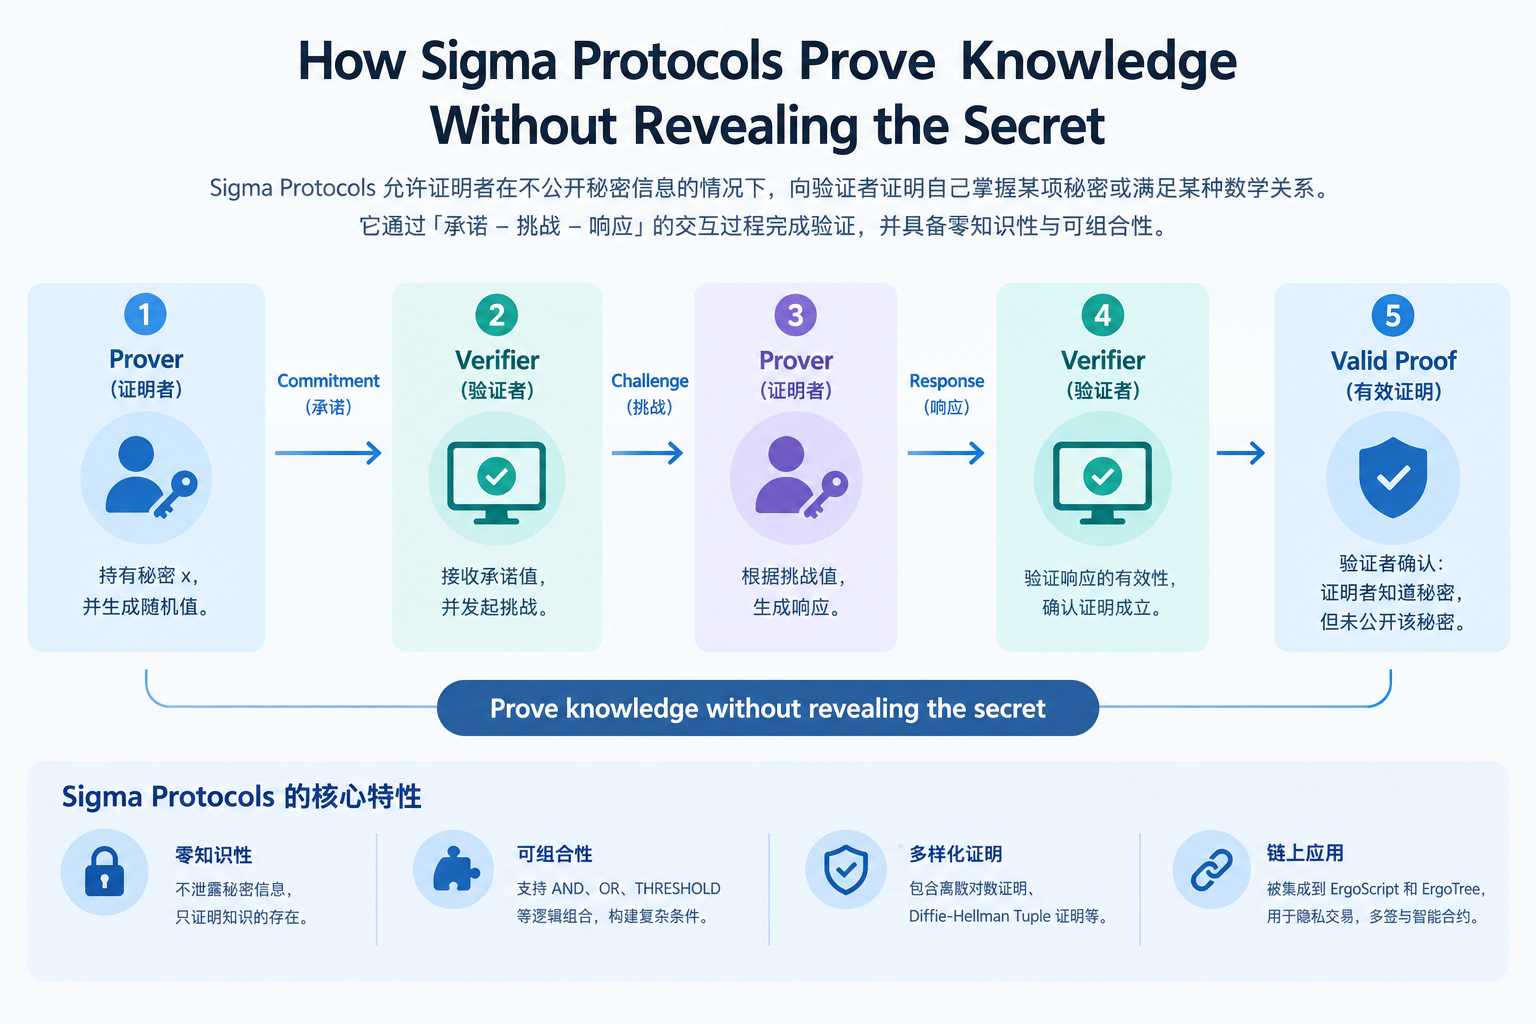
Les protocoles Sigma sont des protocoles cryptographiques qui permettent de « prouver la connaissance sans révéler cette connaissance ». Un exemple classique met en scène Alice, qui connaît un secret x et une valeur publique correspondante y. Alice souhaite prouver à Bob qu’elle connaît x sans lui envoyer x. Dans le cadre du logarithme discret, cela peut être représenté par y = g\^x, où g est un paramètre public et x est le secret. Le prouveur doit démontrer qu’il connaît le x qui produit y, tandis que le vérificateur n’a pas besoin d’apprendre x lui-même.
Les protocoles Sigma comportent généralement trois étapes essentielles : engagement, défi et réponse. Le prouveur génère d’abord un engagement aléatoire, reçoit ou produit ensuite une valeur de défi, puis génère une réponse fondée sur le secret. Le vérificateur utilise les informations publiques obtenues pour déterminer si la preuve est valide.
Dans un environnement blockchain, cette structure peut être transformée en preuve non interactive. La documentation d’Ergo indique que les preuves fondamentales actuellement utilisées dans son framework Sigma comprennent les preuves de logarithme discret et les preuves de tuple de Diffie-Hellman. Ces preuves peuvent être combinées au moyen de structures logiques telles que AND, OR et THRESHOLD afin de construire des preuves plus complexes.
Les protocoles Sigma représentent donc bien davantage qu’une simple fonctionnalité de confidentialité. Ils constituent un ensemble de briques cryptographiques composables. La multi-signature, les signatures à seuil, les signatures en anneau et certains mécanismes de transactions préservant la confidentialité peuvent tous être construits sur cette base.
Quelle est la relation entre les protocoles Sigma et les preuves traditionnelles à divulgation nulle de connaissance ?
Les protocoles Sigma sont étroitement liés aux preuves à divulgation nulle de connaissance, mais ces deux concepts ne sont pas identiques.
Les preuves à divulgation nulle de connaissance s’inscrivent dans un paradigme cryptographique plus large. Leur objectif est de convaincre un vérificateur qu’une affirmation est vraie sans révéler d’informations secrètes supplémentaires. Les protocoles Sigma constituent un type de protocole de preuve interactif au sein du cadre des preuves à divulgation nulle de connaissance. Ils servent généralement à prouver la connaissance d’un secret ou la validité d’une relation.
La distinction peut être formulée plus précisément ainsi : les protocoles Sigma peuvent fournir une méthode concrète pour mettre en œuvre des preuves à divulgation nulle de connaissance, mais les preuves à divulgation nulle de connaissance ne sont pas identiques aux protocoles Sigma.
Cette distinction est particulièrement importante lorsqu’on examine Ergo. La documentation officielle d’Ergo décrit les protocoles Sigma comme un système de preuve cryptographique lié aux preuves à divulgation nulle de connaissance et souligne leur capacité à prouver la connaissance d’un secret sans l’exposer. Dans le même temps, le framework cryptographique d’Ergo comprend également d’autres composants, tels que les signatures de Schnorr, les tuples de Diffie-Hellman, les signatures en anneau et les preuves à seuil.
Sur le plan technique, les protocoles Sigma sont particulièrement adaptés aux preuves de connaissance structurées. Un utilisateur peut, par exemple, prouver : « Je connais une clé privée donnée », puis aller plus loin en prouvant : « Je connais le même logarithme discret associé à deux valeurs publiques. » La combinaison de plusieurs preuves au moyen d’opérations logiques permet de créer des conditions de vérification plus complexes.
Une différence notable entre Ergo et de nombreuses autres blockchains tient au fait que les protocoles Sigma ne sont pas limités à une bibliothèque cryptographique sous-jacente. Ils font partie intégrante de l’environnement d’exécution des Smart Contracts.
ErgoScript est le langage de Smart Contract d’Ergo, tandis qu’ErgoTree est la représentation on-chain générée après la compilation du script. Dans ErgoScript, SigmaProp peut être compris comme un type de donnée décrivant « les conditions cryptographiques auxquelles une transaction doit satisfaire ». Un contrat ErgoScript doit finalement renvoyer un SigmaProp représentant l’ensemble des conditions requises pour dépenser la Box actuelle.
Un contrat simple peut exiger la signature du détenteur d’une clé privée. Il peut ensuite être étendu afin que « l’une ou l’autre de deux adresses puisse dépenser les fonds », ou encore afin d’exiger qu’« au moins 3 participants sur 5 approuvent ».
Les protocoles Sigma permettent d’exprimer cette structure sans devoir rédiger toute la logique sous la forme de conditions booléennes conventionnelles.
Les exemples officiels d’Ergo comprennent une signature à seuil 3 sur 5, dans laquelle les fonds ne peuvent être dépensés qu’après que 3 participants sur 5 au moins ont effectué la preuve. Un contrat de dépense en anneau plus avancé peut autoriser une dépense sans révéler explicitement l’identité du dépensier réel.
Les protocoles Sigma jouent donc dans Ergo un rôle qui dépasse celui des outils de confidentialité. Ils constituent également un mécanisme d’expression de la logique des Smart Contracts, permettant aux développeurs d’intégrer directement des preuves cryptographiques dans les conditions de dépense des actifs.
La transparence des blockchains classiques signifie que les transactions sont généralement accessibles à tous. Les adresses des utilisateurs et les relations entre les montants, les entrées et les sorties des transactions créent une trace persistante, susceptible d’être analysée au fil du temps.
Les preuves à divulgation nulle de connaissance ne peuvent pas rendre une blockchain entière « complètement anonyme », mais elles peuvent réduire les informations qui doivent être divulguées dans certaines structures transactionnelles.
Par exemple, un utilisateur peut prouver qu’il détient une clé privée sans révéler cette clé. Il peut également prouver qu’il satisfait à une condition de contrat sans divulguer directement le secret sous-jacent à cette condition.
Dans Ergo, SigmaProp et les preuves Sigma associées apportent ces fonctionnalités aux scripts de transaction. Les signatures de Schnorr suffisent pour l’autorisation de base dans les transactions ordinaires. Des structures Sigma plus sophistiquées peuvent être utilisées lorsqu’une transaction nécessite une dissimulation accrue de l’identité, une autorisation à seuil ou des preuves fondées sur un anneau.
Il est toutefois important de distinguer les propriétés de divulgation nulle de connaissance d’une preuve cryptographique de l’anonymat d’un système transactionnel dans son ensemble. Même lorsqu’une transaction utilise une preuve à divulgation nulle de connaissance, des facteurs tels que les montants, le moment des transactions, le comportement du réseau et la réutilisation des adresses peuvent encore révéler certaines connexions.
La confidentialité réelle dépend donc non seulement de l’algorithme de preuve, mais aussi de la conception des transactions, de la taille de l’ensemble d’anonymat, des pratiques liées aux portefeuilles et de la capacité à analyser les données on-chain et off-chain.
Quel est le mécanisme de confidentialité d’ErgoMixer ?
ErgoMixer est l’une des applications de confidentialité les plus représentatives de l’écosystème Ergo. Son approche fondamentale consiste à réduire le lien direct entre les entrées de fonds et les sorties finales au moyen d’un mécanisme de mixage.
ErgoMixer utilise les protocoles Sigma pour créer un mixer programmable et non custodial. Il prend en charge l’ERG et les Tokens natifs d’Ergo. Sa conception de la confidentialité intègre des technologies telles que les signatures en anneau, les preuves de tuple de Diffie-Hellman, les adresses masquées et les adresses furtives.
Les preuves de tuple de Diffie-Hellman constituent un composant essentiel. Les utilisateurs prouvent qu’ils possèdent une relation secrète associée à des données publiques sans révéler le secret lui-même. Le mixer peut ensuite vérifier que les participants disposent de l’autorité de dépense requise, tout en limitant la quantité d’informations directement exposées permettant d’établir un lien avec leur identité.
Les adresses furtives affaiblissent davantage le lien entre une adresse de destinataire et une identité publique. L’approche de base utilise des mécanismes cryptographiques de type Diffie-Hellman pour générer des adresses de paiement ou des relations de clés à usage unique. Il devient ainsi plus difficile pour des observateurs externes d’associer directement un paiement à l’adresse publique du destinataire.
Les outils de confidentialité ne fournissent toutefois pas un anonymat absolu. La documentation officielle d’ErgoMixer souligne également que la confidentialité réelle dépend de facteurs tels que l’utilisation correcte du système, le moment des transactions, la gestion des adresses et la taille de l’ensemble d’anonymat.
La description la plus exacte est donc qu’ErgoMixer utilise les protocoles Sigma et le mixage pour rendre plus difficile l’analyse des liens entre les transactions, et non qu’il rend intrinsèquement invisibles toutes les informations on-chain.
Les protocoles Sigma apportent à la DeFi davantage que la dissimulation de l’identité associée aux transactions. Une autre fonction importante réside dans leur capacité à exprimer des conditions complexes de contrôle des actifs.
Par exemple, un contrat financier peut exiger que :
-
« L’utilisateur A ou l’utilisateur B puisse exécuter l’opération » ;
-
« Au moins 3 membres de la gouvernance sur 5 approuvent l’opération avant son exécution » ;
-
« Seule une personne connaissant un secret donné puisse récupérer les actifs » ;
-
« Les fonds ne puissent être débloqués qu’après satisfaction de deux conditions cryptographiques distinctes. »
Ces conditions peuvent être combinées au moyen de structures logiques telles que AND, OR et THRESHOLD. La documentation officielle d’Ergo indique explicitement que les preuves Sigma peuvent être combinées au sein de structures de preuve plus sophistiquées.
Pour les applications DeFi, cela signifie que la logique de contrôle des actifs peut être intégrée directement dans une Box. Les prêts, la conservation, la gouvernance des DAO, les échanges atomiques et la gestion de fonds multipartite peuvent tous tirer parti de ce modèle.
Dans cette perspective, les protocoles Sigma constituent des briques cryptographiques pour les Smart Contracts d’Ergo. Les développeurs ne sont pas limités à un modèle prédéfini unique de transaction préservant la confidentialité. Ils peuvent combiner différentes conditions de preuve pour répondre aux besoins d’une application donnée.
C’est là toute l’importance de la combinaison d’ErgoScript et des protocoles Sigma : la confidentialité, la gestion des autorisations et la logique financière ne doivent pas nécessairement exister sous la forme de fonctions isolées. Elles peuvent être composées au sein d’un même framework de scripting.
En quoi la conception de la confidentialité d’Ergo diffère-t-elle des ZK Rollups ?
Les protocoles Sigma et les ZK Rollups utilisent tous deux des preuves à divulgation nulle de connaissance, mais ils répondent à des problèmes différents.
Les protocoles Sigma traitent principalement de la manière de prouver la connaissance d’un secret ou la validité d’une relation mathématique tout en limitant la divulgation d’informations secrètes. Dans Ergo, ils prennent principalement en charge la vérification des Smart Contracts, les transactions préservant la confidentialité, la multi-signature et les contrôles d’autorisation complexes.
Les ZK Rollups traitent principalement de la scalabilité de la blockchain. Un Rollup exécute un grand nombre de transactions off-chain, génère une preuve de validité à divulgation nulle de connaissance et la soumet à la Layer 1. La chaîne principale vérifie ensuite si le lot a été exécuté correctement conformément aux règles du protocole.
Les deux technologies peuvent s’appuyer sur des idées cryptographiques similaires, mais elles interviennent à des niveaux d’application différents.
Elles peuvent être résumées comme suit :
| Technologie |
Problème fondamental |
Utilisations courantes |
| Protocoles Sigma |
Comment prouver la connaissance d’un secret ou la satisfaction d’une relation donnée |
Confidentialité, signatures, multi-signature, Smart Contracts |
| ZK Rollup |
Comment compresser les preuves d’exécution d’un grand nombre de transactions |
Mise à l’échelle de Layer 2 |
| zk-SNARK / zk-STARK |
Framework plus large de technologies de preuve à divulgation nulle de connaissance |
Confidentialité, mise à l’échelle, vérification computationnelle |
| ErgoMixer |
Comment réduire la possibilité d’établir des liens entre les transactions |
Mixage d’actifs et transactions préservant la confidentialité |
Il est donc inexact de qualifier les protocoles Sigma d’Ergo de « technologie ZK Rollup ». La conception de la confidentialité d’Ergo se concentre principalement sur les Smart Contracts et les preuves de transaction, et non sur l’exécution de lots fondée sur les Rollups.
La feuille de route Sigma d’Ergo évolue, passant des primitives cryptographiques initiales à une chaîne complète d’outils pour développeurs.
Sigma 6.0 constitue une étape importante de cette évolution. La version a été introduite sur le mainnet d’Ergo au moyen d’un soft fork et a apporté UnsignedBigInt, des capacités de scripting plus riches ainsi que d’autres améliorations au niveau du protocole. Elle a également jeté les bases de mécanismes futurs tels que les sous-blocs. Selon les documents officiels, Sigma 6.0 a été activé sur le mainnet en octobre 2025.
En 2026, le Sigma SDK a continué de progresser au sein de la série 6.0.x. Les documents les plus récents de la feuille de route indiquent que le Sigma SDK a atteint la version 6.0.6, tandis qu’AppKit 6.0.1 a également été mis à jour sur la base de Sigma SDK 6.0.6. Les travaux de développement associés portent notamment sur le compilateur, l’interpréteur, la sérialisation, la couverture des tests et les tests de compatibilité entre implémentations.
Ergo étudie également des orientations cryptographiques plus avancées, notamment Bulletproofs et Curve Trees. Les documents officiels indiquent que la vérification des preuves d’intervalle Bulletproofs a fait l’objet de travaux associés pour la version candidate SigmaState Interpreter 6.0.4. Les recherches sur les Curve Trees étudient la manière dont les capacités d’arithmétique modulaire d’UnsignedBigInt, introduites dans Sigma 6.0, peuvent prendre en charge des vérifications on-chain plus complexes.
La feuille de route Sigma d’Ergo évolue donc de la « fourniture de preuves cryptographiques » vers la « fourniture d’un environnement de développement cryptographique composable ». La question essentielle pour la suite n’est pas simplement de savoir si un algorithme de preuve donné existe, mais si ces capacités peuvent réduire la complexité du développement et se traduire par des applications concrètes dans la DeFi axée sur la confidentialité, les DAO, les protocoles cross-chain et d’autres applications on-chain.
Conclusion
Les protocoles Sigma constituent un composant cryptographique central de l’architecture d’Ergo. Par essence, il s’agit de protocoles de preuve qui démontrent la connaissance d’un secret ou la validité d’une relation mathématique. Ils sont étroitement liés aux preuves à divulgation nulle de connaissance, mais ne représentent pas tous les types de technologies de preuve à divulgation nulle de connaissance.
L’approche distinctive d’Ergo consiste à intégrer directement les protocoles Sigma dans ErgoScript et ErgoTree, faisant des preuves cryptographiques une fonctionnalité fondamentale que les Smart Contracts peuvent utiliser. Grâce à SigmaProp, aux preuves de logarithme discret, aux preuves de tuple de Diffie-Hellman et aux combinaisons logiques telles que AND, OR et THRESHOLD, les développeurs peuvent créer des systèmes de multi-signature, d’autorisation à seuil, de signatures en anneau, de transactions préservant la confidentialité et d’autres applications.
ErgoMixer est une application de confidentialité représentative fondée sur cette conception. Il utilise les protocoles Sigma, les signatures en anneau et les preuves de tuple de Diffie-Hellman pour réduire les liens directs entre les transactions, tandis que des technologies telles que les adresses furtives apportent une protection supplémentaire de la confidentialité.
En 2026, l’attention d’Ergo s’est étendue au-delà des protocoles Sigma considérés comme une capacité cryptographique isolée, pour inclure le Sigma SDK 6.x, les compilateurs, les vérificateurs et des travaux de recherche cryptographique plus avancés. Sigma 6.0, les Bulletproofs et les Curve Trees participent ensemble à l’évolution technique continue de la plateforme. Pour Ergo, la valeur à long terme des protocoles Sigma ne réside pas uniquement dans les « transactions anonymes », mais dans la transformation des preuves cryptographiques vérifiables en composants natifs des Smart Contracts et dans la mise à disposition d’une infrastructure flexible pour le calcul préservant la confidentialité et la logique financière on-chain complexe.