Dans l’environnement de blockchain publique du Web3, la transparence a toujours été l’une de ses caractéristiques déterminantes. Après qu’un utilisateur soumet une transaction, celle-ci entre généralement dans le mempool, où elle attend que les validateurs ou producteurs de blocs l’ordonnent et l’incluent dans un bloc. Avant que la transaction ne soit réellement exécutée, les observateurs du réseau peuvent souvent voir tout ou partie de ses informations, y compris le contrat appelé, les paramètres d’appel, les actifs concernés et la taille de la transaction. La visibilité publique permet la vérification, mais elle expose également les stratégies de trading aux chercheurs, aux bots d’arbitrage et aux autres participants du marché.
Cette transparence est particulièrement importante dans la finance décentralisée (DeFi). Un utilisateur peut simplement vouloir effectuer un swap, ajuster une position ou soumettre une opération complexe on-chain. Cependant, avant l’exécution de la transaction, d’autres participants peuvent déjà observer l’intention de l’utilisateur et agir sur la base de ces informations. Par conséquent, le front-running, les attaques par sandwich et la question plus large de la valeur maximale extractible (MEV) constituent depuis longtemps des problèmes importants auxquels l’infrastructure de trading on-chain doit répondre.
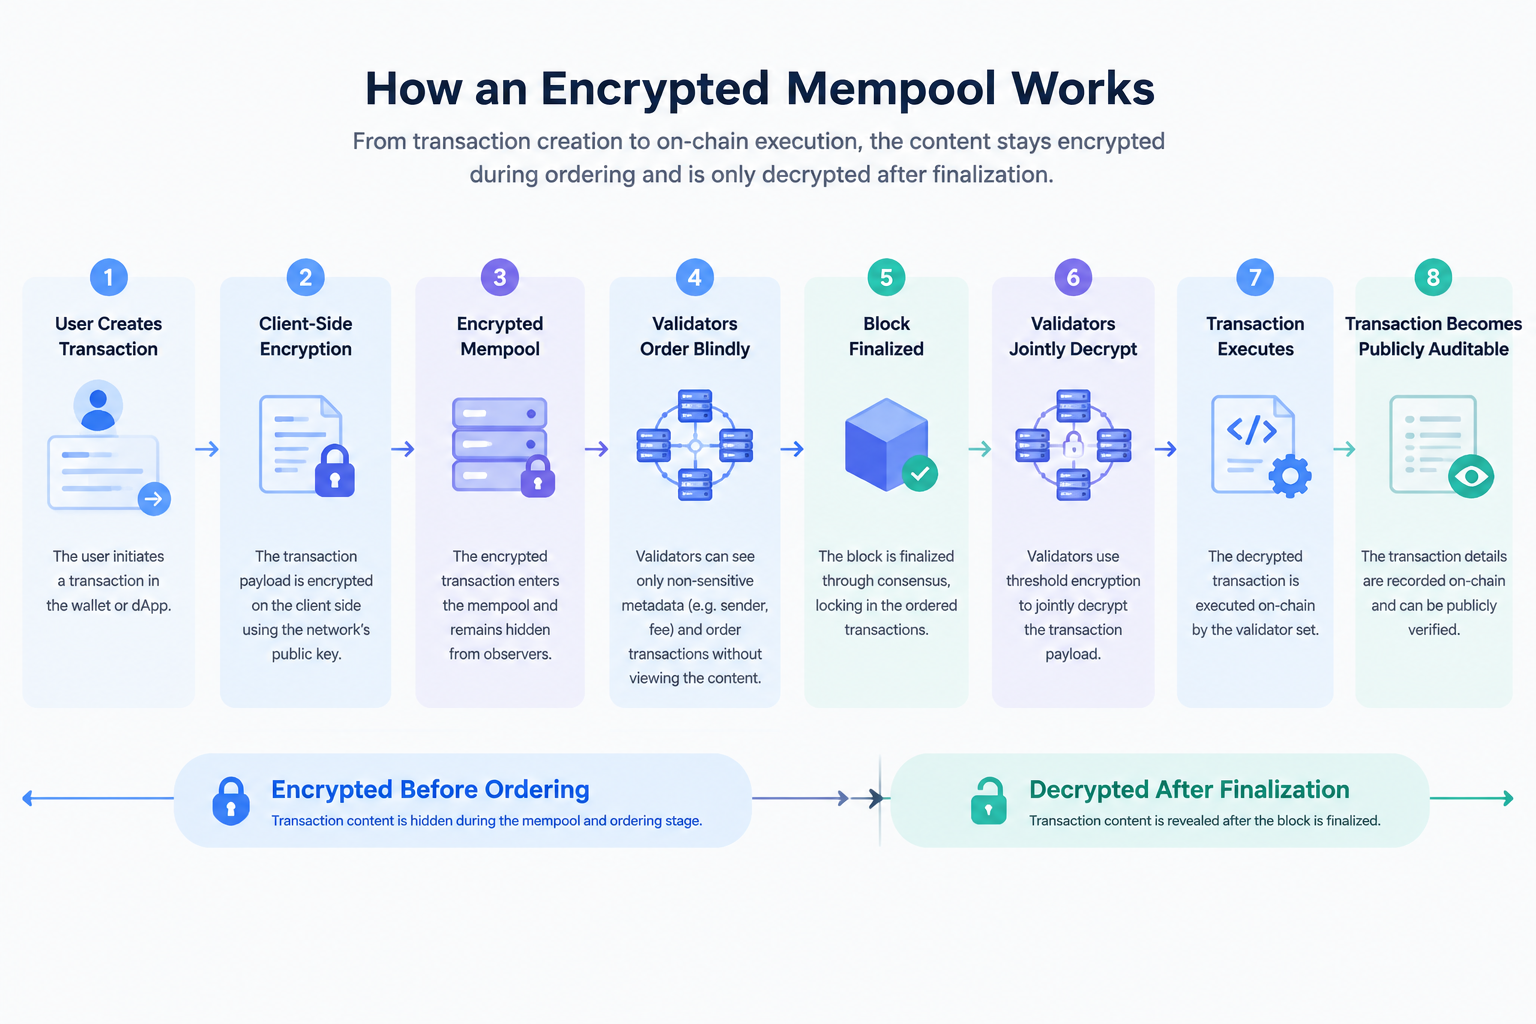
Le concept d’un mempool chiffré consiste à ajouter une couche de protection cryptographique au contenu des transactions après leur entrée dans le mempool, mais avant la finalisation du bloc. L’utilisateur chiffre le payload de la transaction côté client, puis la transaction entre dans le mempool sous forme chiffrée et reste masquée durant l’ordonnancement des transactions. Ce n’est qu’après que le bloc a atteint le consensus que les validateurs déchiffrent conjointement la transaction et l’exécutent. Aptos a déployé un mempool chiffré natif au protocole sur le mainnet en octobre 2026 et l’a conçu comme une fonctionnalité pouvant être activée transaction par transaction.
Plus important encore, un mempool chiffré ne consiste pas simplement à « masquer les transactions ». Il redéfinit fondamentalement la visibilité des informations tout au long du cycle de vie d’une transaction blockchain : qui peut voir une transaction, à quel moment, qui est chargé de son ordonnancement, qui est chargé de son déchiffrement et comment maintenir la vérifiabilité publique tout en réduisant la fuite de l’intention de transaction. Pour le Web3, le mempool chiffré représente donc une orientation technologique importante reliant confidentialité des transactions, protection contre la MEV et conception de l’infrastructure blockchain.
Points clés
- Un mempool chiffré chiffre les payloads de transactions afin de les rendre illisibles avant leur exécution.
- Les transactions peuvent entrer dans le mempool et participer à l’ordonnancement sous forme chiffrée, puis être déchiffrées après la finalisation du bloc.
- Le chiffrement à seuil empêche un validateur unique de lire indépendamment les transactions en attente, réduisant le risque de fuite de l’intention de transaction.
- Un mempool chiffré assure principalement une « confidentialité avant exécution » et ne constitue pas une blockchain entièrement anonyme.
- Ce mécanisme peut modifier la manière dont la protection contre la MEV, le trading on-chain et l’infrastructure DeFi sont conçus dans le Web3.
Qu’est-ce qu’un mempool chiffré : du pool de transactions public au pool de transactions chiffré
Pour comprendre un mempool chiffré, il faut d’abord comprendre le rôle du mempool dans une blockchain. Après qu’un utilisateur soumet une transaction, celle-ci ne devient pas immédiatement partie intégrante du bloc final. Elle entre d’abord dans un pool de transactions en attente de traitement. Les validateurs ou producteurs de blocs sélectionnent et ordonnent les transactions en attente, puis utilisent le consensus pour les inclure dans un bloc. Le mempool peut donc être compris comme une couche intermédiaire importante entre la « soumission par l’utilisateur » et la « confirmation du bloc ».
La caractéristique principale d’un mempool public traditionnel est la grande visibilité du contenu des transactions. Après qu’un utilisateur a signé et diffusé une transaction, les autres participants du réseau peuvent observer les informations pertinentes et analyser son intention avant l’exécution officielle de la transaction. Par exemple, un swap important peut révéler quel actif l’utilisateur s’apprête à acheter ou vendre, tandis qu’une opération DeFi complexe peut exposer la stratégie exécutée par l’utilisateur. Pour les chercheurs automatisés, ces informations peuvent servir de base pour agir à l’avance.
Un mempool chiffré modifie la visibilité des informations durant cette étape. Lorsque ce mécanisme est utilisé, l’utilisateur chiffre d’abord le payload de la transaction côté client, puis envoie la transaction chiffrée au réseau. Après l’entrée de la transaction dans le mempool, les producteurs de blocs peuvent toujours voir les informations nécessaires concernant le compte et les frais, mais ils ne peuvent pas lire directement les fonctions appelées ni les paramètres spécifiques. La transaction peut être ordonnée tout en restant chiffrée, puis entrer dans la phase de déchiffrement et d’exécution après la finalisation du bloc. Aptos utilise actuellement ce flux de transactions.
Ainsi, un mempool chiffré ne masque pas les transactions de façon permanente. Il reporte plutôt à une étape ultérieure le moment où le « contenu de la transaction devient public ». Les transactions peuvent toujours, à terme, être enregistrées on-chain et vérifiées publiquement. Toutefois, avant la finalisation d’une transaction, les observateurs n’ont plus accès à l’avance à son intention complète. Cette conception rapproche davantage un mempool chiffré d’un mécanisme de « confidentialité avant exécution » que d’un système traditionnel de transactions anonymes.
La clé d’un mempool chiffré ne consiste pas simplement à utiliser une clé de chiffrement ordinaire. Il doit résoudre un problème plus complexe : si une seule entité est capable de déchiffrer les transactions, cette entité pourrait elle-même devenir un nouveau risque de confiance. Le protocole doit donc répartir les capacités de déchiffrement entre plusieurs validateurs tout en empêchant chaque validateur individuel de lire les transactions à l’avance.
Aptos utilise actuellement un mécanisme de chiffrement à seuil. L’utilisateur obtient la clé publique de chiffrement correspondant à l’époque en cours, chiffre le payload de la transaction et la soumet. Une fois la transaction entrée dans le mempool, le leader du bloc peut participer à l’ordonnancement des transactions, mais ne peut pas voir quelles fonctions la transaction appelle ni quels paramètres elle contient. Ce n’est qu’après que le bloc atteint le consensus que les validateurs reconstituent conjointement la capacité de déchiffrement et permettent à la transaction d’entrer dans la phase d’exécution.
Ici, le terme « seuil » signifie que les capacités de déchiffrement sont réparties entre plusieurs validateurs. Selon la conception d’Aptos, un validateur unique ne peut pas déchiffrer indépendamment les transactions en attente, et un sous-ensemble de validateurs contrôlant moins des deux tiers du stake honnête on-chain ne peut pas achever le processus de déchiffrement. Autrement dit, la majorité pondérée par le stake requise pour déclencher le déchiffrement est cohérente avec les hypothèses de sécurité du consensus sur lesquelles Aptos s’appuie pour produire des blocs.
La valeur centrale de cette conception réside dans le fait qu’elle évite d’introduire un « gardien » centralisé uniquement pour la confidentialité des transactions. Si une transaction doit d’abord être confiée à un relais privé, à un constructeur tiers ou à un comité externe pour être déchiffrée, l’utilisateur transfère en pratique sa confiance des validateurs de la blockchain vers une autre institution. Le chiffrement à seuil natif au protocole cherche plutôt à établir la confidentialité des transactions directement sur le système de validateurs et de consensus de la blockchain.
Cela est particulièrement important du point de vue de la philosophie de conception du Web3. La confidentialité ne consiste pas seulement à faire en sorte que « personne ne puisse rien voir ». Elle implique également de se demander : « Pour obtenir de la confidentialité, dois-je faire confiance à une nouvelle partie centralisée ? » L’un des domaines d’exploration essentiels des mempools chiffrés consiste à maintenir une protection de la confidentialité aussi cohérente que possible avec le modèle de sécurité du consensus existant.
Pourquoi un mempool chiffré peut réduire les risques de MEV et de front-running
Une source importante de MEV est la fenêtre d’observation qui existe avant l’exécution d’une transaction. Lorsqu’une transaction utilisateur a été diffusée mais n’est pas encore entrée dans le bloc final, les chercheurs peuvent analyser son contenu et tenter d’en tirer profit en réordonnant des transactions, en insérant des transactions ou en ajustant la position de leurs propres transactions.
Par exemple, dans un pool de transactions public, un swap important peut révéler une direction de trading claire. Après avoir détecté la transaction, un bot peut tenter d’acheter l’actif concerné à l’avance, laisser la transaction de l’utilisateur faire évoluer le prix, puis effectuer une transaction inverse. C’est le principe typique du front-running et des attaques par sandwich. Pour les utilisateurs, le problème peut ne pas provenir du smart contract lui-même, mais de la structure informationnelle dans laquelle « l’intention de transaction est rendue publique à l’avance ».
Un mempool chiffré n’élimine pas directement la MEV. Il réduit plutôt une source d’information dont dépendent certains types de MEV. Lorsque le payload de la transaction reste chiffré durant l’étape d’ordonnancement, les chercheurs ne peuvent pas savoir à l’avance quelle fonction l’utilisateur appelle, quels actifs sont échangés ni quels paramètres sont utilisés. Cela limite les possibilités de se positionner à l’avance sur la base du contenu de la transaction. Aptos identifie également la réduction du front-running, des attaques par sandwich et des fuites de valeur liées aux transactions comme des domaines d’application importants de ce mécanisme.
Toutefois, il est important d’éviter une idée reçue courante : un mempool chiffré ne signifie pas que toute la MEV disparaîtra. La MEV a de nombreuses sources, notamment l’ordonnancement des blocs, les liquidations, l’arbitrage et d’autres facteurs liés à la structure de marché. Si une forme de MEV ne dépend pas de la visibilité publique du payload de transaction avant l’exécution, le simple fait de masquer le contenu de la transaction ne l’éliminera pas. Plus précisément, un mempool chiffré réduit principalement la MEV reposant sur l’observation et l’exploitation anticipée du contenu des transactions en attente.
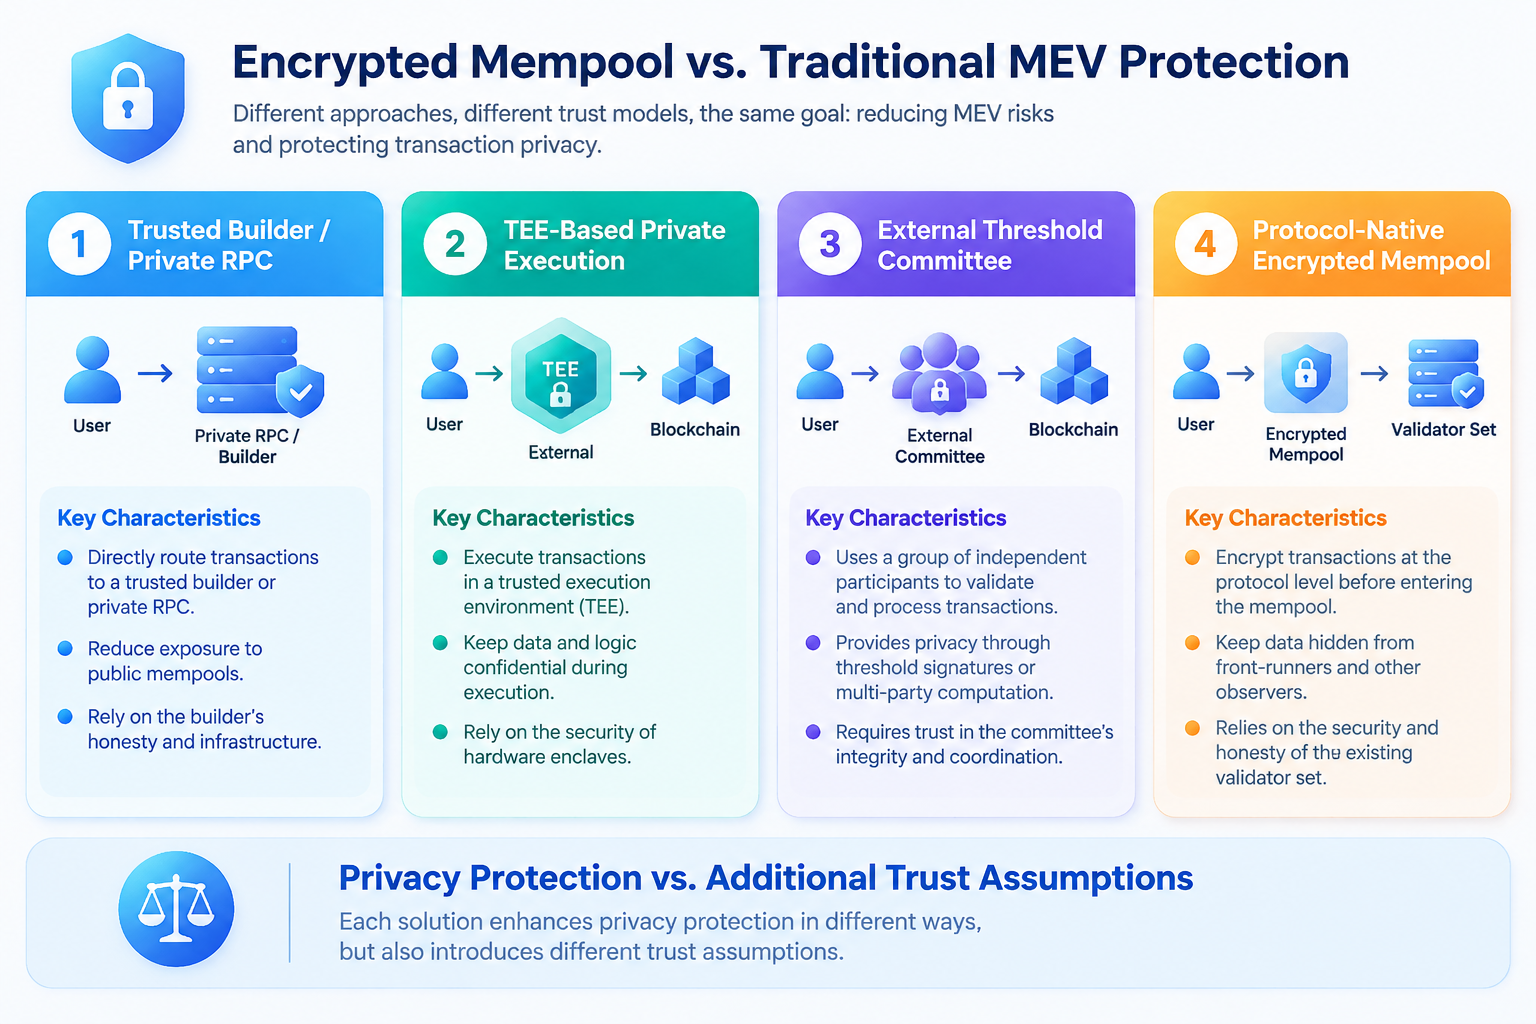
Cela le distingue également des mécanismes traditionnels de protection contre la MEV. Les RPC privés, les constructeurs de transactions de confiance, les environnements d’exécution de confiance (TEE) et les comités de clés externes peuvent également réduire la fuite du contenu des transactions, mais chacun correspond à un modèle de confiance différent. Un mempool chiffré vise à placer cette protection directement au niveau du protocole.
Pourquoi le caractère « natif au protocole » est un principe de conception clé des mempools chiffrés
Dans les solutions de confidentialité blockchain, une question souvent négligée est de savoir si la protection des transactions introduit de nouvelles hypothèses de confiance. Les utilisateurs peuvent être disposés à masquer le contenu de leurs transactions, mais si cela exige de confier la transaction en clair à une nouvelle institution, la protection de la confidentialité peut elle-même créer une nouvelle surface d’attaque.
Les itinéraires traditionnels de transactions privées envoient généralement les transactions à un RPC, un constructeur ou un service de relais spécifique. Cela empêche les autres participants du réseau public de voir directement la transaction, mais le fournisseur de services peut toujours être en mesure de voir la transaction en clair. Pour les utilisateurs ordinaires, il s’agit d’une solution pratique, mais la confidentialité dépend du comportement et de la sécurité de l’opérateur tiers.
Une autre approche consiste à utiliser un environnement d’exécution de confiance (TEE) afin de préserver la confidentialité des transactions dans un environnement matériel spécifique. Un TEE peut offrir une forte isolation, mais sa sécurité dépend également du matériel, du firmware et de l’environnement d’exploitation sous-jacents. Un comité à seuil externe répartit les droits de déchiffrement entre les membres d’un comité indépendant, ce qui peut réduire le risque de point de défaillance unique, mais introduit des exigences de confiance liées à la gouvernance off-chain et aux opérations du comité.
Le mempool chiffré d’Aptos cherche plutôt à intégrer directement le chiffrement à seuil dans AptosBFT, permettant aux validateurs chargés de l’ordonnancement des transactions de participer également à la gestion des capacités de déchiffrement. L’objectif n’est pas d’affirmer que « la confiance n’est plus nécessaire », mais de réutiliser autant que possible les hypothèses de confiance du consensus blockchain que les utilisateurs doivent déjà accepter. Aptos définit officiellement cette approche comme une implémentation native au protocole et souligne qu’elle utilise les mêmes hypothèses de confiance que la chaîne elle-même.
Du point de vue du développement de l’infrastructure Web3, cette conception est importante. La protection de la confidentialité dans les systèmes décentralisés ne devrait pas être évaluée uniquement en demandant si quelque chose peut être chiffré. Il faut également se demander à qui les utilisateurs doivent faire confiance après l’introduction du chiffrement. La valeur d’une conception native au protocole réside dans sa tentative de réduire les couches de confiance supplémentaires et de faire des capacités de confidentialité une partie de l’infrastructure blockchain sous-jacente.
Sur le plan théorique, chiffrer des transactions n’est pas difficile. Le véritable défi consiste à permettre aux transactions chiffrées de fonctionner à grande échelle sur une blockchain à haute performance. Le chiffrement empêche les nœuds de lire directement le contenu des transactions, mais celles-ci doivent à terme être déchiffrées et exécutées correctement. Si chaque transaction exige une communication étendue entre de nombreux nœuds, le coût de performance du chiffrement pourrait annuler les avantages de débit de la blockchain.
Par conséquent, l’un des enjeux clés d’un mempool chiffré prêt pour la production est de maintenir l’évolutivité du chiffrement à seuil lorsqu’un grand nombre de transactions entrent simultanément dans un bloc. Aptos y répond en utilisant un système de chiffrement à seuil par lots qui permet de déchiffrer un bloc entier par lots tout en maintenant relativement stable le volume de communication requis pour chaque validateur. Le benchmark publié par Aptos avec 50 nœuds a montré que le système ajoutait environ 20 millisecondes à la latence des blocs par rapport à AptosBFT dans un environnement de production, tandis que les blocs Aptos pouvaient atteindre la finalité en moins d’une seconde.
Dans le même temps, un mempool chiffré ne cherche pas à masquer toutes les informations relatives aux transactions. Dans la version actuelle d’Aptos, des informations telles que les adresses utilisateur et les frais de gas restent visibles, tandis que le payload de la transaction — c’est-à-dire les fonctions appelées et leurs paramètres — reste chiffré avant l’exécution. Une fois le bloc finalisé, le contenu de la transaction peut être enregistré on-chain, ce qui permet à la chaîne de conserver son auditabilité publique.
Cela crée une approche de conception différente de celle des systèmes entièrement anonymes. Au lieu de rendre les transactions invisibles de façon permanente, elle contrôle la visibilité des informations relatives aux transactions à différentes étapes de leur cycle de vie. Pour les systèmes DeFi nécessitant un règlement et une vérifiabilité publics, ce type de « confidentialité par étapes » peut être plus pratique que le masquage complet des transactions.
Du point de vue de l’infrastructure, c’est également ce qui rend les mempools chiffrés dignes d’attention. Ils ne se contentent pas d’ajouter un interrupteur de confidentialité. Ils repensent plutôt l’ensemble du cycle de vie des transactions, de leur soumission et propagation à leur ordonnancement, leur consensus et leur exécution.
Bien qu’un mempool chiffré soit une forme d’infrastructure blockchain sous-jacente, le problème central qu’il traite — l’exposition de l’intention de transaction avant l’exécution et le front-running, les attaques par sandwich et la MEV qui en résultent — est étroitement lié à l’infrastructure de trading du secteur des cryptomonnaies. Pour les utilisateurs participant à la DeFi, aux DEX, aux contrats perpétuels on-chain et à d’autres applications financières on-chain, le trading ne se résume pas à « soumettre et exécuter une transaction ». Il implique plutôt plusieurs étapes, notamment la diffusion, l’entrée dans le mempool, l’ordonnancement, le consensus et l’exécution. Comprendre les mempools chiffrés revient en pratique à comprendre à quel moment les informations deviennent visibles pour les autres participants lorsqu’une transaction de crypto-actifs passe de sa création à son exécution finale.
Cela crée également un lien conceptuel direct avec les scénarios de trading de cryptomonnaies rencontrés par les utilisateurs de Gate. Gate fournit une gamme de services de trading de crypto-actifs, notamment le trading au comptant et les contrats à terme. Les mécanismes de trading, les structures de liquidité et la visibilité des informations auxquels les utilisateurs sont confrontés diffèrent selon les environnements de trading. Sur les plateformes de trading centralisées, les ordres sont généralement traités par le moteur d’appariement de la plateforme, tandis que les marchés on-chain tels que les DEX reposent directement sur les mécanismes de propagation, d’ordonnancement et d’exécution des transactions de la blockchain. Comprendre « pourquoi une transaction peut être vue », « qui peut influencer l’ordonnancement des transactions » et « pourquoi la MEV se produit » peut aider les utilisateurs à mieux comprendre les différences structurelles fondamentales entre le trading centralisé et le trading on-chain.
Pour les participants du secteur des cryptomonnaies au sein de l’écosystème Gate, cette compréhension ne se limite pas aux DEX. À mesure que les contrats perpétuels on-chain, la DeFi et d’autres applications financières on-chain continuent de se développer, les utilisateurs doivent de plus en plus comprendre les différentes structures de risque du trading centralisé et on-chain. Par exemple, dans un environnement de trading centralisé, les utilisateurs doivent principalement tenir compte des mécanismes d’appariement, de la liquidité, du risque de plateforme et de l’exécution des ordres. Dans le trading on-chain, ils doivent également tenir compte du gas, de l’espace de bloc, de l’ordonnancement des transactions, de la visibilité du mempool et de la MEV. Un mempool chiffré se situe à l’intersection de ces enjeux, étendant le « risque d’exécution des transactions » au-delà des considérations de prix et de liquidité jusqu’à la couche d’infrastructure blockchain.
Dans cette perspective, un mempool chiffré constitue également un point d’entrée important pour comprendre la prochaine étape de l’infrastructure de trading des cryptomonnaies. En tant que plateforme couvrant plusieurs crypto-actifs et scénarios de trading, Gate sert des utilisateurs qui interagissent à la fois avec les marchés centralisés et un écosystème on-chain en expansion. Le concept de « confidentialité avant exécution » représenté par les mempools chiffrés peut devenir une orientation importante pour l’évolution continue de l’infrastructure de trading on-chain : permettre aux utilisateurs d’obtenir une meilleure exécution tout en réduisant la possibilité que leurs stratégies soient lues à l’avance par d’autres participants avant leur exécution effective. Pour les utilisateurs du secteur des cryptomonnaies, comprendre les mempools chiffrés ne consiste pas seulement à comprendre une technologie blockchain. Il s’agit également de comprendre comment les marchés de trading futurs peuvent chercher un équilibre entre transparence, confidentialité, efficacité et équité.
Limites et évolution future des mempools chiffrés
Un mempool chiffré n’est pas une solution universelle de confidentialité. Premièrement, il traite principalement la fuite du contenu des transactions avant leur exécution. Une fois qu’un bloc est finalisé et que le déchiffrement est achevé, le contenu de la transaction peut toujours être enregistré et audité publiquement. Par conséquent, si les utilisateurs doivent conserver confidentiels les montants des transactions, les soldes des comptes ou l’identité des participants sur le long terme, des technologies de confidentialité supplémentaires resteront nécessaires.
Deuxièmement, le chiffrement du payload de la transaction ne signifie pas que toutes les métadonnées sont masquées. Dans l’implémentation actuelle d’Aptos, des informations telles que l’adresse de l’expéditeur et les frais de gas restent visibles. Cela signifie que les observateurs du réseau peuvent toujours obtenir des informations partielles sur l’activité des transactions, même s’ils ne peuvent pas lire directement l’intention complète de la transaction avant son exécution.
En outre, le chiffrement à seuil natif au protocole repose toujours sur l’ensemble des validateurs de la blockchain et les hypothèses de sécurité du consensus. Il réduit la confiance supplémentaire, mais n’élimine pas toute confiance. Si le modèle de sécurité du consensus du réseau lui-même est compromis, le mécanisme de confidentialité des transactions peut également être affecté. Par conséquent, l’évaluation d’un mempool chiffré exige de comprendre sa conception cryptographique, son ensemble de validateurs et son mécanisme de consensus.
Les développements futurs pourraient impliquer la combinaison de plusieurs couches de capacités de confidentialité. Un mempool chiffré peut protéger l’intention de transaction, la confidentialité au niveau des comptes peut renforcer la protection des soldes et des montants, et les preuves à divulgation nulle de connaissance peuvent prouver la validité d’une transaction sans révéler les données sous-jacentes. Différentes technologies répondent à différentes couches du problème et formeront, à terme, une infrastructure de confidentialité on-chain plus complète.
De la transparence publique à la transparence contrôlée : l’importance des mempools chiffrés pour le Web3
La transparence publique était autrefois une caractéristique importante distinguant les systèmes blockchain des systèmes financiers traditionnels. Toutefois, à mesure que la finance on-chain s’est développée, cette transparence a également fait émerger de nouveaux problèmes. Le fait que toutes les transactions puissent être observées ne signifie pas que chaque transaction doive être entièrement divulguée avant son exécution.
L’orientation représentée par les mempools chiffrés vise à faire évoluer la blockchain d’un modèle où « toutes les informations sont immédiatement publiques » vers un modèle où « différentes informations sont divulguées à des moments différents et de différentes manières ». Les transactions peuvent toujours, à terme, être enregistrées et vérifiées, tandis que les participants peuvent préserver leur flexibilité stratégique avant la fin de l’exécution.
Il s’agit en pratique d’une approche fondée sur la « transparence contrôlée ». Elle ne rejette pas le principe de vérification publique du Web3. Elle cherche plutôt un nouvel équilibre entre règlement public et confidentialité des transactions. Pour la DeFi, le trading on-chain et des applications financières de plus en plus complexes à l’avenir, cet équilibre pourrait devenir plus important.
L’intégration par Aptos d’un mempool chiffré directement dans son protocole et son système de consensus montre également que la confidentialité on-chain passe progressivement des outils de la couche applicative à la conception de l’infrastructure sous-jacente.
Dans l’ensemble du secteur Web3, la valeur des mempools chiffrés ne réside pas seulement dans la résolution d’une seule transaction de front-running. Ils encouragent également le marché à réexaminer une question fondamentale : quelles informations une blockchain doit-elle divulguer, et à quel moment ? Lorsque la confidentialité des transactions devient une capacité sous-jacente du protocole, la transparence et la confidentialité dans le Web3 peuvent ne plus être des choix mutuellement exclusifs. Elles peuvent plutôt devenir différentes couches de conception au sein d’une même infrastructure.
FAQ
Qu’est-ce qu’un mempool chiffré ?
Un mempool chiffré est un mécanisme blockchain qui chiffre le contenu des transactions après leur entrée dans le mempool. Les transactions peuvent être propagées et ordonnées sous forme chiffrée, puis déchiffrées et exécutées après la finalisation du bloc, réduisant le risque que l’intention de transaction soit exposée avant l’exécution.
Quelle est la différence entre un mempool chiffré et un mempool ordinaire ?
Dans un mempool ordinaire, les observateurs du réseau peuvent généralement lire le contenu détaillé des transactions en attente. Un mempool chiffré masque le payload de la transaction, la maintenant illisible avant la confirmation finale tout en lui permettant de participer à l’ordonnancement des blocs et au consensus.
Un mempool chiffré peut-il éliminer entièrement la MEV ?
Non. Un mempool chiffré cible principalement la MEV qui dépend de la lecture anticipée du contenu des transactions, comme certains types de front-running et d’attaques par sandwich. D’autres formes de MEV issues de mécanismes tels que les liquidations, l’arbitrage et l’ordonnancement des blocs ne disparaîtront pas automatiquement parce que le payload de la transaction est chiffré.
Un mempool chiffré est-il identique au trading anonyme ?
Non. Un mempool chiffré protège principalement le contenu des transactions avant leur exécution et ne constitue pas un anonymat complet. Dans l’implémentation actuelle d’Aptos, par exemple, l’adresse de l’expéditeur et les frais de gas restent visibles. Après la finalisation de la transaction, elle est également déchiffrée et enregistrée, préservant ainsi l’auditabilité on-chain.
Pourquoi le chiffrement à seuil est-il nécessaire ?
Le chiffrement à seuil répartit les capacités de déchiffrement entre plusieurs validateurs et empêche un validateur unique de lire indépendamment les transactions en attente. Cela protège le contenu des transactions tout en permettant à la sécurité de la confidentialité de rester aussi proche que possible du modèle de confiance du consensus existant de la blockchain.
Dans quels cas les mempools chiffrés pourraient-ils être utilisés à l’avenir ?
Ils sont particulièrement adaptés aux scénarios Web3 impliquant une concurrence de trading et des transactions sensibles aux stratégies, notamment le trading décentralisé, les contrats perpétuels, les stratégies DeFi complexes et d’autres applications on-chain devant réduire la fuite d’intention de transaction. Aptos a indiqué que Decibel utilisera ce mécanisme afin de protéger la confidentialité avant exécution des ordres de contrats perpétuels.