L’hameçonnage ciblé est un type de fraude en ligne conçu pour viser une personne ou un groupe spécifique. Contrairement à l’hameçonnage classique, qui envoie le même contenu à un grand nombre d’utilisateurs, l’hameçonnage ciblé utilise l’identité de la victime, ses coordonnées, ses habitudes d’utilisation de compte ou d’autres informations contextuelles afin de créer une tromperie plus crédible et d’inciter l’utilisateur à divulguer des informations sensibles ou à effectuer des actions dangereuses.
Dans le secteur des cryptomonnaies, les risques liés à l’hameçonnage ciblé méritent une attention particulière. Les comptes de trading sont directement liés aux actifs numériques, et certaines transactions on-chain sont irréversibles. Lorsqu’un utilisateur divulgue des identifiants critiques, signe une transaction malveillante ou transfère des actifs vers une adresse contrôlée par un attaquant, il peut être extrêmement difficile de récupérer les fonds.
En octobre 2026, la plateforme d’échange de cryptomonnaies Coinbase a révélé que son prestataire tiers de services d’analyse, Amplitude, avait connu un incident de sécurité ayant affecté les coordonnées d’un petit nombre de clients. Coinbase a déclaré n’avoir trouvé aucune preuve d’accès non autorisé à ses propres systèmes et que les actifs des clients n’avaient pas été directement affectés par l’incident. Cet incident a une nouvelle fois mis en évidence un point important : même lorsque les systèmes financiers ne sont pas compromis, les informations des utilisateurs peuvent toujours être exposées via des canaux tiers et devenir des éléments potentiellement utilisables dans le cadre de fraudes ciblées ultérieures.
Cet article examine les risques liés à l’exposition des informations personnelles, explique comment les attaquants utilisent l’usurpation d’identité, les fausses notifications de sécurité et les autorisations malveillantes pour se rapprocher progressivement des actifs des utilisateurs, et présente différentes mesures de protection pour les comptes d’échange centralisés et les wallets en auto-conservation.
Points essentiels
-
L’hameçonnage ciblé est plus précis que la fraude classique. Les attaquants peuvent utiliser des noms, adresses e-mail, numéros de téléphone et autres informations contextuelles exposés pour se faire passer pour le service client d’une plateforme d’échange, une équipe de sécurité ou des contacts connus.
-
L’exposition d’informations personnelles ne signifie pas que les crypto-actifs ont été immédiatement volés. Les coordonnées exposées ne donnent généralement pas directement aux attaquants l’autorisation d’opérer sur des fonds, mais elles peuvent devenir le point de départ d’usurpations d’identité ultérieures, d’ingénierie sociale et de prises de contrôle de comptes.
-
Les prestataires tiers peuvent également constituer des points d’entrée pour les risques. Même si les systèmes centraux d’une plateforme d’échange n’ont pas été compromis, les fuites de données impliquant des outils d’analyse externes, des systèmes de service client ou d’autres fournisseurs peuvent accroître le risque d’hameçonnage ciblé pour les utilisateurs.
-
La prise de contrôle de compte et le vol de wallets on-chain reposent sur des mécanismes différents. Les comptes d’échange centralisés sont principalement exposés aux risques liés aux identifiants de connexion, aux méthodes d’authentification et aux autorisations de retrait, tandis que les wallets en auto-conservation nécessitent une attention particulière concernant l’exposition de la phrase de récupération, les signatures malveillantes et les approbations de tokens.
-
L’authentification à deux facteurs ne peut pas empêcher toutes les attaques de phishing. Des codes de vérification à usage unique peuvent être transmis après qu’un utilisateur a été trompé, et certaines autorisations malveillantes d’applications tierces ne nécessitent pas que les attaquants obtiennent directement le mot de passe de l’utilisateur.
-
La défense vise à interrompre le parcours de l’attaque. Vérifiez indépendamment la source des messages, utilisez des méthodes d’authentification résistantes au phishing, limitez les autorisations de retrait et d’accès, et traitez rapidement les connexions inhabituelles afin de réduire le risque qu’une seule fuite d’informations entraîne une perte d’actifs.
Qu’est-ce que l’hameçonnage ciblé et en quoi diffère-t-il de la fraude classique liée aux cryptomonnaies ?
La caractéristique déterminante de l’hameçonnage ciblé est que les attaquants conçoivent un contenu frauduleux autour d’une cible spécifique, au lieu de s’appuyer uniquement sur des messages distribués aléatoirement.
L’hameçonnage classique peut utiliser des modèles standardisés, tels que « activité inhabituelle sur le compte », « récompense à réclamer » ou « votre wallet nécessite une mise à niveau », puis envoyer le même lien à un grand nombre d’utilisateurs. Bien que ces messages puissent également causer des pertes, ils ne contiennent généralement pas de détails liés à l’identité d’une personne en particulier.
Les messages d’hameçonnage ciblé peuvent inclure le véritable nom du destinataire, la plateforme de trading qu’il utilise habituellement, des coordonnées partielles ou des activités publiques récentes. Les attaquants utilisent ces détails pour rendre le message plus crédible et amener la victime à croire qu’elle communique avec un véritable employé de la plateforme.
Par exemple, un utilisateur peut recevoir un e-mail prétendant provenir du service de sécurité d’une plateforme d’échange. Le message peut contenir le nom exact de l’utilisateur, mentionner la plateforme qu’il utilise et affirmer que le compte fait l’objet d’une enquête en raison d’un retrait inhabituel. Il peut demander à l’utilisateur de procéder immédiatement à une vérification d’identité, sous peine de voir ses actifs gelés.
Ces détails peuvent rendre la fraude plus authentique en apparence, mais ils ne prouvent pas que l’expéditeur possède une identité légitime.
Les différences entre l’hameçonnage ciblé et l’hameçonnage classique peuvent être résumées comme suit.
| Critère de comparaison |
Hameçonnage classique |
Hameçonnage ciblé |
| Cible |
Grand nombre d’utilisateurs aléatoires |
Personnes spécifiques ou groupes d’utilisateurs |
| Préparation des informations |
Modèles de fraude génériques |
Informations liées à la cible |
| Contenu du message |
Rappels généraux concernant le compte |
Contexte lié à l’identité, à la plateforme ou au comportement |
| Usurpation d’identité |
Plateformes ou marques courantes |
Personnel d’assistance de la plateforme, connaissances ou employés spécifiques |
| Objectif principal |
Voler des identifiants ou des fonds |
Obtenir la confiance et inciter à effectuer des actions à haut risque |
Il est important de noter que les attaquants n’ont pas besoin de posséder une grande quantité d’informations confidentielles pour mener une campagne d’hameçonnage ciblé. Parfois, une adresse e-mail associée à un compte de trading de cryptomonnaies suffit pour concevoir un message frauduleux ciblé.
Par conséquent, pour déterminer si un message est digne de confiance, ne vous fiez pas au fait que l’interlocuteur connaisse votre nom, votre numéro de téléphone ou la plateforme que vous avez utilisée. Vérifiez plutôt si son identité peut être confirmée par un canal indépendant et si l’action demandée est raisonnable.
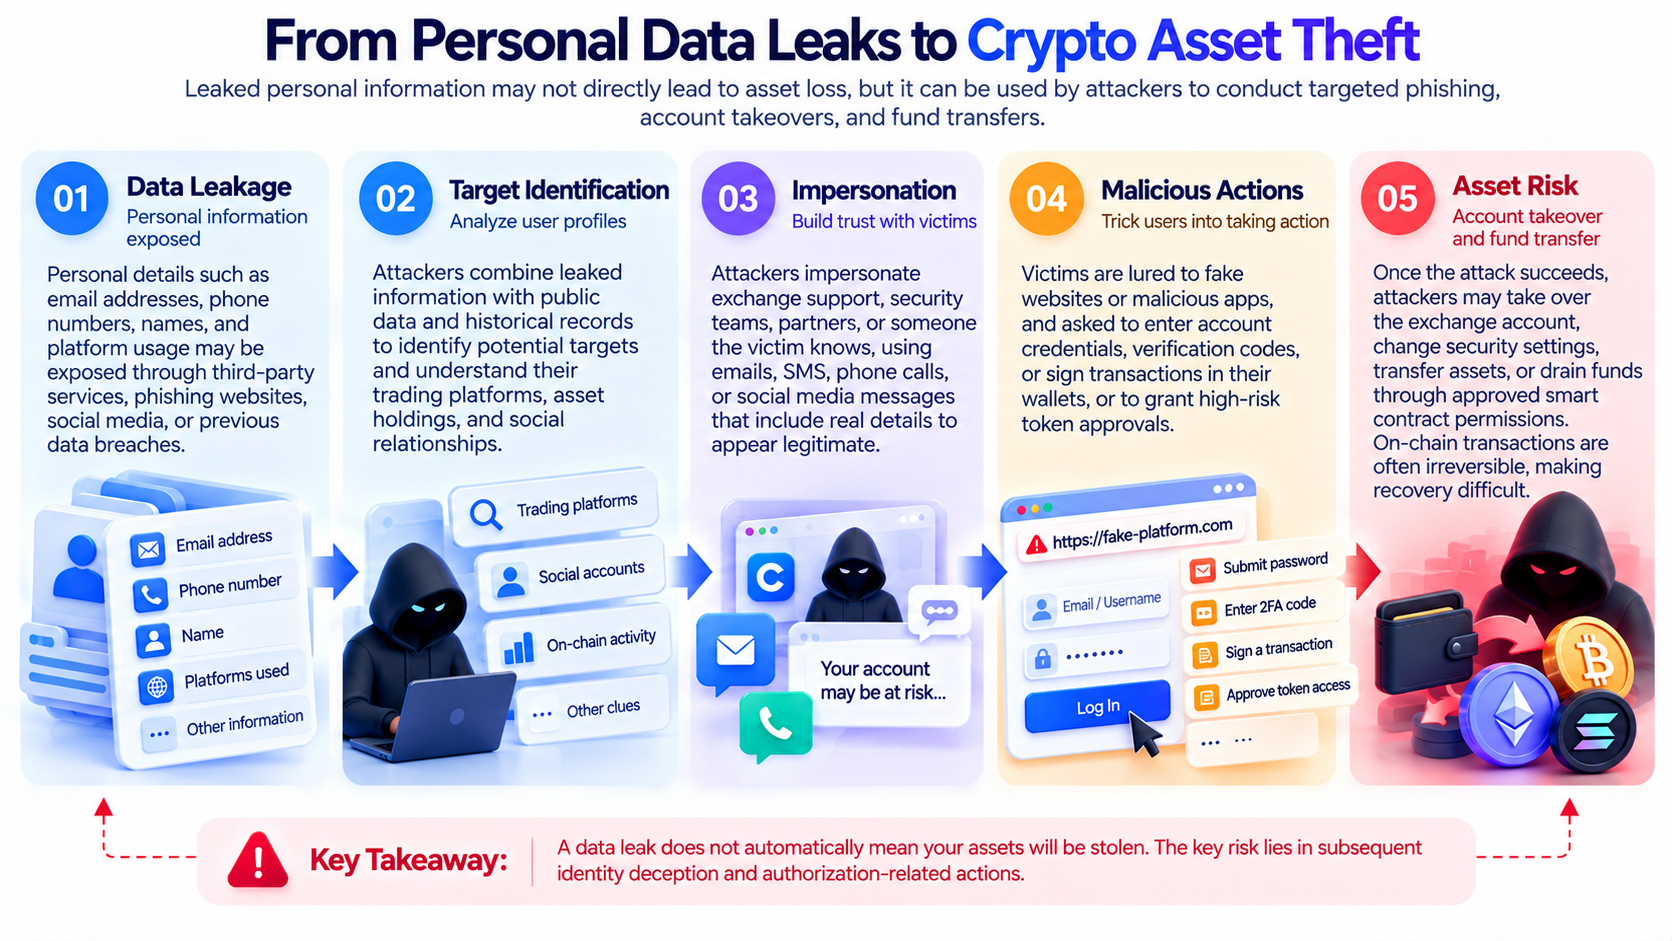
Plusieurs étapes indépendantes séparent généralement l’exposition d’informations personnelles du vol d’actifs. Après avoir obtenu les coordonnées d’un utilisateur, un attaquant peut d’abord tenter de déterminer quelles plateformes d’échange celui-ci a utilisées, puis établir un contact par de fausses notifications, des appels téléphoniques ou des messages sur les réseaux sociaux. Ce n’est qu’après que la victime a cru à cette fausse identité que l’attaquant peut obtenir des identifiants, obtenir une autorisation malveillante ou inciter au transfert de fonds.
Par conséquent, l’exposition d’une adresse e-mail ou d’un numéro de téléphone ne signifie pas à elle seule qu’un attaquant a déjà pris le contrôle d’un compte de trading. Toutefois, ces informations peuvent aider les attaquants à réduire le coût d’identification des cibles. Par exemple, une adresse e-mail ordinaire ne permet pas nécessairement de savoir si son titulaire détient des actifs numériques. Si l’adresse e-mail est associée à des informations client provenant d’une plateforme de cryptomonnaies, l’attaquant peut en déduire que l’utilisateur possède un compte associé et lui envoyer un message plus ciblé.
Lorsque les attaquants combinent ensuite ces informations avec du contenu public sur les réseaux sociaux, des données issues de fuites historiques ou d’autres informations contextuelles disponibles, le contenu frauduleux peut devenir plus précis.
Le parcours de risque complet peut généralement être divisé en cinq étapes :
-
Exposition d’informations : une adresse e-mail, un numéro de téléphone ou d’autres informations d’identité sont exposés via un canal donné.
-
Identification de la cible : l’attaquant détermine quelle plateforme d’échange ou quel service de wallet l’utilisateur est susceptible d’utiliser.
-
Usurpation d’identité : l’attaquant se fait passer pour une entité de confiance par e-mail, appels téléphoniques ou messages sur les réseaux sociaux.
-
Action incitée : l’utilisateur est invité à se connecter à un faux site web, à transmettre un code de vérification, à autoriser une application ou à transférer des actifs.
-
Risque financier : si l’attaque réussit, elle peut conduire à une prise de contrôle de compte, à des signatures malveillantes ou à des transferts d’actifs.
Ce processus ne se déroule pas intégralement à chaque fois. La plupart des fuites d’informations n’entraînent pas automatiquement de pertes financières, et certains messages de phishing sont bloqués par des systèmes de sécurité ou identifiés par les utilisateurs.
La principale préoccupation est la manière dont les attaquants utilisent les informations initiales afin d’amener progressivement les utilisateurs à contourner les protections de sécurité existantes de leurs comptes.
Pourquoi une fuite de données chez un prestataire tiers peut-elle aussi affecter la sécurité des comptes crypto ?
Les plateformes d’échange de cryptomonnaies modernes utilisent généralement divers services tiers, notamment des services d’analyse de données, de service client, de notifications par e-mail, de vérification d’identité et d’outils opérationnels. Ces services peuvent améliorer l’efficacité de la plateforme, mais ils élargissent aussi le périmètre des informations client susceptibles d’être traitées et stockées. Lorsqu’un fournisseur tiers connaît un incident de sécurité, les informations concernées peuvent être liées aux clients de la plateforme, même si les propres systèmes de trading, systèmes de wallet et bases de données centrales de la plateforme n’ont pas été compromis.
L’incident Coinbase et Amplitude d’octobre 2026 illustre cette distinction en matière de risque. L’incident concernait certaines coordonnées de clients détenues par un prestataire tiers de services d’analyse. Coinbase a déclaré ne pas avoir trouvé de preuve d’accès non autorisé à ses propres systèmes et que les fonds des clients n’avaient pas été directement affectés. Les détails complets concernant l’ampleur de l’incident et les champs de données spécifiques impliqués restaient à clarifier.
Par conséquent, une fuite d’informations provenant d’un tiers ne devrait pas être décrite directement comme le piratage de la plateforme d’échange, et il ne faut pas supposer que des attaquants ont obtenu les mots de passe, les clés privées ou les autorisations d’opérer sur les fonds des utilisateurs. Toutefois, d’un point de vue de la sécurité, les incidents impliquant des tiers peuvent toujours avoir des effets indirects.
Les attaquants peuvent utiliser des coordonnées exposées pour envoyer de fausses notifications de sécurité. Après avoir pris connaissance d’un véritable incident de sécurité, les utilisateurs peuvent être plus attentifs à l’état de leur compte et plus sensibles aux faux messages concernant une « vérification urgente » ou la « protection des actifs ».
Plus important encore, un véritable incident de sécurité peut être utilisé comme contexte pour une fraude. Même si un message frauduleux fait référence à un événement qui s’est réellement produit, cela ne prouve pas que l’expéditeur est un employé de la plateforme.
La sécurité d’une plateforme d’échange concerne donc non seulement les systèmes financiers centraux, mais aussi la gestion des données par des tiers, les processus de notification des clients et les mécanismes de vérification de l’identité des utilisateurs.
Les faux services clients constituent l’une des formes courantes d’usurpation d’identité utilisées dans l’hameçonnage ciblé lié aux cryptomonnaies. Les attaquants peuvent se faire passer pour le service de sécurité d’une plateforme d’échange, prétendre avoir détecté une connexion inhabituelle, un retrait suspect ou un risque de gel du compte, et demander aux utilisateurs de coopérer immédiatement. Ces fraudes exploitent souvent un sentiment d’urgence, conduisant les victimes à agir sans vérification suffisante.
Dans un scénario courant, un utilisateur reçoit une prétendue « alerte de retrait inhabituel ». Le message affirme qu’une personne tente de transférer des actifs hors du compte et demande à l’utilisateur de cliquer sur un lien pour annuler la transaction. Si l’utilisateur saisit le mot de passe de son compte sur un site usurpé, l’attaquant peut obtenir ses identifiants de connexion. Si l’utilisateur transmet ensuite un code de vérification à usage unique, le risque de sécurité du compte peut augmenter.
Un autre scénario implique une fausse protection des actifs. Un attaquant peut prétendre que le compte ou le wallet actuel de l’utilisateur présente un problème de sécurité et lui demander de transférer ses actifs vers une « adresse sécurisée » désignée. Cette affirmation est clairement dangereuse. Des mesures de sécurité légitimes d’une plateforme ne devraient pas exiger des utilisateurs qu’ils transfèrent des actifs vers un wallet externe qui n’a pas été vérifié indépendamment, sur instruction d’un appelant inconnu ou d’un message privé. Certaines attaques peuvent également renforcer leur crédibilité en fabriquant des numéros de ticket, des identités de service client ou des noms d’affichage d’e-mail. Même si un message affiche ce qui semble être une véritable adresse e-mail de plateforme, ne jugez pas son authenticité uniquement sur la base du nom de l’expéditeur.
Pour les utilisateurs, le moyen le plus efficace de vérifier consiste à cesser d’utiliser les liens fournis dans les messages suspects et à vérifier plutôt l’état du compte via le site web officiel, l’application officielle ou un canal de service client fiable auquel ils accèdent indépendamment. Si un message affirme qu’il existe un risque urgent, vérifiez-le via un canal indépendant avant d’agir, au lieu de suivre les étapes fournies par l’expéditeur.
Quelles étapes une attaque implique-t-elle généralement, d’un message de phishing à la prise de contrôle du compte ?
La prise de contrôle de compte (ATO) désigne le fait qu’un attaquant obtient un contrôle non autorisé sur un compte et peut potentiellement accéder à des informations sensibles ou opérer sur des actifs. Pour les comptes de trading crypto centralisés, les attaquants doivent généralement contourner les contrôles de sécurité liés à l’authentification de connexion, à la récupération du compte ou aux retraits de fonds. Les mécanismes de protection spécifiques varient selon les plateformes. Obtenir un mot de passe ne signifie donc pas nécessairement qu’un attaquant peut retirer immédiatement des fonds.
Toutefois, un mot de passe divulgué peut toujours constituer un point de départ important pour la prise de contrôle d’un compte.
Les attaquants peuvent obtenir des mots de passe par le biais de pages de connexion usurpées, tromper les utilisateurs afin qu’ils transmettent des codes de vérification à usage unique, ou tenter de se connecter à l’aide d’identifiants déjà exposés. Si un utilisateur réutilise le même mot de passe sur plusieurs services, une fuite de données sur un autre site web peut également accroître indirectement le risque pour le compte crypto.
En outre, les processus de récupération de compte peuvent être vulnérables à l’ingénierie sociale. Par exemple, un attaquant peut tenter de se faire passer pour le titulaire du compte à l’aide d’informations personnelles ou inciter l’utilisateur à modifier certains paramètres de sécurité.
Il est important de noter que l’authentification à deux facteurs peut améliorer considérablement la sécurité des comptes, mais que les différentes méthodes d’authentification n’offrent pas toutes le même niveau de résistance au phishing. Les codes de vérification par SMS peuvent être vulnérables au détournement de numéro ou au vol de codes via l’ingénierie sociale. Les applications d’authentification réduisent généralement la dépendance aux réseaux mobiles, mais les utilisateurs peuvent toujours être incités à saisir le code sur un faux site web.
À l’inverse, les clés de sécurité et les Passkeys conformes aux normes FIDO2/WebAuthn offrent généralement une meilleure résistance au phishing, car le processus d’authentification est lié à l’identité du site web légitime. Pour les plateformes d’échange qui prennent en charge ces fonctionnalités, privilégier les méthodes d’authentification résistantes au phishing et les combiner avec des listes blanches d’adresses de retrait, une gestion des appareils et des alertes de connexion inhabituelle peut réduire l’impact de la défaillance d’un seul contrôle de sécurité.
Pourquoi un compte peut-il toujours être ciblé par le phishing après l’activation de l’authentification à deux facteurs ?
L’objectif principal de l’authentification à deux facteurs (2FA) est d’ajouter une exigence supplémentaire de vérification d’identité au-delà du mot de passe. Cela ne signifie toutefois pas que toutes les actions liées au compte sont protégées contre la tromperie.
Les attaquants peuvent utiliser de fausses pages de connexion pour inciter les utilisateurs à transmettre volontairement des codes de vérification. Si les utilisateurs croient à tort qu’ils accèdent à la véritable plateforme, ils peuvent fournir un code de vérification dynamique après avoir saisi leur mot de passe.
Certaines attaques ne ciblent pas directement les mots de passe de connexion, mais plutôt une session déjà établie ou les autorisations d’applications tierces. Le mécanisme d’autorisation OAuth permet aux utilisateurs d’accorder l’accès à certaines données de compte sans fournir leur mot de passe à une application tierce. Ce mécanisme a des usages légitimes, mais il peut également être exploité par des applications malveillantes.
Les attaquants peuvent se faire passer pour des services de partage de fichiers, de vérification d’identité ou d’autres services, puis rediriger les utilisateurs vers une véritable page d’autorisation tierce. Si les utilisateurs ne vérifient pas l’identité de l’application ni l’étendue des autorisations demandées, ils peuvent autoriser une application malveillante à accéder à leurs e-mails, fichiers ou autres données de compte. Ce risque diffère sensiblement du phishing classique par mot de passe : même si l’utilisateur modifie ensuite son mot de passe, les autorisations accordées précédemment à une application tierce peuvent ne pas devenir automatiquement invalides. Les utilisateurs doivent donc aussi vérifier activement et révoquer les autorisations d’applications suspectes lorsqu’ils traitent ce type d’incident.
Pour les utilisateurs de cryptomonnaies, les comptes e-mail sont particulièrement importants. Ils peuvent être liés aux notifications de sécurité des plateformes d’échange, à la récupération de compte et aux processus de vérification des appareils. Si une application tierce malveillante lit les e-mails de l’utilisateur, l’attaquant peut obtenir davantage d’informations sur le compte et rendre les fraudes ultérieures plus ciblées.
La protection d’un compte crypto nécessite donc plus que la sécurisation de la connexion à la plateforme d’échange. Les utilisateurs doivent également protéger leur compte e-mail associé, leurs appareils mobiles et les autorisations accordées aux applications tierces.
Quels risques de phishing différents les comptes d’échange centralisés et les wallets Web3 présentent-ils ?
Les comptes d’échange centralisés et les wallets en auto-conservation peuvent tous deux être ciblés par l’hameçonnage ciblé, mais leurs méthodes de contrôle des actifs diffèrent, tout comme les contrôles de sécurité que les attaquants doivent contourner.
Les comptes d’échange centralisés sont généralement gérés par les systèmes de comptes et les processus de conservation des actifs de la plateforme. Les attaquants peuvent tenter d’obtenir des identifiants de connexion, de contourner les mesures d’authentification ou d’inciter les utilisateurs à initier eux-mêmes des retraits.
Les wallets en auto-conservation sont gérés par les utilisateurs à l’aide de leurs clés privées ou de leurs phrases de récupération. Les attaquants n’ont pas nécessairement besoin d’obtenir l’accès à un compte d’échange. Ils peuvent plutôt utiliser des sites web malveillants, de fausses applications de wallet ou des demandes de signature trompeuses afin d’affecter les actifs on-chain.
| Dimension du risque |
Compte d’échange centralisé |
Wallet Web3 en auto-conservation |
| Principales cibles des attaques |
Accès à la connexion et autorisations de retrait |
Clés privées, phrases de récupération, signatures et approbations |
| Points d’entrée de phishing courants |
Faux service client et pages de connexion usurpées |
Faux DApps et connexions malveillantes à des wallets |
| Actions dangereuses critiques |
Transmission de codes de vérification, modification des paramètres de sécurité et transfert de fonds |
Saisie d’une phrase de récupération, signature de transactions malveillantes et octroi d’autorisations |
| Mesures de protection courantes |
Passkey, 2FA et listes blanches de retrait |
Wallets matériels, vérification des signatures et gestion des approbations |
| Contrôles des risques liés aux actifs |
Contrôles des risques de la plateforme et paramètres de sécurité de l’utilisateur |
Gestion par l’utilisateur des clés privées et restrictions des autorisations on-chain |
Par exemple, un utilisateur de wallet en auto-conservation peut recevoir une prétendue « notification de mise à niveau de la sécurité du wallet » et être invité à visiter un site web désigné puis à connecter son wallet. La connexion d’un wallet n’entraîne pas nécessairement une perte d’actifs. Toutefois, si l’utilisateur signe ensuite une transaction permettant de transférer des actifs ou accorde à un contrat malveillant des autorisations excessives sur les tokens, un risque financier réel peut apparaître.
Pour les comptes d’échange centralisés, les utilisateurs peuvent être trompés par des messages relatifs à un « gel de compte » ou à un « retrait inhabituel ». Pour les wallets Web3, les fraudes s’articulent souvent autour de scénarios tels que la « réclamation d’un airdrop », la « migration d’actifs » ou la « correction d’approbation ».
Les utilisateurs doivent donc adopter des mesures de protection différentes selon la manière dont leurs actifs sont détenus. Aucun paramètre de sécurité unique ne peut couvrir tous les scénarios de trading de cryptomonnaies.
Un système efficace de lutte contre le phishing ne doit pas reposer uniquement sur la capacité des utilisateurs à identifier les messages frauduleux. Il doit plutôt réduire la probabilité de réussite d’une attaque grâce à plusieurs couches de protection.
La première couche concerne la protection des informations d’identité. Les utilisateurs peuvent utiliser une adresse e-mail dédiée pour leurs comptes crypto importants et éviter d’afficher des coordonnées ou des détails sur leurs actifs qui ne sont pas nécessaires sur les réseaux sociaux publics. Une adresse e-mail dédiée ne peut pas éliminer le risque de fuite de données, mais elle peut aider à réduire le degré de corrélation des informations entre différents services.
La deuxième couche concerne la protection de l’authentification de connexion. Les comptes de trading doivent utiliser des mots de passe uniques et robustes, et privilégier les Passkeys ou les clés de sécurité matérielles prises en charge par la plateforme. Si d’autres méthodes d’authentification à deux facteurs sont les seules options disponibles, les utilisateurs doivent éviter de s’appuyer uniquement sur les codes de vérification par SMS.
La troisième couche concerne les restrictions sur les opérations de fonds. Sur les plateformes prenant en charge les listes blanches d’adresses de retrait, les délais de retrait ou la vérification supplémentaire des transactions, les utilisateurs peuvent activer ces fonctionnalités selon leurs besoins. Même si les identifiants de connexion sont exposés, ces restrictions peuvent toujours compliquer le transfert d’actifs par les attaquants.
La quatrième couche concerne la gestion des appareils et des applications. Les utilisateurs doivent vérifier régulièrement les appareils connectés au compte, les sessions actives, les clés API et les autorisations d’applications tierces, et supprimer rapidement les autorisations qui ne sont plus utilisées ou dont la source ne peut pas être confirmée.
La cinquième couche concerne la séparation des wallets on-chain. Un wallet utilisé pour les interactions quotidiennes peut être géré séparément d’un wallet contenant des actifs à long terme. Cela évite de conserver de grandes quantités d’actifs dans un wallet qui se connecte fréquemment à des DApps inconnues.
Les utilisateurs détenant des montants importants d’actifs peuvent également envisager d’utiliser un wallet matériel pour gérer les réserves à long terme et vérifier les informations de transaction affichées sur l’appareil avant de signer. L’objectif de ces mesures est de réduire le risque de point de défaillance unique. Même si un attaquant obtient certaines informations personnelles, il ne devrait pas pouvoir facilement prendre le contrôle complet de la connexion au compte, des retraits ou des opérations de fonds on-chain.
Lorsque vous découvrez que des informations personnelles ont pu être exposées, déterminez d’abord quelles informations ont fuité au lieu de supposer immédiatement que vos actifs sont en danger. Si seules des coordonnées ont été exposées, cela ne signifie généralement pas que votre mot de passe, vos clés privées ou les autorisations de votre wallet ont été compromis. À ce stade, soyez plus vigilant face aux appels, e-mails et messages privés inconnus, et vérifiez les paramètres de sécurité de vos comptes importants.
Si vous avez saisi votre mot de passe sur un site web suspect, modifiez immédiatement le mot de passe du compte concerné à l’aide d’un appareil fiable et d’un point d’accès officiel, puis vérifiez les sessions de connexion actives. Si vous avez utilisé le même mot de passe pour d’autres services, traitez également chacun de ces comptes séparément.
Si vous avez transmis un code de vérification dynamique à un attaquant ou découvert des connexions inhabituelles, des appareils inconnus ou des modifications des paramètres de sécurité, utilisez immédiatement les fonctionnalités de sécurité officielles de la plateforme pour restreindre l’activité du compte et contactez les canaux d’assistance officiels.
Si vous avez précédemment autorisé une application tierce inconnue à accéder à votre e-mail ou à un autre compte, révoquez l’autorisation concernée. Modifier votre mot de passe seul peut ne pas suffire à mettre fin à certaines autorisations d’accès déjà accordées. Pour les wallets en auto-conservation, la réponse appropriée dépend du risque spécifique :
-
Connexion uniquement à un site web suspect : vérifiez si des signatures ou des approbations ont eu lieu. Ne considérez pas la connexion seule comme équivalente à un vol d’actifs.
-
Signature d’une approbation de token suspecte : vérifiez et révoquez les autorisations concernées dans un environnement fiable, tout en évaluant l’existence d’autres risques.
-
Clé privée ou phrase de récupération exposée : considérez que le wallet n’est plus sécurisé. Créez un nouveau wallet à l’aide d’un appareil fiable et, lorsque cela est possible, transférez dès que possible tous les actifs restants encore sous votre contrôle.
-
Actifs déjà transférés de manière inhabituelle : enregistrez le hash de transaction, les adresses, les horodatages et les communications pertinentes, puis contactez la plateforme concernée ainsi que les autorités compétentes ou les canaux de lutte contre la fraude applicables.
Pour les transferts d’actifs on-chain déjà effectués, la révocation d’une approbation de token ne permet généralement pas de récupérer automatiquement les fonds déjà transférés. La réponse après incident doit donc se concentrer sur la prévention de pertes supplémentaires, la conservation des preuves et l’évitement de nouvelles fraudes. Soyez particulièrement prudent face aux prétendus « experts en récupération d’actifs ». Après qu’un utilisateur a subi un incident de sécurité, les attaquants peuvent de nouveau se faire passer pour du personnel technique et demander des frais ou des identifiants de wallet afin de mener une seconde fraude.
La protection individuelle est importante, mais les plateformes crypto doivent également réduire les risques via la gestion des données, la vérification d’identité et les contrôles sur les opérations de fonds inhabituelles.
-
Les plateformes doivent réduire au minimum la quantité d’informations d’identité des utilisateurs inutilement accessibles aux services tiers. Pour les outils d’analyse et les systèmes opérationnels, la minimisation des données, les contrôles d’accès et l’isolement des informations sensibles peuvent réduire le périmètre des données potentiellement affectées par un seul incident de sécurité chez un fournisseur.
-
Les plateformes doivent mettre en place des mécanismes de notification de sécurité clairs. Lorsqu’un véritable incident de sécurité survient, les utilisateurs doivent pouvoir confirmer les informations pertinentes via l’application officielle ou une page fiable, plutôt que de dépendre entièrement des liens contenus dans les e-mails ou les messages texte.
-
La conception de la sécurité des comptes doit réduire la dépendance aux méthodes d’authentification facilement exploitables par ingénierie sociale. Pour les actions à haut risque, telles que la modification des paramètres de retrait, l’ajout d’un nouvel appareil ou le transfert de montants importants, les plateformes peuvent adopter une vérification d’identité et des contrôles de risque plus stricts.
-
Les plateformes doivent surveiller en continu les connexions inhabituelles, les changements d’appareils et les opérations sur les fonds. Même si des attaquants obtiennent certaines informations de compte, la détection des comportements inhabituels et les restrictions sur les opérations de fonds peuvent contribuer à réduire les pertes réelles.
-
Les plateformes et les fournisseurs tiers doivent définir clairement le périmètre de traitement des données, les responsabilités de sécurité et les mécanismes de réponse aux incidents. La sécurité des fournisseurs n’est pas une question distincte de la sécurité des plateformes d’échange. Elle fait partie du système global de sécurité des utilisateurs.
À mesure que les services crypto se connectent à davantage d’outils externes, la protection de la sécurité doit également aller au-delà des systèmes internes de la plateforme afin de couvrir le traitement des données par des tiers, les communications avec les clients et l’ensemble du processus d’exécution des opérations sur les fonds des utilisateurs.
Conclusion
L’hameçonnage ciblé est l’un des risques de sécurité importants auxquels les comptes crypto sont confrontés. Par rapport à l’hameçonnage classique, les attaquants peuvent utiliser des coordonnées exposées et d’autres informations contextuelles pour créer des usurpations d’identité plus crédibles, ce qui rend plus difficile l’identification de la fraude par les utilisateurs sur la seule base du contenu du message.
Toutefois, l’exposition d’informations personnelles ne signifie pas qu’un compte a déjà été pris en contrôle, ni que des crypto-actifs seront inévitablement volés. Plusieurs étapes, notamment la tromperie par usurpation d’identité, le vol d’identifiants, une autorisation malveillante ou des transferts d’actifs, séparent généralement l’exposition de coordonnées de la perte financière réelle.
Pour les comptes d’échange centralisés, l’accent doit être mis sur le renforcement de l’authentification de connexion, la limitation des autorisations de retrait et la vérification des notifications inhabituelles. Pour les wallets en auto-conservation, les utilisateurs doivent protéger leurs clés privées et leurs phrases de récupération, vérifier les signatures de transactions et gérer les approbations de smart contracts.
Parallèlement, la sécurité des fournisseurs tiers, la protection des comptes e-mail associés et la surveillance par les plateformes des transactions inhabituelles deviennent également des composantes importantes de la sécurité des comptes crypto.
La clé de la prévention de l’hameçonnage ciblé ne consiste pas à garantir que les informations personnelles ne soient jamais exposées. Elle consiste à établir plusieurs couches de sécurité afin que, même si les attaquants obtiennent certaines informations, ils aient toujours des difficultés à prendre le contrôle du compte et des actifs.
FAQ
Qu’est-ce que l’hameçonnage ciblé des comptes crypto ?
L’hameçonnage ciblé est un type de fraude dans lequel les attaquants utilisent l’identité, les coordonnées ou d’autres informations contextuelles d’un utilisateur spécifique pour se faire passer pour une entité de confiance et inciter l’utilisateur à divulguer des informations sensibles ou à effectuer des actions dangereuses.
Une adresse e-mail exposée peut-elle entraîner le vol de crypto-actifs ?
Une adresse e-mail exposée seule n’entraîne généralement pas directement le vol d’actifs, mais elle peut accroître le risque de faux e-mails, de fraudes liées à la récupération de compte et d’autres attaques ciblées.
Des prestataires tiers d’analyse, de service client ou d’autres services peuvent également traiter certaines informations des clients. Si ces fournisseurs connaissent un incident de sécurité, les utilisateurs peuvent faire face à des risques supplémentaires de phishing et d’usurpation d’identité.
Ces informations peuvent provenir de sources publiques, de fuites de données historiques ou de services tiers. Le fait qu’une personne connaisse des informations personnelles ne prouve pas qu’elle est un employé légitime de la plateforme.
Puis-je toujours être victime de phishing après avoir activé l’authentification à deux facteurs ?
Oui. Les attaquants peuvent inciter les utilisateurs à transmettre des codes de vérification à usage unique ou utiliser des autorisations malveillantes d’applications tierces afin d’obtenir d’autres autorisations liées au compte. Les Passkeys et les clés de sécurité matérielles offrent généralement une meilleure résistance au phishing.
Que dois-je faire si je reçois un message texte concernant un retrait inhabituel depuis une plateforme d’échange ?
Ne cliquez pas sur les liens contenus dans le message texte et n’appelez pas le numéro qu’il fournit. Vérifiez l’état de votre compte via l’application officielle ou un point d’accès fiable que vous avez enregistré indépendamment.
Un service client légitime ne devrait pas vous demander de fournir la phrase de récupération de votre wallet, votre clé privée ou votre mot de passe. Il ne devrait pas non plus vous demander, par un message privé inconnu, de transférer des actifs vers un prétendu wallet sécurisé.
La connexion à une DApp malveillante entraîne-t-elle toujours une perte d’actifs ?
Non. La connexion d’un wallet seule n’accorde généralement pas l’autorisation de transférer des actifs, mais les signatures, confirmations de transactions et approbations de tokens effectuées par la suite peuvent créer des risques. Vérifiez les détails des actions spécifiques concernées.
Que dois-je faire si j’ai saisi mon mot de passe sur un site web de phishing ?
Modifiez immédiatement votre mot de passe via le point d’accès officiel, vérifiez les sessions actives et les paramètres de sécurité, puis confirmez l’absence de connexions inhabituelles ou d’opérations anormales sur les fonds. Si votre compte e-mail associé a également été affecté, traitez-le en même temps.
Vous pouvez utiliser une adresse e-mail dédiée, des mots de passe robustes, des méthodes d’authentification résistantes au phishing, des listes blanches d’adresses de retrait et une gestion séparée des wallets. Vous devez également vérifier régulièrement vos appareils, vos clés API et les autorisations des applications tierces.