Une plateforme d'échange de cryptomonnaies constitue une infrastructure essentielle qui relie le trading d'actifs numériques, la conservation d'actifs et les réseaux blockchain. Pour les utilisateurs de plateformes d'échange centralisées, la plateforme doit non seulement fournir des services d'appariement des ordres et de liquidité, mais aussi gérer de manière sécurisée les clés privées utilisées pour transférer des actifs, traiter les dépôts et retraits quotidiens, et maintenir des registres d'actifs précis sur différents réseaux blockchain.
Contrairement aux comptes financiers traditionnels, les transactions blockchain sont généralement irréversibles. Une fois les actifs transférés avec une signature valide, leur récupération dépend souvent de la coopération du destinataire, de restrictions imposées par l'émetteur d'un stablecoin ou de l'intervention des forces de l'ordre. Par conséquent, le contrôle des autorisations de transfert d'actifs, la vérification de l'authenticité des transactions et l'identification rapide des activités anormales sont des éléments centraux du cadre de sécurité d'une plateforme d'échange.
Ces dernières années, plusieurs incidents de sécurité dans le secteur des cryptomonnaies ont davantage mis en évidence l'importance des logiciels de wallet, de la conservation des clés et des processus d'approbation des transactions. Cet article examine comment les plateformes d'échange élaborent des systèmes de sécurité des actifs à plusieurs niveaux grâce aux wallets chauds et froids, à la technologie multisignature, au MPC, à la gestion du cycle de vie des clés privées et à la surveillance des risques. Il explique également l'importance pratique de ces mécanismes à travers des incidents représentatifs.
Les plateformes d'échange centralisées de cryptomonnaies utilisent généralement un modèle de gestion d'actifs avec conservation. Après que les utilisateurs ont déposé des actifs numériques sur la plateforme, celle-ci enregistre leurs soldes dans un système de comptes interne et utilise des wallets qu'elle gère pour recevoir et envoyer des fonds on-chain. Lorsque les utilisateurs effectuent des opérations au comptant sur la plateforme, chaque transaction n'a généralement pas besoin d'être réglée individuellement sur la blockchain. Toutefois, les dépôts, les retraits et les transferts d'actifs entre les wallets de la plateforme impliquent toujours des transactions on-chain réelles.
Les plateformes d'échange doivent donc gérer simultanément deux systèmes interconnectés : un registre interne qui consigne les droits des utilisateurs sur les actifs et l'activité de trading, et une infrastructure de wallets chargée de détenir et de transférer réellement les actifs on-chain. Ce n'est que lorsque ces deux systèmes restent constamment alignés que la plateforme peut assurer le règlement normal des fonds, le rapprochement des actifs et le contrôle des risques.
D'un point de vue technique et opérationnel, la sécurité des actifs d'une plateforme d'échange comprend généralement les niveaux suivants :
| Couche de sécurité |
Mécanismes principaux |
Objectif principal |
| Stockage des actifs |
Wallets chauds, wallets froids, niveaux de wallets |
Contrôler le niveau d'exposition en ligne des différents actifs |
| Gestion des clés |
HSM, MPC, sauvegardes et rotation des clés |
Réduire les risques de fuite de clés et de point de défaillance unique |
| Autorisation des transactions |
Multisignature, autorisations d'approbation et vérification des transactions |
Empêcher les transferts d'actifs non autorisés |
| Surveillance des risques |
Identification des adresses suspectes, limites et alertes en temps réel |
Détecter et limiter les activités de transaction anormales |
| Rapprochement des actifs |
Registres internes, rapprochement des soldes on-chain et preuve de réserves |
Améliorer l'exactitude et la transparence des registres d'actifs |
| Réponse aux incidents |
Suspensions des retraits, migrations de wallets et enquêtes sur les incidents |
Contenir la propagation du risque et soutenir la reprise des activités |
Ces mécanismes ne fonctionnent pas de manière indépendante. Même si les clés privées des wallets sont correctement protégées, des défauts dans le processus d'approbation des transactions peuvent toujours entraîner des autorisations inappropriées. À l'inverse, même si les approbations des transactions sont très strictes, une gestion insuffisante des sauvegardes des clés peut rendre les actifs inaccessibles ou exposer les clés à des fuites.
Un cadre de sécurité des actifs mature met donc l'accent sur la défense en profondeur, la séparation des fonctions et la vérification continue, plutôt que de s'appuyer sur une seule technologie pour assurer une protection absolue.
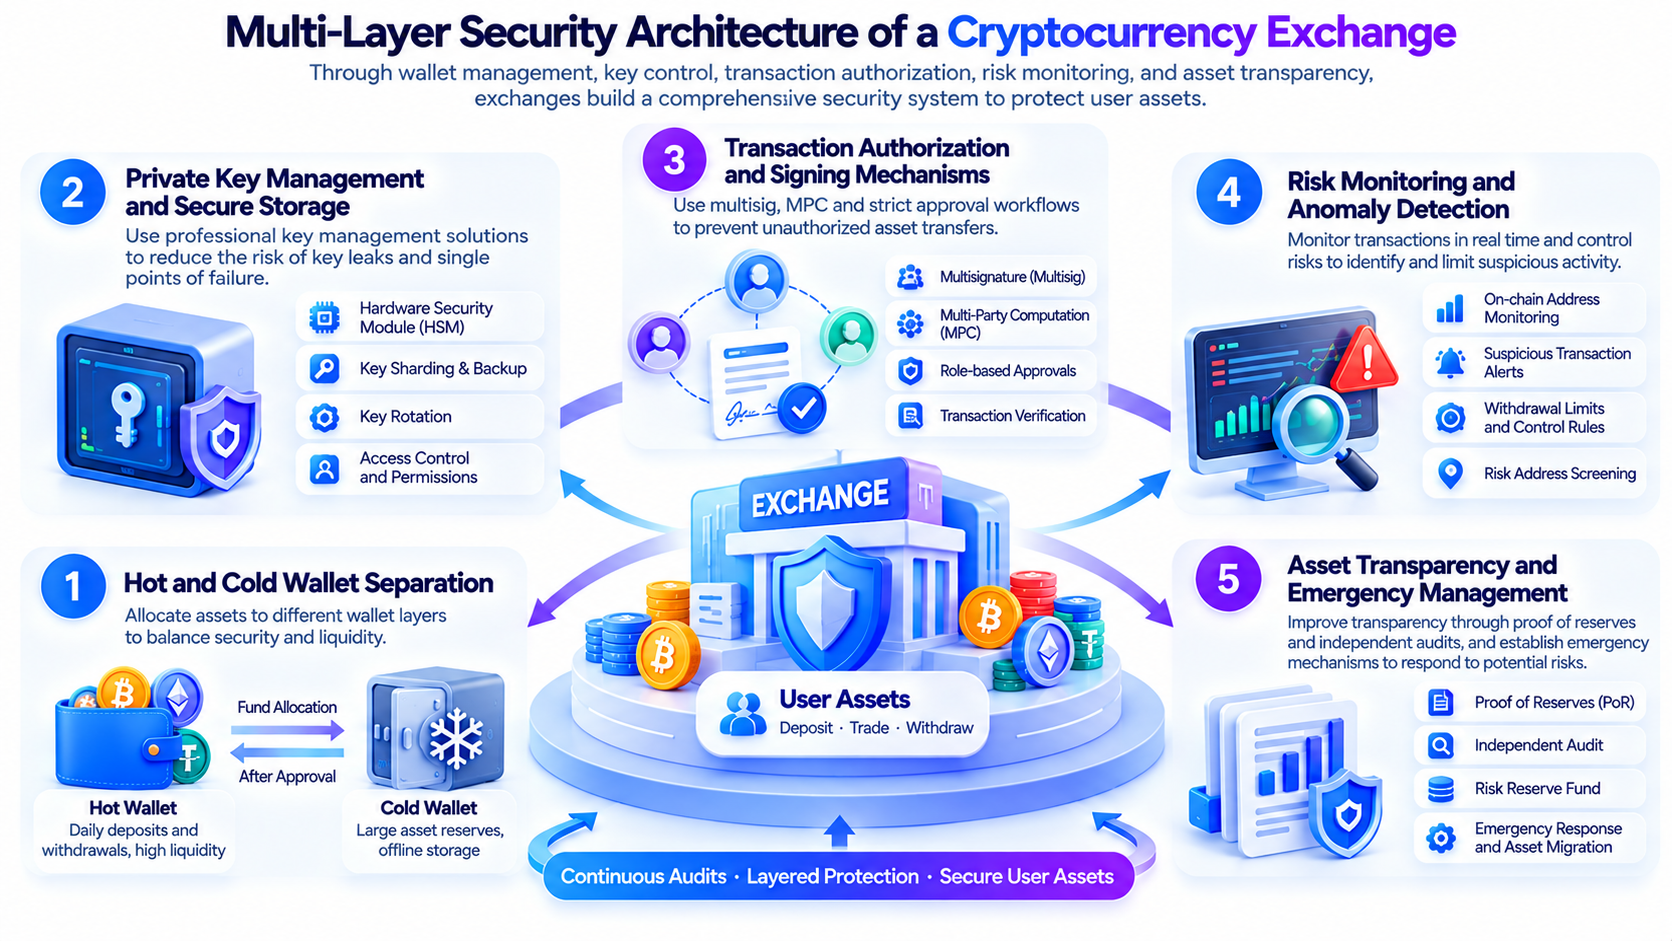
Un wallet chaud est un wallet dont l'environnement de signature ou le processus d'utilisation des clés est connecté à un système en ligne. Il peut généralement traiter rapidement les regroupements de dépôts, les retraits des utilisateurs et les transferts de fonds quotidiens, ce qui le rend adapté aux scénarios opérationnels nécessitant des opérations fréquentes.
Un wallet froid, en revanche, est conçu pour isoler les éléments de signature critiques des environnements connectés à Internet, réduisant ainsi la possibilité pour des attaquants à distance d'accéder directement aux clés privées. Les wallets froids sont généralement utilisés pour détenir d'importants volumes d'actifs qui n'ont pas besoin d'être déplacés fréquemment. Toutefois, leurs procédures opérationnelles peuvent être plus complexes et les fonds peuvent être transférés plus lentement.
Les principales différences entre ces deux types de wallets concernent leur connectivité, leur fréquence d'utilisation et leur niveau d'exposition aux risques.
| Critère de comparaison |
Wallet chaud |
Wallet froid |
| Connexion réseau |
L'environnement de signature est généralement connecté aux systèmes en ligne |
L'environnement de signature critique est généralement isolé hors ligne |
| Utilisations principales |
Dépôts, retraits et transferts de fonds quotidiens |
Réserves d'actifs importantes et conservation à long terme |
| Efficacité des transactions |
Plus élevée ; adapté au traitement automatisé |
Nécessite généralement davantage d'opérations manuelles ou hors ligne |
| Risques principaux |
Compromission des systèmes en ligne, fuite de clés et signatures malveillantes |
Dommages aux appareils, erreurs opérationnelles, risques liés à la chaîne d'approvisionnement et risques liés au processus de signature |
| Contrôles courants |
Limites, listes blanches d'adresses et surveillance des anomalies |
Approbation par plusieurs personnes, vérification hors ligne et gestion de la sécurité physique |
Pour une plateforme d'échange, conserver tous les actifs dans des wallets chauds peut améliorer l'efficacité des retraits, mais peut également élargir l'impact potentiel d'une attaque en ligne. À l'inverse, conserver tous les actifs dans des wallets froids pourrait affecter la capacité des utilisateurs à retirer normalement leurs fonds.
Les plateformes d'échange répartissent donc généralement les fonds entre différents niveaux de wallets selon les besoins de liquidité et les stratégies de gestion des risques. Par exemple, une plateforme peut conserver une certaine liquidité en ligne pour traiter les retraits quotidiens, tout en gérant les actifs restants selon des procédures de conservation plus strictes et en effectuant des transferts de fonds approuvés lorsque nécessaire.
Il est important de noter qu'un wallet froid ne garantit pas une sécurité absolue. Le stockage à froid peut réduire le risque d'exposition des clés privées en ligne, mais il ne peut pas déterminer automatiquement si une transaction signée correspond à l'intention opérationnelle réelle. Les procédures d'examen et d'autorisation des transactions restent essentielles.
La multisignature, souvent abrégée en multisig, est un mécanisme de contrôle qui exige plusieurs autorisations indépendantes pour finaliser une transaction. Son objectif principal est d'empêcher un seul détenteur de clé de décider seul du transfert d'actifs importants.
Prenons l'exemple courant d'une configuration multisig 2 sur 3 : le système établit trois autorisations de signature indépendantes, et une transaction nécessite au moins deux autorisations valides pour être exécutée. Même si une clé est compromise, un attaquant ne peut généralement pas effectuer un transfert à l'aide de cette seule clé.
Dans la gestion des actifs d'une plateforme d'échange, la multisig peut être associée à la séparation des fonctions au sein de l'organisation. Par exemple, différentes personnes ou différents systèmes peuvent être chargés d'initier, d'examiner et d'approuver définitivement une transaction, obligeant les transferts d'actifs importants à passer par plusieurs étapes de contrôle.
Toutefois, la multisig ne signifie pas que chaque signataire peut automatiquement identifier une transaction malveillante. Si plusieurs signataires s'appuient sur la même interface compromise ou ne vérifient pas indépendamment l'adresse de destination, le montant de la transaction et les détails des appels de smart contracts, ils peuvent approuver une transaction qui ne reflète pas l'intention initiale, même si le nombre requis de signatures est atteint.
La sécurité d'une multisig dépend donc non seulement du seuil de signature, mais également de l'indépendance des signataires, de l'exhaustivité des informations de transaction affichées et de la vérification des opérations critiques par des canaux de confiance.
Pour les wallets impliquant des smart contracts, le processus d'approbation doit également examiner les modifications des autorisations des contrats, les mises à niveau de contrats proxy et les appels de transaction complexes. Certaines transactions peuvent ne pas apparaître comme des transferts directs, mais pourraient modifier les autorisations de contrôle des actifs. Elles nécessitent donc une vérification technique plus stricte.
En quoi le MPC diffère-t-il de la multisignature traditionnelle ?
Le calcul multipartite, ou Multi-Party Computation (MPC), est une catégorie de technologies cryptographiques qui permet à plusieurs participants d'effectuer conjointement des calculs sans exposer directement leurs informations secrètes respectives. Dans la conservation d'actifs numériques, le MPC est souvent associé à la technologie de signature à seuil afin de répartir le contrôle d'une clé.
Contrairement à la multisignature traditionnelle, un système de signature à seuil MPC peut répartir les capacités de signature entre plusieurs participants ou appareils. Chaque partie utilise une part de clé indépendante pour participer au processus de signature, sans reconstituer la clé privée complète pendant les opérations normales.
Par exemple, un wallet à signature à seuil peut exiger que deux participants sur trois finalisent conjointement une signature. Même si la part de clé d'un participant est exposée, elle peut ne pas suffire à générer une signature valide de manière indépendante.
Les deux mécanismes peuvent réduire le risque de point de défaillance unique, mais leurs mises en œuvre techniques diffèrent.
| Critère de comparaison |
Multisignature |
Signature à seuil MPC |
| Principe de base |
Plusieurs autorisations indépendantes approuvent conjointement une transaction |
Plusieurs parts de clé collaborent pour générer une signature |
| Représentation on-chain |
Dépend de la blockchain et de l'implémentation du wallet, et peut impliquer un contrat multisig |
Peut générer des signatures compatibles avec les formats de signature standard |
| Contrôle des autorisations |
Régi par les règles multisig et la logique du wallet |
Contrôlé par les protocoles à seuil et les politiques associées |
| Avantage principal |
Règles d'autorisation claires et faciles à auditer |
Capacités de signature distribuées prenant en charge diverses architectures de conservation |
| Limite principale |
Dépend des signataires et du processus de vérification des transactions |
Dépend de l'implémentation du protocole, de la gestion des parts et de la sécurité des participants |
Le MPC n'est pas nécessairement plus sûr que toutes les solutions multisig. Un défi commun aux deux mécanismes consiste à garantir que les participants approuvent la bonne transaction et à empêcher les attaques visant les identifiants, les appareils terminaux et les autorisations administratives.
En pratique, les plateformes d'échange peuvent également associer des HSM, une vérification indépendante des appareils, des contrôles d'accès fondés sur les rôles et des audits des journaux opérationnels afin d'améliorer la fiabilité du processus de signature global.
Les clés privées sont des éléments cryptographiques essentiels dans les systèmes de contrôle des actifs blockchain. Sur les blockchains utilisant des modèles de comptes courants, une partie disposant de l'autorité de signature correspondante peut initier des transferts d'actifs conformes aux règles du protocole. La protection des clés privées ne consiste donc pas seulement à prévenir les fuites de données : elle concerne directement le contrôle des actifs.
Une gestion complète des clés privées couvre généralement plusieurs étapes, notamment la génération, le stockage, l'utilisation, la sauvegarde, la rotation et la mise hors service des clés.
-
La génération des clés doit utiliser des sources d'aléa fiables et des implémentations cryptographiques validées. En cas de défaillance dans le processus de génération des clés, même un environnement de stockage très sécurisé peut ne pas empêcher les risques qui en résultent.
-
Les clés privées et les parts de clé associées doivent être stockées dans des environnements contrôlés avec des autorisations d'accès restreintes. Un HSM peut effectuer certaines opérations cryptographiques dans un environnement matériel protégé, réduisant les possibilités d'exposition directe des éléments de clé aux applications ordinaires. Son efficacité dépend toutefois toujours du déploiement spécifique et des paramètres d'autorisation.
-
Les plateformes d'échange doivent établir des politiques strictes d'utilisation des clés, notamment concernant les personnes ou systèmes autorisés à initier des signatures, les transferts d'actifs nécessitant une approbation supplémentaire et la manière dont les opérations doivent être bloquées lorsqu'une activité anormale est détectée.
-
Les mécanismes de sauvegarde et de récupération sont tout aussi importants. L'absence de sauvegardes peut rendre les actifs inaccessibles après un dommage matériel, tandis qu'un nombre excessif de sauvegardes, une conservation dispersée ou des contrôles d'accès insuffisants peuvent accroître le risque d'exposition.
La rotation des clés doit également tenir compte des caractéristiques pratiques des blockchains. Pour certains systèmes d'adresses, elle ne se résume pas au remplacement d'un mot de passe. Elle peut nécessiter la génération de nouvelles adresses de wallet et la migration des actifs par des procédures sécurisées.
La sécurité des clés privées ne se résume donc pas au stockage d'un mot de passe par l'équipe technique. Il s'agit d'un enjeu de gestion global impliquant la cryptographie, l'infrastructure, les autorisations du personnel et les processus opérationnels.
Depuis 2025, l'infrastructure de conservation et de trading de crypto-actifs a connu plusieurs incidents de sécurité notables. Ces cas concernaient différentes architectures techniques et différents environnements opérationnels. Ils ne peuvent pas être simplement attribués à des défauts d'une technologie de wallet particulière, et il ne convient pas non plus de juger la sécurité globale d'une plateforme sur la seule survenue d'un incident.
Du point de vue de la recherche en sécurité, l'intérêt de ces incidents réside dans leur capacité à aider le secteur à comprendre différents vecteurs d'attaque et à observer comment les plateformes d'échange gèrent la surveillance des anomalies, l'isolation des actifs et la reprise après incident.
Bybit : incident de sécurité d'un wallet multisig en février 2025
Le 21 février 2025, Bybit a subi un incident de sécurité impliquant environ 1,5 milliard de dollars d'actifs numériques. Les enquêtes ultérieures se sont concentrées sur l'environnement de signature et la chaîne d'approvisionnement logicielle associée. Les attaquants ont exploité le processus d'affichage et d'autorisation des transactions concerné, faisant en sorte que l'opération de signature ne reflète pas avec précision la transaction réellement exécutée. Le FBI a ensuite attribué l'attaque à une activité de menace liée à la Corée du Nord.
Ce cas montre que la multisig et les wallets froids peuvent apporter une protection importante des actifs, mais que les plateformes d'échange doivent également vérifier indépendamment les détails des transactions, contrôler la fiabilité des interfaces de signature et renforcer la gestion de la sécurité des logiciels tiers et des dépendances critiques.
Phemex : activité anormale de wallets chauds en janvier 2025
Le 23 janvier 2025, Phemex a détecté une activité anormale concernant ses wallets chauds. La plateforme a ensuite déclenché une réponse à incident, suspendu les fonctions de dépôt et de retrait concernées, isolé les appareils affectés et collaboré avec des entreprises de sécurité externes dans le cadre de l'enquête. Après avoir finalisé les inspections et les ajustements du système, la plateforme a progressivement rétabli les services de retrait pour différents réseaux.
Cet incident met en évidence deux aspects essentiels de la gestion des risques liés aux wallets chauds : contrôler l'exposition aux risques des wallets en ligne et isoler rapidement les systèmes affectés, suspendre les opérations associées et effectuer des examens de sécurité lorsqu'une activité anormale est détectée.
CoinDCX : incident de sécurité d'un compte opérationnel en juillet 2025
Le 19 juillet 2025, CoinDCX a indiqué qu'un compte opérationnel interne utilisé pour fournir des services de liquidité à des plateformes d'échange partenaires avait été compromis, impliquant environ 44 millions de dollars d'actifs. La plateforme a déclaré que le compte affecté était isolé des wallets d'actifs clients, que les pertes correspondantes seraient couvertes par les réserves propres de l'entreprise et que les wallets des clients n'avaient pas été directement affectés.
Ce cas montre qu'en plus de protéger les clés des wallets, l'isolation des comptes opérationnels des actifs clients conservés est tout aussi importante. Limiter les fonds auxquels les différents systèmes opérationnels peuvent accéder peut réduire l'impact d'un incident de sécurité dans un seul environnement opérationnel.
Upbit : transfert non autorisé d'actifs Solana en novembre 2025
Le 27 novembre 2025, Upbit a découvert des transferts non autorisés impliquant certains actifs sur le réseau Solana. Les premières informations indiquaient que l'incident concernait environ 5,4 billions de KRW. La plateforme a ensuite suspendu les dépôts et retraits associés, transféré les actifs vers des wallets froids et effectué un examen de sécurité. Une analyse ultérieure a identifié un possible problème de sécurité des clés dans le système de wallet, mais ce problème n'avait pas été confirmé à ce stade comme la cause directe de l'incident.
Ce cas montre également que la sécurité des wallets va au-delà du stockage des clés. Elle dépend aussi de l'implémentation correcte des algorithmes de signature, des tests logiciels et des audits de sécurité continus. Réaliser un examen systématique après la détection d'une activité anormale peut aider à identifier d'autres risques potentiels.
Enquêtes sur les incidents de sécurité de 2026 et coordination sectorielle
Le 29 octobre 2026, des transferts de fonds anormaux à grande échelle impliquant des wallets chauds liés à Binance ont attiré l'attention sur la sécurité des actifs des plateformes d'échange. Les estimations des entreprises d'analyse on-chain et des chercheurs variaient, certaines atteignant plusieurs milliards de dollars. Comme les différentes méthodes de calcul peuvent inclure plusieurs adresses de wallet et des transferts de fonds ultérieurs, ces chiffres ne représentent pas des pertes finales confirmées. L'impact spécifique reste soumis à des vérifications complémentaires.
Après l'incident, Binance a déclaré enquêter sur d'éventuels problèmes de sécurité et a souligné la sécurité des fonds des utilisateurs. La plateforme a temporairement suspendu les dépôts et les retraits afin d'effectuer des contrôles de sécurité, de tracer les fonds anormaux et de coopérer aux enquêtes pertinentes. Parallèlement, les émetteurs de stablecoins Tether et Circle ont gelé respectivement environ 1,57 milliard de dollars en USDT et plus de 800 millions de dollars en USDC. D'autres institutions concernées ont également participé au traçage des actifs et au contrôle des risques. Au 30 octobre, Binance a indiqué que le montant des actifs gelés qu'elle avait vérifié atteignait plusieurs milliards de dollars. Toutefois, le montant final des pertes et le vecteur d'attaque précis nécessitent encore des investigations supplémentaires.
Cet incident illustre la complexité de la réponse d'urgence en matière de sécurité des plateformes d'échange. Outre la protection des clés privées et l'identification des transactions anormales, les plateformes de trading doivent se coordonner avec des entreprises d'analyse blockchain, des émetteurs de stablecoins, d'autres prestataires de services de trading et les forces de l'ordre. Le traçage des fonds, le gel des actifs, les inspections des systèmes et la reprise des activités peuvent tous contribuer à réduire les risques potentiels.
Dans l'ensemble, les récents incidents de sécurité montrent que la protection moderne des actifs sur les plateformes d'échange ne se limite plus aux wallets chauds et froids et à la gestion des clés privées. Elle évolue plutôt vers un cadre de protection à plusieurs niveaux couvrant la vérification des signatures, l'isolation des systèmes opérationnels, la surveillance des anomalies et la réponse aux incidents entre institutions.
Même lorsqu'une plateforme d'échange utilise la séparation entre wallets chauds et froids, la multisig et le MPC, elle doit continuer à surveiller les flux de fonds réels. En effet, l'objectif d'un système de sécurité n'est pas seulement d'empêcher les accès non autorisés, mais également d'identifier et de limiter rapidement les risques après la survenue d'une activité anormale.
-
Les plateformes d'échange peuvent définir des limites de transaction selon les actifs, les wallets et les scénarios opérationnels. Par exemple, un wallet de retrait quotidien peut être configuré avec des seuils de solde et de transfert fondés sur les besoins habituels de financement. Lorsque le montant ou la fréquence des transactions s'écarte sensiblement des schémas historiques, le système peut déclencher une vérification supplémentaire ou un examen manuel.
-
La surveillance des adresses on-chain peut contribuer à identifier les flux de fonds à haut risque. En analysant l'historique des adresses, les parcours de transaction et les étiquettes de risque pertinentes, les plateformes peuvent examiner davantage les transactions suspectes. Toutefois, l'analyse on-chain présente des limites. Une connexion entre des adresses ne signifie pas nécessairement qu'elles sont contrôlées par la même personne ou entité.
-
Les plateformes doivent mettre en place des capacités de détection des anomalies intersystèmes. Si une transaction paraît normale on-chain, mais ne correspond pas à la demande opérationnelle interne, au registre d'approbation ou à l'activité du compte utilisateur associés, cela peut néanmoins indiquer une anomalie dans le processus de transaction.
Lorsqu'un incident de sécurité majeur survient, une plateforme d'échange peut prendre des mesures selon l'étendue du risque, telles que la suspension de certains retraits, la restriction des opérations impliquant les wallets affectés, la migration des actifs non affectés et le redéploiement de l'infrastructure de wallets. Pour certains tokens prenant en charge des fonctions contrôlées par l'émetteur, la plateforme peut également coordonner le gel des actifs au moyen de procédures de conformité.
Ces mesures doivent concilier la sécurité des actifs, l'accès normal des utilisateurs et la continuité des activités. La suspension des retraits peut donner du temps pour l'enquête et le contrôle des risques, mais elle affecte également l'accès des utilisateurs à leurs fonds. Des conditions de déclenchement, des communications et des procédures de rétablissement claires sont donc nécessaires.
La preuve de réserves et les réserves de risque peuvent-elles garantir la sécurité des actifs des utilisateurs ?
La preuve de réserves, ou Proof of Reserves (PoR), est un mécanisme de vérification destiné à améliorer la transparence des actifs des plateformes de trading. Elle utilise généralement des informations publiques sur les actifs des wallets, des preuves cryptographiques, une vérification par des tiers ou d'autres méthodes afin d'aider les observateurs externes à comprendre les actifs détenus par une plateforme à un moment donné et leur relation avec les soldes des utilisateurs.
Dans les solutions utilisant des technologies telles que les arbres de Merkle, les utilisateurs peuvent vérifier si les soldes de leurs comptes ont été inclus dans un ensemble précis de données sur les actifs et les passifs. Toutefois, l'étendue de cette vérification dépend de l'implémentation technique et des pratiques de divulgation de la plateforme. La preuve de réserves n'équivaut pas à un audit financier complet.
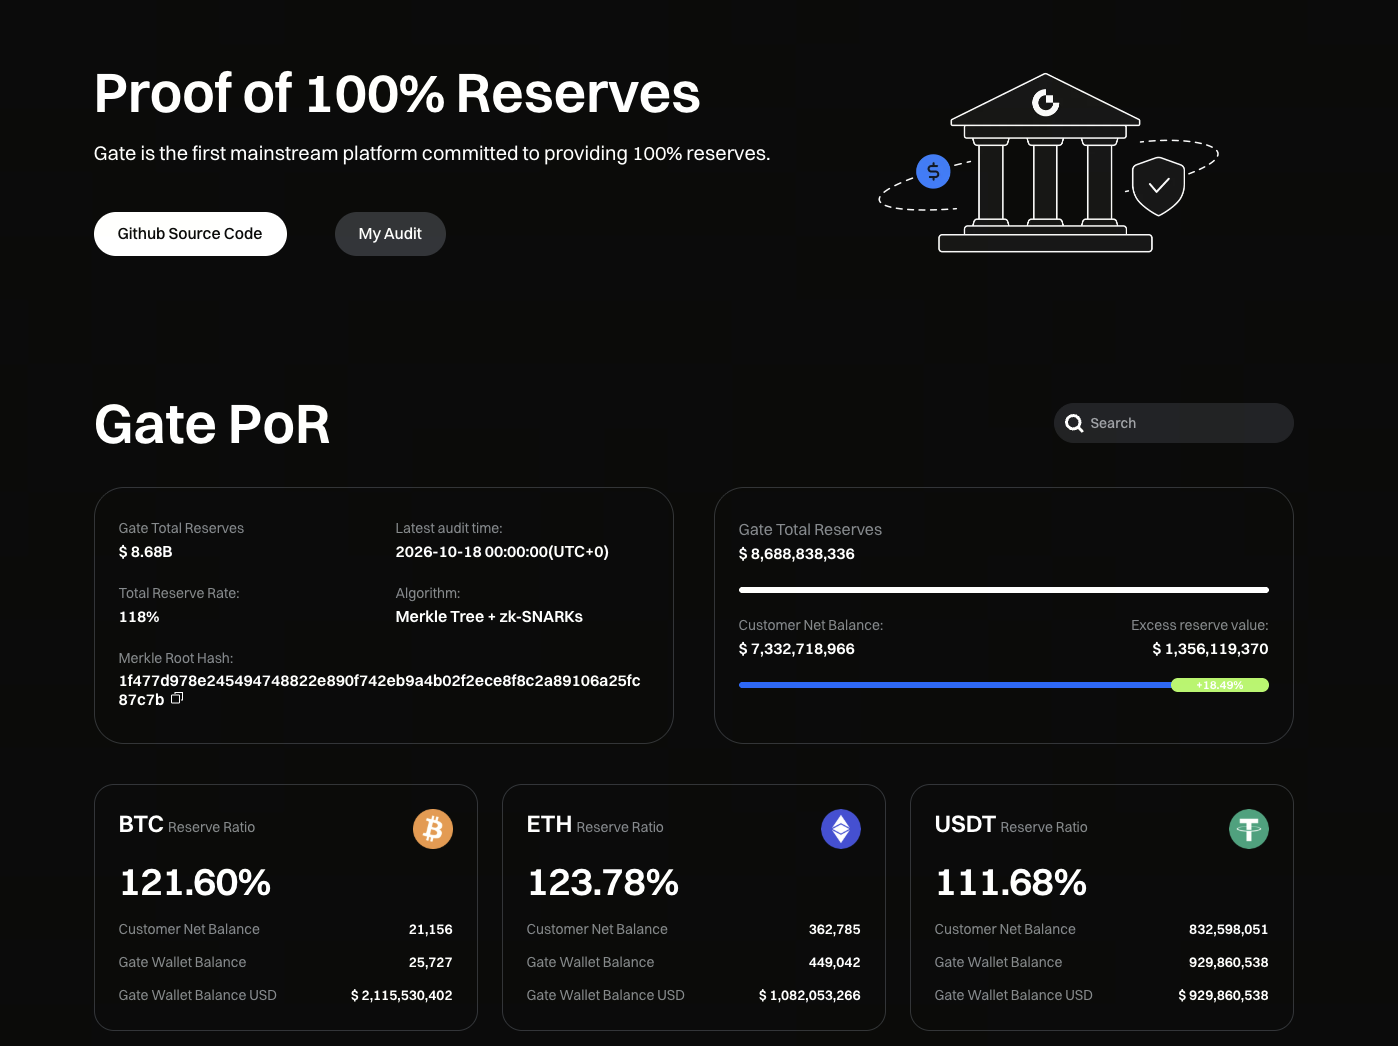
Gate, par exemple, utilise un mécanisme de vérification de la preuve de réserves qui associe les arbres de Merkle à des preuves à divulgation nulle de connaissance (zk-SNARKs). Il intègre les soldes des comptes utilisateurs dans un cadre de vérification cryptographique et fournit un canal de vérification indépendant. Les utilisateurs peuvent consulter les réserves de différents actifs sur la page de preuve de réserves, vérifier si les soldes de leurs comptes ont été inclus dans l'instantané de données correspondant et réduire l'exposition des informations privées des autres utilisateurs.
Au 18 octobre 2026, Gate a communiqué des réserves totales d'environ 8,688 milliards de dollars et des soldes nets d'actifs utilisateurs d'environ 7,332 milliards de dollars, soit un ratio de réserve global de 118,49 %, couvrant environ 500 crypto-actifs. Les ratios de réserve pour BTC et ETH s'élevaient respectivement à 121,60 % et 123,78 %. Ces chiffres reflètent la couverture des actifs de la plateforme dans cet instantané et fournissent aux utilisateurs des informations de référence pour évaluer la transparence des actifs de la plateforme.
Il est important de souligner que la preuve de réserves reflète principalement la couverture des actifs dans un périmètre de divulgation précis et à un moment donné. Elle ne peut pas prouver indépendamment qu'une plateforme n'a pas d'autres passifs, restrictions sur les droits relatifs aux actifs ou risques opérationnels. La PoR est donc mieux utilisée comme outil de transparence, en complément de la vérification des passifs, des audits indépendants et de la communication continue des risques.
Les réserves de risque ont un objectif différent. Certaines plateformes d'échange établissent des fonds de risque dédiés afin de fournir un soutien financier lors d'incidents de sécurité admissibles ou d'autres situations extrêmes. Toutefois, leur couverture, la taille des fonds et les conditions d'utilisation dépendent des dispositions spécifiques de la plateforme. Les réserves de risque ne sont pas équivalentes à une assurance-dépôts bénéficiant d'une protection légale.
Dans l'ensemble, la preuve de réserves met l'accent sur la transparence et la vérifiabilité des actifs, tandis que les réserves de risque se concentrent sur le soutien financier après la survenue de certains risques. La séparation entre wallets chauds et froids, la multisignature et la gestion des clés privées assurent principalement une protection préventive. Ces mécanismes se complètent et forment ensemble des composantes importantes de la gestion de la sécurité des actifs d'une plateforme d'échange.
Les plateformes d'échange gèrent les wallets et l'infrastructure de conservation au niveau de la plateforme, mais les comptes utilisateurs peuvent toujours être exposés à des risques tels que le phishing, les fuites d'identifiants, les autorisations malveillantes et la compromission d'appareils. Les utilisateurs doivent donc également mettre en place des pratiques de sécurité de compte adaptées à leur situation.
-
Les utilisateurs devraient activer, lorsque cela est possible, les passkeys, les clés de sécurité ou d'autres méthodes d'authentification forte, et définir un mot de passe unique pour leur compte sur la plateforme d'échange. Par rapport au recours exclusif aux codes de vérification par SMS, les mécanismes d'authentification résistants au phishing offrent généralement une protection plus robuste.
-
Les utilisateurs devraient vérifier les domaines de connexion et les sources des applications officielles, et éviter de saisir des mots de passe, des codes de vérification ou d'autres informations sensibles via des liens inconnus. Les messages affirmant que les utilisateurs doivent transférer urgemment des actifs, supprimer des contrôles de risque ou revérifier leur identité doivent être vérifiés via un canal indépendant.
-
Les listes blanches d'adresses de retrait, les confirmations de retrait et les notifications d'activité du compte peuvent réduire l'impact potentiel d'une utilisation non autorisée du compte. Si la plateforme prend en charge un délai d'attente après l'ajout d'une nouvelle adresse de retrait, les utilisateurs peuvent l'activer selon leurs besoins.
Les utilisateurs qui emploient des API pour le trading automatisé doivent suivre le principe du moindre privilège. Ils devraient éviter d'accorder des autorisations de transfert d'actifs à des programmes qui n'ont pas besoin de fonctionnalités de retrait et supprimer rapidement les clés API qui ne sont plus utilisées.
Les utilisateurs doivent également choisir entre la conservation centralisée et l'auto-conservation en fonction de leur fréquence de trading, de l'usage prévu des fonds et de leur capacité à gérer leurs propres clés. L'auto-conservation peut réduire la dépendance envers les plateformes tierces, mais elle signifie aussi que les utilisateurs sont responsables de la sécurisation de leurs phrases mnémoniques, de la protection de leurs appareils et de la gestion du risque de perte des clés.
Il n'existe pas de solution unique de sécurité des actifs qui convienne à tous. Comprendre les limites de risque des différentes méthodes de conservation est plus important que de choisir simplement un type de wallet.
Conclusion
La protection des actifs utilisateurs sur une plateforme d'échange de cryptomonnaies repose sur un cadre de sécurité à plusieurs niveaux couvrant le stockage des actifs, la gestion des clés, l'autorisation des transactions, la surveillance des anomalies et la reprise après incident. Les wallets chauds fournissent la liquidité quotidienne, les wallets froids réduisent l'exposition en ligne, la multisig et le MPC répartissent le contrôle des actifs, et la vérification indépendante des transactions ainsi que la gestion des autorisations contribuent à garantir que les transferts d'actifs correspondent à l'intention opérationnelle réelle.
Les incidents de sécurité survenus sur les plateformes d'échange depuis 2025 montrent qu'à mesure que l'ampleur de la conservation des actifs et la complexité des systèmes augmentent, les risques de sécurité ne se limitent plus au fait que les clés privées soient stockées en ligne ou non. Les chaînes d'approvisionnement logicielles, les interfaces de signature, l'isolation des comptes opérationnels et la réponse aux incidents entre institutions peuvent tous affecter les résultats réels en matière de sécurité.
Pour les plateformes de trading, les audits continus, le renforcement des contrôles internes et une plus grande transparence des actifs constituent des fondements importants pour établir une confiance à long terme. Pour les utilisateurs, comprendre l'architecture des wallets et les mécanismes de conservation des actifs, puis prendre les mesures nécessaires pour protéger leurs comptes, peut les aider à évaluer et gérer plus complètement les risques liés aux actifs numériques.
FAQ
Un wallet chaud est-il toujours moins sécurisé qu'un wallet froid ?
Les wallets chauds sont généralement davantage exposés aux risques d'attaques en ligne, mais leur sécurité réelle dépend aussi de la gestion des clés, des limites de transaction et des mécanismes de surveillance. Les wallets froids réduisent l'exposition en ligne, mais peuvent toujours être confrontés à des risques opérationnels, matériels et liés à la chaîne d'approvisionnement.
Oui. La multisignature réduit le risque qu'une seule clé contrôle les actifs, mais des transferts d'actifs non autorisés ou non intentionnels peuvent toujours se produire si les signataires sont trompés, si les détails des transactions sont modifiés ou si plusieurs étapes d'autorisation sont compromises simultanément.
Le MPC peut-il empêcher complètement les fuites de clés privées ?
Non. Les signatures à seuil MPC peuvent répartir les capacités de signature et réduire le risque de fuite d'une clé unique, mais elles ne peuvent pas empêcher automatiquement l'autorisation de transactions malveillantes, la compromission des appareils des participants ou l'utilisation abusive des autorisations opérationnelles.
Non. La preuve de réserves peut améliorer la transparence des actifs dans un périmètre précis, mais elle ne peut pas prouver indépendamment qu'une plateforme n'a pas d'autres passifs. Elle ne peut pas non plus remplacer les audits de sécurité des wallets ou la gestion interne des risques.
Pas nécessairement. L'impact réel dépend de l'étendue des actifs affectés, des mesures d'isolation des wallets, des réserves de la plateforme, des efforts de récupération des actifs et des modalités de réponse ultérieures. Certains incidents peuvent n'affecter que des comptes opérationnels spécifiques. La détermination d'éventuelles pertes pour les actifs des utilisateurs doit se fonder sur les faits précis.