À mesure que les agents d’IA évoluent d’assistants conversationnels vers des systèmes automatisés capables d’appeler des outils, d’exécuter des tâches et de coordonner plusieurs services, les capacités de paiement deviennent un facteur important qui détermine leur champ d’application pratique. Un agent peut rechercher des informations de manière autonome, sélectionner des modèles et appeler des outils MCP, mais si les utilisateurs doivent effectuer manuellement le paiement à chaque utilisation d’un service payant, l’automatisation de bout en bout des tâches reste difficile. L’association des stablecoins et des wallets programmables ouvre une nouvelle voie technique pour les paiements de faible montant entre machines.
x402 ne confère pas directement aux agents d’IA la capacité de gérer des fonds. Il définit plutôt la manière dont les clients et les serveurs expriment, soumettent et vérifient les paiements. Les paiements entièrement automatisés nécessitent également des signatures de wallet, des autorisations de fonds, des réseaux de règlement et des mécanismes de vérification côté serveur. Cet article explique comment les agents d’IA peuvent utiliser des paiements en stablecoins pour accéder à des services via x402, comment les autorisations de wallet peuvent restreindre l’utilisation des fonds, et comment ce modèle s’applique à l’écosystème d’outils MCP ainsi qu’à ses limites de sécurité.
Points clés
-
x402 utilise le code d’état HTTP 402 pour permettre aux services payants de renvoyer aux agents d’IA des exigences de paiement lisibles par machine.
-
Dans le cadre de leurs autorisations, les agents d’IA peuvent décider d’effectuer ou non des paiements selon le prix du service, les actifs de paiement et les informations relatives au réseau.
-
Les stablecoins peuvent servir d’actifs de règlement pour les paiements entre machines, mais les coûts réels de transaction et les vitesses de confirmation dépendent du réseau utilisé.
-
x402 gère le flux d’interaction de paiement, tandis que les wallets contrôlent les fonds et autorisent les transactions. Il ne s’agit pas de la même technologie.
-
MCP connecte les agents d’IA à des outils externes, tandis que x402 peut ajouter des capacités de paiement à l’usage à certains outils payants.
-
Les limites de dépenses, les listes d’autorisation de marchands, les limites par transaction et les mécanismes de révocation des autorisations peuvent aider à réduire les risques liés aux paiements initiés par des agents.
-
Les paiements automatisés n’éliminent pas le besoin de supervision humaine. Des contrôles supplémentaires restent nécessaires pour les montants importants, les données sensibles et les transactions inhabituelles.
Qu’est-ce que x402 et pourquoi les agents d’IA ont-ils besoin d’un protocole de paiement natif pour les machines ?
L’objectif principal de x402 est de permettre aux programmes de traiter automatiquement des paiements, à l’instar des requêtes HTTP ordinaires. Dans l’architecture Internet traditionnelle, HTTP gère principalement les demandes de ressources, la transmission de données et le retour d’états. Bien que le code d’état HTTP 402 Payment Required existe depuis longtemps, il ne disposait pas d’un flux de paiement standardisé largement adopté. x402 construit des mécanismes d’expression des exigences de paiement, de soumission des autorisations et de confirmation du règlement autour de ce code d’état, permettant aux ressources payantes de communiquer directement les conditions de transaction aux clients.
Pour les agents d’IA, ce mécanisme présente une valeur pratique claire. Les agents peuvent récupérer des données via des API, appeler des modèles ou effectuer des opérations logicielles. Toutefois, si un service exige que les utilisateurs créent un compte, associent une carte bancaire ou achètent un abonnement au préalable, le flux de travail automatisé peut être interrompu. x402 permet aux serveurs de fournir directement les tarifs et les méthodes de paiement au cours d’une requête, afin que les clients puissent décider s’ils souhaitent poursuivre l’achat.
Par exemple, un agent d’IA chargé de générer des rapports sectoriels peut avoir besoin d’accéder à des données payantes. Le serveur peut renvoyer les exigences de paiement via HTTP 402. L’agent détermine si le prix correspond à son budget, puis le wallet génère l’autorisation de paiement. Une fois la vérification et le règlement terminés, le serveur renvoie les données requises et l’agent peut poursuivre la préparation du rapport.
Il est important de noter que x402 ne se limite pas aux agents d’IA. Les applications standard, les scripts d’automatisation et d’autres clients logiciels peuvent également utiliser ce protocole. Les agents d’IA constituent un cas d’utilisation important, car leurs tâches sont dynamiques : un agent peut découvrir de nouveaux services pendant son exécution et devoir décider de manière autonome s’il doit les acheter.
x402 n’exige pas non plus que chaque service abandonne les systèmes fondés sur des comptes. Il fournit une option technique pour le paiement par requête, tandis que les fournisseurs de services peuvent conserver les abonnements, les clés API ou d’autres mécanismes de contrôle d’accès.
Comment un agent d’IA peut-il effectuer un paiement automatisé via x402 ?
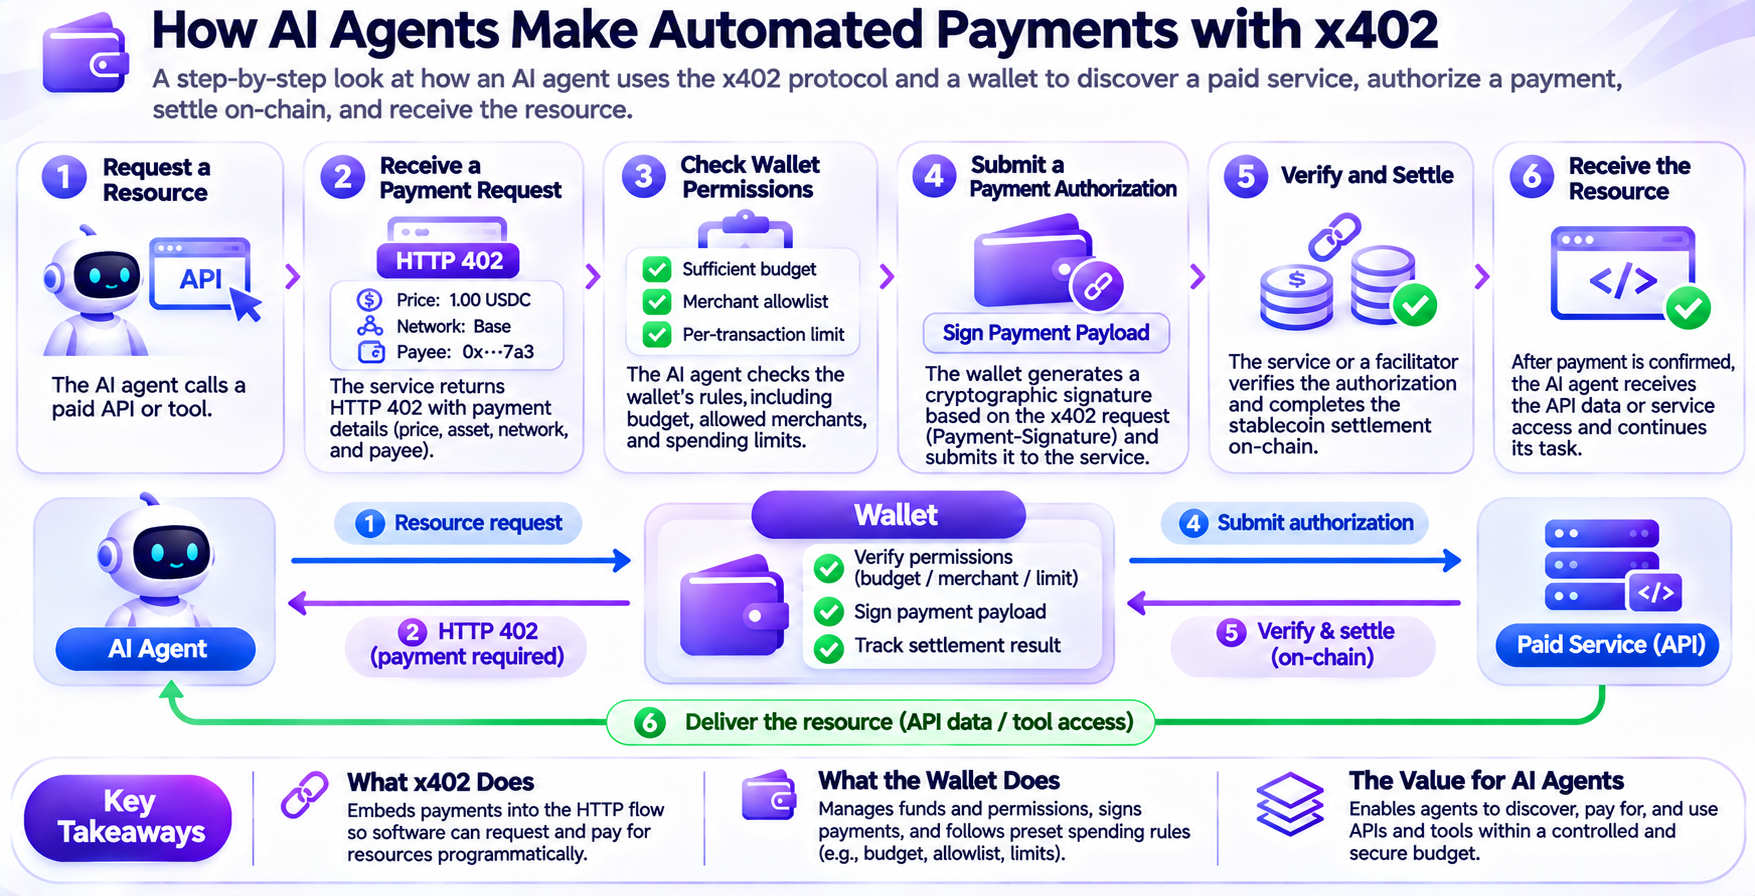
x402 relie les demandes de services à la vérification des paiements, permettant aux clients d’acheter des ressources au sein du même flux opérationnel. Ses principaux participants comprennent le client, le serveur de ressources, le wallet et un Facilitator facultatif, qui fournit des services de vérification des paiements et de règlement.
Dans un flux classique, un agent d’IA envoie d’abord une requête HTTP à une API payante. Si le serveur exige un paiement, il renvoie un code d’état HTTP 402 et fournit des informations telles que le prix, les actifs acceptés, les réseaux de règlement et les adresses des destinataires via des champs de protocole tels que PAYMENT-REQUIRED.
L’agent vérifie ensuite si les exigences de paiement sont conformes à l’autorisation de l’utilisateur, notamment si le montant dépasse le budget, si l’actif et le réseau sont pris en charge et si le destinataire est fiable. Si les conditions sont remplies, le wallet génère une charge utile de paiement signée, puis le client utilise PAYMENT-SIGNATURE pour soumettre les informations d’autorisation avec une nouvelle requête au serveur.
Après avoir reçu l’autorisation de paiement, le serveur peut la vérifier de manière indépendante ou déléguer cette vérification à un Facilitator. Une fois la vérification réussie, le paiement entre dans la phase de règlement. Le serveur ou le Facilitator soumet la transaction conformément au mécanisme de paiement du réseau concerné. Une fois la finalisation du paiement confirmée, le serveur de ressources renvoie le contenu demandé au client.
Ce processus peut être résumé en six étapes :
-
Demander une ressource : l’agent d’IA appelle une API payante ou un service numérique.
-
Recevoir un devis : le serveur renvoie HTTP 402 et les exigences de paiement.
-
Vérifier l’autorisation : le client confirme que le budget, l’actif, le réseau et le marchand respectent les règles.
-
Soumettre les justificatifs de paiement : le wallet signe l’autorisation de paiement et le client renvoie la requête.
-
Vérifier et régler : le serveur ou le Facilitator vérifie la charge utile de paiement et effectue le règlement.
-
Fournir la ressource : le serveur renvoie les données de l’API ou le résultat de l’exécution de l’outil.
Il est important de distinguer l’autorisation de paiement du règlement effectif. La soumission d’une charge utile de paiement signée ne signifie pas que les fonds ont déjà été transférés sur la blockchain. La vérification du paiement confirme que l’autorisation est valide, tandis que le règlement effectue le transfert réel des fonds. Pour les applications nécessitant un contrôle strict du risque lié à la fourniture de services, ces deux étapes ne doivent pas être considérées comme un même processus.
L’importance technique de x402 réside dans la consolidation, au sein d’un flux de requêtes traitable par logiciel, d’actions auparavant réparties entre l’inscription à un compte, les pages de paiement et les appels de services. Il réduit les coûts d’interaction des paiements automatisés, mais la réussite du paiement dépend toujours des wallets, des réseaux de règlement et de l’implémentation côté serveur.
Pourquoi les stablecoins sont-ils adaptés aux paiements automatisés des agents d’IA ?
Les stablecoins sont des actifs numériques conçus pour conserver une valeur relativement stable, les stablecoins indexés sur le dollar étant un type courant. Pour les agents d’IA qui achètent fréquemment des API, des données et des services informatiques, les stablecoins peuvent fournir une méthode programmable de transfert de valeur, permettant d’initier et de vérifier les paiements via des interfaces logicielles.
Les systèmes de paiement traditionnels sont principalement conçus pour les consommateurs et les commerçants humains. Ils impliquent souvent l’inscription à un compte, des identifiants de paiement, des contrôles de risque et des processus de compensation. Ces mécanismes disposent d’infrastructures matures de protection des consommateurs et de commerce, mais ils peuvent ne pas convenir à toutes les transactions entre machines facturées à l’usage. En particulier, lorsque le montant d’un seul appel API est faible, les coûts fixes de paiement peuvent affecter le modèle économique.
Les stablecoins peuvent permettre des transferts programmatiques sur des réseaux blockchain pris en charge. Pour les agents d’IA qui disposent déjà de capacités de wallet et d’autorisation de paiement, les flux de paiement peuvent être directement intégrés aux systèmes d’exécution des tâches, au lieu d’exiger que les utilisateurs accèdent à une page de paiement manuelle pour chaque achat de service.
Toutefois, les stablecoins ne signifient pas intrinsèquement l’absence de coûts ni un règlement instantané. Les coûts réels dépendent du réseau blockchain, de la congestion des transactions, de la conception du service de paiement et d’autres coûts d’infrastructure. Les délais de confirmation, la finalité des transactions et la prise en charge des stablecoins varient également selon les réseaux.
En outre, les stablecoins comportent toujours des risques liés à l’émetteur, aux actifs de réserve, au rachat, aux contrats et à la réglementation. Pour les agents d’IA d’entreprise qui doivent fonctionner en continu, le choix d’un actif de règlement doit tenir compte non seulement des coûts de transaction, mais aussi de la liquidité du stablecoin, des réseaux disponibles et des mécanismes de sécurité des fonds.
D’un point de vue technique, x402 n’est pas lié de façon permanente à un stablecoin ou à une blockchain en particulier. Ses schémas de paiement peuvent être étendus à différents réseaux et actifs. Certaines implémentations utilisent des schémas de paiement exact avec des montants fixes, tandis que d’autres utilisent des schémas upto dans lesquels les montants sont déterminés selon la consommation réelle de ressources. Les développeurs doivent sélectionner un mécanisme approprié en fonction du modèle de facturation du service concerné, plutôt que de considérer tous les paiements d’agents d’IA comme des transferts USDC à montant fixe.
Comment l’autorisation de wallet contrôle-t-elle les droits d’utilisation des fonds d’un agent d’IA ?
Les paiements automatisés peuvent réduire les interventions manuelles, mais ils introduisent également de nouveaux risques. Si un agent prend une décision erronée, appelle un service malveillant ou subit une attaque par injection de prompt, des fonds peuvent être utilisés sans que l’utilisateur confirme chaque transaction. Les wallets d’agents d’IA doivent donc disposer non seulement de capacités de signature et de paiement, mais aussi de règles indépendantes d’autorisation des fonds.
Une conception courante sépare le propriétaire des fonds de l’exécutant des tâches. Les utilisateurs ou les entreprises conservent le contrôle des fonds principaux tout en attribuant aux agents d’IA des autorisations de dépense limitées. Les agents peuvent effectuer des paiements dans les limites de leurs autorisations, mais ne peuvent pas augmenter leurs budgets de manière indépendante, modifier les marchands approuvés ni retirer l’ensemble des actifs.
L’architecture annoncée par Cloudflare Wallets reflète cette approche. Son plan comprend un Account Wallet pour les propriétaires de compte et un Virtual Wallet pour les agents d’IA. Les propriétaires de compte peuvent définir des limites de dépenses, des marchands approuvés et des plafonds par transaction pour les wallets virtuels. Les agents peuvent utiliser des fonds limités via des interfaces programmatiques pour acheter des API, des outils MCP et du contenu numérique. Il est important de distinguer les capacités complètes de gestion des fonds et de paiement de Cloudflare Wallets de la fonctionnalité de réservation d’identifiants de wallet déjà disponible.
Par exemple, un utilisateur peut définir un budget hebdomadaire de $20 pour un agent d’étude de marché, l’autoriser à acheter uniquement des services de données financières spécifiés et limiter chaque transaction à un maximum de $1. Si une API augmente soudainement son prix ou si l’agent tente d’accéder à un marchand non autorisé, une politique de paiement indépendante peut bloquer les actions qui ne respectent pas les conditions.
Outre les restrictions de budget et de marchand, les développeurs peuvent ajouter des périodes d’expiration, des limites d’utilisation, des limites de fréquence des transactions et des conditions d’approbation manuelle selon les besoins de l’application. Pour les agents qui doivent accéder à plusieurs services, des autorisations configurées indépendamment sont généralement plus appropriées que de fournir directement un wallet disposant d’un contrôle total sur tous les fonds.
Toutefois, l’autorisation de wallet présente également des limites. Même si chaque transaction respecte le budget, un agent peut toujours acheter de manière répétée des données inutiles ou être incité par un contenu malveillant à effectuer des requêtes inutiles auprès de services figurant sur une liste d’autorisation. Les contrôles des autorisations de paiement doivent donc être utilisés conjointement avec la validation des tâches, les vérifications de fiabilité des services et la surveillance des comportements anormaux.
Comment x402 et MCP peuvent-ils fonctionner ensemble pour permettre des appels d’outils payants ?
Le Model Context Protocol (MCP) est un protocole ouvert qui relie les applications d’IA à des outils, des sources de données et des services externes. Grâce à MCP, les agents d’IA peuvent découvrir et appeler des outils fournis par différents systèmes sans nécessiter une approche d’intégration complexe distincte pour chaque outil.
MCP traite de la connectivité et de l’appel des outils, tandis que x402 traite des interactions de paiement pour les ressources payantes. Lorsqu’ils sont combinés, les fournisseurs d’outils peuvent définir des règles de tarification à l’usage pour certains services, et les agents peuvent traiter les exigences de paiement lors de l’appel des outils.
Par exemple, un agent d’IA se connecte à un service de données spécialisé via MCP. Lorsque l’agent appelle un outil de requête payant, le service peut renvoyer des exigences de paiement. Un client compatible avec x402 vérifie les autorisations du wallet selon le devis, effectue l’autorisation et le règlement du paiement, puis reçoit les données renvoyées par l’outil.
Ce mécanisme peut permettre aux développeurs d’explorer des modèles de facturation plus granulaires. Auparavant, les fournisseurs de services pouvaient exiger des utilisateurs qu’ils achètent des abonnements mensuels ou prépaient un certain montant. Dans un modèle de paiement à l’usage, les utilisateurs peuvent payer selon le nombre réel d’appels. Ce modèle offre une certaine flexibilité aux agents d’IA qui n’utilisent qu’occasionnellement des outils spécialisés.
Cependant, tous les outils MCP ne prennent pas intrinsèquement en charge x402. Les fournisseurs d’outils doivent implémenter une logique de facturation, et les clients doivent également disposer des capacités correspondantes de traitement des paiements. Les outils de développement de Cloudflare proposent déjà des solutions de facturation des outils MCP et d’intégration des paiements clients construites autour de x402, mais l’utilisation réelle dépend toujours du SDK, du réseau et de la configuration de paiement spécifiques.
Du point de vue du modèle économique, la combinaison de MCP et de x402 peut soutenir le développement d’une place de marché d’outils facturés à l’appel. Les fournisseurs de données, les fournisseurs de services de modèles d’IA et les développeurs de logiciels spécialisés peuvent tarifer des capacités spécifiques, tandis que les agents peuvent sélectionner les services selon les exigences des tâches.
Toutefois, la facturation à l’usage peut également créer une incertitude sur les coûts. Si un agent appelle continuellement de nombreux outils au cours d’une tâche complexe, les dépenses totales peuvent augmenter rapidement. Les développeurs doivent donc gérer simultanément le volume d’appels d’outils, les tarifs par appel et les budgets totaux des tâches, plutôt que de se fier uniquement aux limites de solde du wallet.
Quel rôle un Facilitator joue-t-il dans x402 ?
Un Facilitator est un composant d’infrastructure facultatif du flux de paiement x402. Il aide principalement les serveurs à vérifier les autorisations de paiement et à exécuter le règlement. Pour les fournisseurs de services API qui ne souhaitent pas maintenir eux-mêmes une logique complexe d’interaction avec la blockchain, un Facilitator peut simplifier l’intégration des paiements.
Dans une implémentation classique, après qu’un serveur a reçu une charge utile de paiement soumise par un client, il peut envoyer les informations pertinentes à l’interface de vérification d’un Facilitator. Le Facilitator vérifie si la signature, le schéma de paiement, le réseau et les autres exigences sont respectés, puis renvoie le résultat de la vérification.
Une fois la vérification réussie, le serveur peut demander au Facilitator de soumettre la transaction de paiement au réseau blockchain concerné via une interface de règlement. Le Facilitator attend le résultat du règlement et renvoie l’état d’exécution de la transaction au serveur. Le serveur décide ensuite de fournir ou non la ressource selon le résultat du paiement.
Il est important de souligner qu’un Facilitator n’a généralement pas besoin de conserver directement les fonds des utilisateurs. Son rôle consiste principalement à traiter les transactions de paiement autorisées, à vérifier les informations pertinentes et à aider à la diffusion et au règlement des transactions. Le wallet reste responsable de la génération de l’autorisation de paiement, tandis que le serveur de ressources reste responsable de décider quand fournir le service.
Cette répartition des responsabilités contribue à réduire la barrière technique pour les développeurs qui intègrent des paiements. Un fournisseur d’API proposant des données payantes n’a pas besoin de développer intégralement les fonctions de vérification des signatures blockchain et de soumission des transactions. Il peut plutôt intégrer des capacités de paiement via des SDK et Facilitators pris en charge.
Toutefois, l’utilisation d’un Facilitator implique également que la disponibilité et l’exactitude du service dépendent d’une infrastructure externe. En cas de défaillance d’un service de vérification, de retard de règlement ou de problème réseau, la réponse d’une API payante peut être affectée. Pour les systèmes présentant des exigences élevées de disponibilité, les développeurs doivent prendre en compte la gestion des nouvelles tentatives, la protection contre les paiements en double, les requêtes d’état des transactions et les mécanismes de dégradation du service.
Par conséquent, un Facilitator est un composant d’assistance technique pour l’exécution des paiements, et non une solution complète remplaçant les contrôles d’autorisations du wallet ou la gestion des risques côté serveur.
Quels risques de sécurité les paiements automatisés des agents d’IA peuvent-ils rencontrer ?
Les principaux risques des paiements automatisés par agents d’IA proviennent de l’écart entre l’incertitude des décisions des modèles et les conséquences réelles des opérations sur les fonds. Un modèle peut déterminer s’il doit appeler un outil en fonction du contexte, mais cette décision peut être influencée par des informations incorrectes, des entrées malveillantes ou une mauvaise compréhension d’une tâche. Lorsqu’elles sont associées à des capacités de paiement, des actions erronées peuvent entraîner des pertes financières réelles.
L’injection de prompt constitue un risque important. Un attaquant peut ajouter des instructions malveillantes à une page web, à une réponse d’API ou à du contenu renvoyé par un outil MCP, afin d’inciter un agent à accéder à un service payant ou à exécuter des paiements à répétition. Si un agent considère à tort un contenu externe comme une instruction de tâche hautement prioritaire, il peut s’écarter de l’objectif initial de l’utilisateur.
Un autre type de risque découle de la fuite d’identifiants de wallet. Si un attaquant obtient une clé API, une autorisation de signature ou tout autre identifiant sensible permettant d’initier des paiements, il peut tenter de dépenser des fonds dans les limites autorisées. Même lorsque des limites de dépenses sont en place, des pertes peuvent toujours se produire. Le stockage des clés, l’isolation des accès et les mécanismes de révocation des autorisations sont donc très importants.
La répétition des paiements et les doubles facturations requièrent également une attention particulière. Les requêtes réseau peuvent être automatiquement relancées en raison de délais d’expiration. Si les clients et les serveurs ne gèrent pas correctement l’état du paiement, le même service peut être acheté plusieurs fois. Les développeurs doivent concevoir des vérifications d’unicité des transactions, un traitement idempotent et des enregistrements fiables de l’état du règlement selon le schéma de paiement.
En outre, les paiements automatisés comportent des risques liés à la fourniture des services. Un paiement réussi ne garantit pas des données exactes, des outils utilisables ou une qualité de service conforme aux attentes. Pour les données à forte valeur et les opérations commerciales importantes, les agents doivent vérifier les résultats du service plutôt que de considérer la réussite du paiement comme la réussite de la tâche.
Une approche plus raisonnable face à ces risques consiste à séparer les décisions du modèle de l’autorisation de paiement. Les agents d’IA peuvent soumettre des demandes d’achat, mais un système de politiques indépendant détermine si le montant, le marchand, l’actif et le réseau respectent les règles. Une approbation manuelle peut également être introduite pour les transactions inhabituelles ou à haut risque.
Ce modèle ne peut pas éliminer entièrement les risques, mais il peut réduire la probabilité que des erreurs de modèle se transforment directement en opérations de fonds sans restriction.
En quoi x402 diffère-t-il des modèles traditionnels d’abonnement et de prépaiement d’API ?
Les modèles économiques d’API traditionnels reposent généralement sur des abonnements, des soldes prépayés ou une facturation à l’usage. Les utilisateurs créent d’abord un compte et configurent une méthode de paiement, puis appellent les services via une clé API. Ce modèle convient aux développeurs qui utilisent continuellement le même service et facilite également la gestion centralisée de la facturation et des autorisations d’utilisation par les entreprises.
x402, à l’inverse, permet aux serveurs de demander un paiement pour des requêtes de ressources spécifiques, ce qui permet aux clients d’effectuer l’autorisation et le paiement pendant le processus de requête. Pour les agents d’IA qui doivent appeler temporairement de nombreux services différents, cette approche peut réduire certaines étapes préalables d’inscription et de prépaiement.
Les deux modèles ne sont pas nécessairement des substituts. Pour les applications d’entreprise présentant des volumes d’appels stables et des fournisseurs de services fixes, les abonnements traditionnels ou le prépaiement peuvent être plus simples et proposer de meilleures conditions tarifaires. Pour des données spécialisées consultées occasionnellement, des tâches informatiques temporaires ou du contenu numérique de faible valeur, le paiement par requête via x402 peut offrir davantage de flexibilité.
En outre, x402 ne signifie pas que tous les services ne peuvent facturer que des montants fixes. Différents schémas de paiement peuvent prendre en charge différentes logiques de facturation, mais les développeurs doivent toujours résoudre les problèmes de cohérence entre les devis, les autorisations, les frais réels et les résultats de règlement.
Les futurs modèles économiques d’API pourraient conserver simultanément les abonnements, le prépaiement et les paiements natifs pour les machines à l’usage. Pour les agents d’IA, l’essentiel n’est pas qu’une méthode de facturation remplace complètement une autre, mais que les agents puissent sélectionner des services répondant aux exigences de leurs tâches dans le cadre de budgets et d’autorisations clairement définis.
Comment les paiements automatisés des agents d’IA affecteront-ils les applications de stablecoins et du Web3 ?
L’association de x402 et des wallets d’agents d’IA offre aux stablecoins un nouveau cas d’utilisation au-delà du trading traditionnel et des transferts d’actifs. Les stablecoins peuvent devenir des outils de paiement permettant aux logiciels d’acheter des données, des ressources informatiques et du contenu numérique, reliant directement les transferts de valeur on-chain aux appels de services Internet.
Cette évolution peut modifier le positionnement des wallets. Les wallets traditionnels sont principalement conçus autour de la conservation d’actifs, des transferts et des interactions avec les DApp pour les utilisateurs humains. Les wallets d’agents d’IA doivent accorder davantage d’importance à l’autorisation programmatique, à la gestion des budgets, à l’audit des transactions et à la révocation des autorisations. Les wallets doivent non seulement pouvoir signer des transactions, mais aussi déterminer si un paiement respecte les règles définies à l’avance par les utilisateurs.
Pour les fournisseurs de services, les paiements natifs pour les machines peuvent également modifier la monétisation des ressources numériques. Les interfaces de données spécialisées, l’inférence de modèles d’IA, les outils logiciels et certains contenus numériques peuvent explorer une facturation à l’usage sans exiger systématiquement des utilisateurs qu’ils achètent des abonnements à long terme. Des infrastructures telles que Cloudflare Monetization Gateway tentent d’associer les règles de facturation au contrôle d’accès aux ressources Internet, en fournissant une intégration plus pratique pour ces modèles.
Cependant, l’ampleur réelle des paiements entre machines dépend toujours de l’adoption par les développeurs, de la demande des utilisateurs, des coûts de paiement, ainsi que de la sécurité et de la fiabilité. Tous les agents d’IA n’ont pas besoin d’un wallet indépendant, et tous les appels d’outils ne conviennent pas à un règlement on-chain. Pour les transactions fréquentes de faible valeur en particulier, les développeurs doivent déterminer si les frais de réseau et l’efficacité du règlement sont économiquement viables.
Dans une perspective à plus long terme, l’importance des paiements automatisés des agents d’IA réside dans leur capacité à permettre aux logiciels d’utiliser des fonds sous autorisation limitée. Cela peut étendre les cas d’utilisation réels des stablecoins pour les paiements, mais n’éliminera pas automatiquement des enjeux tels que la conservation des actifs, la conformité des paiements et la qualité des services.
x402 fournit un chemin standardisé pour les interactions de paiement sur Internet, les wallets fournissent les contrôles de fonds, et les réseaux blockchain fournissent les capacités de règlement correspondantes. Ce n’est que lorsque ces composants répondront collectivement aux exigences de coût, de sécurité et de disponibilité que les paiements natifs pour les machines pourront devenir un élément courant de l’infrastructure des agents d’IA.
Résumé
Grâce au code d’état HTTP 402 Payment Required, x402 introduit les exigences de paiement, l’autorisation par signature et la vérification du règlement dans le flux d’accès aux ressources Internet. Cela permet aux agents d’IA d’acheter automatiquement des API, des outils MCP, des données et d’autres services numériques après avoir reçu l’autorisation de l’utilisateur. Par rapport aux modèles de paiement traditionnels nécessitant une inscription manuelle et un prépaiement, ce mécanisme offre une voie technique plus directe pour les transactions à l’usage entre systèmes logiciels.
Les stablecoins et les wallets programmables sont des composants importants de ce processus, mais leurs responsabilités sont différentes. Les stablecoins sont utilisés pour le transfert de valeur, les wallets gèrent les fonds et l’autorisation de paiement, et x402 définit la façon dont les clients et les serveurs échangent les informations de paiement. Les Facilitators peuvent simplifier davantage la vérification des transactions et le règlement on-chain, afin que les fournisseurs de services n’aient pas besoin de maintenir eux-mêmes une infrastructure complète de traitement des paiements.
Pour les agents d’IA, le véritable défi ne consiste pas uniquement à déterminer si les paiements peuvent être effectués, mais aussi à maintenir des contrôles fiables des fonds tout en exécutant des tâches de manière autonome. Les limites de budget, les listes d’autorisation de marchands, les limites de transaction, la protection des clés et la surveillance des anomalies sont tous des composants essentiels des systèmes de paiement automatisés. À mesure que les infrastructures x402, MCP et de wallets d’agents d’IA continuent de se développer, les stablecoins pourraient être davantage utilisés pour l’acquisition de services numériques et les paiements entre machines. Toutefois, leur valeur à long terme dépendra toujours de la demande réelle, des mécanismes de sécurité et de l’efficacité du règlement.
FAQ
Qu’est-ce que x402 ?
x402 est un protocole de paiement ouvert basé sur le code d’état HTTP 402 Payment Required. Il permet aux clients de recevoir des exigences de paiement, de soumettre une autorisation de paiement et d’effectuer la vérification et le règlement lors de l’accès à des ressources payantes.
Comment un agent d’IA peut-il effectuer des paiements automatisés via x402 ?
Après qu’un agent d’IA a demandé une ressource payante, le serveur renvoie les exigences de paiement. Le client vérifie les autorisations du wallet et soumet une charge utile de paiement signée, puis le serveur fournit la ressource après avoir effectué la vérification et le règlement.
x402 doit-il utiliser USDC ?
Non. x402 prend en charge différents schémas de paiement, actifs et réseaux. Les options spécifiques disponibles dépendent du client, du serveur et de l’implémentation du protocole qu’ils utilisent.
Quelle est la différence entre x402 et MCP ?
MCP est principalement utilisé pour connecter les applications d’IA à des outils externes, tandis que x402 est principalement utilisé pour gérer les interactions de paiement pour les ressources payantes. Ils peuvent être combinés afin de permettre une facturation à l’usage pour certains outils MCP.