Adecuado para lectores que se inician en la autocustodia o que ya utilizan extensiones de navegador y carteras de hardware, pero aún confunden la seguridad de la cuenta con la seguridad de las claves. La seguridad de las carteras de criptomonedas se relaciona con la protección de los activos cripto: la primera se centra en la capacidad de firma y la superficie de ataque, mientras que la segunda se orienta al almacenamiento de activos y las defensas de la plataforma. Las medidas diarias comienzan con la copia de seguridad de la frase semilla y continúan con comprobaciones de phishing de la cartera antes de firmar.
Puntos clave:
- La seguridad de la cartera consiste en controlar la autoridad de firma. La seguridad de las cuentas de exchanges protege principalmente los canales de inicio de sesión y retirada, y ambas no son intercambiables.
- Una vez que se filtra una frase semilla o clave privada, no existe un «restablecimiento de contraseña» como en los sitios web. Los activos deben trasladarse a direcciones derivadas de una frase semilla completamente nueva.
- Las carteras calientes, frías y con custodia exponen superficies diferentes. Los riesgos en línea, sin conexión y de contraparte deben evaluarse por separado.
- Las vías de ataque habituales incluyen sitios de phishing, aprobaciones de tokens maliciosas, envenenamiento con direcciones similares y solicitudes de firma a ciegas.
- Mantener todo el saldo en una cartera caliente maximiza las pérdidas si un vector tiene éxito. El almacenamiento por capas separa el gasto diario de las tenencias a largo plazo.
¿Qué es la seguridad de las carteras de criptomonedas y qué protege?
La seguridad de las carteras de criptomonedas protege quién puede firmar transacciones en cadena, no una sesión de inicio de sesión en una aplicación. Una cartera de criptomonedas gestiona claves públicas y privadas en lugar de almacenar monedas directamente. Los activos en cadena pertenecen a direcciones. Una dirección pública derivada de una clave pública es la que otros utilizan para enviar fondos, mientras que la clave privada se utiliza para autorizar transacciones o gastar desde esa dirección. El software de cartera es solo una interfaz de custodia y firma para pares de claves. Lo que determina adónde van los activos es si la autoridad de firma permanece exclusivamente en manos del titular.
Establece una distinción clara con la seguridad de las cuentas de exchanges: las defensas de los exchanges suelen cubrir contraseñas, autenticación de dos factores, listas blancas de retirada y gestión de dispositivos para reducir el riesgo de toma de control de cuentas y retiradas fraudulentas. En el ámbito de la autocustodia, una vez que un atacante obtiene una frase semilla o clave privada, o engaña al titular para que realice una firma con privilegios elevados, los activos a menudo pueden moverse en cadena sin que ningún servicio de soporte pueda congelar o revertir la transferencia. Por tanto, la seguridad de las carteras de criptomonedas equivale al control de la autoridad de firma, no a la seguridad de las cuentas de exchanges. Los formatos de cartera y los conceptos básicos sobre claves se ajustan a cómo una cartera de criptomonedas distingue entre diseños con custodia y sin custodia.
¿Qué riesgos exponen las carteras calientes, frías y con custodia?
Los tres formatos conllevan riesgos diferentes y no deben agruparse bajo una vaga sensación de «seguridad».
| Formato |
Dónde se encuentran aproximadamente las claves |
Exposición principal |
Uso habitual |
| Cartera caliente |
Teléfono o PC conectado a internet, extensión de navegador u otras carteras de software conectadas a internet |
Malware, páginas de phishing, aprobaciones maliciosas, secuestro del portapapeles |
Interacción diaria con importes pequeños y firmas frecuentes |
| Cartera fría |
Cartera de hardware sin conexión u otro medio de claves sin conexión, un dispositivo físico utilizado para el almacenamiento seguro de claves privadas |
Pérdida física, falsificaciones en la cadena de suministro, errores de copia de seguridad, ingeniería social para obtener la frase semilla |
Tenencias a medio y largo plazo, saldos grandes que se mueven rara vez |
| Cartera con custodia |
Almacenamiento de claves gestionado por un proveedor en lugar de claves propiedad de los usuarios |
Riesgo de contraparte de la plataforma, toma de control de cuentas, bloqueos de retirada y cumplimiento |
Operaciones de trading y depósitos/retiradas |
Las carteras calientes son prácticas porque pueden firmar en cualquier momento, y eso significa que el entorno de firma permanece en la superficie de ataque de la red. La guía de seguridad de carteras de Bitcoin.org destaca las copias de seguridad y la custodia sin conexión: los grandes saldos a largo plazo no deberían permanecer en configuraciones de firma siempre conectadas. Las carteras frías reducen el riesgo de infección activa y de firmas instantáneas mediante phishing, pero no eliminan la posibilidad de que alguien vea la frase semilla, las copias de seguridad como fotos en la nube o los dispositivos sustituidos. Las configuraciones con custodia intercambian controles de riesgo de la plataforma por una mayor exposición a la contraparte y a la capa de cuenta.
Un patrón más sólido es combinar una cartera caliente pequeña para interactuar, un punto de almacenamiento frío con una frase semilla independiente para las tenencias y fondos de trading gestionados conforme a las reglas de seguridad de cuentas de la plataforma, en lugar de acumular todas las exposiciones en un único formato.
¿Por qué no puedes «restablecer una contraseña» tras una filtración de la frase semilla o clave privada?
Las cadenas no «recuerdan» cuentas de sitios web. Solo verifican si una firma criptográfica coincide con una dirección. BIP-39 asigna un mnemónico legible para humanos a una frase semilla y, a continuación, deriva claves privadas y árboles de direcciones. La frase semilla es el material de clave raíz. No existe un mecanismo centralizado para invalidar una contraseña antigua y obligar a usar una nueva.
Esto genera resultados distintos a los de una cuenta bancaria: tras una filtración de la frase semilla o clave privada, un atacante puede restaurar el control de la misma dirección en cualquier cartera compatible. Las pantallas de bloqueo y los PIN de las aplicaciones solo restringen el acceso al dispositivo y no pueden invalidar una «frase semilla antigua» en cadena. La respuesta correcta es mover los activos, mientras aún puedas controlarlos, a direcciones procedentes de una frase semilla generada recientemente y retirar todas las copias de seguridad de la frase semilla anterior. «Cambia la contraseña y estarás a salvo» es un hábito de las cuentas centralizadas. Una filtración de frase semilla no puede solucionarse con un restablecimiento de contraseña, sino únicamente migrando a una frase semilla nueva.
¿Cuáles son los ataques habituales contra carteras: phishing, aprobaciones maliciosas y envenenamiento de direcciones?
Las amenazas habituales no siempre roban directamente la clave privada. Con más frecuencia, inducen una firma válida o dirigen una transferencia a una dirección controlada por un atacante.
Phishing: Sitios oficiales falsos, chats de soporte, páginas de airdrop o solicitudes para «sincronizar la cartera» intentan que introduzcas la frase semilla o descargues un cliente falso. Las frases semilla solo deben utilizarse en contextos de copia de seguridad sin conexión. Cualquier página web o agente de soporte que solicite una frase semilla es anómalo.
Aprobación maliciosa: En modelos de estilo ERC-20, los usuarios pueden autorizar a un contrato a gastar una asignación de tokens. Los atacantes disfrazan interfaces de acuñación o reclamación para solicitar asignaciones ilimitadas o destinatarios sospechosos y, posteriormente, mover tokens sin volver a robar la clave privada. Antes de firmar, comprueba el contrato, la asignación, el dominio y el ID de cadena.
Envenenamiento de direcciones: Pequeñas transferencias entrantes o direcciones similares insertadas en el historial fomentan que copies la dirección equivocada de las «transferencias recientes». Las direcciones de recepción deben proceder de una libreta de direcciones de confianza o verificarse de nuevo mediante el prefijo y el sufijo.
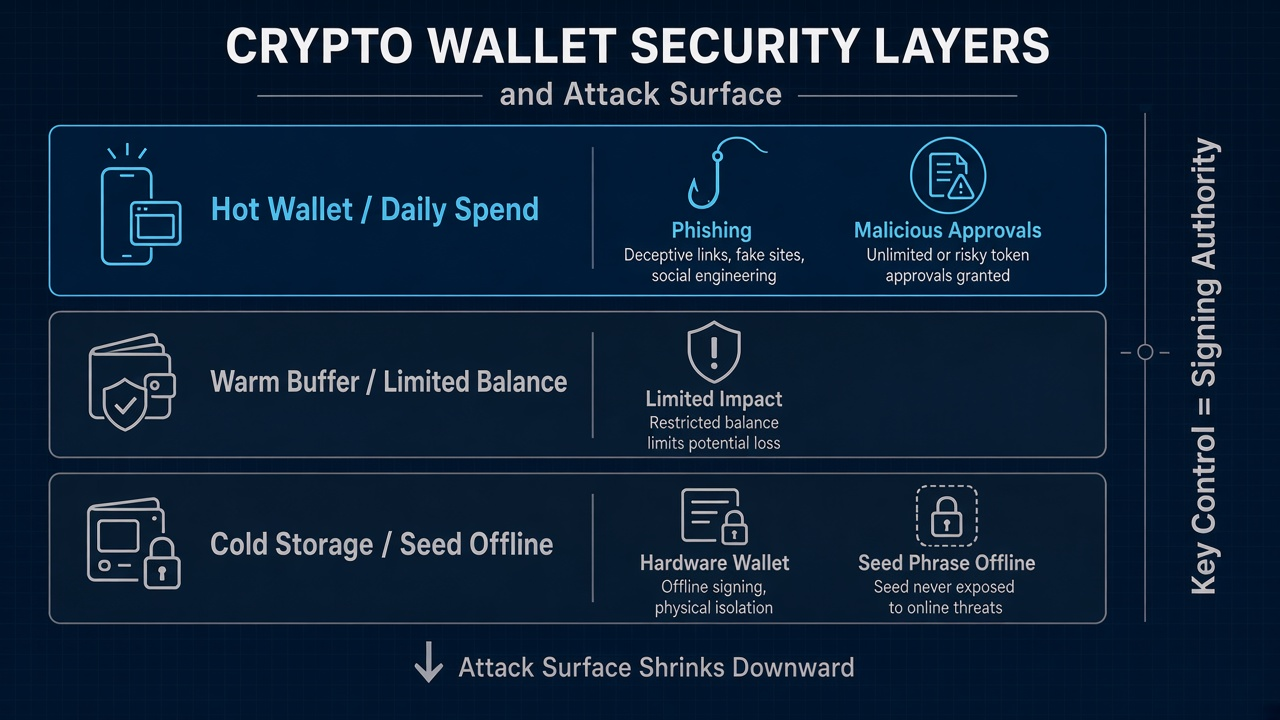 Figura 1. Superficie de ataque de las carteras y capas de control de claves: las carteras calientes se sitúan en el nivel más alto de exposición; el almacenamiento frío y las frases semilla sin conexión aíslan la autoridad de firma.
La firma a ciegas es igualmente peligrosa: cuando una solicitud muestra solo «datos desconocidos» o una larga cadena hexadecimal, el titular está entregando capacidad de firma con consecuencias desconocidas. La lista de comprobación de seguridad de carteras de Ledger Academy considera las actualizaciones de software, el reconocimiento de aplicaciones falsas y la custodia sin conexión de la frase semilla como defensas básicas.
¿Cómo reducen el almacenamiento por capas y los hábitos diarios la superficie de pérdidas?
El almacenamiento por capas no elimina todos los riesgos. Limita cuánto puede costar una única vulneración.
-
Capa diaria caliente: Mantén solo los pequeños saldos necesarios para interactuar y pagar gas. Parte de la premisa de que el dispositivo puede ser objeto de phishing.
-
Capa de reserva: Saldos medios en direcciones que firman con menos frecuencia. Aíslalos del mnemónico de la cartera caliente para que una sola frase semilla no cubra toda la estructura.
-
Capa de tenencia fría: Grandes tenencias a largo plazo con una frase semilla independiente, preferiblemente generada y respaldada sin conexión. Utiliza BIP-39 para comprender la lista de palabras y la suma de verificación, y mantén las fotos de la frase semilla fuera de los álbumes en la nube y del historial de chats.
Los hábitos diarios también determinan si una amenaza tiene éxito: no mantengas todos tus fondos en una cartera caliente por comodidad, ya que «todos los fondos en una cartera caliente» maximiza las pérdidas por phishing, malware y aprobaciones maliciosas; considera las dApps desconocidas de alto riesgo de forma predeterminada; las carteras de hardware siguen requiriendo leer lo que se firma; verifica las copias de seguridad antes de mover fondos.
¿Cuáles son las ventajas y los límites de las carteras de autocustodia?
La autocustodia significa que los usuarios poseen sus claves directamente en lugar de depender de un proveedor, por lo que controlan y protegen los activos digitales por sí mismos. La exposición no tiene por qué depender por completo de una única contraparte de custodia, y es la vía de acceso predeterminada a DeFi, los NFT y las aplicaciones multicadena. Para grupos u organizaciones, las carteras multifirma pueden reducir el riesgo de un único punto de fallo, ya que varias partes utilizan aprobaciones independientes para firmar transacciones antes de que se muevan los fondos. Los límites son igual de claros: las transferencias erróneas, las aprobaciones equivocadas y las filtraciones de frases semilla normalmente no pueden revertirse mediante soporte. La gestión adecuada de copias de seguridad y aprobaciones exige un proceso mínimo de seguridad. Perder la única copia de seguridad implica perder el control.
La custodia es adecuada para fondos de trading y operaciones más sencillas, pero no es «autocustodia avanzada». Divide según el propósito: fondos de trading bajo los sistemas de seguridad de cuentas de la plataforma y tenencias propias a largo plazo bajo sistemas de control de claves.
Resumen
La idea central de la seguridad de las carteras de criptomonedas es que los activos siguen a la autoridad de firma. Las configuraciones calientes, frías y con custodia exponen superficies de ataque diferentes. Cuando una frase semilla o clave privada se ve comprometida, no existe un restablecimiento de contraseña, sino solo la migración a una nueva frase semilla. El phishing, las aprobaciones maliciosas y el envenenamiento de direcciones suelen obtener una firma válida o provocar una transferencia mal escrita. El almacenamiento por capas y las comprobaciones previas a la firma reducen la superficie de pérdidas.
Preguntas frecuentes
¿Qué es la seguridad de las carteras de criptomonedas?
La seguridad de las carteras de criptomonedas consiste en controlar y proteger las claves privadas, las frases semilla y la autoridad de firma en cadena que generan. Una cartera gestiona claves privadas y públicas, no los activos en sí mismos, que permanecen en la cadena de bloques. Quien pueda firmar una transacción puede mover activos desde la dirección correspondiente, mientras que el par de claves pública y privada incluye la dirección pública utilizada para recibir criptomonedas. Protege el material de claves y los límites de aprobación, no las contraseñas de inicio de sesión de exchanges.
¿Cómo proteges una cartera de criptomonedas?
Mantén las frases semilla y las claves privadas sin conexión y aisladas, utiliza una contraseña sólida para las aplicaciones de cartera o los servicios en línea relacionados y recurre a distintos métodos para proteger el acceso. Divide los saldos según su propósito para que todos los fondos nunca permanezcan en una cartera caliente. Antes de firmar, verifica el dominio, la cadena, el tamaño de la asignación y la dirección de recepción. Instala y actualiza clientes únicamente desde fuentes que puedas comprobar de forma independiente. En un teléfono móvil compatible, métodos de autenticación biométrica como el reconocimiento facial pueden añadir una capa adicional mediante autenticación biométrica.
¿Puedes restablecer una contraseña después de una filtración de la frase semilla?
No. Una frase semilla se asigna a material raíz que puede derivar todas las claves privadas relacionadas. Las cadenas no disponen de un restablecimiento centralizado para «invalidar la frase semilla antigua y obligar a usar una nueva». Si la frase semilla queda expuesta, mueve los activos lo antes posible a direcciones procedentes de una frase semilla generada recientemente y retira todas las copias de seguridad y las instancias de cartera vinculadas a la frase semilla anterior.
¿Deben mantenerse los activos en un exchange o en una cartera de autocustodia?
Depende del uso: el trading frecuente y los depósitos/retiradas suelen depender de los sistemas de cuentas de exchanges, mientras que las carteras en línea o carteras digitales son prácticas y la autocustodia ofrece un mayor control de las claves. Los casos de uso de las finanzas descentralizadas normalmente requieren autocustodia en lugar de acceso exclusivo mediante un exchange. Si mantienes criptomonedas a largo plazo, muchos usuarios prefieren un dispositivo de hardware como un Ledger Nano para obtener protección sin conexión frente a amenazas en línea. La toma de control de cuentas y la filtración de claves son tipos de incidentes diferentes. Divide según el importe y la frecuencia con la que deban moverse los fondos.
¿Qué debe comprobarse antes de firmar?
Antes de firmar, verifica los detalles de la transacción que muestra la cartera: confirma que el sitio o cliente es el previsto, que el ID de cadena es correcto, que el prefijo y el sufijo de la dirección de recepción coinciden, que el destinatario del token y la asignación son necesarios y que la solicitud no muestra datos de firma a ciegas sin explicación. Si no puedes explicar la solicitud, rechaza la firma y vuelve a empezar desde un punto de acceso de confianza, ya que las transacciones de criptomonedas válidas dependen de que la cartera use la clave privada para firmar los detalles exactos mostrados.