La seguridad de los activos digitales no depende únicamente de las redes blockchain y los contratos inteligentes, sino también de los monederos, las credenciales de las cuentas, los dispositivos finales, las interfaces de trading y diversas infraestructuras on-chain y off-chain. A medida que la inteligencia artificial continúa avanzando en el análisis de código, la generación de información y el procesamiento automatizado de tareas, los atacantes pueden utilizar estas herramientas para mejorar la eficiencia de la investigación de vulnerabilidades y la preparación de ataques. También pueden generar mensajes de phishing más engañosos, lo que hace que ciertos riesgos de seguridad tradicionales evolucionen.
Sin embargo, la IA no elude automáticamente las protecciones del sistema ni facilita todos los ataques. Para el sector de los activos digitales, la tarea más importante consiste en identificar los puntos de entrada de riesgo específicos en los que la IA puede influir y establecer controles de seguridad adecuados para cada escenario. En este artículo se analizan los principales riesgos en cinco áreas: contratos inteligentes, interacciones con monederos, credenciales de cuentas, dispositivos finales e infraestructura. También se presentan medidas de protección que pueden adoptar los equipos de proyecto, las plataformas de activos digitales y los usuarios particulares, además de analizar el valor de aplicar la IA a la supervisión de la seguridad y la gestión de riesgos.
Puntos clave
-
La IA está cambiando la forma en que se preparan los ataques en el sector de los activos digitales. El análisis de información, la comprensión del código y la generación de contenido pueden mejorar la eficiencia de determinadas actividades de ataque, pero no significan que un ataque vaya a tener éxito necesariamente.
-
Los contratos inteligentes, los monederos y la infraestructura forman múltiples puntos de entrada de riesgo. Los problemas de seguridad pueden surgir por la lógica del código, la autorización de transacciones, las credenciales de las cuentas, los dispositivos finales o las dependencias de terceros.
-
Los equipos de proyecto deben establecer sistemas continuos de gestión de la seguridad. El inventario de activos, las auditorías de código, la gestión de vulnerabilidades, la protección de claves, el aislamiento de permisos y la respuesta ante incidentes deben formar un proceso completo.
-
La protección de los usuarios debe centrarse en la verificación de identidad y el principio de mínimo privilegio. Accede a los servicios a través de canales oficiales, protege las claves privadas y las frases semilla, comprueba las autorizaciones de las transacciones y utiliza con precaución las herramientas de IA de terceros.
-
La IA puede contribuir tanto a los ataques como a la defensa de la seguridad. La detección de anomalías, la revisión del código y el análisis de inteligencia sobre amenazas pueden mejorar la eficiencia de las operaciones de seguridad, pero siguen siendo necesarios los controles de seguridad tradicionales y la revisión humana.
¿Por qué deberían preocupar al sector de los activos digitales los ataques asistidos por IA?
Los problemas de seguridad en el sector de los activos digitales presentan una estructura claramente multicapa. Una aplicación de activos digitales puede depender simultáneamente de redes blockchain, contratos inteligentes, software de monederos, extensiones de navegador, servicios API, infraestructura en la nube y dispositivos finales de los usuarios. Una configuración incorrecta de permisos, un defecto de código o un problema de verificación de identidad en cualquiera de estas áreas puede afectar a la seguridad de todo el sistema. La verificabilidad pública de las transacciones blockchain y la irreversibilidad de determinadas operaciones también pueden hacer que los problemas de seguridad tengan un impacto directo en los activos.
El desarrollo de la IA está cambiando la forma en que atacantes y defensores abordan estos problemas. Capacidades como el análisis de código, la organización de información, la generación de contenido y la coordinación automatizada de tareas pueden ayudar a los investigadores de seguridad a comprender sistemas complejos con mayor rapidez. Los actores maliciosos también pueden utilizarlas para mejorar la eficiencia de la preparación de ataques. Los atacantes no necesitan desarrollar necesariamente técnicas de ataque completamente nuevas. Si pueden utilizar la IA para identificar vulnerabilidades existentes de forma más eficiente, generar contenido engañoso u organizar procesos de ataque, el coste y la escala de determinados ataques pueden cambiar.
Sin embargo, la IA no significa que un ataque vaya a tener éxito necesariamente ni que todos los proyectos de activos digitales se enfrenten a los mismos riesgos. Los proyectos difieren en sus arquitecturas técnicas, diseños de permisos, volúmenes de activos y capacidades operativas de seguridad. Un enfoque más eficaz para la gestión de riesgos consiste en identificar primero los principales puntos de entrada de ataque en los que la IA puede influir y, a continuación, establecer medidas de protección por capas en función de la importancia de los activos y las operaciones empresariales.
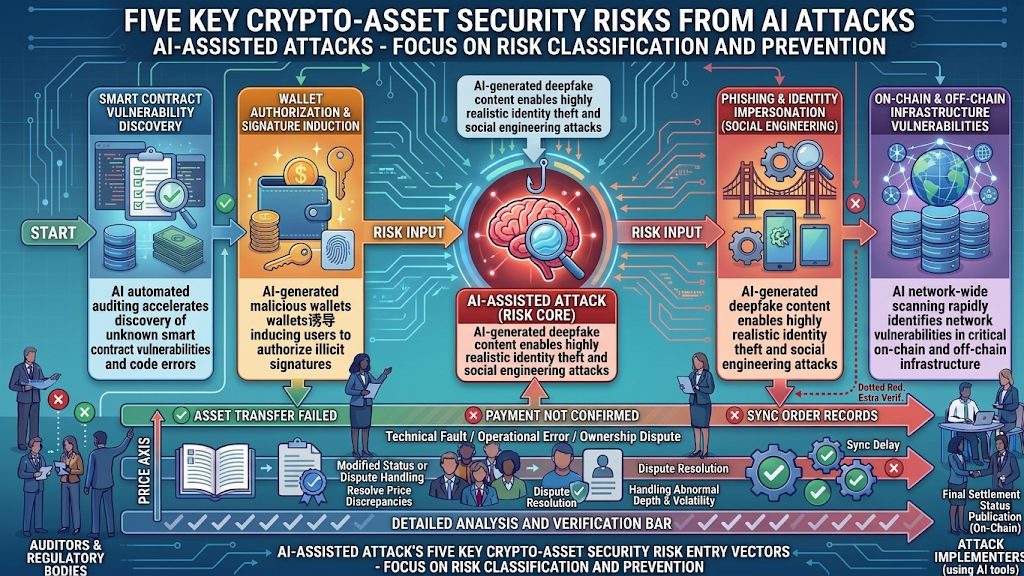
Cinco tipos de riesgos de ataque asistidos por IA en el sector de los activos digitales
Riesgos del código y la lógica empresarial de los contratos inteligentes
Los contratos inteligentes permiten ejecutar funciones importantes, como transferencias de tokens, custodia de activos, préstamos, trading y gobernanza. La IA puede ayudar a los desarrolladores y a los investigadores de seguridad a comprender el código de los contratos, establecer relaciones entre las llamadas a funciones e identificar la lógica que requiere una revisión adicional. Los atacantes también pueden utilizar capacidades similares para analizar el código de contratos disponible públicamente, estudiar las causas de las vulnerabilidades divulgadas y determinar si existen problemas de diseño similares en otros proyectos.
Entre los riesgos habituales de los contratos inteligentes se incluyen un control de acceso inadecuado, una validación insuficiente de las entradas, problemas de reentrada, un uso incorrecto de los oráculos de precios y defectos en la lógica empresarial. La IA puede ayudar a localizar código sospechoso, pero el riesgo real sigue dependiendo de las secuencias de llamadas, los cambios de estado, las interacciones con contratos externos y las condiciones de los permisos. Los problemas identificados por un modelo deben probarse y someterse a una revisión profesional. No deben considerarse directamente vulnerabilidades explotables.
Riesgos de interacción con monederos y autorización de transacciones
Los monederos son puntos de entrada importantes para que los usuarios gestionen sus claves e interactúen con aplicaciones blockchain. Los usuarios pueden conectar sus monederos a aplicaciones descentralizadas, firmar transacciones u otorgar permisos de uso de tokens. Los atacantes no necesitan necesariamente obtener directamente las claves privadas de los usuarios. En su lugar, pueden inducirles a firmar autorizaciones peligrosas o confirmar transacciones que no comprenden completamente, lo que puede provocar la pérdida de activos.
La IA puede ayudar a generar notificaciones falsificadas, comunicaciones de atención al cliente y anuncios de proyectos con un aspecto más natural, haciendo que ciertos contenidos engañosos se parezcan más al lenguaje y a las situaciones familiares para los usuarios. Los usuarios deben distinguir entre las conexiones con monederos, la firma de mensajes, la firma de transacciones y las autorizaciones de tokens. Antes de confirmar una operación, deben comprobar el destinatario de la transacción, los cambios en los activos y el alcance de los permisos. Una solicitud de operación aparentemente normal no debe considerarse fiable simplemente porque esté redactada de forma profesional o proceda de un canal de comunicación conocido.
Riesgos de phishing y suplantación de identidad
Las capacidades de generación de contenido de la IA pueden facilitar la personalización del phishing. Los atacantes pueden ajustar el tono, el idioma y el contexto de comunicación para crear mensajes que suplanten a plataformas de trading, servicios de monederos, equipos de proyectos o representantes de atención al cliente. En comparación con las plantillas de phishing tradicionales, que contienen errores gramaticales evidentes, este tipo de contenido puede ser más difícil de autenticar basándose únicamente en el lenguaje superficial.
Los usuarios de activos digitales deben prestar especial atención a los airdrops falsos, las notificaciones de anomalías en la cuenta, las recompensas promocionales, las oportunidades de inversión y las solicitudes de asistencia técnica. Los atacantes pueden utilizar información social disponible públicamente para saber qué proyectos siguen los usuarios y generar después contenido engañoso más específico. La protección no depende de identificar un único tipo fijo de lenguaje de phishing. En su lugar, los usuarios deben verificar las fuentes de información a través de canales oficiales, evitar abrir enlaces desconocidos y no proporcionar nunca contraseñas, códigos de verificación, claves privadas ni frases semilla a nadie.
Riesgos de malware y de los dispositivos finales
El estado de seguridad del dispositivo final de un usuario puede afectar a la seguridad de sus claves privadas y credenciales de cuenta. El malware, las aplicaciones que se hacen pasar por monederos, las extensiones de navegador desconocidas y los archivos de descarga manipulados pueden convertirse en puntos de entrada de ataques. La IA puede ayudar a los atacantes a comprender código malicioso existente, modificar contenido u organizar información relacionada con ataques. Sin embargo, que el malware llegue a tener un impacto real sigue dependiendo de factores como los permisos del sistema, la protección del dispositivo final y el entorno operativo.
Los usuarios deben descargar los monederos y el software relacionado de fuentes fiables, actualizar puntualmente los sistemas operativos y los componentes de seguridad, y evitar instalar extensiones o programas de fuentes desconocidas. En el caso de las herramientas que necesitan acceder a monederos, leer información de cuentas o ejecutar transacciones, los usuarios deben confirmar cuidadosamente el alcance de sus permisos. Los equipos de proyecto y las plataformas también deben centrarse en la educación sobre seguridad de los dispositivos finales, la detección de inicios de sesión anómalos y los mecanismos de protección de cuentas.
Riesgos de la infraestructura on-chain y off-chain y de la cadena de suministro
La infraestructura que respalda los servicios de activos digitales se extiende mucho más allá de los contratos inteligentes. También incluye nodos, servicios RPC, interfaces de trading, oráculos, puentes cross-chain, servidores en la nube y dependencias de terceros. La IA puede ayudar a los equipos de seguridad a organizar inventarios de activos, analizar registros e identificar patrones de acceso anómalos. Los atacantes también pueden utilizar información disponible públicamente para investigar servicios expuestos o defectos de software conocidos.
Los puentes cross-chain, los oráculos y los servicios externos suelen implicar relaciones de confianza entre múltiples componentes. Si un componente clave presenta una configuración incorrecta de permisos, un problema en la fuente de datos o una vulnerabilidad en una dependencia de software, puede afectar a la seguridad de las aplicaciones construidas sobre él. Los equipos de proyecto deben incluir la infraestructura y la cadena de suministro en sus evaluaciones generales de seguridad, en lugar de comprobar únicamente si el código de los contratos inteligentes ha superado una auditoría.
¿Cómo pueden los equipos de proyecto establecer un sistema de defensa frente a los ataques asistidos por IA?
Los equipos de proyecto deben comprender primero qué componentes forman sus sistemas, qué componentes tienen permisos críticos y cómo dependen unos servicios de otros. Las evaluaciones de seguridad no deben limitarse a los contratos inteligentes. También deben abarcar los procesos de conexión de monederos, la autenticación de cuentas, las interfaces de terceros, los servicios de nodos, la infraestructura en la nube y la cadena de suministro de software.
Al crear un inventario de activos, los equipos pueden clasificar los contratos críticos, las cuentas administrativas, los sistemas de gestión de claves, los datos de los usuarios y los servicios externos según su importancia empresarial. Para cada tipo de activo, deben definir sus permisos de acceso, dependencias e impacto potencial. Esto es necesario para determinar qué problemas podrían afectar directamente a la seguridad de los fondos o a la continuidad del servicio.
Integra la IA en el proceso de revisión de seguridad en lugar de sustituir las auditorías
La IA puede ayudar a los desarrolladores a comprender el código, resumir la lógica sospechosa y organizar ideas para las pruebas, pero no debe considerarse un mecanismo de auditoría de seguridad independiente. Los equipos de proyecto pueden combinar el análisis asistido por modelos con el análisis estático del código, las pruebas dinámicas, las auditorías independientes y la verificación formal cuando sea necesaria. Cada método puede encargarse de la organización de la información, la identificación de problemas y la validación de resultados, respectivamente.
Los informes de vulnerabilidades generados por modelos deben revisarse posteriormente en cuanto a sus condiciones de activación, alcance del impacto y resultados reales de ejecución. El análisis no verificado no debe utilizarse directamente para realizar cambios de alto riesgo en los sistemas ni servir como única base para determinar que un sistema es seguro o presenta una vulnerabilidad grave. La IA puede mejorar la eficiencia de las revisiones, pero la responsabilidad en materia de seguridad debe seguir recayendo en un equipo con cualificación profesional.
Refuerza la gestión de claves y el aislamiento de permisos
Las claves privadas, las frases semilla, los tokens de acceso y las credenciales administrativas son información de gran valor en los sistemas de activos digitales. Los equipos de proyecto deben limitar el acceso a las credenciales sensibles y evitar almacenarlas en registros ordinarios, documentos compartidos o herramientas de IA no aprobadas. Las operaciones con privilegios elevados pueden combinarse con aprobaciones múltiples, segregación de funciones y registros auditables para reducir el impacto de los errores relacionados con una sola cuenta o proceso.
En el caso de los agentes de IA con capacidades de invocación de herramientas, los equipos también deben definir claramente los datos a los que pueden acceder y las operaciones que pueden realizar. Los modelos no deben obtener claves, permisos de gestión de fondos ni capacidades de alto riesgo en entornos de producción sin autorización explícita. Incluir los sistemas de IA en la gestión de permisos y en las revisiones de seguridad es un paso importante para evitar que las nuevas herramientas introduzcan riesgos adicionales.
Establece mecanismos continuos de supervisión y respuesta ante incidentes
Las revisiones de seguridad no deben realizarse únicamente antes de poner un producto en funcionamiento. Los equipos de proyecto deben supervisar continuamente los accesos anómalos, los cambios de permisos, las modificaciones de configuración del sistema y el estado de los servicios críticos. También deben establecer procesos claros para clasificar las alertas y gestionar los incidentes. Para los activos importantes y los sistemas críticos, los equipos deben definir quién se encarga de confirmar los riesgos, quién tiene autoridad para aplicar medidas restrictivas, cómo deben conservarse las pruebas de la investigación y cómo debe llevarse a cabo la recuperación posterior.
La IA puede ayudar a organizar alertas, analizar registros y resumir indicios relacionados con incidentes, pero no puede sustituir unas responsabilidades de respuesta claramente definidas. Las organizaciones deben realizar ejercicios de seguridad periódicos para comprobar la eficacia de sus procesos de detección de anomalías, aislamiento de riesgos, comunicación y coordinación, y recuperación. Solo al combinar las herramientas técnicas con los sistemas operativos pueden las organizaciones establecer un sistema de defensa que funcione de forma continua.
¿Cómo pueden los usuarios de activos digitales reducir los riesgos de los ataques asistidos por IA?
Los usuarios deben acceder a los servicios de activos digitales mediante sitios web y aplicaciones oficiales verificados. No deben determinar la autenticidad de la información basándose únicamente en mensajes directos de redes sociales, notificaciones de grupos o enlaces publicitarios de los resultados de búsqueda. En el caso de los mensajes sobre anomalías en la cuenta, recompensas promocionales, reclamaciones de airdrops o asistencia de atención al cliente, los usuarios deben verificar activamente la información a través de canales oficiales en lugar de seguir directamente los enlaces o utilizar los datos de contacto incluidos en el mensaje.
Protege las claves privadas, las frases semilla y las credenciales de las cuentas
Los usuarios deben conservar sus claves privadas y frases semilla y no proporcionárselas a representantes de atención al cliente, miembros de proyectos, herramientas de terceros ni servicios de IA. Las contraseñas y los códigos de verificación no deben introducirse en ventanas de chat ni en páginas web desconocidas. En el caso de las herramientas que afirman gestionar monederos, recuperar cuentas o realizar trading automatizado en nombre de los usuarios, estos deben verificar primero el origen del servicio y los requisitos de permisos. Deben prestar especial atención a las solicitudes para importar frases semilla.
Comprueba los permisos y los detalles de la transacción antes de firmar
Las firmas de los monederos y las autorizaciones on-chain pueden crear distintos niveles de riesgo para los activos. Los usuarios deben comprobar la dirección del contrato, el importe de los activos, el alcance de la autorización y la operación que se realizará realmente en una transacción. No deben confirmar una transacción precipitadamente cuando no comprendan su significado. En el caso de las autorizaciones que ya no sean necesarias, pueden revisar y revocar los permisos innecesarios según sus necesidades reales.
Reduce los riesgos derivados de los dispositivos finales y las fuentes de software
Los monederos y las aplicaciones relacionadas deben descargarse de fuentes fiables, y los sistemas y el software deben mantenerse actualizados. Los usuarios deben tener cuidado al instalar extensiones de navegador, herramientas de control remoto y asistentes de trading de terceros, y deben evitar permitir que programas desconocidos obtengan permisos excesivos sobre el dispositivo o la cuenta. En los dispositivos utilizados para operar con activos, deben minimizar las instalaciones de software innecesarias y la exposición de información sensible.
Revisa los permisos de las herramientas de trading con IA
Los asistentes de trading con IA, las herramientas de estrategias automatizadas y los agentes pueden necesitar leer datos de mercado, conectarse a cuentas o invocar servicios externos. Antes de utilizar estas herramientas, los usuarios deben verificar el proveedor del servicio, sus prácticas de tratamiento de datos, el alcance de los permisos de la API y los permisos para operar con fondos. El permiso para leer datos de mercado no equivale al permiso para iniciar operaciones o retirar activos. Los usuarios deben aplicar el principio de mínimo privilegio siempre que sea posible y evitar conceder permisos elevados innecesarios.
El papel de la IA en la defensa de la seguridad de los activos digitales
La IA no solo puede utilizarse para ayudar en los ataques, sino también como parte de un sistema de defensa. Durante el desarrollo de contratos inteligentes, los modelos pueden ayudar en las revisiones de código y el diseño de casos de prueba, ayudando a los equipos a identificar la lógica que requiere una validación adicional. En las operaciones de infraestructura, la IA puede ayudar a clasificar registros, resumir patrones de acceso anómalos y organizar alertas dispersas en materiales de investigación más fáciles de comprender.
En el ámbito de la protección de los usuarios, la IA también puede utilizarse para identificar intentos de suplantación, analizar enlaces sospechosos y detectar patrones de comportamiento anómalos. En el caso de las plataformas y los equipos de proyecto que necesitan procesar grandes volúmenes de información de seguridad, los modelos pueden ayudar a reducir el trabajo repetitivo de organización de información y permitir que los equipos se centren más en la confirmación de riesgos y la respuesta ante incidentes. Sin embargo, la eficacia real de estas capacidades depende de la calidad de los datos, el diseño del modelo, la integración del sistema y los mecanismos de verificación humana.
Las propias herramientas de defensa basadas en IA también están sujetas a falsos positivos, falsos negativos y una comprensión contextual insuficiente. Si los equipos de seguridad dependen por completo de las decisiones de los modelos, pueden pasar por alto amenazas reales por error o reducir la eficiencia de respuesta debido a un gran número de falsos positivos. Las decisiones clave relacionadas con transferencias de activos, cambios de permisos y operaciones con claves siguen requiriendo límites de permisos claros, revisión humana y registros auditables.
Un enfoque más adecuado consiste en utilizar la IA como una capa auxiliar dentro de las operaciones de seguridad, en lugar de conceder a los modelos un control ilimitado del sistema. Los modelos pueden mejorar la eficiencia del análisis, las herramientas de seguridad tradicionales pueden ejecutar detecciones y controles deterministas, y los profesionales pueden validar las decisiones de alto riesgo. Esta división de responsabilidades ayuda a controlar los riesgos provocados por los errores de los modelos y el abuso de permisos, al tiempo que permite aprovechar las capacidades de la IA.
En el caso de las plataformas de trading de activos digitales, los sistemas de seguridad deben abarcar múltiples áreas, como las cuentas, el trading, la gestión de activos y las interacciones con los usuarios. Los riesgos asociados a los ataques asistidos por IA recuerdan a los participantes del sector que, aunque la blockchain subyacente ofrezca características como la verificabilidad pública y la inmutabilidad, los usuarios pueden seguir viéndose afectados por el phishing, el robo de credenciales, el malware y los riesgos de los servicios de terceros. La seguridad de una plataforma no puede depender únicamente de las características de la red subyacente. También requiere una atención continua a la protección de las cuentas, la verificación de identidad, los permisos del sistema y la educación de los usuarios sobre los riesgos.
Como plataforma de trading de activos digitales, las actividades de Gate también están estrechamente relacionadas con estos problemas de seguridad. Al utilizar los servicios de la plataforma, los usuarios deben acceder a sus cuentas a través de canales oficiales, proteger adecuadamente sus credenciales de inicio de sesión y la información de verificación, y actuar con precaución ante solicitudes inusuales que afirmen proceder del servicio de atención al cliente de la plataforma, de equipos de proyectos o de herramientas de IA de terceros. Cualquier solicitud de contraseña, código de verificación, clave privada o frase semilla no debe considerarse parte de un proceso normal de asistencia para cuentas.
Desde la perspectiva del sector, la tecnología de IA también proporciona nuevas herramientas para las operaciones de seguridad. El análisis de riesgos, la detección de comportamientos anómalos y la organización de información de seguridad pueden convertirse en componentes técnicos de los esfuerzos continuos de una plataforma por mejorar sus capacidades de seguridad. Sin embargo, los sistemas específicos de IA que adopte una plataforma, las áreas de negocio en las que se implementen y las capacidades de defensa que proporcionen deben determinarse a partir de la información divulgada públicamente por la plataforma. No deben inferirse únicamente a partir de las tendencias del sector.
Para los usuarios, la seguridad de la plataforma y las prácticas de seguridad personales siempre se han complementado. Elegir una plataforma de servicios fiable, utilizar medidas adecuadas de protección de cuentas, verificar la información de las transacciones y evitar divulgar credenciales sensibles puede reducir muchos riesgos innecesarios. Para el sector, el verdadero desafío que plantea la IA no es una herramienta de ataque nueva en particular. Tanto las capacidades de ataque como las de defensa están cambiando, y los sistemas de seguridad deben adaptarse continuamente a la evolución del entorno tecnológico.
Preguntas frecuentes
¿Los ataques asistidos por IA harán que sea más fácil robar activos digitales?
La IA puede mejorar la eficiencia del procesamiento de información y la generación de contenido en determinadas actividades de ataque. Sin embargo, que los activos se vean afectados sigue dependiendo de si el sistema objetivo presenta vulnerabilidades, de si las cuentas y los permisos están protegidos y de si el atacante puede cumplir las condiciones necesarias para una explotación real. La IA no significa que un ataque vaya a tener éxito necesariamente.
¿Cuáles son los riesgos más habituales de los activos digitales relacionados con los ataques asistidos por IA?
Los principales riesgos incluyen ayudar a descubrir vulnerabilidades en contratos inteligentes e infraestructuras, generar mensajes de phishing más engañosos, facilitar el desarrollo de malware y utilizar información pública para analizar a los usuarios y los entornos de los proyectos. Cada riesgo implica distintos puntos de entrada de ataque y medidas de protección.
¿Puede la IA encontrar todas las vulnerabilidades de los contratos inteligentes?
No. La IA puede ayudar a comprender el código e identificar lógica sospechosa, pero los modelos pueden interpretar mal o pasar por alto condiciones de ejecución complejas. La seguridad de los contratos inteligentes sigue requiriendo análisis estático, pruebas dinámicas, auditorías independientes y la verificación formal necesaria.
¿Cómo pueden los usuarios de activos digitales protegerse frente al phishing asistido por IA?
Los usuarios deben acceder a los servicios a través de canales oficiales, verificar los nombres de dominio y las fuentes de información, no proporcionar nunca sus claves privadas ni frases semilla a nadie y comprobar el destinatario de la transacción y el alcance de la autorización antes de firmarla. En el caso de la información sobre agentes de trading con IA, atención al cliente y airdrops, los usuarios no deben juzgar su credibilidad únicamente porque el contenido parezca profesional.
Sí. La IA puede ayudar a organizar la inteligencia sobre amenazas, analizar comportamientos anómalos y procesar alertas de seguridad. Sin embargo, debe combinarse con controles de seguridad tradicionales, gestión de permisos, revisión humana y mecanismos de respuesta ante incidentes. La IA no debe ser la única base para tomar decisiones de seguridad.