A medida que las estafas con criptomonedas se vuelven más sofisticadas, ya no basta con confiar en la apariencia de un sitio web o en la popularidad de un token.
Los proyectos fraudulentos pueden imitar exchanges legítimos, promocionar tokens con restricciones de trading ocultas o engañar a los usuarios para que firmen transacciones que otorguen acceso a sus activos digitales.
Según la investigación de Scam Sniffer, los ataques de phishing con drenadores de wallets dirigidos a cadenas de bloques compatibles con EVM provocaron pérdidas aproximadas de 494 millones de dólares en 2024. Su informe posterior estimó que las pérdidas de esta categoría descendieron hasta aproximadamente 84 millones de dólares en 2025.
Aunque estas cifras cubren una categoría específica de ataques de phishing y no todo el fraude relacionado con criptomonedas, demuestran los riesgos financieros asociados a las interacciones maliciosas con wallets.
Varias herramientas pueden ayudar a los usuarios a identificar posibles amenazas antes de firmar transacciones o comprar tokens desconocidos.
Esta guía compara algunos de los principales detectores de estafas cripto y herramientas de seguridad disponibles actualmente, y explica qué hace cada herramienta, qué amenazas puede ayudar a identificar y cuáles son sus limitaciones.
Puntos clave
- Los detectores de estafas cripto ayudan a identificar sitios web, contratos de tokens, aprobaciones de wallets y transacciones potencialmente maliciosos.
- Ningún detector de estafas integral ofrece una cobertura completa de todas las estafas.
- Ningún detector de estafas puede garantizar que una criptomoneda, un sitio web o una transacción sean seguros.
¿Qué es una herramienta de detección de estafas cripto?
Un detector de estafas cripto es una herramienta o servicio de seguridad diseñado para identificar posibles fraudes o riesgos de seguridad relacionados con las criptomonedas.
Según sus capacidades, un detector de estafas puede examinar:
- URL de sitios web asociados a intentos de phishing.
- Código de contratos inteligentes y permisos de los tokens.
- Transacciones sospechosas de wallets.
- Liquidez de los tokens y restricciones de trading.
- Aprobaciones de wallets concedidas a contratos de terceros.
- Direcciones asociadas a actividades maliciosas denunciadas.
- Mensajes falsos que contienen patrones de estafa habituales.
Algunas herramientas funcionan como extensiones del navegador y muestran advertencias antes de que los usuarios aprueben transacciones.
Otras permiten introducir la dirección del contrato de un token o una URL sospechosa para analizarla. Algunas también aceptan envíos a través de una aplicación o permiten describir la situación para revisarla.
También existen servicios de seguridad que se integran directamente en wallets de criptomonedas y aplicaciones descentralizadas.
¿Qué pueden identificar los detectores de estafas cripto?
Cada herramienta se especializa en amenazas diferentes.
| Amenaza |
Cómo pueden ayudar las herramientas de detección |
| Sitios web de phishing |
Comprobar las URL con datos de inteligencia y reputación sobre amenazas |
| Drenadores de wallets |
Analizar solicitudes y firmas de transacciones sospechosas |
| Tokens maliciosos |
Examinar los permisos de los contratos y los indicadores de riesgo conocidos |
| Tokens honeypot |
Comprobar si un token puede comprarse y venderse en condiciones simuladas |
| Aprobaciones de wallets arriesgadas |
Mostrar los permisos existentes y permitir revocarlos |
| Mensajes falsos de inversión |
Analizar patrones lingüísticos, información del remitente, enlaces e indicadores habituales de estafa |
| Direcciones de wallet sospechosas |
Consultar bases de datos de direcciones maliciosas conocidas |
| Interacciones falsas con NFT |
Identificar contratos sospechosos o transferencias de activos inesperadas |
Ninguna herramienta cubre todas las categorías con la misma eficacia y las distintas herramientas pueden ponderar señales diferentes al evaluar el riesgo.
Por ejemplo, un escáner de contratos de tokens puede detectar restricciones de trading sospechosas, pero no puede determinar si una persona que te contacta en Telegram se está haciendo pasar por un asesor de inversiones legítimo.
Cómo seleccionamos estos detectores de estafas cripto
Las herramientas incluidas en esta guía se seleccionaron en función de sus capacidades documentadas y su relevancia para los riesgos habituales de seguridad relacionados con las criptomonedas.
La evaluación tuvo en cuenta seis factores:
- Cobertura de amenazas: si la herramienta aborda el phishing, los tokens maliciosos, los drenadores de wallets, las aprobaciones arriesgadas u otras amenazas relevantes.
- Redes compatibles: si la herramienta es compatible con redes de blockchain utilizadas habitualmente para el trading de criptomonedas y las aplicaciones descentralizadas.
- Facilidad de uso: si los usuarios pueden comprender los resultados sin amplios conocimientos técnicos, especialmente cuando necesitan realizar una comprobación rápida antes de actuar.
- Transparencia: si el proveedor explica las capacidades y limitaciones de su producto.
- Accesibilidad: si la herramienta está disponible para usuarios particulares, desarrolladores o clientes institucionales.
- Relevancia práctica: si la herramienta puede ayudar a los usuarios a tomar decisiones más informadas antes de interactuar con sitios web, tokens o contratos inteligentes de criptomonedas desconocidos, con resultados claros y pasos prácticos.
La lista no se basa en pruebas independientes de laboratorio ni en una clasificación verificada de la precisión de detección.
La disponibilidad de los productos, las redes compatibles y los precios pueden cambiar.
Los 10 mejores detectores de estafas cripto en 2026
Las siguientes herramientas abordan distintos aspectos de la seguridad de las criptomonedas.
1. Scam Sniffer
Ideal para: detectar sitios web de phishing cripto e interacciones sospechosas con wallets
Scam Sniffer es una plataforma de seguridad Web3 centrada en identificar intentos de phishing relacionados con criptomonedas e interacciones potencialmente maliciosas con wallets.
Su extensión del navegador ayuda a los usuarios a reconocer sitios web sospechosos antes de interactuar con ellos.
La plataforma combina inteligencia sobre amenazas en sitios web con comprobaciones de seguridad diseñadas para riesgos relacionados con las criptomonedas.
Scam Sniffer también publica investigaciones sobre la actividad de los drenadores de wallets y las nuevas técnicas de phishing, lo que le proporciona una sólida trayectoria de investigación.
Características principales:
- Detección de sitios web de phishing relacionados con criptomonedas.
- Advertencias de seguridad basadas en el navegador.
- Inteligencia sobre amenazas relacionadas con drenadores de wallets.
- Detección de interacciones Web3 sospechosas.
- Investigación sobre la actividad de phishing relacionada con criptomonedas.
Scam Sniffer se centra específicamente en las amenazas que afectan a los usuarios de criptomonedas, en lugar de abordar la seguridad general de Internet. Esto ayuda a los usuarios a mantener el control antes de interactuar con sitios Web3 arriesgados.
Por ello, resulta relevante para quienes visitan con frecuencia aplicaciones descentralizadas, mercados de NFT y sitios web Web3 desconocidos.
Sin embargo, la extensión no puede garantizar que detecte todos los sitios web o transacciones maliciosos. Los usuarios deben seguir verificando las URL y revisando las solicitudes de sus wallets de forma independiente.
2. Pocket Universe
Ideal para: comprender las transacciones de la wallet antes de firmarlas
Pocket Universe es una herramienta de seguridad Web3 que ayuda a los usuarios a comprender los posibles efectos de las transacciones de criptomonedas.
Su extensión del navegador proporciona previsualizaciones de transacciones y advertencias sobre actividades sospechosas.
Por ejemplo, cuando un usuario interactúa con una aplicación descentralizada, Pocket Universe puede mostrar los activos que previsiblemente se transferirán como resultado de la transacción propuesta.
Esto puede ayudar a los usuarios a reconocer transferencias de tokens inesperadas o permisos peligrosos.
Características principales:
- Simulación de transacciones.
- Previsualizaciones de interacciones con wallets.
- Advertencias sobre transacciones potencialmente maliciosas.
- Detección de movimientos de activos sospechosos.
- Protección mediante extensión del navegador.
Pocket Universe hace hincapié en explicar los resultados de las transacciones antes de que los usuarios las aprueben. Esto resulta especialmente relevante al interactuar con aplicaciones descentralizadas desconocidas.
Sin embargo, es posible que las simulaciones de transacciones no identifiquen todos los ataques posibles. La compatibilidad con navegadores, las redes compatibles y las funciones móviles pueden variar.
Si haces trading con DeFi, utilizas NFT o firmas con frecuencia transacciones de contratos inteligentes, esta herramienta puede ser adecuada para ti.
3. Token Sniffer
Ideal para: comprobar tokens de criptomonedas sospechosos
Token Sniffer es una plataforma de análisis de tokens que examina los contratos inteligentes en busca de posibles indicadores de estafa.
La plataforma está operada por Solidus Labs y proporciona análisis automatizados de contratos e información sobre el riesgo de los tokens. Los usuarios pueden buscar tokens compatibles mediante sus direcciones de contrato. Los resultados pueden ayudar a identificar características sospechosas de los contratos y otros indicadores de riesgo.
Características principales:
- Análisis de contratos de tokens.
- Detección automatizada de estafas.
- Indicadores de riesgo de los tokens.
- Comprobaciones de seguridad relacionadas con contratos.
- Análisis de tokens en varias cadenas.
Token Sniffer ofrece una forma sencilla de examinar tokens desconocidos antes de operar con ellos. Esto resulta especialmente relevante al investigar tokens recién lanzados que cuentan con poca información pública, ya que puede proporcionar una segunda opinión útil antes de realizar una operación.
Ten en cuenta que la mayoría de los análisis automatizados de contratos no pueden determinar si un token es legítimo. En realidad, un token puede superar determinadas comprobaciones y seguir exponiendo a los usuarios a riesgos financieros o de seguridad. Por ello, los traders también deben valorar la liquidez, las afirmaciones del proyecto y los riesgos financieros generales.
Los propios términos de Token Sniffer reconocen que los resultados del análisis automatizado pueden ser incompletos o inexactos.
4. GoPlus Security
Ideal para: comprobaciones de seguridad de tokens e inteligencia sobre riesgos de blockchain
GoPlus Security proporciona herramientas de inteligencia de seguridad y API para el ecosistema Web3.
Sus servicios incluyen análisis de seguridad de tokens, información sobre direcciones maliciosas y otros servicios relacionados con el riesgo que ayudan a las plataformas a crear comprobaciones de riesgo más eficaces.
Los desarrolladores pueden integrar estas capacidades en wallets, aplicaciones y sistemas de análisis de blockchain.
GoPlus también ofrece herramientas relevantes para usuarios particulares que investigan los riesgos de los tokens.
Características principales:
- Análisis de seguridad de tokens.
- Detección de direcciones maliciosas.
- Análisis del riesgo de las aprobaciones.
- Información de seguridad relacionada con NFT.
- Datos de seguridad de aplicaciones descentralizadas.
- API de simulación de transacciones.
GoPlus cubre varias categorías de seguridad mediante una infraestructura de inteligencia común, y su inteligencia sobre amenazas ha evolucionado para abarcar varias categorías de riesgo de Web3.
Sus API documentadas hacen que resulte relevante tanto para la investigación individual como para la integración de seguridad a nivel de aplicación.
Si haces trading con tokens, eres desarrollador, proveedor de wallets o diriges una plataforma que busca inteligencia de seguridad, esta plataforma puede ser adecuada para ti.
5. Honeypot.is
Ideal para: comprobar si un token puede restringir las ventas
Honeypot.is es una herramienta de análisis de tokens de criptomonedas centrada en detectar posibles comportamientos de honeypot.
Un token honeypot puede permitir a los usuarios comprar un activo y, al mismo tiempo, restringir o impedir su venta.
Esto puede crear una situación en la que los traders pueden abrir una posición, pero no cerrarla con normalidad.
Honeypot.is analiza contratos de tokens compatibles y simula transacciones de compra y venta para identificar posibles restricciones.
Características principales:
- Detección de tokens honeypot.
- Simulación de transacciones de compra y venta.
- Comprobaciones de contratos de tokens.
- Análisis de restricciones de trading.
- Compatibilidad con determinadas redes compatibles con EVM.
La plataforma aborda un riesgo específico asociado a tokens recién lanzados o desconocidos. Puede ayudar a los traders a identificar comportamientos de trading sospechosos antes de comprometer fondos.
Aun así, ten en cuenta que incluso una simulación satisfactoria no garantiza que un token pueda seguir vendiéndose. El comportamiento del contrato, la liquidez y las condiciones del mercado pueden cambiar. Además, la plataforma no ofrece protección integral contra el phishing ni contra las firmas que drenan wallets.
La plataforma funciona especialmente bien para traders de memecoins y usuarios que investigan tokens desconocidos en exchanges descentralizados compatibles.
6. Revoke.cash
Ideal para: revisar y eliminar aprobaciones de wallet arriesgadas
Revoke.cash es una herramienta de gestión de permisos de wallets. Cuando los usuarios interactúan con aplicaciones descentralizadas, pueden conceder a los contratos inteligentes permiso para gastar determinados tokens. Algunos permisos siguen activos después de completarse la transacción original.
Revoke.cash permite a los usuarios consultar las aprobaciones existentes y revocar los permisos que ya no necesitan.
Características principales:
- Consulta de aprobaciones de wallets.
- Gestión de permisos de tokens ERC-20.
- Gestión de aprobaciones de NFT.
- Revocación de aprobaciones.
- Revisión de permisos de wallets en varias cadenas.
Esta herramienta aborda un aspecto importante de la seguridad de las wallets que los usuarios pueden pasar por alto. Desconectar una wallet de un sitio web no revoca necesariamente las aprobaciones de tokens concedidas anteriormente. La herramienta ayuda a revisar y eliminar permisos innecesarios, lo que puede reducir la exposición a determinados riesgos relacionados con las aprobaciones.
Dicho esto, Revoke.cash es principalmente una herramienta preventiva de gestión de wallets. No puede recuperar las criptomonedas que ya hayan sido robadas. Revocar aprobaciones tampoco resuelve el riesgo derivado de una clave privada comprometida. Además, los usuarios normalmente deben pagar la comisión de red correspondiente al enviar transacciones de revocación.
Más adecuada para: usuarios que conectan con frecuencia wallets de autocustodia a aplicaciones descentralizadas.
7. VirusTotal
Ideal para: comprobar enlaces sospechosos a sitios web de criptomonedas
VirusTotal es una plataforma de análisis de ciberseguridad que reúne información de varios motores y fuentes de seguridad.
Los usuarios pueden examinar URL, dominios, archivos y otros indicadores de seguridad, incluidos archivos sospechosos antes de abrirlos, o evaluar si una descarga puede ser arriesgada.
Para los usuarios de criptomonedas, VirusTotal puede resultar útil al evaluar enlaces sospechosos recibidos por correo electrónico, aplicaciones de mensajería o redes sociales.
Por ejemplo, un usuario que reciba un enlace que afirme dirigir a la página de inicio de sesión de un exchange de criptomonedas puede comprobar si la URL se ha asociado con actividades maliciosas y utilizarla como una segunda opinión rápida sobre posibles estafas en línea.
Características principales:
- Análisis de seguridad de URL.
- Información sobre la reputación de dominios.
- Análisis de archivos.
- Resultados de varios motores de seguridad.
- Información histórica sobre amenazas.
VirusTotal proporciona información de seguridad de varias fuentes, en lugar de depender de un único sistema de detección. Esto puede ayudar a los usuarios a investigar sitios web potencialmente sospechosos.
8. Bitdefender Scamio
Ideal para: identificar mensajes sospechosos y casos de ingeniería social
Bitdefender Scamio es un servicio de detección de estafas asistido por IA.
Permite a los usuarios enviar mensajes sospechosos, enlaces, capturas de pantalla, imágenes, códigos QR y otra información para su análisis. En las interfaces compatibles, también puedes arrastrar y soltar capturas de pantalla o imágenes.
Los usuarios pueden subir contenido sospechoso, describir la situación o utilizar el servicio para obtener una segunda opinión rápida antes de responder. Una vez que hayan iniciado sesión en una cuenta de Bitdefender, pueden interactuar directamente con el servicio.
Scamio está diseñado para ayudar a identificar patrones habituales de estafa en distintos canales de comunicación mediante el análisis de mensajes frente a la base de datos de estafas conocidas de Bitdefender.
Aunque no es específico para criptomonedas, puede resultar útil al evaluar mensajes relacionados con inversiones falsas, solicitudes de pago sospechosas o intentos de suplantación de identidad.
Características principales:
- Análisis de mensajes sospechosos.
- Comprobación de enlaces.
- Análisis de capturas de pantalla.
- Evaluación de estafas asistida por IA.
- Orientación sobre posibles señales de advertencia.
Scamio aborda la ingeniería social en lugar de centrarse exclusivamente en las transacciones de blockchain.
Dado que Scamio no puede verificar la legitimidad de todas las oportunidades de inversión ni determinar si un contrato inteligente es seguro, los usuarios deben evitar enviar información personal confidencial, credenciales de cuenta o frases de recuperación. También pueden compartir sus comentarios mientras el servicio continúa mejorando.
9. Blockaid
Ideal para: seguridad de transacciones integrada en wallets de criptomonedas
Blockaid proporciona infraestructura de seguridad Web3 diseñada para identificar transacciones, aplicaciones y actividades en la cadena potencialmente maliciosas.
Su tecnología incluye capacidades de simulación de transacciones y evaluación de seguridad.
En lugar de funcionar principalmente como un comprobador de estafas independiente para consumidores, Blockaid proporciona servicios de seguridad que pueden integrarse en wallets de criptomonedas y otras aplicaciones.
Estas integraciones pueden ayudar a los usuarios a recibir advertencias antes de aprobar transacciones sospechosas.
Características principales:
- Simulación de transacciones.
- Detección de transacciones maliciosas.
- Comprobaciones de seguridad de aplicaciones descentralizadas.
- Detección de amenazas relacionadas con tokens.
- Integración de inteligencia de seguridad.
- Capacidades de monitorización en la cadena.
Blockaid se centra en identificar riesgos en el momento en que los usuarios interactúan con aplicaciones de blockchain. Su tecnología puede proporcionar información de seguridad directamente en las interfaces de las wallets compatibles.
10. Google Safe Browsing
Ideal para: comprobar si un sitio web presenta riesgos de seguridad conocidos
Google Safe Browsing es un servicio de seguridad de sitios web que ayuda a identificar páginas web potencialmente peligrosas.
Su tecnología se utiliza para advertir a los usuarios sobre determinados sitios web de phishing, malware y otros sitios no seguros.
Google también ofrece una herramienta para comprobar el estado de un sitio web mediante su Informe de transparencia.
Los usuarios de criptomonedas pueden utilizar esta información al evaluar sitios web sospechosos.
Características principales:
- Detección de sitios web de phishing.
- Advertencias sobre sitios web relacionados con malware.
- Comprobaciones de seguridad de sitios web.
- Integración con la seguridad del navegador.
- Información sobre el estado de los sitios web.
Google Safe Browsing proporciona una capa general de seguridad para sitios web que puede complementar las herramientas específicas para criptomonedas. Resulta especialmente útil para identificar sitios web maliciosos conocidos.
Debido a los avances tecnológicos, es posible que los sitios web de phishing recién creados también eviten la detección inmediata.
¿Qué detector de estafas cripto deberías utilizar?
La herramienta más adecuada depende del tipo de amenaza.
Si te preocupan los sitios web falsos de criptomonedas
Considera Scam Sniffer, VirusTotal o Google Safe Browsing.
Estas herramientas pueden ayudar a identificar sitios web sospechosos o amenazas de phishing conocidas.
Sin embargo, los usuarios deben seguir verificando las direcciones de los sitios web mediante fuentes oficiales.
Si haces trading con tokens recién lanzados
Considera Token Sniffer, GoPlus Security o Honeypot.is.
Estas herramientas pueden ayudar a identificar características sospechosas de los contratos, restricciones de trading y otros indicadores de riesgo.
No pueden garantizar que un token sea legítimo ni que su precio se mantenga estable.
Si utilizas aplicaciones DeFi con frecuencia
Considera Pocket Universe o una wallet que integre tecnología de seguridad de transacciones, como Blockaid.
Las previsualizaciones de transacciones y las advertencias de seguridad pueden ayudar a los usuarios a comprender las interacciones potencialmente peligrosas.
Si has conectado tu wallet a muchas aplicaciones
Considera Revoke.cash.
Revisar y eliminar aprobaciones innecesarias puede reducir la exposición a determinados riesgos relacionados con los permisos de los contratos inteligentes.
Si recibes mensajes de inversión sospechosos
Considera Bitdefender Scamio.
Puede ayudar a identificar patrones habituales de estafa en mensajes y enlaces. También puede resultar útil si recibes llamadas o mensajes sospechosos y quieres obtener una segunda opinión rápida.
Sin embargo, una evaluación automatizada no debe sustituir a la verificación independiente.
Cómo comprobar si un token cripto es una estafa
Antes de comprar un token desconocido, los usuarios pueden realizar varias comprobaciones.
Paso 1: verifica la dirección del contrato
Confirma que la dirección del contrato coincide con la información oficial del proyecto.
Los tokens pueden compartir nombres y símbolos similares.
Buscar únicamente por el nombre del token puede llevar al contrato equivocado.
Paso 2: revisa los indicadores de riesgo del contrato
Utiliza una herramienta de seguridad de tokens para examinar la información disponible del contrato.
Entre las posibles señales de advertencia se incluyen:
- Restricciones de transferencia inusuales.
- Comisiones de transacción excesivas o modificables.
- Permisos administrativos que permiten realizar cambios importantes en el contrato.
- Distribución sospechosa de tokens.
- Otros indicadores de riesgo relacionados con el contrato.
La importancia de estos hallazgos depende del diseño del token.
Paso 3: comprueba si la venta está restringida
En el caso de los tokens compatibles, un detector de honeypots puede ayudar a evaluar si es posible venderlos en condiciones simuladas.
Sin embargo, superar una simulación no garantiza que puedan venderse en el futuro.
Paso 4: examina la liquidez y la distribución de los tokens
Revisa la liquidez disponible y la concentración de las tenencias de tokens.
Un token con liquidez limitada o una propiedad muy concentrada puede exponer a los traders a riesgos adicionales.
Sin embargo, estas características por sí solas no demuestran que exista fraude.
Paso 5: verifica las afirmaciones del proyecto
Revisa la documentación oficial, las divulgaciones públicas y la información disponible sobre el proyecto.
Desconfía de los beneficios garantizados, la presión para invertir de inmediato o las solicitudes de transferir fondos a wallets personales, ya que incluso los usuarios cuidadosos pueden caer en la trampa cuando los estafadores crean una sensación de urgencia.
Paso 6: revisa los permisos de la wallet
Antes de aprobar una transacción, examina qué permisos solicita la aplicación.
Evita firmar transacciones que no entiendas.
Si los permisos solicitados parecen incoherentes con la acción prevista, no continúes.
Cómo detectar un sitio web de phishing cripto
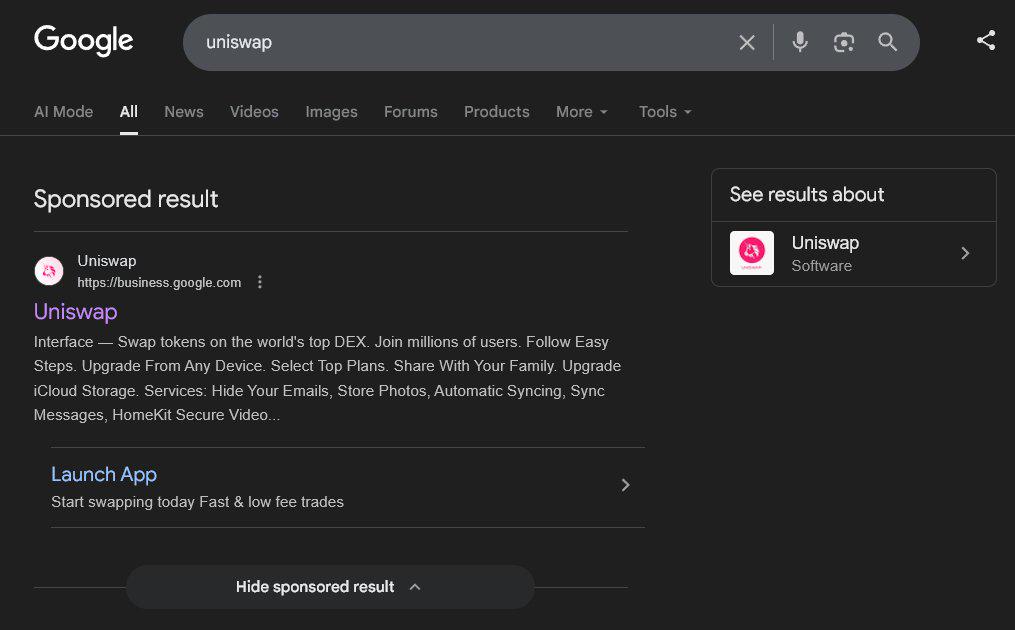
Los sitios web de phishing suelen imitar exchanges de criptomonedas, wallets o aplicaciones descentralizadas legítimos.
Pueden utilizar una imagen de marca, un diseño web o nombres de dominio similares.
Por ejemplo, el sitio de phishing mostrado a continuación utiliza una técnica de réplica prácticamente idéntica para aprovecharse de los usuarios descuidados que no detectan la URL inusual.
Antes de interactuar con un sitio web desconocido, considera realizar las siguientes comprobaciones.
Verifica el dominio: compara la dirección del sitio web con la dirección oficial publicada por el servicio.
- Evita los enlaces no solicitados: desconfía de los enlaces recibidos en mensajes inesperados, anuncios o cuentas de redes sociales, incluidos los mensajes que afirman que un mensajero intenta entregar un paquete y te piden descargar una herramienta de seguimiento.
- Comprueba la reputación del sitio web: utiliza una herramienta de seguridad de URL para buscar actividades maliciosas conocidas, especialmente porque las estafas modernas suelen imitar las marcas legítimas de forma más convincente.
- Revisa las solicitudes de la wallet: un sitio web que solicite aprobaciones de tokens o firmas inesperadas puede presentar un riesgo adicional.
- Evita introducir frases de recuperación: las páginas de inicio de sesión legítimas de los exchanges y las aplicaciones descentralizadas habituales no requieren que los usuarios introduzcan frases de recuperación de wallets de autocustodia.
- Comprueba si existe suplantación de identidad: los estafadores pueden crear cuentas de soporte falsas o imitar anuncios oficiales. Los sitios de phishing también pueden difundirse mediante mensajes falsos o llamadas telefónicas sospechosas.
Un sitio web que utiliza HTTPS no es automáticamente legítimo.
HTTPS solo indica que la conexión está cifrada, no que el operador del sitio web sea confiable.
¿Qué es un drenador de wallets cripto?
Un drenador de wallets cripto es un mecanismo malicioso diseñado para transferir criptomonedas u otros activos digitales desde la wallet de una víctima.
Los drenadores de wallets suelen depender de sitios web de phishing y solicitudes de transacciones engañosas.
Por ejemplo, un sitio web fraudulento puede afirmar que los usuarios tienen derecho a recibir un airdrop de tokens.
Cuando los usuarios conectan sus wallets, el sitio web puede solicitar una transacción o firma que conceda al atacante permiso para transferir activos.
Algunos ataques explotan las aprobaciones de tokens, mientras que otros utilizan distintos mecanismos de transacción o firma.
¿Cómo pueden los usuarios reducir los riesgos de los drenadores de wallets?
Los usuarios deben:
- Verificar los sitios web de las aplicaciones descentralizadas antes de conectar sus wallets.
- Revisar los detalles de las transacciones y los permisos solicitados.
- Evitar firmar mensajes o transacciones desconocidos.
- Utilizar la simulación de transacciones y las advertencias de seguridad disponibles.
- Revisar las aprobaciones de tokens existentes.
- Mantener confidenciales las frases de recuperación y las claves privadas.
- Considerar separar las tenencias a largo plazo de las wallets utilizadas para interactuar frecuentemente con DeFi.
Ninguna herramienta de seguridad puede garantizar la protección contra todas las técnicas de los drenadores de wallets.
Qué hacer si un detector de estafas cripto marca una transacción
Si una herramienta de seguridad identifica una transacción potencialmente maliciosa, los usuarios deben evitar aprobarla hasta comprender la advertencia.
Revisa la advertencia
Determina si la herramienta está señalando:
- Un sitio web sospechoso.
- Un contrato malicioso.
- Una transferencia de activos inesperada.
- Una aprobación de tokens inusual.
- Una dirección maliciosa conocida.
- Otro indicador de riesgo.
Verifica la acción prevista
Compara la transacción solicitada con lo que pretendías hacer.
Por ejemplo, un simple intercambio de tokens no debería requerir inesperadamente permisos no relacionados sin una explicación clara.
Comprueba otra fuente
Cuando corresponda, utiliza una segunda herramienta independiente para obtener una segunda opinión sobre el contrato, la dirección o el sitio web correspondiente.
Sin embargo, que varios escáneres coincidan no garantiza la seguridad.
Cancela la interacción si es necesario
Si la transacción sigue pareciendo sospechosa o no está clara, no la apruebes.
Si anteriormente concediste permisos a un contrato sospechoso, revisa si debes revocar esas aprobaciones.
Protege la wallet si sospechas que está comprometida
Si es posible que una frase de recuperación o una clave privada haya quedado expuesta, considera que la wallet está comprometida.
Revocar únicamente las aprobaciones de tokens no basta para resolver el riesgo de una clave privada comprometida.
Considera transferir los activos restantes a una wallet nueva y protegida mediante un dispositivo de confianza y las precauciones adecuadas.
Cómo pueden los usuarios de Gate reducir los riesgos de las estafas cripto
Los usuarios de criptomonedas pueden enfrentarse a distintos riesgos de seguridad según mantengan sus activos en un exchange centralizado o interactúen con wallets de autocustodia y aplicaciones descentralizadas.
Los usuarios de Gate pueden tomar varias precauciones al pasar de un entorno a otro.
Protege tu cuenta de Gate
Utiliza una contraseña segura y exclusiva, y activa los métodos de autenticación de dos factores compatibles.
Revisa las opciones de seguridad de la cuenta disponibles en la interfaz actual de Gate.
Estas pueden incluir verificaciones adicionales, como la autenticación de dos factores, y otras protecciones diseñadas para reducir las actividades no autorizadas en la cuenta.
Los usuarios deben seguir las instrucciones más recientes proporcionadas a través de la interfaz oficial de Gate al registrarse.
Verifica las direcciones de wallets externas
Antes de retirar criptomonedas de Gate a una wallet externa, confirma la dirección de destino y la red de blockchain.
Enviar activos a una dirección incorrecta o a una red no compatible puede provocar una pérdida permanente.
Comprueba los tokens desconocidos antes de operar
Si estás investigando un token en un exchange descentralizado, considera utilizar herramientas de análisis de contratos para revisar los posibles riesgos.
Que un token esté disponible en una plataforma de trading no elimina sus riesgos de mercado, técnicos o de seguridad.
Revisa los permisos de las wallets DeFi
Si utilizas una wallet de autocustodia para interactuar con aplicaciones descentralizadas, revisa periódicamente las aprobaciones existentes.
Los permisos innecesarios pueden aumentar la exposición si un contrato aprobado se ve comprometido o resulta malicioso.
Ten cuidado con los sitios web y las cuentas de soporte falsas de Gate
Los estafadores pueden hacerse pasar por exchanges de criptomonedas mediante sitios web falsos, cuentas de redes sociales o aplicaciones de mensajería.
Accede siempre a Gate mediante su sitio web o aplicación oficiales.
No reveles contraseñas de cuenta, códigos de verificación, claves privadas ni frases de recuperación a contactos no solicitados.
Denuncia las estafas y las actividades sospechosas
Si sospechas que se ha producido una actividad no autorizada relacionada con tu cuenta de Gate, contacta cuanto antes con el soporte oficial de Gate y denuncia las estafas a través de los canales oficiales cuando corresponda.
Proporciona información relevante sobre el incidente sin revelar credenciales confidenciales, ya que los detalles también pueden ayudar a las organizaciones afectadas y a las autoridades pertinentes.
Denunciar un incidente no garantiza que las transacciones de criptomonedas puedan revertirse ni que los activos se recuperen. Aun así, una denuncia rápida puede ayudar a proteger a otros consumidores.
Limitaciones de los detectores de estafas cripto
Los detectores de estafas cripto proporcionan información útil, pero sus resultados deben interpretarse con cuidado.
Falsos negativos
Es posible que una herramienta de seguridad no identifique un sitio web o contrato malicioso.
Las estafas nuevas y las técnicas de ataque desconocidas pueden evitar la detección.
Falsos positivos
Una transacción o un contrato legítimos pueden marcarse debido a un comportamiento inusual o a información incompleta.
Los usuarios deben investigar las advertencias en lugar de tratar cada alerta como una prueba definitiva de fraude.
Cobertura limitada de blockchains
Algunas herramientas solo son compatibles con determinadas redes de blockchain.
Una herramienta diseñada para redes compatibles con EVM puede no ofrecer una cobertura equivalente para Solana, Bitcoin u otros ecosistemas.
Cambios en el comportamiento de los contratos inteligentes
Algunos contratos contienen permisos administrativos que permiten modificar su comportamiento.
Un token que parece vendible durante una prueba puede comportarse de forma diferente más adelante.
Simulación incompleta de transacciones
Las simulaciones de transacciones estiman los efectos de las transacciones propuestas en condiciones específicas.
Es posible que no tengan en cuenta todos los cambios de estado o ataques posibles.
Ingeniería social
Los escáneres técnicos no pueden identificar de forma fiable todos los discursos de inversión fraudulentos, los intentos de suplantación de identidad o las relaciones engañosas. Además, la ingeniería social también afecta a los usuarios a través de estafas en línea que van más allá de las amenazas propias de blockchain.
Los usuarios deben seguir evaluando la legitimidad de las personas y organizaciones con las que interactúan, ya que incluso los usuarios cuidadosos y sus familiares pueden convertirse en víctimas de suplantaciones o sistemas de inversión persuasivos.
Conclusión
Los detectores de estafas cripto pueden ayudar a los usuarios a identificar sitios web sospechosos, tokens maliciosos, permisos peligrosos de wallets y transacciones potencialmente fraudulentas.
Sin embargo, cada herramienta aborda amenazas diferentes.
El enfoque más eficaz consiste en comprender qué comprueba cada herramienta, reconocer sus limitaciones y verificar las interacciones con criptomonedas desconocidas antes de aprobarlas.
Preguntas frecuentes
¿Los detectores de estafas cripto son gratuitos?
Algunas herramientas ofrecen acceso gratuito a funciones básicas, mientras que otras ofrecen funciones de pago o servicios empresariales.
Los usuarios deben comprobar los precios y la disponibilidad actuales en los sitios web oficiales de los productos.
¿Puede un detector de estafas cripto identificar un token falso?
Algunas herramientas pueden identificar características sospechosas de los contratos de tokens e indicadores de estafa conocidos.
Sin embargo, el análisis automatizado no puede garantizar que un token sea legítimo.
¿Cómo puedo comprobar si un sitio web de criptomonedas es falso?
Verifica el dominio mediante fuentes oficiales y considera comprobarlo con Scam Sniffer, VirusTotal o Google Safe Browsing.
Que un sitio web supere estas comprobaciones no significa necesariamente que sea seguro.
¿Pueden los detectores de estafas cripto prevenir los drenadores de wallets?
Algunas herramientas pueden advertir a los usuarios sobre sitios web, solicitudes de transacciones o permisos de wallets sospechosos.
Sin embargo, ninguna herramienta puede prevenir todos los ataques de drenadores de wallets.
¿Debería utilizar más de un detector de estafas cripto?
Utilizar herramientas complementarias puede proporcionar información adicional sobre distintos riesgos.
Por ejemplo, un usuario puede combinar comprobaciones de phishing en sitios web, análisis de contratos de tokens y revisiones de aprobaciones de wallets.
Sin embargo, utilizar varias herramientas no garantiza la protección.