À medida que a tecnologia de computação quântica avança, os mecanismos de assinatura tradicionais baseados em criptografia de curva elíptica enfrentam potenciais desafios de segurança a longo prazo. A forma de atualizar a infraestrutura criptográfica sem perturbar os sistemas existentes de contas e transações tornou-se gradualmente uma área importante de investigação sobre segurança em blockchain.
A comunidade XRPL propôs a introdução do ML-DSA-44, um algoritmo de assinatura digital pós-quântica, e está a explorar como permitir que contas, transações, validadores e componentes de rede relacionados suportem o novo método de assinatura. O ML-DSA-44 é um algoritmo criptográfico pós-quântico normalizado pelo National Institute of Standards and Technology (NIST). Foi concebido para resistir a ataques que futuros computadores quânticos com capacidade computacional suficiente poderão conseguir executar.
No entanto, uma atualização de segurança quântica não significa que o XRP esteja atualmente a enfrentar um ataque quântico real, nem que a substituição de um algoritmo de assinatura resolva todos os problemas de segurança. Desde a exposição de chaves públicas e a verificação de transações até à compatibilidade de carteiras e à migração de chaves, a XRPL precisa de considerar como todo o seu sistema de contas pode transitar gradualmente para uma arquitetura de segurança pós-quântica. Este artigo analisa estas questões fundamentais, incluindo os princípios técnicos do ML-DSA-44, os potenciais riscos para a XRPL e os desafios que futuras atualizações podem enfrentar.
Principais conclusões
-
Os algoritmos de assinatura existentes da XRPL enfrentam riscos a longo prazo associados à computação quântica. O secp256k1 e o Ed25519 dependem de criptografia de curva elíptica e, teoricamente, poderão ser atacados por computadores quânticos tolerantes a falhas suficientemente potentes.
-
O ML-DSA-44 é um algoritmo normalizado de assinatura digital pós-quântica. Baseia-se em criptografia baseada em reticulados, que utiliza uma base de segurança matemática diferente das assinaturas tradicionais de curva elíptica.
-
As contas que expuseram as suas chaves públicas exigem especial atenção durante uma futura migração. O alvo potencial de um ataque quântico é a derivação da chave privada a partir da chave pública, e não o comprometimento direto dos próprios ativos XRP.
-
As assinaturas pós-quânticas aumentam a sobrecarga de dados. As chaves públicas e assinaturas utilizadas pelo ML-DSA-44 são significativamente maiores do que as dos esquemas existentes, o que pode afetar o tamanho das transações, o armazenamento e o desempenho da rede.
-
A migração de chaves de carteira é uma parte importante da atualização. O novo mecanismo de assinatura deve ser concebido em conjunto com o controlo de contas, as atualizações de chaves, a autorização de transações e a compatibilidade de carteiras.
-
O suporte em testnet não significa ativação completa na mainnet. O estado da atualização deve ser determinado com base nas amendments oficiais da XRPL, no suporte dos validadores e na ativação na mainnet.
Porque precisa a XRPL de considerar antecipadamente a segurança da computação quântica?
A questão central da segurança da computação quântica é que certos algoritmos quânticos futuros poderão quebrar os pressupostos de segurança matemática subjacentes à criptografia de chave pública existente.
Os algoritmos secp256k1 e Ed25519 atualmente suportados pela XRPL pertencem ambos à família da criptografia de curva elíptica. Dependem de problemas matemáticos que são difíceis de resolver eficientemente por computadores clássicos. Por conseguinte, mesmo que um atacante obtenha a chave pública de uma conta, não consegue derivar a chave privada correspondente a um custo computacional praticamente viável.
No entanto, o algoritmo de Shor demonstra que um computador quântico suficientemente capaz poderia, teoricamente, resolver estes problemas matemáticos de forma eficiente. Isto significa que, se no futuro forem disponibilizados dispositivos capazes de computação quântica tolerante a falhas em larga escala, as assinaturas tradicionais de curva elíptica poderão deixar de proporcionar o seu nível atual de segurança.
Este risco não se limita à XRPL. A Bitcoin, a Ethereum e outras blockchains que utilizam assinaturas de curva elíptica também precisam de estudar a migração criptográfica a longo prazo.
Contudo, existe uma diferença significativa entre um risco teórico e capacidades de ataque no mundo real. Atualmente, não existem provas públicas e fiáveis de que computadores quânticos consigam quebrar, em larga escala, chaves privadas de curva elíptica de blockchains reais.
A XRPL está a estudar antecipadamente assinaturas pós-quânticas sobretudo porque a infraestrutura de blockchain pode exigir um ciclo de atualização longo.
Ao contrário dos serviços comuns de Internet, as blockchains públicas têm de considerar a compatibilidade entre um grande número de contas existentes, aplicações de carteira, validadores e aplicações de transações. Mesmo depois de um novo algoritmo criptográfico ser normalizado, a sua implementação na mainnet continua a exigir desenvolvimento técnico, revisões de segurança, testes de desempenho e governação da rede.
Além disso, algumas contas podem permanecer inativas durante longos períodos. Se, no futuro, os utilizadores tiverem de migrar ativamente as suas chaves, a definição de como lidar com contas inativas há muito tempo também se tornará uma questão importante.
Por conseguinte, o objetivo da preparação para a segurança pós-quântica não é prever que um ataque quântico é iminente. É reservar tempo suficiente para atualizar o sistema se surgirem novos riscos criptográficos no futuro.
O que é o ML-DSA-44 e porque é adequado para assinaturas pós-quânticas?
O ML-DSA-44 é um algoritmo de assinatura digital baseado em criptografia de reticulados. Faz parte da norma FIPS 204, publicada pelo NIST em 2024. Teve origem no esquema criptográfico CRYSTALS-Dilithium e é utilizado principalmente para gerar e verificar assinaturas digitais.
A função básica de uma assinatura digital tradicional é provar que uma transação foi autorizada pelo detentor da chave privada correspondente e garantir que os dados abrangidos pela assinatura não foram modificados sem autorização.
Por exemplo, quando um utilizador inicia uma transferência através de uma carteira XRP, tem de assinar os dados da transação com uma chave privada. Os validadores da XRPL utilizam então a chave pública correspondente para verificar a assinatura e confirmar se a transação cumpre as regras de autorização da conta.
O ML-DSA-44 não altera a finalidade básica das assinaturas digitais. Em vez disso, utiliza uma estrutura matemática diferente para proporcionar segurança às assinaturas.
A sua segurança baseia-se principalmente na dificuldade computacional de problemas matemáticos relacionados com reticulados. Atualmente, não são conhecidos algoritmos clássicos ou quânticos que consigam quebrar eficientemente o ML-DSA-44 com parâmetros de segurança normalizados a um custo praticamente viável.
No entanto, segurança pós-quântica não significa segurança absoluta. O algoritmo continua a ter de ser corretamente implementado, e o software relacionado pode ser afetado por ataques de canal lateral, defeitos em números aleatórios ou outras vulnerabilidades de engenharia.
A norma ML-DSA inclui diferentes níveis de parâmetros de segurança. O ML-DSA-44 corresponde à Categoria de Segurança 2 do NIST e destina-se a fornecer um nível de segurança pós-quântica consistente com essa categoria. Em comparação com as assinaturas tradicionais de curva elíptica, o principal custo do ML-DSA-44 é o maior tamanho das suas chaves e assinaturas.
| Dimensão de comparação |
Assinaturas XRPL existentes |
ML-DSA-44 |
| Algoritmos representativos |
secp256k1, Ed25519 |
ML-DSA-44 |
| Base criptográfica |
Criptografia de curva elíptica |
Criptografia baseada em reticulados |
| Risco de computação quântica |
Teoricamente vulnerável a ataques suficientemente potentes que utilizem o algoritmo de Shor |
Concebido para responder a métodos conhecidos de ataque quântico |
| Tamanho da chave pública |
Normalmente, cerca de 32–33 bytes |
1 312 bytes |
| Tamanho da assinatura |
Normalmente, cerca de 64–72 bytes |
2 420 bytes |
| Principal vantagem |
Dados compactos e ecossistema maduro |
Conceção de segurança pós-quântica |
| Principal desafio |
Risco quântico a longo prazo |
Tamanho dos dados, desempenho e compatibilidade |
Os tamanhos acima refletem diferenças importantes entre os dois tipos de algoritmos. No entanto, o tamanho de uma transação real on-chain também é afetado pelo formato de codificação e por outros campos. Para a XRPL, a importância da introdução do ML-DSA-44 consiste em disponibilizar uma opção de assinatura para futura autorização de contas que não dependa dos pressupostos de segurança tradicionais da criptografia de curva elíptica. Não se destina a substituir imediatamente todas as carteiras existentes.
Porque pode a exposição da chave pública de uma carteira XRPL tornar-se um ponto de entrada para ataques quânticos?
As assinaturas digitais envolvem geralmente uma chave pública e uma chave privada. A chave privada é utilizada para gerar assinaturas de transações, enquanto a chave pública é utilizada para verificar se as assinaturas são válidas. Em circunstâncias normais, mesmo que um atacante obtenha a chave pública, não consegue derivar a chave privada num período de tempo praticamente viável utilizando um computador clássico.
No entanto, este pressuposto de segurança poderá ser quebrado se um computador quântico suficientemente potente se tornar disponível no futuro.
Na XRPL, um endereço de conta não equivale à chave pública completa. Para uma conta que ainda não divulgou publicamente a sua chave pública de assinatura, um atacante não consegue obter a chave pública de curva elíptica correspondente apenas a partir do endereço da conta.
Contudo, quando uma conta utiliza uma chave para assinar uma transação, a chave pública correspondente pode ser divulgada nas informações da transação. Os registos on-chain são preservados a longo prazo e podem ser verificados publicamente. Como resultado, uma chave pública exposta poderá tornar-se um alvo para futuros ataques quânticos.
Isto não significa que todas as contas XRP que alguma vez realizaram transações estejam atualmente em risco. Significa que os mecanismos tradicionais de assinatura comportam riscos a longo prazo que precisam de ser planeados antecipadamente.
É particularmente importante notar que alterar a chave de assinatura de uma conta não é o mesmo que eliminar os riscos associados à chave antiga. Se a chave antiga mantiver autorização válida para transações, um atacante poderá ainda utilizá-la para realizar operações não autorizadas, mesmo depois de ser adicionada uma chave pós-quântica.
O sistema de contas existente da XRPL suporta mecanismos de autorização Master Key, Regular Key e multissignatura. Estes fornecem uma base técnica para a futura migração de chaves, mas o plano de atualização também deve especificar claramente quais as autorizações existentes que precisam de ser desativadas e como será preservado o controlo da conta.
Por conseguinte, o cerne de uma migração de segurança pós-quântica não consiste apenas em gerar novas chaves ML-DSA-44. Exige também garantir que os percursos de assinatura desatualizados deixam de poder controlar a conta.
Como pode a XRPL atualizar o seu mecanismo de assinatura de transações através do ML-DSA-44?
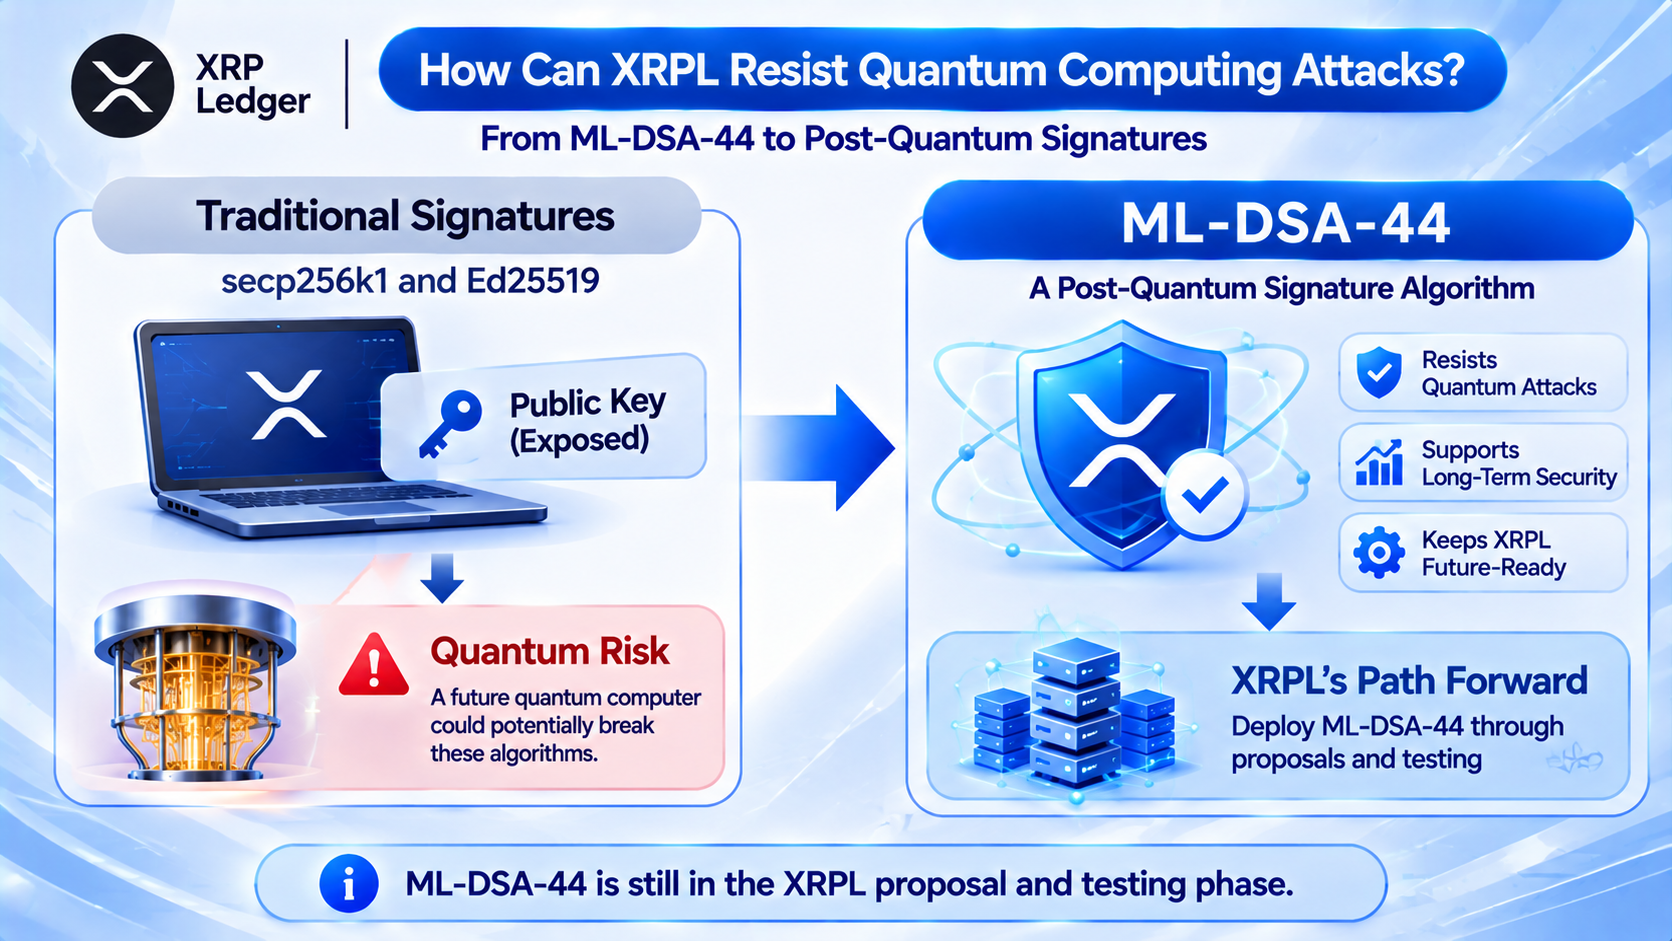
O plano de assinaturas pós-quânticas da XRPL destina-se a adicionar novos tipos de chave aos tipos secp256k1 e Ed25519 existentes, permitindo que a rede reconheça e verifique assinaturas ML-DSA-44.
Este plano não redesenha as transferências XRP. Em vez disso, atualiza a base criptográfica utilizada para a autorização de transações e a verificação de assinaturas. Para transações comuns, o processo básico continuaria a incluir a criação de uma transação, a sua assinatura com uma chave privada, a submissão à rede e a verificação das informações de autorização pelos validadores.
A diferença é que as contas que utilizem chaves pós-quânticas iriam gerar assinaturas com ML-DSA-44, e os validadores também teriam de conseguir reconhecer e verificar o algoritmo.
O roteiro de protocolo de 2027 da XRPL Foundation incluiu esta direção como um projeto de investigação que abrange contas comuns, validadores e entidades que publicam listas de validadores. A implementação de servidor relevante foi testada na AlphaNet, mas continuam por resolver questões relacionadas com a consistência da derivação de chaves entre linguagens, o suporte de carteiras e vetores de teste.
Em termos de âmbito de implementação, a atualização envolve principalmente três áreas:
-
Assinaturas de contas. As carteiras têm de conseguir gerar e gerir chaves ML-DSA-44, e a rede tem de conseguir verificar as assinaturas de transações correspondentes.
-
Assinaturas de validadores. O processo de consenso da XRPL depende de validadores que assinam e verificam mensagens relevantes. Se a rede precisar de reduzir substancialmente a sua dependência da criptografia tradicional no futuro, as identidades dos validadores e as mensagens de consenso também terão de ser atualizadas em conformidade.
-
Compatibilidade de infraestrutura. Os SDK de carteiras, carteiras de hardware, sistemas de custódia de exchanges e software de nós têm todos de conseguir processar corretamente as chaves públicas maiores e os dados de assinatura.
Por conseguinte, implementar o ML-DSA-44 não é simplesmente uma questão de adicionar uma biblioteca de algoritmos. É uma atualização sistemática que envolve múltiplos cenários de assinatura em toda a XRPL.
Como podem os detentores de XRP migrar futuramente para carteiras resistentes à computação quântica?
A migração de chaves de carteira é a parte da atualização pós-quântica da XRPL que afetará mais diretamente os utilizadores comuns.
De acordo com a proposta técnica atual, as contas XRPL existentes poderão conseguir transferir gradualmente o controlo da conta para um sistema de chaves que suporte ML-DSA-44 através da definição de uma nova chave de assinatura, sem ser necessariamente preciso criar um novo endereço e transferir todos os XRP.
Esta abordagem utiliza os mecanismos de autorização de contas existentes da XRPL. Por exemplo, se a funcionalidade relevante for suportada, poderá ser definida uma nova Regular Key pós-quântica para uma conta existente e, em seguida, desativada a Master Key que deixou de ser considerada segura, conforme exigido pelo protocolo. Isto preservaria o endereço de conta existente, reduzindo simultaneamente o risco de o algoritmo de assinatura antigo continuar a controlar a conta.
Contudo, este processo tem de cumprir um pré-requisito importante: a nova chave tem de funcionar corretamente, e o utilizador tem de conseguir armazenar e recuperar com segurança a chave privada correspondente. Se a chave antiga for desativada sem verificar que a nova chave funciona, a conta poderá tornar-se inutilizável. Por outro lado, se for definida apenas uma nova chave sem tratar as autorizações antigas que continuam válidas, a migração poderá não alcançar o nível esperado de segurança quântica.
No caso de contas de multissignatura, também é necessário verificar se as chaves tradicionais de curva elíptica permanecem na lista de signatários. Atualizar apenas um signatário não significa necessariamente que toda a conta tenha concluído a sua migração pós-quântica.
Diferentes tipos de utilizadores terão responsabilidades de migração diferentes.
| Tipo de conta |
Principais tarefas de migração futuras |
| Carteira de autocustódia |
Atualizar o software da carteira, gerar novas chaves e ajustar a autorização da conta |
| Carteira sob custódia de exchange |
Aguardar que a exchange atualize os seus sistemas de gestão de chaves e assinatura |
| Conta de custódia institucional |
Coordenar sistemas de custódia, dispositivos de hardware e procedimentos internos de autorização |
| Conta de multissignatura |
Rever e migrar as chaves dos signatários relevantes |
É importante salientar que os detentores comuns de XRP não precisam de substituir imediatamente as suas carteiras nem de transferir os seus ativos devido a esta proposta. O processo de migração ainda não foi oficialmente aberto como uma operação geral na mainnet. Os procedimentos específicos dependerão do futuro desenvolvimento do protocolo, das auditorias e do suporte de carteiras.
Para os utilizadores, as medidas mais importantes nesta fase são proteger as chaves privadas existentes e manter-se alerta para websites de migração falsos, páginas de recolha de frases-semente e ferramentas de carteira não verificadas apresentadas como parte de uma atualização de segurança quântica.
Porque podem as assinaturas resistentes à computação quântica aumentar os custos de armazenamento e rede da XRPL?
Embora o ML-DSA-44 possa melhorar a segurança criptográfica a longo prazo, também produz dados de assinatura muito maiores. As chaves públicas e assinaturas utilizadas em transações XRPL tradicionais são relativamente compactas, enquanto o ML-DSA-44 tem um comprimento de chave pública de 1 312 bytes e um comprimento de assinatura de 2 420 bytes.
Isto significa que a rede tem de processar mais dados ao verificar e armazenar as transações relevantes.
A investigação técnica da XRPL Foundation estima que uma transação de pagamento que utilize uma assinatura pós-quântica poderá exigir aproximadamente 5 331 bytes, após considerar a sobrecarga de armazenamento relacionada, em comparação com um valor de referência de aproximadamente 1 704 bytes para uma transação de pagamento comum. A primeira corresponde a aproximadamente 3,13 vezes o tamanho da segunda.
Esta alteração poderá afetar várias áreas das operações de blockchain:
-
Armazenamento do livro-razão. À medida que o número de transações aumenta, dados de assinatura maiores poderão aumentar a capacidade de armazenamento necessária para os validadores preservarem o histórico de transações a longo prazo.
-
Largura de banda da rede. Os validadores precisam de propagar e receber transações e mensagens de consenso. Dimensões de dados maiores poderão aumentar as exigências de transmissão pela rede.
-
Desempenho da verificação de assinaturas. Diferentes algoritmos criptográficos têm custos computacionais diferentes. Os validadores precisam de testar a eficiência da geração e verificação de assinaturas ML-DSA-44 em ambientes operacionais reais.
-
Sistemas de carteiras e custódia. As carteiras de hardware, aplicações móveis e dispositivos institucionais de assinatura têm de suportar os novos formatos de chave e estruturas de dados de assinatura.
Importa salientar que a proposta atual não prevê aumentar as taxas de transação base da XRPL apenas devido à utilização do ML-DSA-44. No entanto, isto não significa que dados de transação maiores não criarão custos de infraestrutura, nem garante que todas as regras de taxas permanecerão inalteradas no futuro. Por conseguinte, uma atualização de assinaturas pós-quânticas deve equilibrar segurança, desempenho das transações e consumo de recursos da rede.
Até que ponto avançou a atualização de segurança pós-quântica da XRPL?
A atualização de segurança quântica da XRPL permanece na fase gradual de investigação, desenvolvimento e testes. Não é uma migração concluída na mainnet. Em abril de 2026, a Ripple propôs um roteiro faseado de segurança pós-quântica que abrange resposta a riscos de emergência, experimentação de algoritmos, testes em redes de desenvolvimento e futura migração de protocolo. O seu objetivo a longo prazo é preparar a adoção ampla de um sistema de assinatura pós-quântica por volta de 2028.
O roteiro de protocolo da XRPL Foundation, atualizado em novembro de 2026, clarificou ainda mais o âmbito técnico, a carga de trabalho de desenvolvimento e os planos de investigação subsequentes para o ML-DSA-44.
Roteiro de segurança pós-quântica da XRPL
-
2026: Investigação técnica e testes iniciais
-
Investigar a implementação do ML-DSA-44 em contas e validadores XRPL e avaliar a sua viabilidade em ambientes de teste.
-
Primeiro semestre de 2027: Investigação do plano de migração
-
Focar a forma como as contas existentes podem migrar, como as carteiras se podem adaptar e como diferentes implementações de software podem manter a consistência.
-
Segundo semestre de 2027 até 2028: Desenvolvimento, revisão e auditoria
-
Com base nos resultados da investigação, avançar com a implementação do protocolo, a revisão de código, as auditorias de segurança e os testes de desempenho da rede.
-
Objetivo para 2028: Avançar a transição para assinaturas pós-quânticas
-
A possibilidade de ativação da funcionalidade na mainnet continuará a depender da maturidade técnica, da aprovação da amendment e da compatibilidade do ecossistema.
O calendário acima consiste em objetivos de roteiro, não em datas confirmadas de ativação na mainnet.
A XRPL utiliza um mecanismo de amendment para coordenar atualizações de funcionalidades do protocolo. As alterações às regras de validação de transações têm de passar pelos processos relevantes de governação da rede e de suporte dos validadores antes de poderem ser ativadas na mainnet.
Por conseguinte, mesmo que os programadores tenham concluído uma implementação de teste do ML-DSA-44, isto não pode ser equiparado a uma proteção abrangente resistente à computação quântica já existente na mainnet da XRPL.
Além disso, uma migração de segurança pós-quântica não envolve apenas carteiras de utilizadores comuns. As exchanges, instituições de custódia, validadores e infraestruturas relacionadas também têm de atualizar de forma coordenada o seu software e os sistemas de gestão de chaves. Se alguns participantes críticos não conseguirem suportar a tempo o novo mecanismo de assinatura, a atualização poderá ser adiada. Nesta perspetiva, o plano de segurança pós-quântica da XRPL assemelha-se mais a um projeto de engenharia de protocolo a longo prazo do que a uma simples atualização de software.
Uma atualização resistente à computação quântica pode eliminar todos os riscos de segurança do XRP?
O ML-DSA-44 pode fornecer uma nova base de segurança contra a ameaça potencial que a computação quântica futura representa para as assinaturas digitais tradicionais, mas não consegue eliminar todos os riscos enfrentados pelas contas XRP.
-
As assinaturas pós-quânticas abordam principalmente a segurança dos algoritmos de assinatura digital. Se a frase-semente ou chave privada de um utilizador for roubada por um website de phishing, um atacante poderá continuar a controlar diretamente a conta relevante, mesmo que esta utilize ML-DSA-44.
-
O software de carteira e os dispositivos de hardware podem continuar a conter vulnerabilidades. A geração de chaves, o processamento de números aleatórios, a implementação de assinaturas e o armazenamento seguro exigem testes aprofundados.
-
A configuração das permissões da conta continua a ser importante. Se estiver configurada uma chave de assinatura pós-quântica, mas uma Master Key antiga ou outro percurso de autorização inseguro permanecer válido, a conta poderá continuar a enfrentar riscos potenciais.
-
A própria criptografia pós-quântica também exige criptoanálise e revisão de engenharia contínuas. A normalização significa que o algoritmo foi sujeito a uma avaliação rigorosa, mas não significa que novos métodos de ataque ou falhas de implementação nunca possam ser descobertos no futuro.
-
O ecossistema XRPL também inclui carteiras, exchanges, serviços cross-chain e outras aplicações. Mesmo que o livro-razão subjacente conclua uma atualização de assinatura, isto não garante automaticamente que todos os sistemas de terceiros proporcionem o mesmo nível de segurança.
Por conseguinte, uma atualização resistente à computação quântica deve ser entendida como uma melhoria de segurança a longo prazo da infraestrutura criptográfica, e não como uma garantia absoluta da segurança dos ativos XRP.
Para os utilizadores comuns, proteger frases-semente, verificar a autorização de transações, utilizar carteiras de confiança e evitar ligações suspeitas continuam a ser, atualmente, as medidas de segurança mais diretas.
Conclusão
A XRPL está a explorar a utilização do ML-DSA-44, um algoritmo de assinatura digital pós-quântica, para melhorar a segurança das contas e validadores existentes num futuro ambiente de computação quântica. Ao contrário das assinaturas tradicionais de curva elíptica, como secp256k1 e Ed25519, o ML-DSA-44 baseia-se em criptografia de reticulados e foi concebido para resistir a métodos conhecidos de ataque quântico.
O principal desafio desta atualização não é apenas introduzir um novo algoritmo de assinatura. Envolve também determinar como tratar as chaves públicas de contas que já foram expostas, como migrar as chaves das carteiras existentes e como permitir que validadores, instituições de custódia e software de carteiras suportem em conjunto o novo mecanismo criptográfico.
Segundo a direção técnica atual, a XRPL poderá utilizar os mecanismos de autorização de contas existentes para substituir chaves de assinatura mantendo os endereços das contas. No entanto, concluir uma migração de segurança quântica também exigiria desativar autorizações de assinatura tradicionais que continuem válidas e confirmar que as novas chaves podem ser utilizadas com segurança.
Além disso, as chaves públicas e assinaturas maiores do ML-DSA-44 poderão aumentar os custos de armazenamento de rede, largura de banda e verificação. A atualização deve equilibrar segurança, desempenho e compatibilidade do ecossistema.
2028 é um ano-alvo importante no roteiro de segurança pós-quântica da XRPL, mas não é uma data confirmada de atualização da mainnet. Para os detentores de XRP, atualmente não existem provas de que chaves reais de curva elíptica de blockchains tenham sido quebradas de forma generalizada por computadores quânticos, e não é necessário transferir ativos imediatamente devido à proposta técnica.
A longo prazo, a investigação de segurança quântica da XRPL reflete um desafio comum enfrentado pela infraestrutura de blockchain: preparar-se para potenciais alterações nas capacidades computacionais enquanto a criptografia existente continua eficaz.
Perguntas frequentes
O que é o ML-DSA-44 da XRPL?
O ML-DSA-44 é um algoritmo de assinatura digital pós-quântica baseado em criptografia de reticulados e incluído na norma NIST FIPS 204. A XRPL está a estudar a sua utilização em transações de contas, validadores e outros cenários de assinatura.
Os computadores quânticos conseguem quebrar carteiras XRP atualmente?
Atualmente, não existem provas públicas e fiáveis de que computadores quânticos consigam quebrar, em larga escala, chaves privadas de curva elíptica de carteiras XRP reais. O risco relevante diz respeito principalmente a computadores quânticos de elevado desempenho e tolerantes a falhas que poderão surgir no futuro.
Porque podem as contas XRP que expuseram as suas chaves públicas enfrentar riscos?
Um computador quântico suficientemente potente poderá potencialmente derivar uma chave privada a partir de uma chave pública tradicional de curva elíptica no futuro. Por conseguinte, as contas cujas chaves públicas já foram expostas precisam de considerar a segurança das chaves a longo prazo.
A atualização para ML-DSA-44 exigirá um novo endereço XRP?
Segundo a direção de conceção atual, poderá ser possível migrar mantendo os endereços de conta existentes através da definição de uma nova chave de assinatura e da desativação da Master Key antiga. No entanto, o processo específico dependerá do protocolo e do suporte de carteira oficialmente ativados no futuro.
A XRPL já ativou o ML-DSA-44 na mainnet?
Em 12 de novembro de 2026, a funcionalidade relevante permanece nas fases de proposta, desenvolvimento e testes. Ainda não deve ser considerada um mecanismo de assinatura totalmente ativado na mainnet da XRPL.
O ML-DSA-44 vai aumentar as taxas de transação de XRP?
A proposta atual não prevê aumentar as taxas de transação base apenas devido à adoção do ML-DSA-44. No entanto, dados de assinatura maiores poderão aumentar os custos de armazenamento de rede, largura de banda e outras infraestruturas.
A XRPL concluirá a sua atualização de segurança quântica em 2028?
2028 é um objetivo importante no roteiro relevante, mas o calendário final dependerá do desenvolvimento técnico, das auditorias de segurança, da compatibilidade de carteiras e da aprovação de uma amendment na mainnet.