Adequado para leitores novos na autocustódia ou que já utilizam extensões de navegador e carteiras de hardware, mas ainda confundem a segurança da conta com a segurança das chaves. A segurança das carteiras de criptomoedas está relacionada com a proteção de ativos de criptomoedas: a primeira foca-se no poder de assinatura e na superfície de ataque, enquanto a segunda tende a centrar-se no armazenamento de ativos e nas defesas da plataforma. As medidas diárias começam com a cópia de segurança da frase-semente e continuam com verificações de phishing de carteiras antes de assinar.
Pontos principais
- A segurança da carteira consiste em controlar a autoridade de assinatura; a segurança da conta numa exchange protege sobretudo os canais de início de sessão e levantamento — não são conceitos intercambiáveis.
- Quando uma frase-semente ou chave privada é exposta, não existe uma “reposição de palavra-passe” como num website; os ativos têm de ser transferidos para endereços derivados de uma frase-semente totalmente nova.
- As carteiras quentes, frias e de custódia expõem superfícies diferentes; os riscos online, offline e de contraparte devem ser avaliados separadamente.
- Os vetores de ataque comuns incluem sites de phishing, aprovações de tokens maliciosas, envenenamento de endereços semelhantes e pedidos de assinatura cega.
- Manter todo o saldo numa carteira quente maximiza as perdas se um vetor for bem-sucedido; o armazenamento em camadas separa os gastos diários das posições de longo prazo.
O que é a segurança de carteiras de criptomoedas — e o que protege?
A segurança de carteiras de criptomoedas protege quem pode assinar transações on-chain, e não uma sessão de início de sessão numa aplicação. Uma carteira de criptomoedas gere chaves públicas e privadas, em vez de armazenar moedas diretamente. Os ativos on-chain pertencem a endereços; um endereço público derivado de uma chave pública é o que outros utilizam para enviar fundos, enquanto a chave privada é utilizada para autorizar transações ou gastar a partir desse endereço. O software da carteira é apenas uma interface de custódia e assinatura para pares de chaves — o que determina para onde os ativos vão é se a autoridade de assinatura permanece exclusivamente com o detentor.
É importante distinguir claramente esta questão da segurança da conta numa exchange: as defesas da exchange abrangem normalmente palavras-passe, autenticação de dois fatores, listas brancas de levantamento e gestão de dispositivos para reduzir o risco de tomada de controlo da conta e de levantamentos não autorizados. No lado da autocustódia, quando um atacante obtém uma frase-semente ou chave privada — ou induz o detentor a fornecer uma assinatura com privilégios elevados — os ativos podem muitas vezes ser transferidos on-chain sem que qualquer equipa de apoio consiga congelar ou reverter a transferência. Assim, a segurança da carteira de criptomoedas equivale ao controlo da autoridade de assinatura, e não à segurança da conta na exchange. As formas das carteiras e os fundamentos das chaves estão alinhados com a forma como uma carteira de criptomoedas distingue os modelos de custódia dos modelos sem custódia.
Que riscos expõem as carteiras quentes, frias e de custódia?
As três formas apresentam riscos diferentes e não devem ser abrangidas pela mesma noção vaga de “sentir-se seguro”.
| Forma |
Local onde as chaves se encontram, em termos gerais |
Principal exposição |
Utilização típica |
| Carteira quente |
Telemóvel/PC online, extensão de navegador ou outras carteiras de software ligadas à Internet |
Malware, páginas de phishing, aprovações maliciosas, sequestro da área de transferência |
Pequenas interações diárias e assinaturas frequentes |
| Carteira fria |
Carteira de hardware offline ou outro suporte de chaves offline; um dispositivo físico utilizado para o armazenamento seguro de chaves privadas |
Perda física, falsificações na cadeia de fornecimento, erros de cópia de segurança, engenharia social para obter a frase-semente |
Posições de médio a longo prazo, saldos elevados raramente movimentados |
| Carteira de custódia |
Armazenamento de chaves gerido pelo fornecedor, em vez de chaves detidas pelos utilizadores |
Contraparte da plataforma, tomada de controlo da conta, congelamentos de levantamentos e por motivos de conformidade |
Correspondência de ordens de negociação e depósitos/levantamentos |
As carteiras quentes são convenientes porque podem assinar a qualquer momento — e isso significa que o ambiente de assinatura permanece na superfície de ataque da rede. As orientações de segurança de carteiras do Bitcoin.org destacam as cópias de segurança e a custódia offline: os saldos elevados de longo prazo não devem permanecer em configurações de assinatura permanentemente online. As carteiras frias reduzem o risco de infeção ativa e de assinaturas instantâneas de phishing, mas não eliminam a observação da frase-semente, as cópias de segurança em fotografias na cloud ou os dispositivos trocados. As configurações de custódia trocam controlos de risco da plataforma por uma maior exposição à contraparte e à camada da conta.
Um padrão mais resiliente é uma combinação: uma pequena carteira quente para interação, um ponto de armazenamento frio com uma frase-semente independente para posições e saldo de negociação gerido segundo as regras de segurança da conta da plataforma — em vez de concentrar todas as exposições numa única forma.
Porque não é possível “repor uma palavra-passe” após a exposição de uma frase-semente ou chave privada?
As blockchains não “recordam” contas de websites; apenas verificam se uma assinatura criptográfica corresponde a um endereço. O BIP-39 associa um mnemónico legível por humanos a uma frase-semente e, em seguida, deriva chaves privadas e árvores de endereços; a frase-semente é o material de chave raiz. Não existe um mecanismo centralizado para invalidar uma palavra-passe antiga e impor uma nova.
Isto produz resultados diferentes dos de uma conta bancária: após a exposição de uma frase-semente ou chave privada, um atacante pode restaurar o controlo do mesmo endereço em qualquer carteira compatível; os ecrãs de bloqueio das aplicações e os PIN apenas controlam a entrada no dispositivo e não podem tornar uma “frase-semente antiga” inválida on-chain. A resposta correta é transferir os ativos — enquanto ainda estão sob controlo — para endereços derivados de uma frase-semente recém-gerada e retirar todas as cópias de segurança da frase-semente antiga. “Alterar a palavra-passe e está tudo seguro” é um hábito das contas centralizadas — e uma exposição da frase-semente não pode ser corrigida com uma reposição de palavra-passe, apenas através da migração para uma nova frase-semente.
Quais são os ataques comuns a carteiras — phishing, aprovações maliciosas e envenenamento de endereços?
As ameaças comuns nem sempre roubam diretamente a chave privada; com mais frequência, obtêm uma assinatura válida ou encaminham uma transferência para um endereço de atacante.
Phishing: Sites oficiais falsos, conversas de apoio falsas, páginas de airdrop ou pedidos para “sincronizar a carteira” incentivam a introdução da frase-semente ou o descarregamento de um cliente falso. As frases-semente devem existir apenas em contextos de cópia de segurança offline; qualquer página web ou agente de apoio que peça uma frase-semente é anómalo.
Aprovação maliciosa: Em modelos do tipo ERC-20, é possível autorizar um contrato a gastar uma permissão de tokens. Os atacantes apresentam interfaces de mint/reivindicação para solicitar permissões ilimitadas ou operadores suspeitos e, mais tarde, transferem tokens sem voltarem a roubar a chave privada. Antes de assinar, verificar o contrato, a permissão, o domínio e o ID da cadeia.
Envenenamento de endereços: Pequenas transferências recebidas ou endereços semelhantes inseridos no histórico incentivam a cópia do endereço errado a partir de “transferências recentes”. Os endereços de receção devem ser obtidos de um livro de endereços fidedigno ou confirmados através de uma segunda verificação do prefixo e sufixo.
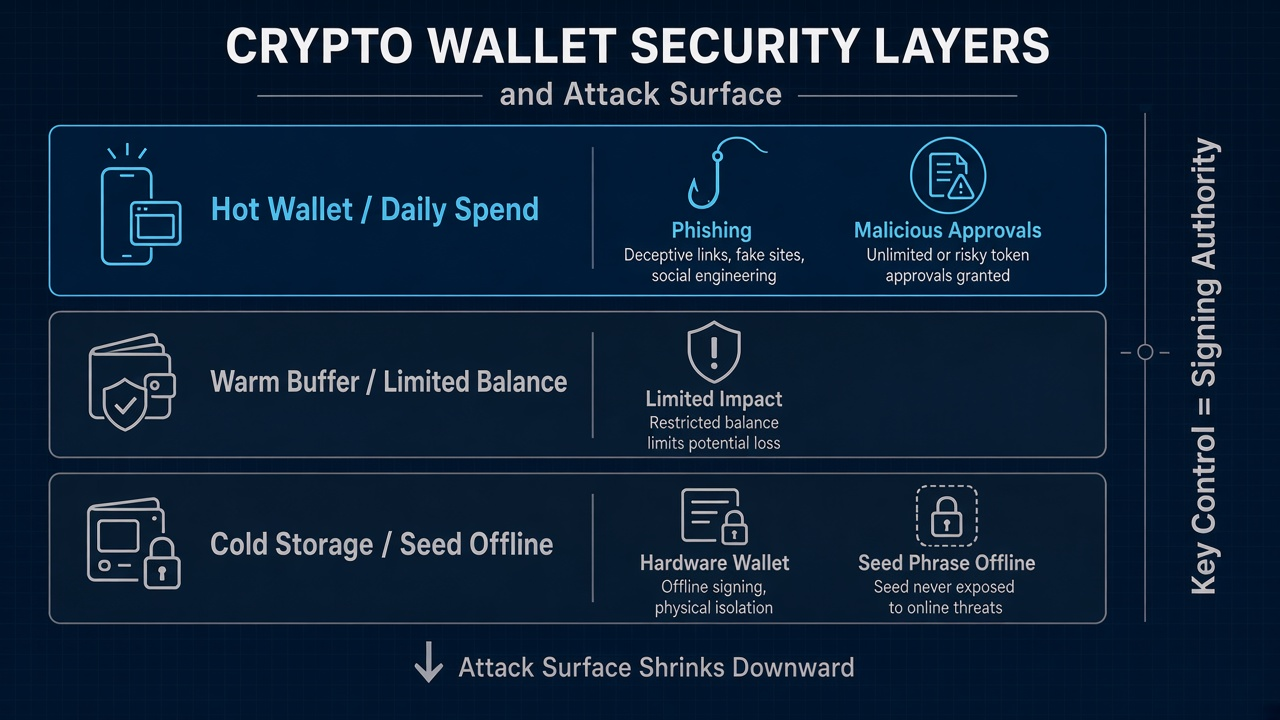 Figura 1. Superfície de ataque das carteiras e camadas de controlo de chaves: as carteiras quentes encontram-se no nível mais elevado da escala de exposição; o armazenamento frio e as frases-semente offline isolam a autoridade de assinatura.
A assinatura cega é igualmente perigosa: quando um pedido apresenta apenas “dados desconhecidos” ou uma cadeia hexadecimal longa, o detentor está a conceder poder de assinatura com consequências desconhecidas. A lista de verificação de segurança de carteiras da Ledger Academy considera as atualizações de software, o reconhecimento de aplicações falsas e a custódia offline da frase-semente como defesas de base.
Como reduzem o armazenamento em camadas e os hábitos diários a superfície de perda?
O armazenamento em camadas não elimina todos os riscos; limita quanto pode custar uma única falha.
-
Camada diária quente: Manter apenas pequenos saldos necessários para interação e gas; partir do princípio de que o dispositivo pode ser alvo de phishing.
-
Camada de reserva: Saldos médios em endereços que assinam com menos frequência; isolar da frase-semente da carteira quente para que uma única frase-semente não abranja toda a estrutura.
-
Camada de armazenamento frio: Posições elevadas de longo prazo numa frase-semente independente, de preferência gerada e guardada offline; utilizar o BIP-39 para compreender a lista de palavras e a soma de verificação, e manter fotografias da frase-semente fora de álbuns na cloud e do histórico de conversas.
Os hábitos diários também determinam se um único ataque é bem-sucedido: não manter toda a estrutura numa carteira quente por conveniência — “todos os fundos numa carteira quente” maximiza as perdas por phishing, malware e aprovações maliciosas; tratar dApps desconhecidas como de risco elevado por defeito; as carteiras de hardware continuam a exigir a leitura do que está a ser assinado; verificar as cópias de segurança antes de transferir fundos.
Quais são as vantagens e os limites das carteiras de autocustódia?
A autocustódia significa que os utilizadores detêm diretamente as suas chaves em vez de dependerem de um fornecedor, pelo que controlam e protegem os ativos digitais: a exposição não precisa de ficar totalmente associada a uma única contraparte de custódia e é o ponto de entrada padrão para DeFi, NFT e aplicações multichain. Para grupos ou organizações, as carteiras com múltiplas assinaturas podem reduzir o risco de um ponto único de falha, porque várias partes utilizam aprovações separadas para assinar transações antes da movimentação dos fundos. Os limites são igualmente claros: transferências incorretas, aprovações incorretas e exposições de frases-semente normalmente não podem ser revertidas pelo apoio; a higiene das cópias de segurança e aprovações exige um processo de segurança mínimo; perder a única cópia de segurança significa perder o controlo.
A custódia adequa-se ao saldo de negociação e a operações mais simples, mas não é “autocustódia avançada”. Separar por finalidade: saldo de negociação sob sistemas de segurança da conta da plataforma e posições de longo prazo sob sistemas de controlo de chaves.
Resumo
A premissa central da segurança das carteiras de criptomoedas é que os ativos seguem a autoridade de assinatura. As configurações quentes, frias e de custódia expõem superfícies de ataque diferentes; quando uma frase-semente ou chave privada fica comprometida, não existe reposição de palavra-passe — apenas migração para uma nova frase-semente; phishing, aprovações maliciosas e envenenamento de endereços obtêm normalmente uma assinatura válida ou uma transferência introduzida incorretamente. O armazenamento em camadas e as verificações antes da assinatura reduzem a superfície de perda.
Perguntas frequentes
O que é a segurança de carteiras de criptomoedas?
A segurança de carteiras de criptomoedas significa controlar e proteger as chaves privadas, as frases-semente e a autoridade de assinatura on-chain que estas geram. Uma carteira gere chaves privadas e públicas, e não os próprios ativos, que permanecem na blockchain; quem consegue assinar uma transação pode mover ativos a partir do endereço correspondente, enquanto o par de chaves pública e privada inclui o endereço público utilizado para receber criptomoedas. Protege o material das chaves e os limites de aprovação — não as palavras-passe de início de sessão numa exchange.
Como proteger uma carteira de criptomoedas?
Manter as frases-semente e chaves privadas offline e isoladas, utilizar uma palavra-passe forte para aplicações de carteira ou serviços online relacionados e recorrer a vários métodos para proteger o acesso; dividir os saldos por finalidade para que toda a estrutura nunca permaneça numa carteira quente; antes de assinar, verificar o domínio, a cadeia, o montante da permissão e o endereço de receção; instalar e atualizar clientes apenas a partir de fontes que possam ser verificadas de forma independente e, num telemóvel suportado, métodos de autenticação biométrica, como o reconhecimento facial, podem acrescentar uma camada adicional através da autenticação biométrica.
É possível repor uma palavra-passe após a exposição de uma frase-semente?
Não. Uma frase-semente corresponde a material raiz capaz de derivar todas as chaves privadas relacionadas; as blockchains não dispõem de uma reposição centralizada para “invalidar a frase-semente antiga e impor uma nova”. Se a frase-semente for exposta, transferir os ativos assim que possível para endereços derivados de uma frase-semente recém-gerada e retirar todas as cópias de segurança e instâncias de carteira associadas à frase-semente antiga.
Os ativos devem permanecer numa exchange ou numa carteira de autocustódia?
Depende da utilização: a negociação frequente e os depósitos/levantamentos recorrem frequentemente a sistemas de conta de exchange, enquanto as carteiras online ou carteiras digitais são convenientes e a autocustódia proporciona um controlo mais forte sobre as chaves; os casos de utilização de finanças descentralizadas exigem normalmente autocustódia em vez de acesso apenas através de uma exchange. Para manter criptomoedas a longo prazo, muitos utilizadores preferem um dispositivo de hardware como um Ledger Nano para proteção offline contra ameaças online. A tomada de controlo da conta e a exposição de chaves são tipos de eventos diferentes — dividir por montante e pela frequência com que os fundos precisam de ser movimentados.
O que deve ser verificado antes de assinar?
Antes de assinar, verificar os detalhes da transação apresentados pela carteira: confirmar que o site ou cliente é o pretendido, que o ID da cadeia está correto, que o prefixo e sufixo do endereço de receção correspondem, que o operador de tokens e a permissão são necessários e que o pedido não apresenta dados de assinatura cega sem explicação. Se não for possível explicar o pedido, recusar a assinatura e recomeçar a partir de um ponto de acesso fidedigno, uma vez que as transações válidas de criptomoedas dependem da utilização da chave privada pela carteira para assinar os detalhes exatos apresentados.