Prefácio
A segurança da blockchain assenta na ação conjunta de vários mecanismos criptográficos e de protocolo. Os utilizadores autorizam transações através de carteiras, a rede executa as transações de acordo com as regras, as provas criptográficas ajudam a verificar os resultados dos cálculos e os mecanismos de consenso e de disponibilidade dos dados determinam como o estado da rede é aceite, propagado e recuperado. Uma vez que estes mecanismos desempenham funções diferentes, ao analisar as propriedades de segurança de uma determinada tecnologia, é necessário esclarecer que camada protege e que problemas não resolve.
A computação quântica acrescenta uma variável tecnológica de longo prazo a esta questão. Alguns dos sistemas de criptografia de chave pública atualmente utilizados em larga escala poderão enfrentar riscos de ataque diferentes dos existentes no ambiente de computação clássico quando surgirem computadores quânticos tolerantes a falhas suficientemente potentes. No entanto, o calendário efetivo da ameaça quântica continua incerto, pelo que não se pode equiparar diretamente a capacidade de ataque teórica a uma capacidade de decifração imediata no mundo real. No caso das blockchains, as questões mais práticas são: que componentes criptográficos poderão ser afetados, se o protocolo consegue substituir esses componentes, se os utilizadores conseguem migrar em segurança e se todo o ecossistema dispõe de tempo suficiente para concluir a atualização.
A abordagem tecnológica da Starknet constitui um caso de análise relevante, uma vez que utiliza um sistema de provas STARK e, simultaneamente, dispõe de um modelo de contas baseado em contas de contratos inteligentes. Durante a análise, é necessário considerar separadamente as “propriedades do sistema de provas” e as “propriedades das assinaturas das contas”, examinando depois as atualizações do protocolo, o suporte das carteiras e as dependências entre redes. Este artigo estabelece um quadro de base em torno destes elementos, ajudando a compreender o significado técnico e as limitações práticas de uma abordagem resistente a ataques quânticos.
Principais pontos
-
As assinaturas digitais são utilizadas para provar a autorização de transações, as funções hash para gerar resumos de dados e as provas STARK para apoiar a verificação da correção dos cálculos
-
O facto de um sistema de provas apresentar determinadas vantagens de investigação em matéria de resistência quântica não significa que todas as assinaturas de contas e todos os componentes do protocolo da rede tenham as mesmas propriedades
-
O modelo de contas inteligentes da Starknet cria margem de conceção para substituir a lógica de verificação de assinaturas, mas a segurança efetiva depende da implementação concreta e do processo de migração
-
Uma atualização para reforçar a resistência a ataques quânticos exige não só algoritmos criptográficos, mas também carteiras, contratos de contas, mecanismos entre redes, permissões do protocolo e experiência do utilizador
-
Uma demonstração experimental de tecnologia pode validar a viabilidade de determinada abordagem, mas não substitui auditorias em ambientes de produção, uma implementação abrangente e uma avaliação de segurança a longo prazo
-
Ao avaliar afirmações relacionadas, é necessário distinguir entre propriedades de segurança teóricas, resultados experimentais, implementações de teste e funcionalidades já validadas em ambientes de produção
Três tipos de mecanismos criptográficos na blockchain
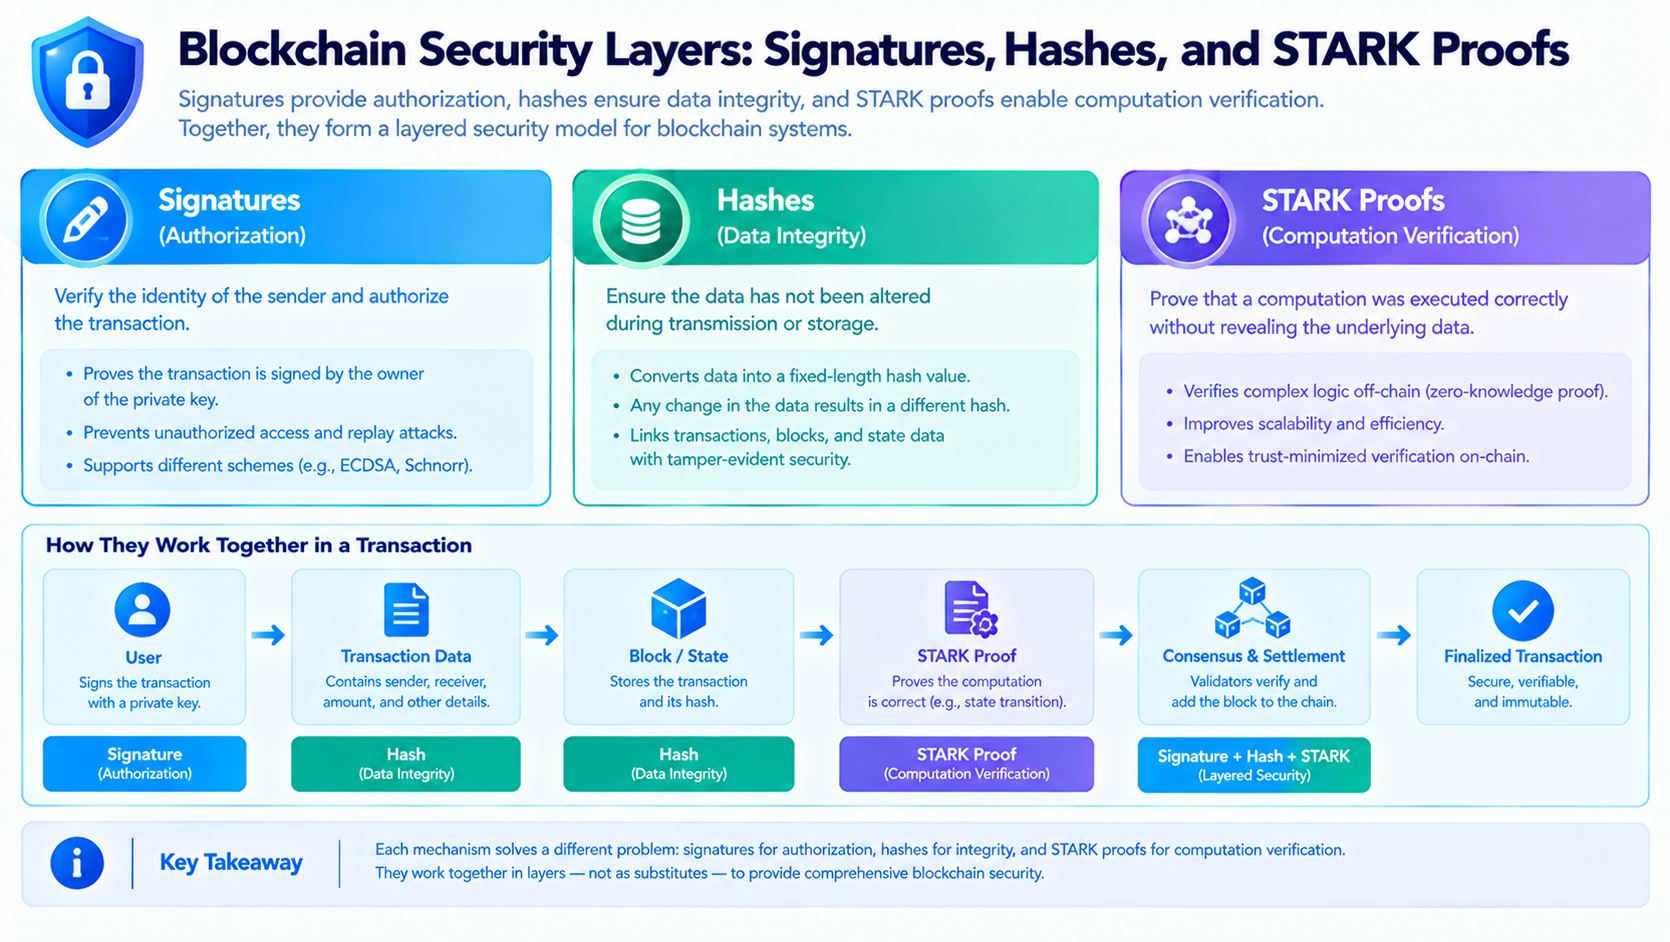
As assinaturas digitais resolvem o problema da autorização. Quando um utilizador inicia uma transferência ou chama um contrato inteligente, o sistema precisa de determinar se essa operação foi autorizada pelo titular do controlo da conta. Normalmente, a carteira utiliza uma chave privada para gerar a assinatura, enquanto o verificador verifica a validade da assinatura com base na chave pública correspondente ou nas regras da conta. A assinatura, por si só, não prova que a transação seja economicamente razoável nem garante que o contrato não contenha vulnerabilidades; responde sobretudo à questão de saber se a operação cumpre as condições de autorização reconhecidas pelo sistema.
As funções hash desempenham outro tipo de função. Mapeiam os dados de entrada para um resumo de comprimento fixo e são frequentemente utilizadas na verificação da integridade dos dados, em estruturas de compromisso, árvores de Merkle e outras construções criptográficas. Uma função hash não é equivalente a um algoritmo de encriptação nem realiza diretamente a autorização de contas. A segurança de uma função hash deve, normalmente, ser analisada com base na resistência a colisões, na resistência à pré-imagem e nos pressupostos de segurança das construções relacionadas. Mesmo que uma determinada função hash apresente boas propriedades de segurança, o sistema real pode ainda falhar devido a erros de implementação, a uma conceção inadequada do protocolo ou a problemas de gestão de chaves.
As provas STARK são utilizadas para provar que determinado cálculo segue regras especificadas, sem exigir que o verificador volte a executar todo o cálculo. Em termos conceptuais, o provador fornece uma prova do processo de cálculo e o verificador verifica se a prova cumpre os requisitos do protocolo. A conceção de segurança das STARK utiliza normalmente construções como funções hash e apresenta características como uma configuração transparente, assumindo por isso um papel importante na investigação em matéria de criptografia resistente a ataques quânticos. No entanto, não substitui automaticamente as assinaturas das contas, não determina por si só a ordem das transações, não garante a disponibilidade de todos os dados nem elimina as vulnerabilidades dos contratos inteligentes. Para compreender a segurança completa de uma rede, é necessário analisar simultaneamente os componentes de assinatura, prova, consenso e processamento de dados.
Estes três tipos de mecanismos colaboram entre si, mas não são mutuamente substituíveis. A assinatura do utilizador pode autorizar uma transação, o ambiente de execução processa a transação de acordo com o protocolo, o sistema de provas pode apoiar a verificação do resultado do cálculo e o consenso da cadeia base ou da rede determina como o estado é confirmado. Se a atenção se centrar apenas num destes componentes, poderão ser ignoradas as verdadeiras portas de entrada para os riscos. Por exemplo, a inexistência de problemas na prova do cálculo não significa que uma assinatura maliciosa de uma conta não possa ser aceite; do mesmo modo, a segurança do algoritmo de assinatura não significa que uma ponte entre redes não possa libertar ativos incorretos devido a um erro na lógica de verificação.
Que pressupostos de segurança serão desafiados pela computação quântica
As contas tradicionais de blockchain utilizam frequentemente tecnologias de criptografia de chave pública, como as assinaturas digitais baseadas em curvas elípticas. No ambiente de computação clássico, estas soluções dependem do facto de determinados problemas matemáticos serem difíceis de resolver com os recursos computacionais disponíveis. Se um computador quântico tolerante a falhas suficientemente potente conseguir executar os algoritmos relevantes, poderá, em teoria, alterar a dificuldade computacional de determinados problemas e afetar algumas soluções de criptografia de chave pública atualmente utilizadas. O nível de risco dependerá de fatores como o tipo de algoritmo, a estrutura das chaves, o método de implementação e a capacidade computacional disponível para o atacante. Por isso, não se pode tratar todos os sistemas criptográficos da mesma forma.
O impacto da computação quântica nas funções hash deve ser analisado de forma diferente. Os algoritmos quânticos podem alterar a complexidade dos problemas de pesquisa, mas isso não significa que todas as funções hash sejam afetadas pelo mesmo tipo de ataque estrutural que alguns sistemas de criptografia de chave pública. No caso de sistemas como as STARK, a investigação centra-se normalmente na escolha das funções hash, na definição dos parâmetros, na construção do sistema de provas e na margem de segurança. A expressão “vantagens de conceção em matéria de resistência quântica” deve ser entendida como uma avaliação de segurança baseada em determinados pressupostos e construções, e não como uma garantia absoluta contra todos os futuros métodos de ataque.
Do ponto de vista da engenharia, a migração criptográfica exige um planeamento mais abrangente do que a simples substituição de um algoritmo. O protocolo tem de determinar como as assinaturas novas e antigas irão coexistir, se as contas antigas podem ser atualizadas, como os utilizadores podem provar que controlam a conta original e como impedir que os atacantes explorem a lógica de compatibilidade durante a migração. É também necessário considerar os processos de recuperação das carteiras, os dispositivos de assinatura de hardware, o código de verificação das contas inteligentes, as mensagens entre redes e o suporte técnico das plataformas de negociação. Se qualquer componente essencial mantiver durante demasiado tempo uma dependência antiga, a atualização global poderá não atingir o objetivo de segurança esperado.
Por conseguinte, a investigação sobre os riscos quânticos é mais bem conduzida através de um modelo de ameaças estruturado por camadas. Primeiro, é necessário identificar os componentes criptográficos utilizados no sistema e determinar a função de segurança atribuída a cada um, bem como as suas potenciais superfícies de ataque; depois, deve analisar-se se as alternativas estão maduras e podem ser implementadas, assim como os problemas de compatibilidade que poderão surgir durante a migração; por fim, é necessário verificar se o projeto apresenta um plano claro de testes, auditorias e atualizações. Este quadro reflete melhor a complexidade dos sistemas reais do que uma avaliação da rede baseada simplesmente nos rótulos “segura contra ataques quânticos” ou “não segura contra ataques quânticos”.
O modelo de contas da Starknet e as atualizações das assinaturas
Na conceção tradicional de contas, o endereço da conta e as regras de verificação de assinaturas podem estar estreitamente ligados a uma solução criptográfica específica. Se, no futuro, for necessário substituir o algoritmo de assinatura, poderá ser necessário ajustar simultaneamente o formato da conta, a implementação da carteira e a compatibilidade do protocolo. As contas inteligentes permitem aos programadores definir a lógica de verificação das transações através de contratos de contas, criando margem para mecanismos de autorização mais flexíveis. Em teoria, uma conta pode suportar diferentes signatários, diferentes métodos de verificação ou regras de migração gradual, mas a possibilidade de o fazer depende da conceção concreta do contrato, e não do simples facto de se designar “conta inteligente”.
O modelo de contas da Starknet merece ser estudado porque a lógica de verificação das contas pode ser executada por um contrato. Se a implementação da conta permitir atualizar ou combinar métodos de verificação de assinaturas, poderá ser possível explorar a integração de novos componentes criptográficos sem depender totalmente de uma única solução de assinatura fixa. No entanto, é necessário confirmar separadamente se a conta pode ser atualizada, quem controla as permissões de atualização, se a atualização exige uma ação direta do utilizador e se a nova lógica de verificação foi sujeita a uma auditoria suficiente. Diferentes contas podem utilizar implementações diferentes, pelo que não se deve presumir que todas suportam o mesmo processo de migração.
Do ponto de vista da experiência do utilizador, uma atualização para reforçar a resistência a ataques quânticos deve reduzir tanto quanto possível os riscos operacionais do processo de migração. Os utilizadores poderão não compreender as diferenças entre chaves públicas, formatos de assinatura e contratos de contas, pelo que a carteira deve explicar claramente o conteúdo da atualização, o âmbito da autorização, os possíveis custos e os métodos de recuperação após uma falha. Se a migração exigir que o utilizador execute uma transação especial, o sistema deverá também impedir que sites de phishing aproveitem a situação para induzir o utilizador a assinar mensagens maliciosas. Uma atualização de segurança não é apenas responsabilidade da equipa de criptografia; inclui também a conceção do produto da carteira, os avisos de risco e a educação dos utilizadores.
Ao avaliar o progresso efetivo da Starknet, é necessário registar separadamente o estado dos artigos de investigação, das ferramentas para programadores, das contas experimentais, da rede de testes e da implementação na rede principal. O facto de uma determinada solução de assinatura conseguir concluir uma transação num ambiente experimental constitui uma prova de engenharia relevante, mas é ainda necessário confirmar se foi sujeita a uma auditoria independente, se é adequada para utilizadores comuns, se é compatível com as principais carteiras e se a lógica de verificação é fiável num ambiente de rede real. Só distinguindo claramente estas fases será possível compreender com precisão o âmbito demonstrado por uma demonstração tecnológica.
Relação de cooperação entre as provas STARK e as assinaturas das contas
Nos sistemas de blockchain, as assinaturas das contas e as provas STARK podem surgir no mesmo processo de tratamento de uma transação, mas resolvem problemas diferentes. As assinaturas expressam a autorização da conta, enquanto o sistema de provas apoia a verificação de que o processo de cálculo ou a transição de estado cumpre as regras. Um sistema pode utilizar provas STARK para verificar grandes volumes de cálculos e, simultaneamente, utilizar outra solução criptográfica para verificar as assinaturas das contas. Por isso, não se pode concluir, apenas pelo facto de uma rede utilizar provas STARK, que o processo de autorização das transações já tenha adotado integralmente uma solução resistente a ataques quânticos.
Se o sistema pretender reforçar a resistência quântica global, será necessário analisar as dependências de segurança de uma perspetiva de ponta a ponta. Além das assinaturas das contas, devem ser consideradas as permissões de atualização do protocolo, os verificadores ou o mecanismo de ordenação, as assinaturas e a verificação de mensagens utilizadas pelas pontes entre redes, os oráculos, os serviços de custódia e a infraestrutura relacionada. Mesmo que o sistema central de provas utilize uma construção com vantagens de investigação em matéria de resistência quântica, os componentes periféricos poderão continuar a utilizar outras soluções criptográficas. O objetivo da avaliação de segurança não é encontrar um componente “mais seguro”, mas garantir que não existem pontos fracos evidentes entre os elementos essenciais do sistema.
Outro aspeto a considerar é a complexidade da implementação. A segurança teórica de uma solução criptográfica não garante automaticamente que o código esteja corretamente implementado. A escolha dos parâmetros, a geração de números aleatórios, as regras de serialização, as condições-limite e as permissões de atualização podem afetar a segurança final. Um novo sistema de provas ou uma nova solução de assinatura pode também aumentar os custos computacionais, as taxas de transação, os custos de compatibilidade das carteiras ou a complexidade do desenvolvimento. A conceção do protocolo deve equilibrar segurança, eficiência, capacidade de implementação e experiência do utilizador, controlando os riscos através de auditorias, testes e manutenção contínua.
Como determinar se uma abordagem resistente a ataques quânticos foi realmente implementada
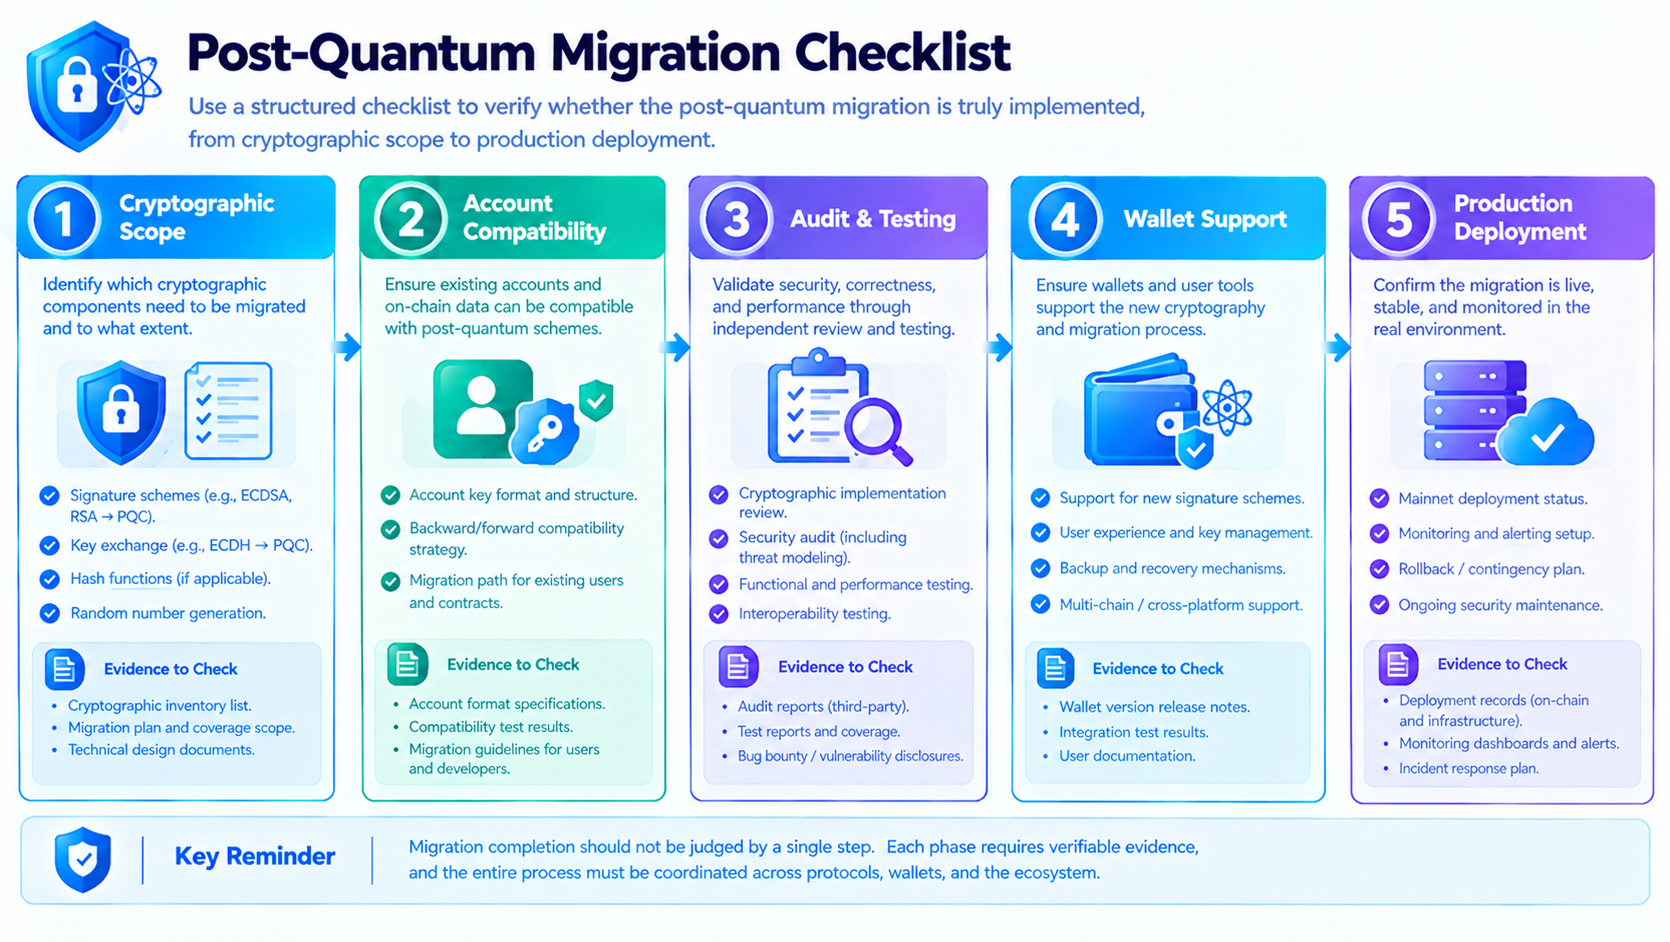
A primeira verificação diz respeito ao âmbito técnico. O projeto explica claramente que componentes já foram atualizados e quais continuam em fase de investigação ou planeamento? Se apenas mencionar o sistema de provas, sem esclarecer a situação das assinaturas das contas, das carteiras, das permissões do protocolo e das dependências entre redes, essa informação não pode ser considerada uma declaração completa de segurança ao nível do sistema. A documentação técnica deve especificar, tanto quanto possível, os objetivos de segurança, o modelo de ameaças, os pressupostos de dependência e os riscos que não estão abrangidos.
A segunda verificação diz respeito ao estado da implementação. Um relatório de investigação, uma prova de conceito, uma rede de testes e uma implementação na rede principal correspondem a fases diferentes. Devem ser consultados documentos técnicos verificáveis, alterações ao código, resultados de testes e relatórios de auditoria para confirmar se a funcionalidade está efetivamente em execução, que contas ou contratos a suportam e que limitações conhecidas existem. No caso de demonstrações experimentais, deve também ser verificado se o âmbito de aplicação e os riscos em ambientes de produção estão claramente indicados, evitando interpretar incorretamente resultados de investigação como uma funcionalidade madura destinada a todos os utilizadores.
A terceira verificação diz respeito ao mecanismo de migração. A implementação de uma abordagem resistente a ataques quânticos depende, em última análise, da capacidade de os utilizadores e do ecossistema adotarem o novo mecanismo. É necessário analisar se a atualização das contas exige uma ação direta do utilizador, como são tratadas as contas antigas, se as carteiras oferecem suporte, se os ativos podem ser transferidos em segurança e se existe um caminho de assinatura antigo que permaneça compatível durante um período prolongado no processo de atualização. Se uma solução técnica não puder ser implementada em segurança junto de uma base de utilizadores real, mesmo uma conceção teoricamente sólida terá dificuldade em criar uma proteção sistémica completa.
A quarta verificação diz respeito à manutenção a longo prazo. A investigação em criptografia está em constante evolução, pelo que o protocolo deve manter a capacidade de corrigir vulnerabilidades e atualizar parâmetros. Ao mesmo tempo, atualizações demasiado frequentes ou com permissões demasiado concentradas também podem criar riscos de governação. O projeto deve estabelecer um equilíbrio adequado entre a rapidez de resposta a incidentes de segurança, a transparência, os procedimentos de auditoria e a participação da comunidade. A resistência a ataques quânticos não é um rótulo que fique permanentemente concluído após um único lançamento; é uma propriedade do sistema que exige uma avaliação contínua à medida que a criptografia evolui.
Perguntas frequentes
Qual é a diferença entre as provas STARK e as assinaturas digitais?
As assinaturas digitais são utilizadas principalmente para provar que uma operação foi autorizada pela chave correspondente ou pelas regras da conta; as provas STARK são utilizadas para apoiar a verificação de que determinado cálculo cumpre regras especificadas. Ambas podem colaborar no mesmo sistema, mas não são mutuamente substituíveis.
A utilização de provas STARK significa que a blockchain é totalmente resistente a ataques quânticos?
Não. A segurança global depende também das assinaturas das contas, das permissões de atualização do protocolo, da verificação entre redes, da infraestrutura e da implementação concreta. A avaliação deve abranger todo o sistema, e não apenas o sistema de provas.
As contas inteligentes da Starknet podem substituir a solução de assinatura?
A lógica de verificação programável das contas inteligentes cria margem de conceção para vários métodos de assinatura, mas a capacidade concreta depende da implementação do contrato da conta, das permissões de atualização, do suporte das carteiras e do processo de migração. Não se deve presumir que todas as contas podem ser atualizadas automaticamente.
A computação quântica consegue atualmente decifrar as carteiras comuns de blockchain?
Não se pode tirar essa conclusão. O potencial impacto da computação quântica nos sistemas de criptografia atuais é uma questão importante para a investigação a longo prazo e para a preparação técnica, mas é necessário distinguir entre a ameaça teórica, a capacidade de ataque disponível e as condições de implementação no mundo real.
Como verificar se a funcionalidade resistente a ataques quânticos de um projeto já foi implementada?
Devem ser consultados os documentos técnicos oficiais, as alterações ao código, os relatórios de auditoria, os resultados de testes e o estado efetivo da rede, distinguindo claramente entre investigação, experimentação, implementação na rede de testes e implementação na rede principal. Uma única notícia ou descrição promocional não é suficiente para provar que todos os componentes de segurança foram atualizados.