A atividade de negociação no mercado de criptomoedas depende cada vez mais de ferramentas automatizadas. Criadores de mercado, equipas quantitativas e negociadores profissionais ligam os seus sistemas de negociação a contas de negociação através de API para executar ordens, gerir posições, obter dados de mercado e ajustar a exposição ao risco. As API melhoram a eficiência da negociação, ao mesmo tempo que expandem o acesso às contas das operações manuais para ambientes programáticos.
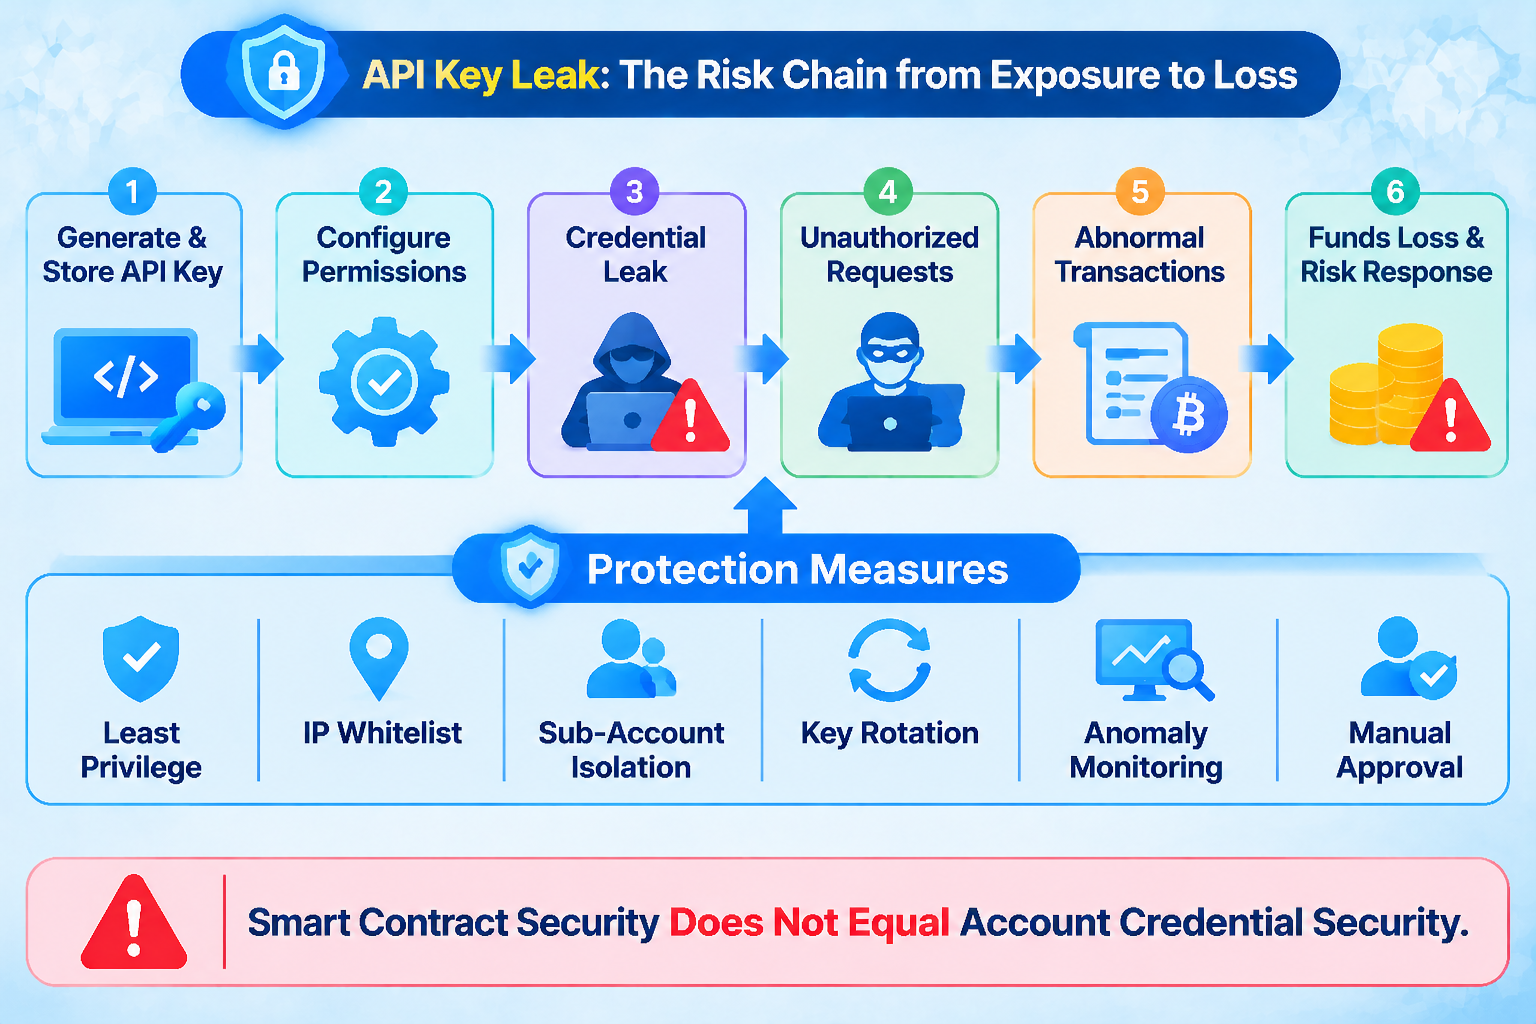
Este tipo de ligação introduz uma questão facilmente negligenciada: as chaves de API fazem parte das permissões de acesso de uma conta. Se uma chave for armazenada de forma inadequada, exposta ou obtida por uma pessoa não autorizada, um atacante pode conseguir utilizar as funções permitidas pela chave sem conhecer a palavra-passe de início de sessão do utilizador ou a chave privada da carteira. O âmbito do risco depende da configuração da chave. Pode variar entre a leitura de informações de mercado e da conta, a colocação e o cancelamento de ordens ou até a realização de outras operações sensíveis.
O incidente de segurança relacionado com uma chave de API da Lighter, em novembro de 2026, voltou a chamar a atenção do mercado para a proteção das credenciais de contas de negociação. De acordo com a explicação da Lighter sobre o incidente, o evento envolveu a exposição de uma chave de API pertencente à conta de um negociador, enquanto o protocolo e os contratos inteligentes não foram afetados. A investigação on-chain rastreou aproximadamente 10,39 milhões de USDC transferidos de contratos relacionados. O incidente demonstra que o facto de os contratos do protocolo não terem sido diretamente comprometidos não significa que as contas dos utilizadores e as permissões de negociação estejam isentas de riscos de segurança.
Principais conclusões
- As chaves de API são credenciais de autorização de contas: se forem expostas, podem permitir que atacantes realizem operações no âmbito das permissões da chave.
- O âmbito das permissões determina as potenciais perdas: os riscos associados a permissões apenas de leitura diferem significativamente dos associados a permissões de negociação ou levantamento.
- A segurança ao nível da conta difere da segurança ao nível do protocolo: o facto de um contrato inteligente não ter sido explorado não significa que as contas dos utilizadores não tenham sofrido perdas.
- A negociação anómala pode amplificar o risco: a negociação automatizada, as operações de liquidez e as transferências de fundos em grande escala podem fazer com que as perdas aumentem rapidamente.
- As medidas de segurança devem ser implementadas em camadas: o acesso com privilégios mínimos, as listas de permissões de IP, a rotação de chaves, o isolamento de subcontas e a monitorização em tempo real têm de funcionar em conjunto.
Porque têm as chaves de API um valor de segurança tão elevado?
Uma API é uma interface que permite a troca de dados e chamadas de funções entre aplicações. Na negociação de criptomoedas, as chaves de API são normalmente utilizadas para identificar contas e autorizar programas a realizar operações específicas. Os bots de negociação podem utilizar API para obter dados de mercado, ler saldos de contas, enviar ordens e gerir posições sem exigir que o utilizador realize cada ação manualmente.
O risco de segurança de uma chave de API resulta das suas capacidades de autorização. Se uma chave tiver apenas permissão para ler dados de mercado, as ações disponíveis para um atacante são normalmente relativamente limitadas, mesmo que a chave seja exposta. Se a chave permitir a colocação ou o cancelamento de ordens, ou outras operações da conta, um atacante poderá afetar os ativos da conta através de negociações anómalas. As diferentes plataformas dividem e suportam permissões de API de formas distintas, pelo que é necessário confirmar o significado específico de cada permissão ao criar uma chave.
As chaves de API também podem ser armazenadas em ficheiros de configuração de servidores, repositórios de código, scripts de automatização, sistemas de registo ou ferramentas de negociação de terceiros. Se estes ambientes não dispuserem de controlos de acesso, as chaves podem ser expostas sem o conhecimento do utilizador. A gestão de segurança não pode concentrar-se apenas na plataforma de negociação. Deve também abranger o ambiente de desenvolvimento do utilizador, os servidores na nuvem e os serviços de terceiros.
Como pode uma chave de API exposta resultar em perdas reais?
Uma chave exposta não conduz necessariamente a uma transferência direta de fundos. Um atacante pode primeiro utilizar permissões de negociação para colocar ordens anómalas, alterar as posições da conta ou criar execuções desfavoráveis. Se a conta utilizar uma alavancagem elevada, os impactos no preço e as alterações na margem podem amplificar ainda mais as perdas. Os riscos específicos dependem das permissões da conta, das regras de negociação e das práticas de gestão de fundos.
Num ambiente de negociação automatizada, o sistema de negociação pode continuar a funcionar e a executar estratégias predefinidas. Se um atacante conseguir utilizar permissões expostas para alterar parâmetros de negociação, enviar ordens anómalas ou manipular a atividade da conta, o sistema pode executar várias operações sucessivamente num curto período. No caso de contas de criação de mercado, a negociação anómala também pode afetar as cotações, a gestão de inventário e a alocação de liquidez, causando perdas que vão além de uma única ordem.
O incidente da Lighter em novembro de 2026 fornece um exemplo específico. A Lighter afirmou que o incidente foi causado pela exposição de uma chave de API pertencente à conta de um negociador e declarou que o protocolo e os contratos inteligentes não foram afetados. Uma investigação on-chain da Bitquery registou aproximadamente 10 393 057 USDC transferidos de contratos relacionados com a Lighter. Os fundos foram posteriormente trocados por ETH e transferidos através de vários endereços. As estimativas das contas potencialmente afetadas e das perdas totais divergiram entre os relatórios. Por conseguinte, o montante das transferências observadas on-chain deve ser distinguido das perdas das contas que ainda não foram totalmente confirmadas.
Porque podem os utilizadores continuar a perder fundos se o protocolo não foi comprometido?
A segurança dos protocolos de blockchain e a segurança da autorização de contas operam a níveis diferentes. As vulnerabilidades dos contratos inteligentes envolvem normalmente o próprio código do contrato, os controlos de acesso ou a lógica de transferência de ativos. Em contrapartida, uma chave de API exposta pode resultar de problemas de gestão de credenciais relacionados com uma conta de utilizador, um programa de negociação ou um serviço de terceiros. Mesmo quando um protocolo executa transações conforme concebido, podem ocorrer perdas se a autorização da conta for utilizada de forma abusiva.
Esta distinção é particularmente importante na DeFi e na negociação on-chain. Os protocolos on-chain podem verificar se uma transação cumpre as regras de um contrato, mas, em geral, não conseguem determinar se a pessoa que inicia a operação recebeu efetivamente a autorização do titular da conta. Se um atacante detiver credenciais de API válidas e realizar operações através de processos permitidos pelo protocolo, o registo on-chain pode apresentar uma série de transações tecnicamente válidas.
Por conseguinte, as avaliações de segurança não podem concentrar-se apenas em saber se um contrato inteligente foi auditado. Devem também considerar como as chaves da conta são geradas, armazenadas e utilizadas, se a autorização é restrita e se o comportamento anómalo pode ser identificado prontamente. A segurança das contas, a segurança dos pontos terminais, a gestão de API e a segurança dos contratos inteligentes têm de funcionar em conjunto como um sistema de proteção completo.
Como pode o acesso com privilégios mínimos reduzir os riscos das API?
O acesso com privilégios mínimos é um princípio importante da gestão da segurança das API. Devem ser ativadas apenas as permissões necessárias para que uma chave de API execute uma tarefa específica. Por exemplo, um programa de monitorização de mercado precisa normalmente apenas de permissão para ler dados de mercado. Um bot de negociação pode precisar de permissão para colocar e cancelar ordens, mas não necessariamente de permissão de levantamento. Se uma aplicação não precisar de acesso para transferir fundos de uma conta, não lhe deve ser concedida a permissão correspondente.
Para programas que precisam de executar negociações, é possível limitar os ativos aos quais podem aceder colocando-os numa subconta independente. Separar as contas de estratégia das contas de financiamento principais pode ajudar a reduzir o impacto da exposição de uma única credencial. As equipas de criação de mercado e quantitativas também podem estabelecer diferentes limites de contas e permissões com base no tipo de estratégia, no montante de fundos e na frequência de negociação.
As listas de permissões de IP são outra medida de segurança comum. Restringir os pedidos de API a endereços de servidor especificados pode reduzir a probabilidade de uma chave ser utilizada indevidamente noutros ambientes. No entanto, uma lista de permissões de IP não pode substituir a proteção adequada das chaves. Se um atacante já tiver comprometido um servidor autorizado ou se o próprio programa de negociação contiver uma vulnerabilidade, o atacante poderá ainda realizar operações anómalas através de um percurso de rede legítimo.
Porque são importantes a rotação de chaves e a monitorização de atividade anómala?
As chaves de API não devem ser tratadas como credenciais estáticas que permanecem válidas indefinidamente. Os utilizadores e as instituições podem definir calendários de rotação com base no risco empresarial e revogar prontamente chaves antigas e criar novas quando ocorrem alterações de pessoal, os servidores são migrados, os serviços de terceiros são substituídos ou é detetado acesso anómalo. A rotação de chaves pode reduzir o período durante o qual uma credencial exposta permanece eficaz, mas o processo de atualização não deve causar interrupções não planeadas nos sistemas de produção.
A monitorização de atividade anómala ajuda a identificar sinais de que as credenciais podem ter sido utilizadas indevidamente. Pedidos provenientes de endereços IP desconhecidos, frequência de negociação invulgar, dimensões anómalas das ordens, alterações nas permissões da conta e um grande número de cancelamentos ou operações de fundos num curto período podem desencadear alertas. As contas institucionais também podem estabelecer limites de negociação e mecanismos de aprovação manual, para que as operações de elevado risco não possam ser concluídas através de um único pedido de API.
A gestão de registos também é importante. Os sistemas devem registar os momentos de utilização das chaves, as origens dos pedidos, os tipos de operação e os resultados de execução, mas não devem gravar chaves completas em registos comuns. Os próprios registos também requerem controlos de acesso e proteção contra adulteração. Caso contrário, os atacantes podem eliminar ou modificar provas críticas após causarem perdas.
Como interagem os riscos das API com a gestão de fundos em DeFi?
No ecossistema DeFi, as contas de negociação, as carteiras on-chain e os contratos de protocolo podem estar ligados através de programas automatizados. Os bots de negociação podem monitorizar preços on-chain e executar negociações, os sistemas de criação de mercado podem ajustar as alocações de fundos com base nas condições de mercado e as ferramentas de gestão de fundos podem executar operações on-chain através de API ou serviços de assinatura. Quanto mais ligações existirem, mais importantes se tornam os limites de permissões e a gestão de credenciais.
Se uma conta de negociação detiver fundos substanciais ou puder gerir várias contas de estratégia, uma chave de API exposta poderá criar uma exposição ao risco mais ampla. As posições detidas por uma instituição noutros mercados também podem ser reavaliadas após um incidente de segurança. Em novembro de 2026, informações de monitorização do mercado indicaram que a Abraxas Capital ajustou as suas posições on-chain após o incidente relacionado com a chave de API. Foi noticiado que fechou aproximadamente 200 milhões de dólares em posições relacionadas, transferiu aproximadamente 109 milhões de USDC em garantia e solicitou o resgate de aproximadamente 219 000 HYPE. A redução de posições e o pedido de resgate foram ações subsequentes de resposta ao risco e não devem ser confundidos com as perdas resultantes da exposição inicial da chave de API.
Estes eventos demonstram que os incidentes de segurança podem afetar vários mercados através de decisões de gestão de fundos e controlo de risco. No entanto, o simples facto de os eventos terem ocorrido numa determinada sequência não é suficiente para concluir que todos os ajustamentos de posições subsequentes foram perdas diretas. As ações de resposta ao risco de uma única instituição também não devem ser tratadas como prova de uma falha sistémica em todo o mercado DeFi.
Como devem os utilizadores da Gate entender a segurança das API e das contas?
Para os utilizadores de plataformas de negociação como a Gate, a segurança das API também deve fazer parte da gestão de contas. Ao utilizar uma API para ligar um bot de negociação, uma ferramenta de dados de mercado ou um programa quantitativo, deve primeiro verificar-se a origem da aplicação e os requisitos de permissão. Em seguida, as permissões da chave devem ser restringidas com base nas definições de segurança efetivamente disponibilizadas pela plataforma. Não devem ser enviadas chaves de API a desconhecidos, nem escritas em repositórios de código públicos ou ficheiros de configuração desprotegidos.
Os utilizadores também devem rever regularmente as suas listas de chaves de API, revogar as chaves que já não estão a ser utilizadas e criar credenciais separadas para aplicações diferentes. Se a plataforma suportar listas de permissões de IP, subcontas, separação de permissões ou outras funcionalidades de segurança, estas devem ser configuradas adequadamente para o cenário empresarial específico. Para negociação de alta frequência ou automatizada, deve considerar-se a definição de limites de dimensão das ordens, alertas de atividade anómala e mecanismos de pausa manual.
A Gate disponibiliza serviços de negociação, incluindo negociação à vista e de futuros. Ao utilizar ferramentas de negociação automatizada, os utilizadores também devem distinguir entre os riscos das contas à vista e das contas de futuros. A negociação de futuros envolve margem, alavancagem e mecanismos de liquidação. Se as permissões de API forem utilizadas indevidamente, podem criar riscos mais complexos relacionados com posições. As permissões de API específicas e as definições de segurança de conta disponíveis devem basear-se nas informações mais recentes da documentação oficial da API da Gate e nas páginas de segurança da plataforma.
Conclusão
As chaves de API são ferramentas importantes para a negociação automatizada e a gestão de contas, mas também constituem uma fronteira de segurança entre as contas de negociação e os programas externos. Quando as credenciais são expostas, os atacantes podem utilizar as permissões existentes da conta para realizar operações anómalas. Os utilizadores podem sofrer perdas reais mesmo quando o protocolo subjacente e os contratos inteligentes não foram comprometidos.
Por conseguinte, a segurança das API não pode depender de uma única medida. O acesso com privilégios mínimos, o isolamento de contas, a rotação de chaves, as restrições de IP e a monitorização de atividade anómala têm de constituir um sistema completo. Para utilizadores institucionais e individuais, uma gestão de segurança eficaz significa garantir que cada credencial pode executar apenas as tarefas necessárias e que o impacto potencial de um incidente é limitado tanto quanto possível.
Perguntas frequentes
Uma chave de API exposta resulta sempre no roubo de fundos?
Não necessariamente. O risco real depende das permissões da chave, das definições da conta e das restrições da plataforma. Uma chave apenas de leitura tem um impacto potencial diferente de uma chave com permissões de negociação ou levantamento.
Qual é a diferença entre uma chave de API e uma chave privada de carteira?
Uma chave de API é geralmente utilizada para autorizar um programa a aceder a uma conta de negociação ou a realizar operações específicas. Uma chave privada de carteira é utilizada para controlar um endereço on-chain e assinar transações. Ambas exigem proteção rigorosa, mas as suas permissões e casos de utilização diferem.
Porque pode uma conta continuar a sofrer perdas quando um contrato inteligente não tem vulnerabilidades?
Um atacante pode utilizar credenciais de conta válidas para realizar operações permitidas pelo protocolo. Um contrato verifica se uma transação cumpre as suas regras, mas pode não conseguir determinar se o operador recebeu efetivamente autorização do titular da conta.
Como pode ser reduzido o risco de exposição de uma chave de API?
Podem ser utilizadas medidas como o acesso com privilégios mínimos, listas de permissões de IP, subcontas independentes, rotação de chaves, armazenamento seguro e monitorização de negociações anómalas. As chaves que já não estão a ser utilizadas também devem ser revogadas.
As chaves de API devem ter as permissões de levantamento ativadas?
Esta permissão deve ser considerada apenas quando for realmente necessária para a atividade e estiverem implementados controlos de segurança adicionais. A maioria dos bots de negociação não precisa de permissões de levantamento. Evitar autorizações desnecessárias pode reduzir o potencial âmbito das perdas.