À mesure que la technologie de l’informatique quantique progresse, les mécanismes de signature traditionnels fondés sur la cryptographie à courbes elliptiques sont confrontés à des défis potentiels en matière de sécurité à long terme. La manière de moderniser l’infrastructure cryptographique sans perturber les systèmes existants de comptes et de transactions est progressivement devenue un axe important de la recherche sur la sécurité des blockchains.
La communauté XRPL a proposé d’introduire ML-DSA-44, un algorithme de signature numérique post-quantique, et étudie comment permettre aux comptes, transactions, validateurs et composants réseau associés de prendre en charge cette nouvelle méthode de signature. ML-DSA-44 est un algorithme cryptographique post-quantique normalisé par le National Institute of Standards and Technology (NIST). Il est conçu pour résister aux attaques que de futurs ordinateurs quantiques disposant d’une puissance de calcul suffisante pourraient être en mesure de mener.
Toutefois, une mise à niveau de la sécurité quantique ne signifie pas que XRP fait actuellement face à une véritable attaque quantique, pas plus que le remplacement d’un algorithme de signature ne résout tous les problèmes de sécurité. De l’exposition des clés publiques à la vérification des transactions, en passant par la compatibilité des wallets et la migration des clés, XRPL doit déterminer comment l’ensemble de son système de comptes peut progressivement évoluer vers une architecture de sécurité post-quantique. Cet article examine ces questions essentielles en analysant les principes techniques de ML-DSA-44, les risques potentiels pour XRPL et les difficultés auxquelles les futures mises à niveau pourraient être confrontées.
Points clés à retenir
-
Les algorithmes de signature existants de XRPL font face à des risques liés à l’informatique quantique à long terme. secp256k1 et Ed25519 reposent sur la cryptographie à courbes elliptiques et pourraient, en théorie, être attaqués par des ordinateurs quantiques tolérants aux pannes suffisamment puissants.
-
ML-DSA-44 est un algorithme de signature numérique post-quantique normalisé. Il repose sur la cryptographie sur réseaux euclidiens, qui s’appuie sur une base de sécurité mathématique différente de celle des signatures traditionnelles à courbes elliptiques.
-
Les comptes ayant exposé leurs clés publiques nécessitent une attention particulière lors d’une future migration. La cible potentielle d’une attaque quantique consiste à déduire la clé privée à partir de la clé publique, et non à compromettre directement les actifs XRP eux-mêmes.
-
Les signatures post-quantiques augmentent la surcharge de données. Les clés publiques et signatures utilisées par ML-DSA-44 sont nettement plus volumineuses que celles des mécanismes existants, ce qui peut affecter la taille des transactions, le stockage et les performances du réseau.
-
La migration des clés de wallet constitue une partie importante de la mise à niveau. Le nouveau mécanisme de signature doit être conçu conjointement avec le contrôle des comptes, les mises à jour des clés, l’autorisation des transactions et la compatibilité des wallets.
-
La prise en charge du testnet ne signifie pas une activation complète sur le mainnet. L’état de la mise à niveau doit être déterminé en fonction des amendements officiels de XRPL, de la prise en charge par les validateurs et de l’activation sur le mainnet.
Pourquoi XRPL doit-il anticiper la sécurité liée à l’informatique quantique ?
Le principal enjeu de la sécurité liée à l’informatique quantique est que certains algorithmes quantiques futurs pourraient compromettre les hypothèses de sécurité mathématiques sur lesquelles repose la cryptographie à clé publique existante.
Les algorithmes secp256k1 et Ed25519 actuellement pris en charge par XRPL appartiennent tous deux à la famille de la cryptographie à courbes elliptiques. Ils reposent sur des problèmes mathématiques difficiles à résoudre efficacement pour les ordinateurs classiques. Par conséquent, même si un attaquant obtient la clé publique d’un compte, il ne peut pas déduire la clé privée correspondante à un coût de calcul réalisable en pratique.
Toutefois, l’algorithme de Shor montre qu’un ordinateur quantique suffisamment performant pourrait théoriquement résoudre efficacement ces problèmes mathématiques. Cela signifie que si des dispositifs capables d’effectuer des calculs quantiques tolérants aux pannes à grande échelle deviennent disponibles à l’avenir, les signatures traditionnelles à courbes elliptiques pourraient ne plus offrir leur niveau de sécurité actuel.
Ce risque ne se limite pas à XRPL. Bitcoin, Ethereum et d’autres blockchains utilisant des signatures à courbes elliptiques doivent également étudier une migration cryptographique à long terme.
Toutefois, il existe un écart important entre un risque théorique et des capacités d’attaque réelles. À ce jour, aucune preuve publique et fiable ne montre que les ordinateurs quantiques peuvent compromettre à grande échelle de véritables clés privées à courbes elliptiques utilisées sur les blockchains.
XRPL étudie les signatures post-quantiques à l’avance, principalement parce que l’infrastructure blockchain peut nécessiter un cycle de mise à niveau long.
Contrairement aux services Internet ordinaires, les blockchains publiques doivent prendre en compte la compatibilité entre un grand nombre de comptes existants, d’applications de wallet, de validateurs et d’applications de transactions. Même après la normalisation d’un nouvel algorithme cryptographique, son déploiement sur le mainnet nécessite encore un développement technique, des examens de sécurité, des tests de performance et une gouvernance du réseau.
En outre, certains comptes peuvent rester inactifs pendant de longues périodes. Si les utilisateurs doivent migrer activement leurs clés à l’avenir, il faudra également déterminer comment traiter les comptes inactifs depuis longtemps.
Par conséquent, l’objectif de la préparation à la sécurité post-quantique n’est pas de prédire qu’une attaque quantique est imminente. Il consiste à prévoir suffisamment de temps pour mettre à niveau le système si de nouveaux risques cryptographiques apparaissent à l’avenir.
Qu’est-ce que ML-DSA-44 et pourquoi est-il adapté aux signatures post-quantiques ?
ML-DSA-44 est un algorithme de signature numérique fondé sur la cryptographie sur réseaux euclidiens. Il fait partie de la norme FIPS 204 publiée par le NIST en 2024. Il est issu du schéma cryptographique CRYSTALS-Dilithium et sert principalement à générer et à vérifier des signatures numériques.
La fonction fondamentale d’une signature numérique traditionnelle est de prouver qu’une transaction a été autorisée par le détenteur de la clé privée correspondante et de garantir que les données couvertes par la signature n’ont pas été modifiées sans autorisation.
Par exemple, lorsqu’un utilisateur initie un transfert via un wallet XRP, il doit signer les données de la transaction avec une clé privée. Les validateurs XRPL utilisent ensuite la clé publique correspondante pour vérifier la signature et confirmer que la transaction respecte les règles d’autorisation du compte.
ML-DSA-44 ne modifie pas l’objectif fondamental des signatures numériques. Il utilise plutôt une structure mathématique différente pour assurer la sécurité des signatures.
Sa sécurité repose principalement sur la difficulté de calcul de problèmes mathématiques liés aux réseaux euclidiens. Il n’existe actuellement aucun algorithme classique ou quantique connu capable de compromettre efficacement ML-DSA-44 avec des paramètres de sécurité standards à un coût réalisable en pratique.
Toutefois, la sécurité post-quantique ne signifie pas une sécurité absolue. L’algorithme doit toujours être correctement implémenté, et les logiciels associés peuvent être affectés par des attaques par canal auxiliaire, des défauts de génération aléatoire ou d’autres vulnérabilités d’ingénierie.
La norme ML-DSA comprend différents niveaux de paramètres de sécurité. ML-DSA-44 correspond à la catégorie de sécurité 2 du NIST et vise à fournir un niveau de sécurité post-quantique cohérent avec cette catégorie. Par rapport aux signatures traditionnelles à courbes elliptiques, le principal coût de ML-DSA-44 réside dans la taille plus importante de ses clés et signatures.
| Dimension de comparaison |
Signatures XRPL existantes |
ML-DSA-44 |
| Algorithmes représentatifs |
secp256k1, Ed25519 |
ML-DSA-44 |
| Fondation cryptographique |
Cryptographie à courbes elliptiques |
Cryptographie sur réseaux euclidiens |
| Risque lié à l’informatique quantique |
Théoriquement vulnérable à des attaques suffisamment puissantes utilisant l’algorithme de Shor |
Conçu pour répondre aux méthodes d’attaque quantiques connues |
| Taille de la clé publique |
Généralement environ 32–33 octets |
1 312 octets |
| Taille de la signature |
Généralement environ 64–72 octets |
2 420 octets |
| Principal avantage |
Données compactes et écosystème mature |
Conception de sécurité post-quantique |
| Principal défi |
Risque quantique à long terme |
Taille des données, performances et compatibilité |
Les tailles ci-dessus illustrent d’importantes différences entre les deux types d’algorithmes. Toutefois, la taille réelle d’une transaction on-chain est également influencée par le format d’encodage et d’autres champs. Pour XRPL, l’intérêt de l’introduction de ML-DSA-44 est de fournir une option de signature pour l’autorisation future des comptes, qui ne dépende pas des hypothèses de sécurité traditionnelles de la cryptographie à courbes elliptiques. Il ne s’agit pas de remplacer immédiatement tous les wallets existants.
Pourquoi l’exposition de la clé publique d’un wallet XRPL pourrait-elle devenir un point d’entrée pour les attaques quantiques ?
Les signatures numériques impliquent généralement une clé publique et une clé privée. La clé privée sert à générer les signatures de transactions, tandis que la clé publique sert à vérifier leur validité. Dans des conditions normales, même si un attaquant obtient la clé publique, il ne peut pas déduire la clé privée dans un délai réalisable en pratique avec un ordinateur classique.
Toutefois, cette hypothèse de sécurité pourrait être compromise si un ordinateur quantique suffisamment puissant devient disponible à l’avenir.
Sur XRPL, l’adresse d’un compte n’est pas équivalente à la clé publique complète. Pour un compte qui n’a pas encore divulgué publiquement sa clé publique de signature, un attaquant ne peut pas obtenir la clé publique à courbe elliptique correspondante à partir de la seule adresse du compte.
Toutefois, lorsqu’un compte utilise une clé pour signer une transaction, la clé publique correspondante peut être divulguée dans les informations de transaction. Les enregistrements on-chain sont conservés sur le long terme et peuvent être vérifiés publiquement. Une clé publique exposée pourrait donc devenir la cible de futures attaques quantiques.
Cela ne signifie pas que tous les comptes XRP ayant déjà effectué des transactions sont actuellement exposés à un risque. Cela signifie que les mécanismes de signature traditionnels comportent des risques à long terme qui doivent être anticipés.
Il est particulièrement important de noter que modifier la clé de signature d’un compte ne revient pas à éliminer les risques associés à l’ancienne clé. Si l’ancienne clé conserve une autorisation de transaction valide, un attaquant pourrait toujours l’utiliser pour effectuer des opérations non autorisées, même après l’ajout d’une clé post-quantique.
Le système de comptes existant de XRPL prend en charge les mécanismes d’autorisation Master Key, Regular Key et multisignature. Ces mécanismes offrent une base technique pour la future migration des clés, mais le plan de mise à niveau doit également préciser clairement quelles autorisations existantes doivent être désactivées et comment le contrôle du compte sera préservé.
Par conséquent, le cœur d’une migration vers une sécurité post-quantique ne consiste pas seulement à générer de nouvelles clés ML-DSA-44. Il exige également de garantir que les anciens chemins de signature ne peuvent plus contrôler le compte.
Comment XRPL peut-il mettre à niveau son mécanisme de signature de transactions avec ML-DSA-44 ?
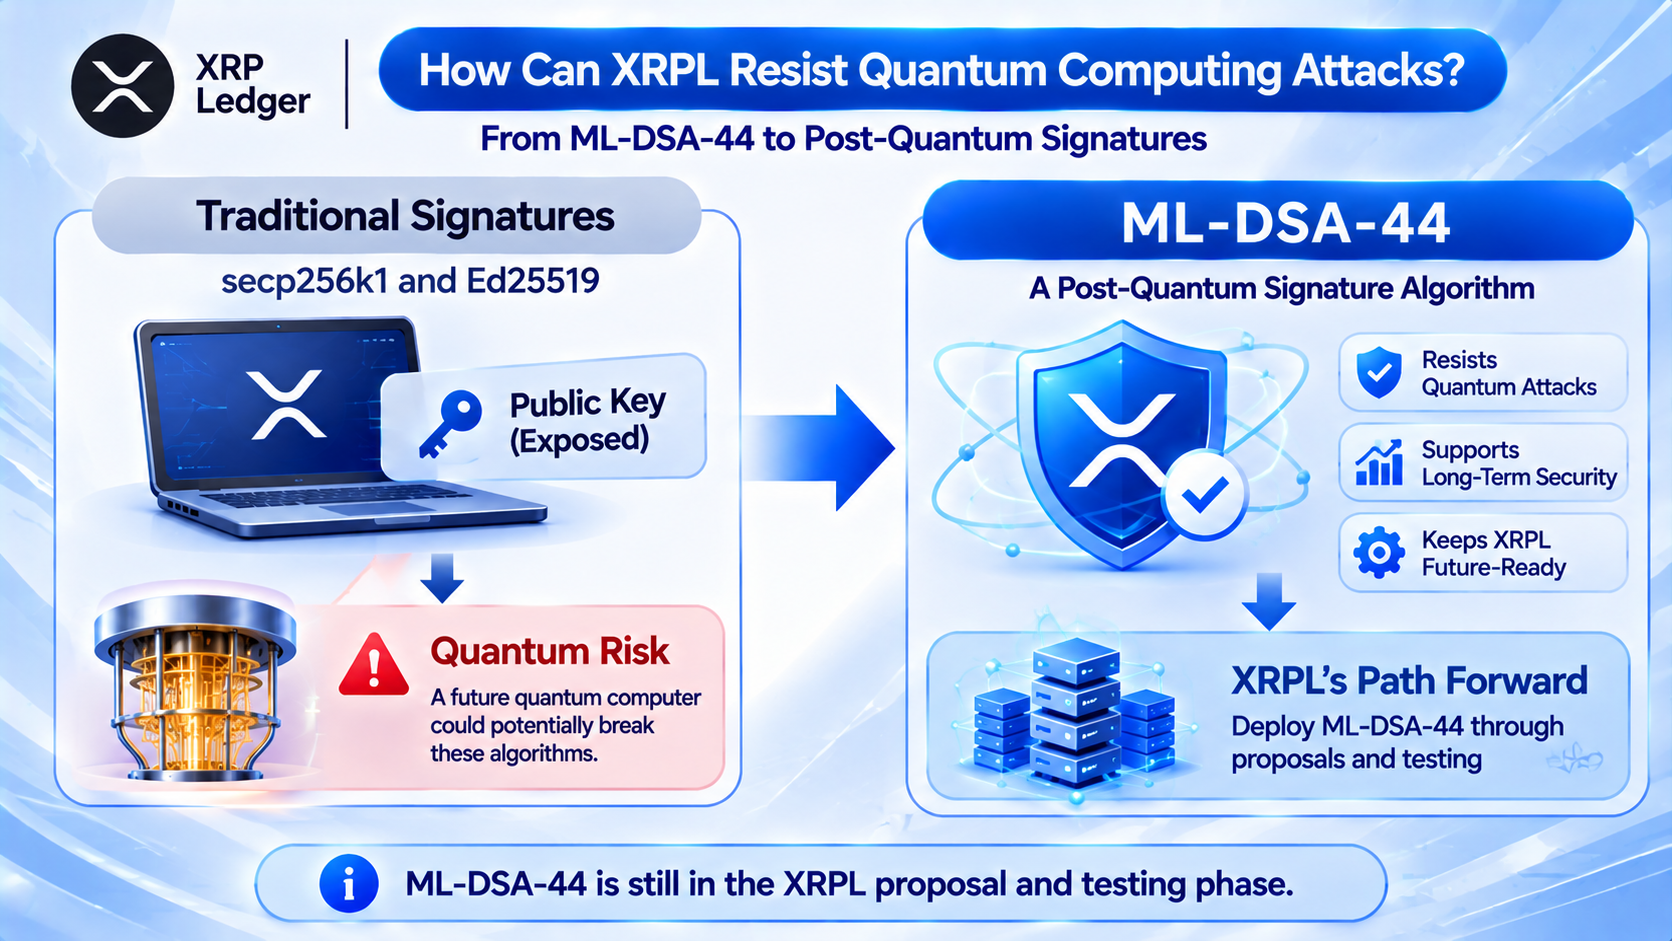
Le plan de signature post-quantique de XRPL vise à ajouter de nouveaux types de clés aux types secp256k1 et Ed25519 existants, afin de permettre au réseau de reconnaître et de vérifier les signatures ML-DSA-44.
Ce plan ne redéfinit pas les transferts XRP. Il modernise plutôt la fondation cryptographique utilisée pour l’autorisation des transactions et la vérification des signatures. Pour les transactions ordinaires, le processus de base continuerait d’inclure la création d’une transaction, sa signature avec une clé privée, sa soumission au réseau et la vérification des informations d’autorisation par les validateurs.
La différence est que les comptes utilisant des clés post-quantiques généreraient des signatures avec ML-DSA-44, et les validateurs devraient également être en mesure de reconnaître et de vérifier cet algorithme.
La feuille de route du protocole 2027 de la XRPL Foundation a inscrit cette orientation comme projet de recherche couvrant les comptes ordinaires, les validateurs et les entités publiant des listes de validateurs. L’implémentation serveur concernée a été testée sur AlphaNet, mais des questions relatives à la cohérence de la dérivation des clés entre les langages, à la prise en charge des wallets et aux vecteurs de test doivent encore être résolues.
En termes de portée d’implémentation, la mise à niveau concerne principalement trois domaines :
-
Signatures de comptes. Les wallets doivent pouvoir générer et gérer des clés ML-DSA-44, et le réseau doit pouvoir vérifier les signatures de transaction correspondantes.
-
Signatures des validateurs. Le processus de consensus de XRPL repose sur la signature et la vérification de messages pertinents par les validateurs. Si le réseau doit réduire considérablement sa dépendance à la cryptographie traditionnelle à l’avenir, les identités des validateurs et les messages de consensus devront également être mis à niveau en conséquence.
-
Compatibilité de l’infrastructure. Les SDK de wallet, les hardware wallets, les systèmes de conservation des plateformes d’échange et les logiciels de nœud doivent tous pouvoir traiter correctement les clés publiques plus volumineuses et les données de signature.
Le déploiement de ML-DSA-44 ne consiste donc pas simplement à ajouter une bibliothèque d’algorithmes. Il s’agit d’une mise à niveau systémique impliquant plusieurs scénarios de signature dans XRPL.
Comment les détenteurs de XRP pourront-ils migrer vers des wallets résistants aux attaques quantiques à l’avenir ?
La migration des clés de wallet est la partie de la mise à niveau post-quantique de XRPL qui affectera le plus directement les utilisateurs ordinaires.
Selon la proposition technique actuelle, les comptes XRPL existants pourraient être en mesure de transférer progressivement le contrôle du compte vers un système de clés prenant en charge ML-DSA-44 en définissant une nouvelle clé de signature, sans nécessairement créer une nouvelle adresse et transférer l’ensemble des XRP.
Cette approche utilise les mécanismes d’autorisation de compte existants de XRPL. Par exemple, si la fonctionnalité concernée est prise en charge, un utilisateur pourrait définir une nouvelle Regular Key post-quantique pour un compte existant, puis désactiver la Master Key qui n’est plus considérée comme sûre, conformément aux exigences du protocole. Cela permettrait de conserver l’adresse de compte existante tout en réduisant le risque que l’ancien algorithme de signature puisse continuer à contrôler le compte.
Toutefois, ce processus doit respecter une condition préalable importante : la nouvelle clé doit fonctionner correctement, et l’utilisateur doit pouvoir stocker et récupérer de façon sécurisée la clé privée correspondante. Si l’utilisateur désactive l’ancienne clé sans vérifier que la nouvelle fonctionne, le compte pourrait devenir inutilisable. À l’inverse, si l’utilisateur définit seulement une nouvelle clé sans traiter les anciennes autorisations qui restent valides, la migration pourrait ne pas atteindre le niveau de sécurité quantique attendu.
Pour les comptes multisignatures, les utilisateurs doivent également vérifier si des clés traditionnelles à courbes elliptiques restent présentes dans la liste des signataires. La mise à niveau d’un seul signataire ne signifie pas nécessairement que l’ensemble du compte a achevé sa migration post-quantique.
Les responsabilités de migration varieront selon le type d’utilisateur.
| Type de compte |
Principales tâches de migration futures |
| Wallet auto-hébergé |
Mettre à jour le logiciel de wallet, générer de nouvelles clés et ajuster les autorisations du compte |
| Wallet conservé par une plateforme d’échange |
Demander à la plateforme d’échange de mettre à niveau ses systèmes de gestion des clés et de signature |
| Compte sous conservation institutionnelle |
Coordonner les systèmes de conservation, les dispositifs matériels et les procédures internes d’autorisation |
| Compte multisignature |
Examiner et migrer les clés des signataires concernés |
Il est important de souligner que les détenteurs ordinaires de XRP n’ont pas besoin de remplacer immédiatement leur wallet ou de transférer leurs actifs en raison de cette proposition. Le processus de migration n’a pas encore été officiellement ouvert en tant qu’opération générale sur le mainnet. Les procédures précises dépendront des futurs développements du protocole, des audits et de la prise en charge par les wallets.
Pour les utilisateurs, les étapes les plus importantes à ce stade consistent à protéger leurs clés privées existantes et à rester vigilants face aux faux sites de migration, aux pages de collecte de phrases mnémoniques et aux outils de wallet non vérifiés présentés comme faisant partie d’une mise à niveau de sécurité quantique.
Pourquoi les signatures résistantes aux attaques quantiques pourraient-elles augmenter les coûts de stockage et de réseau de XRPL ?
Bien que ML-DSA-44 puisse améliorer la sécurité cryptographique à long terme, il produit également des données de signature nettement plus volumineuses. Les clés publiques et signatures utilisées dans les transactions XRPL traditionnelles sont relativement compactes, tandis que ML-DSA-44 possède une clé publique de 1 312 octets et une signature de 2 420 octets.
Cela signifie que le réseau doit traiter davantage de données lors de la vérification et du stockage des transactions concernées.
Les recherches techniques de la XRPL Foundation estiment qu’une transaction de paiement utilisant une signature post-quantique pourrait nécessiter environ 5 331 octets après prise en compte de la surcharge de stockage associée, contre une valeur de référence d’environ 1 704 octets pour une transaction de paiement ordinaire. La première représente environ 3,13 fois la taille de la seconde.
Cette évolution pourrait affecter plusieurs domaines des opérations blockchain :
-
Stockage du registre. À mesure que le nombre de transactions augmente, des données de signature plus volumineuses pourraient accroître la capacité de stockage nécessaire aux validateurs pour conserver l’historique des transactions sur le long terme.
-
Bande passante réseau. Les validateurs doivent propager et recevoir des transactions ainsi que des messages de consensus. Des volumes de données plus importants pourraient accroître les besoins de transmission réseau.
-
Performances de vérification des signatures. Les coûts de calcul diffèrent selon les algorithmes cryptographiques. Les validateurs doivent tester l’efficacité de la génération et de la vérification des signatures ML-DSA-44 dans des environnements d’exploitation réels.
-
Systèmes de wallet et de conservation. Les hardware wallets, applications mobiles et dispositifs de signature institutionnels doivent prendre en charge les nouveaux formats de clés et structures de données de signature.
Il convient de noter que la proposition actuelle ne prévoit pas d’augmenter les frais de transaction de base de XRPL uniquement parce que ML-DSA-44 est utilisé. Toutefois, cela ne signifie pas que des données de transaction plus volumineuses ne créeront pas de coûts d’infrastructure, ni que toutes les règles tarifaires resteront inchangées à l’avenir. Une mise à niveau des signatures post-quantiques doit donc trouver un équilibre entre sécurité, performances des transactions et consommation des ressources réseau.
Quel est l’état d’avancement de la mise à niveau de sécurité post-quantique de XRPL ?
La mise à niveau de la sécurité quantique de XRPL se trouve encore dans une phase progressive de recherche, de développement et de test. Il ne s’agit pas d’une migration du mainnet achevée. En avril 2026, Ripple a proposé une feuille de route de sécurité post-quantique par étapes couvrant la réponse aux risques d’urgence, l’expérimentation algorithmique, les tests sur réseau de développement et une future migration du protocole. Son objectif à long terme est de préparer l’adoption à grande échelle d’un système de signature post-quantique vers 2028.
La feuille de route du protocole de la XRPL Foundation, mise à jour en novembre 2026, a précisé davantage le périmètre technique, la charge de développement et les plans de recherche ultérieurs relatifs à ML-DSA-44.
Feuille de route de sécurité post-quantique de XRPL
-
2026 : recherche technique et premiers tests
-
Étudier l’implémentation de ML-DSA-44 dans les comptes et validateurs XRPL, et évaluer sa faisabilité dans des environnements de test.
-
Premier semestre 2027 : recherche sur le plan de migration
-
Se concentrer sur la migration des comptes existants, l’adaptation des wallets et le maintien de la cohérence entre les différentes implémentations logicielles.
-
Du second semestre 2027 à 2028 : développement, examen et audit
-
Sur la base des résultats de recherche, faire progresser l’implémentation du protocole, la revue de code, les audits de sécurité et les tests de performances réseau.
-
Objectif 2028 : faire avancer la transition vers les signatures post-quantiques
-
La possibilité d’activer cette fonctionnalité sur le mainnet dépendra toujours de la maturité technique, de l’approbation de l’amendement et de la compatibilité de l’écosystème.
Le calendrier ci-dessus présente des objectifs de feuille de route, et non des dates d’activation confirmées sur le mainnet.
XRPL utilise un mécanisme d’amendement pour coordonner les mises à niveau des fonctionnalités du protocole. Les modifications des règles de validation des transactions doivent passer par les processus de gouvernance réseau et de prise en charge par les validateurs concernés avant de pouvoir être activées sur le mainnet.
Par conséquent, même si les développeurs ont achevé une implémentation de test de ML-DSA-44, cela ne signifie pas que le mainnet XRPL dispose déjà d’une protection complète contre les attaques quantiques.
En outre, une migration vers la sécurité post-quantique ne concerne pas seulement les wallets d’utilisateurs ordinaires. Les plateformes d’échange, les institutions de conservation, les validateurs et les infrastructures associées doivent également mettre à niveau leurs logiciels et systèmes de gestion des clés de manière coordonnée. Si certains participants essentiels ne peuvent pas prendre en charge le nouveau mécanisme de signature à temps, la mise à niveau pourrait être retardée. Sous cet angle, le plan de sécurité post-quantique de XRPL ressemble davantage à un projet d’ingénierie de protocole à long terme qu’à une simple mise à jour logicielle.
Une mise à niveau résistante aux attaques quantiques peut-elle éliminer tous les risques de sécurité liés à XRP ?
ML-DSA-44 peut fournir une nouvelle base de sécurité face à la menace potentielle que l’informatique quantique future représente pour les signatures numériques traditionnelles, mais il ne peut pas éliminer tous les risques auxquels les comptes XRP sont confrontés.
-
Les signatures post-quantiques répondent principalement à la sécurité des algorithmes de signature numérique. Si la phrase mnémonique ou la clé privée d’un utilisateur est dérobée par un site de phishing, un attaquant pourrait toujours contrôler directement le compte concerné, même s’il utilise ML-DSA-44.
-
Les logiciels de wallet et les dispositifs matériels peuvent toujours comporter des vulnérabilités. La génération des clés, le traitement des nombres aléatoires, l’implémentation des signatures et le stockage sécurisé nécessitent tous des tests approfondis.
-
La configuration des autorisations de compte reste importante. Si un utilisateur a configuré une clé de signature post-quantique, mais qu’une ancienne Master Key ou qu’un autre chemin d’autorisation non sécurisé reste valide, le compte peut continuer à être exposé à des risques potentiels.
-
La cryptographie post-quantique elle-même exige également une cryptanalyse et une revue d’ingénierie continues. La normalisation signifie que l’algorithme a fait l’objet d’une évaluation rigoureuse, mais elle ne signifie pas que de nouvelles méthodes d’attaque ou des défauts d’implémentation ne pourront jamais être découverts à l’avenir.
-
L’écosystème XRPL comprend également des wallets, des plateformes d’échange, des services cross-chain et d’autres applications. Même si le registre sous-jacent achève une mise à niveau de signature, cela ne garantit pas automatiquement que tous les systèmes tiers offriront le même niveau de sécurité.
Une mise à niveau résistante aux attaques quantiques doit donc être comprise comme une amélioration à long terme de la sécurité de l’infrastructure cryptographique, et non comme une garantie absolue de la sécurité des actifs XRP.
Pour les utilisateurs ordinaires, protéger les phrases mnémoniques, vérifier les autorisations de transaction, utiliser des wallets fiables et éviter les liens suspects restent actuellement les mesures de sécurité les plus directes.
Conclusion
XRPL étudie l’utilisation de ML-DSA-44, un algorithme de signature numérique post-quantique, afin d’améliorer la sécurité des comptes et validateurs existants dans un futur environnement d’informatique quantique. Contrairement aux signatures traditionnelles à courbes elliptiques telles que secp256k1 et Ed25519, ML-DSA-44 repose sur la cryptographie sur réseaux euclidiens et est conçu pour résister aux méthodes d’attaque quantiques connues.
Le défi principal de cette mise à niveau ne consiste pas uniquement à introduire un nouvel algorithme de signature. Il implique également de déterminer comment traiter les clés publiques de comptes déjà exposées, comment migrer les clés des wallets existants et comment permettre aux validateurs, institutions de conservation et logiciels de wallet de prendre conjointement en charge le nouveau mécanisme cryptographique.
Selon l’orientation technique actuelle, XRPL pourrait utiliser ses mécanismes d’autorisation de compte existants pour remplacer les clés de signature tout en conservant les adresses de compte. Toutefois, l’achèvement d’une migration de sécurité quantique exigerait également de désactiver les autorisations de signature traditionnelles restant valides et de confirmer que les nouvelles clés peuvent être utilisées en toute sécurité.
En outre, les clés publiques et signatures plus volumineuses de ML-DSA-44 pourraient accroître les coûts de stockage réseau, de bande passante et de vérification. La mise à niveau doit trouver un équilibre entre sécurité, performances et compatibilité avec l’écosystème.
L’année 2028 constitue un objectif important dans la feuille de route de sécurité post-quantique de XRPL, mais il ne s’agit pas d’une date de mise à niveau confirmée du mainnet. Pour les détenteurs de XRP, il n’existe actuellement aucune preuve que de véritables clés à courbes elliptiques utilisées sur les blockchains ont été largement compromises par des ordinateurs quantiques, et il n’est pas nécessaire de transférer immédiatement des actifs en raison de la proposition technique.
À long terme, les recherches de XRPL sur la sécurité quantique reflètent un défi commun aux infrastructures blockchain : se préparer à des évolutions potentielles des capacités de calcul tout en maintenant l’efficacité de la cryptographie existante.
FAQ
Qu’est-ce que le ML-DSA-44 de XRPL ?
ML-DSA-44 est un algorithme de signature numérique post-quantique fondé sur la cryptographie sur réseaux euclidiens et inclus dans la norme NIST FIPS 204. XRPL étudie son utilisation pour les transactions de compte, les validateurs et d’autres scénarios de signature.
Les ordinateurs quantiques peuvent-ils actuellement compromettre les wallets XRP ?
À ce jour, aucune preuve publique et fiable ne montre que les ordinateurs quantiques peuvent compromettre à grande échelle de véritables clés privées à courbes elliptiques de wallets XRP. Le risque concerné porte principalement sur les ordinateurs quantiques performants et tolérants aux pannes qui pourraient apparaître à l’avenir.
Pourquoi les comptes XRP ayant exposé leurs clés publiques pourraient-ils être exposés à des risques ?
Un ordinateur quantique suffisamment puissant pourrait potentiellement déduire une clé privée à partir d’une clé publique traditionnelle à courbe elliptique à l’avenir. Les comptes dont les clés publiques ont déjà été exposées doivent donc prendre en compte la sécurité des clés à long terme.
La mise à niveau vers ML-DSA-44 nécessitera-t-elle une nouvelle adresse XRP ?
Selon l’orientation actuelle de la conception, les utilisateurs pourraient être en mesure de migrer tout en conservant leurs adresses de compte existantes, en définissant une nouvelle clé de signature et en désactivant l’ancienne Master Key. Toutefois, le processus précis dépendra de la prise en charge du protocole et des wallets qui sera officiellement activée à l’avenir.
XRPL a-t-il déjà activé ML-DSA-44 sur le mainnet ?
Au 12 novembre 2026, la fonctionnalité concernée reste aux stades de proposition, de développement et de test. Elle ne doit pas encore être considérée comme un mécanisme de signature entièrement activé sur le mainnet XRPL.
ML-DSA-44 augmentera-t-il les frais de transaction XRP ?
La proposition actuelle ne prévoit pas d’augmenter les frais de transaction de base uniquement parce que ML-DSA-44 est adopté. Toutefois, des données de signature plus volumineuses pourraient accroître les coûts de stockage réseau, de bande passante et d’autres infrastructures.
XRPL achèvera-t-il sa mise à niveau de sécurité quantique en 2028 ?
L’année 2028 constitue un objectif important de la feuille de route concernée, mais le calendrier final dépendra du développement technique, des audits de sécurité, de la compatibilité des wallets et de l’approbation d’un amendement sur le mainnet.