PHP2Shell est un sujet de sécurité récemment examiné, lié au risque d’exécution de code à distance sur des serveurs PHP. Il désigne principalement l’exploitation, par des attaquants, d’environnements d’exécution PHP vulnérables ou de composants applicatifs associés afin d’exécuter du code côté serveur sans autorisation. PHP est largement utilisé pour les sites web, les systèmes de gestion de contenu et divers services backend. Par conséquent, lorsque des vulnérabilités associées affectent des services accessibles depuis Internet, elles peuvent également menacer la sécurité des données utilisateur, de l’authentification d’identité et des systèmes métier.
Pour le secteur des cryptomonnaies, les risques liés aux vulnérabilités PHP ne se limitent pas aux sites web traditionnels. Les plateformes de trading de cryptomonnaies, les sites web de projets, les services liés aux wallets et les applications Web3 reposent également sur des serveurs, des bases de données et des API pour fournir la gestion des comptes, les données de marché et les interactions de trading. Si ces systèmes présentent de graves failles de sécurité, des attaquants peuvent également accéder à des identifiants sensibles ou manipuler les interactions des utilisateurs via l’intrusion dans un service web, élargissant ainsi l’impact potentiel de l’incident de sécurité.
Toutefois, les risques de sécurité des serveurs et la sécurité des protocoles blockchain ne sont pas la même chose. Une vulnérabilité PHP ne permet pas automatiquement de compromettre les clés privées d’un wallet, et la compromission d’un serveur ne suffit pas à établir que des actifs utilisateur ont été volés. Cet article présente les concepts fondamentaux de PHP2Shell et explique les principes techniques de l’exécution de code à distance, les voies potentielles par lesquelles ces vulnérabilités peuvent affecter les comptes crypto, ainsi que les moyens pour les plateformes, les développeurs et les utilisateurs ordinaires de mettre en place des protections de sécurité plus efficaces.
À retenir
-
PHP2Shell est une appellation récemment examinée associée aux risques de sécurité liés à l’exécution de code à distance dans PHP. Le problème principal est que des attaquants peuvent exécuter du code non autorisé via des environnements côté serveur vulnérables.
-
L’exécution de code à distance (RCE) diffère des vulnérabilités web ordinaires. Dans les cas graves, elle peut affecter les privilèges du serveur, l’accès aux bases de données et la logique métier backend.
-
La compromission d’un serveur PHP ne signifie pas que le réseau blockchain ou les clés privées des utilisateurs ont été compromis. L’impact éventuel sur les crypto-actifs dépend des relations d’autorisation entre le serveur et les systèmes d’authentification des comptes, de signature des transactions et de conservation des actifs.
-
Pour les plateformes de trading centralisées, les risques potentiels peuvent concerner les sessions utilisateur, les identifiants API, les données de compte et les interfaces métier. Pour les wallets non custodiaux, les utilisateurs doivent principalement rester attentifs aux pages web malveillantes, aux interactions de phishing et aux signatures de transactions dangereuses.
-
Installer rapidement les correctifs de sécurité, limiter les autorisations des serveurs, isoler les identifiants sensibles, activer l’authentification multifacteur et vérifier indépendamment les signatures de transactions sont des mesures importantes pour réduire les risques associés.
Qu’est-ce que la vulnérabilité PHP2Shell et pourquoi constitue-t-elle un problème de sécurité critique ?
PHP2Shell n’est ni une fonction PHP unique ni un plugin tiers. Il s’agit d’un terme collectif désignant deux vulnérabilités de sécurité du cœur de PHP : CVE-2026-109618 et CVE-2026-109619. Les deux vulnérabilités ont été divulguées le 21 octobre 2026. Elles concernent toutes deux des problèmes de sécurité potentiels dans la manière dont PHP gère les requêtes exceptionnelles et les états mémoire, et elles ont toutes deux reçu un score CVSS v4.0 de 9,2, les classant dans la catégorie de gravité critique.
Contrairement aux vulnérabilités traditionnelles des applications PHP, PHP2Shell survient dans l’environnement d’exécution PHP. Cela signifie que même si les développeurs d’un site web ont appliqué des filtres standards aux entrées utilisateur et que l’application elle-même ne présente aucune faille évidente d’injection SQL ou de téléversement de fichiers, les composants PHP sous-jacents peuvent toujours être exposés à une attaque en raison de ces vulnérabilités.
Le principal danger de PHP2Shell est que les attaquants peuvent ne pas avoir besoin de se connecter au site web ciblé au préalable. Ils peuvent avoir la possibilité de déclencher des opérations mémoire anormales à l’aide de requêtes spécialement conçues, puis de parvenir à une exécution de code à distance. Les conditions réelles d’exploitation dépendent de la version de PHP, du mode de fonctionnement du serveur et de la configuration de déploiement. Tous les sites web PHP ne présentent pas exactement la même surface d’attaque.
| Identifiant de vulnérabilité |
Problème principal |
Impact potentiel sur la sécurité |
| CVE-2026-109618 |
Erreur d’état mémoire lors du traitement d’une exception de mémoire insuffisante (OOM) |
Exécution de code à distance |
| CVE-2026-109619 |
Utilisation de références mémoire non valides lors du traitement et du nettoyage des requêtes |
Exécution de code à distance, divulgation d’informations en mémoire |
PHP a officiellement publié des versions corrigées et recommande clairement aux utilisateurs concernés d’effectuer une mise à niveau dès que possible.
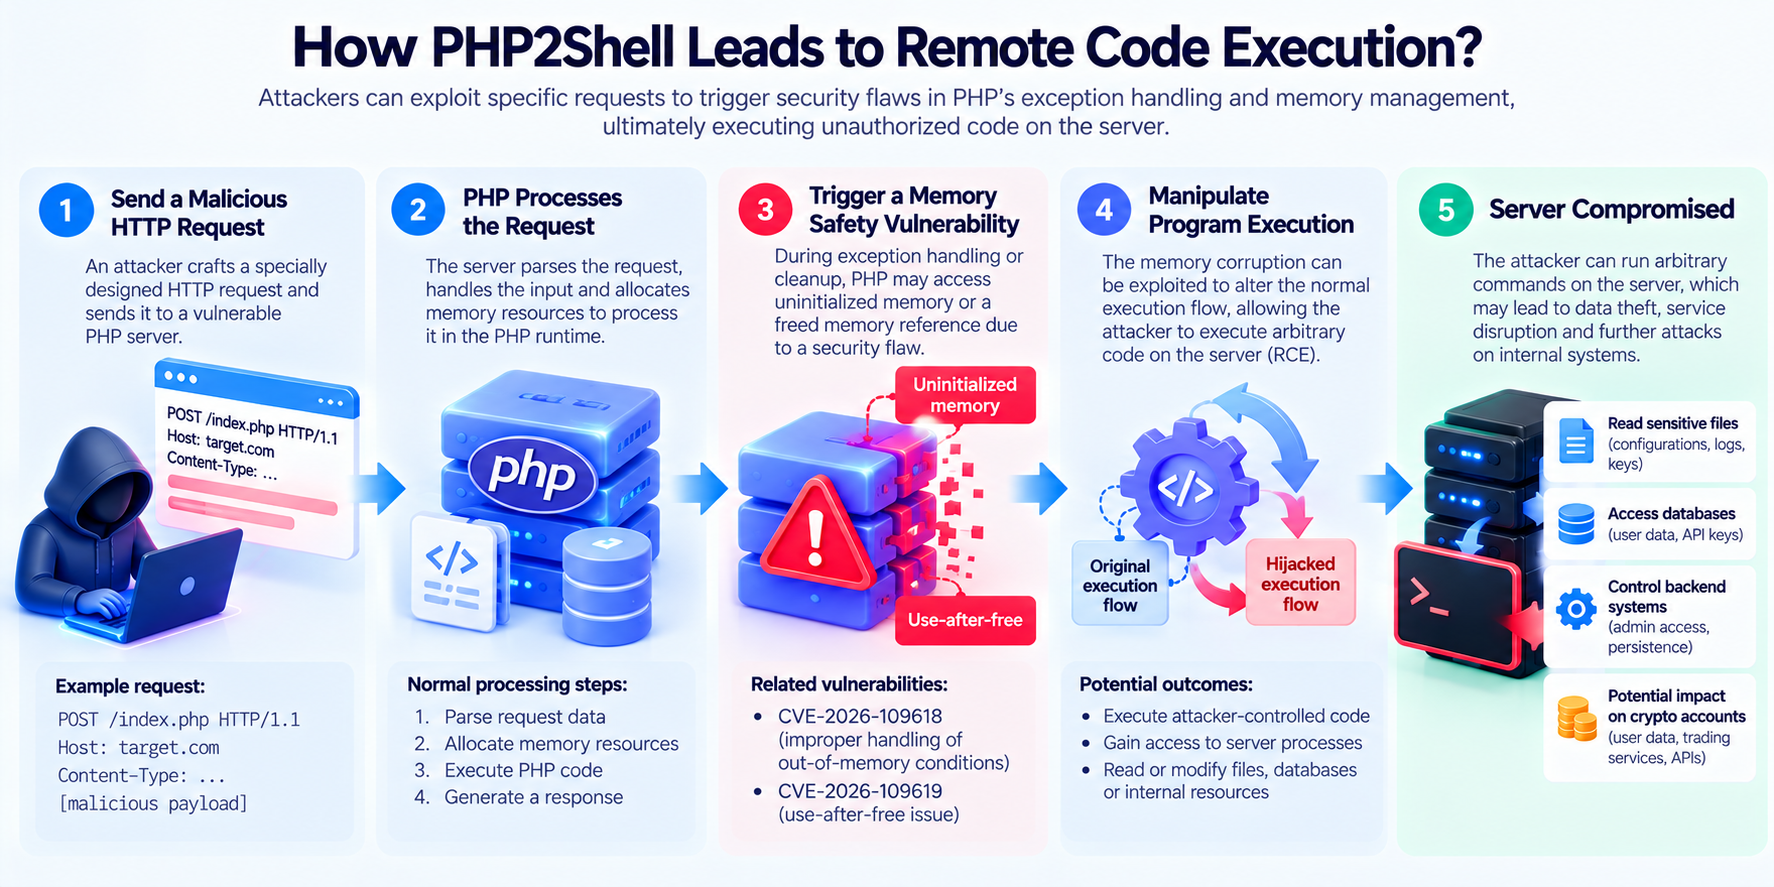
Pour comprendre les risques liés à PHP2Shell, il faut d’abord comprendre comment les serveurs PHP traitent les requêtes utilisateur.
Lorsqu’un utilisateur visite un site web, soumet un formulaire ou appelle une API, le serveur web transmet la requête concernée à l’environnement d’exécution PHP pour traitement. PHP analyse les données de la requête, exécute le code de l’application et renvoie le résultat à l’utilisateur. Au cours de ce processus, le serveur doit allouer de la mémoire, conserver l’état de la requête et libérer les ressources associées une fois la requête terminée.
Dans des conditions normales, PHP doit nettoyer en toute sécurité les ressources allouées même lorsque le traitement d’une requête échoue. Toutefois, les deux vulnérabilités associées à PHP2Shell surviennent précisément lors de la gestion des exceptions et du nettoyage de la mémoire.
CVE-2026-109618 est liée à la gestion d’un manque de mémoire. Lorsqu’un échec d’allocation de mémoire se produit pendant que PHP analyse une requête, certaines données internes peuvent ne pas encore avoir été entièrement initialisées. Si une routine de nettoyage ultérieure traite incorrectement ces données comme un état valide, une corruption de mémoire peut se produire.
CVE-2026-109619 concerne des références mémoire non valides lors du traitement des requêtes. Lorsque certaines ressources ont déjà été libérées mais que les pointeurs ou états associés sont conservés, des opérations ultérieures peuvent accéder incorrectement à des zones mémoire qui ne sont plus valides. Ce type de problème est couramment appelé use-after-free.
Lorsque certaines conditions d’exploitation sont réunies, des attaquants peuvent utiliser ces erreurs mémoire pour modifier le flux d’exécution normal du programme et amener le serveur à exécuter du code non autorisé. Les privilèges d’exécution sont généralement limités par les autorisations du compte de travail PHP. Toutefois, si les autorisations du serveur sont mal configurées, les attaquants peuvent toujours accéder à des fichiers sensibles ou tenter d’étendre leur contrôle.
Il est important de noter que les risques réels varient selon les modes de déploiement. Par exemple, certains chemins d’exploitation impliquant Apache mod_php ont été validés, tandis que les conditions de déclenchement et l’exploitabilité d’autres environnements, tels que PHP-FPM, ne sont pas exactement les mêmes.
Quelles versions de PHP et quels environnements serveur sont affectés par PHP2Shell ?
PHP2Shell affecte plusieurs versions de PHP encore utilisées. Le 21 octobre 2026, PHP a publié les mises à jour de sécurité correspondantes pour corriger les deux vulnérabilités critiques.
Au 27 octobre 2026, les principales versions affectées et corrigées sont les suivantes :
| Branche PHP |
Versions affectées |
Version corrigée |
| PHP 8.2 |
Antérieures à 8.2.35 |
8.2.35 |
| PHP 8.3 |
Antérieures à 8.3.36 |
8.3.36 |
| PHP 8.4 |
Antérieures à 8.4.27 |
8.4.27 |
| PHP 8.5 |
Antérieures à 8.5.12 |
8.5.12 |
Les anciennes versions de PHP peuvent également être affectées par des problèmes associés. Pour les versions qui ne sont plus officiellement maintenues, les développeurs doivent vérifier si les distributeurs de systèmes d’exploitation ou les services de maintenance commerciaux fournissent des correctifs de sécurité, plutôt que de s’appuyer uniquement sur les numéros de version pour évaluer le risque.
En outre, certaines distributions Linux peuvent corriger des vulnérabilités via le rétroportage de correctifs de sécurité, en appliquant la correction tout en conservant le numéro de version d’origine. Par conséquent, pour déterminer si un serveur est sécurisé, il faut vérifier à la fois la version de build réelle du paquet et les avis de sécurité du fournisseur.
En matière de méthodes de déploiement, PHP2Shell peut concerner Apache mod_php, PHP-FPM, php-cgi, FrankenPHP et d’autres environnements d’exécution PHP. Toutefois, les conditions d’exploitabilité diffèrent selon les modes. Les administrateurs de serveurs doivent évaluer l’impact en fonction de leur propre pile technologique, plutôt que de supposer que chaque site web utilisant PHP peut être compromis par la même méthode d’attaque.
Pourquoi PHP2Shell peut-il menacer la sécurité des comptes de trading crypto ?
Les plateformes de trading crypto se composent généralement de plusieurs systèmes indépendants, notamment la connexion utilisateur, la vérification d’identité, l’appariement des transactions, la gestion des comptes, la conservation des actifs, l’approbation des retraits et le contrôle des risques.
PHP2Shell affecte directement les serveurs PHP vulnérables, et non le réseau blockchain lui-même. Si le site web public ou le service backend d’une plateforme utilise une version de PHP affectée, des attaquants peuvent tenter d’accéder au serveur concerné via cette vulnérabilité.
Une fois un serveur compromis, les attaquants peuvent rechercher des informations de connexion à la base de données, des données de session utilisateur, des identifiants API ou d’autres configurations sensibles. Si ces informations permettent d’accéder à un système de gestion des comptes, elles peuvent accroître le risque de divulgation d’informations de compte ou d’usurpation d’identité.
Par exemple, une plateforme de services crypto peut utiliser PHP pour développer des interfaces de gestion de comptes et stocker sur son serveur des identifiants API internes disposant de privilèges élevés. Si un attaquant obtient un accès au serveur par exécution de code à distance, il peut tenter de lire ces identifiants et de les utiliser pour appeler des interfaces métier qui ne devraient pas être accessibles publiquement.
Toutefois, cela ne signifie pas que les attaquants peuvent retirer directement l’ensemble des actifs des utilisateurs. Les plateformes de trading établies isolent généralement les fonctions critiques, telles que la conservation des fonds, la signature des transactions, l’approbation des retraits et l’authentification des comptes, des services web publics. Elles utilisent également des contrôles d’autorisation et des vérifications des risques indépendants.
Par conséquent, l’impact réel de PHP2Shell sur les comptes crypto dépend des autorisations du serveur, de l’isolation du réseau interne, de la gestion des identifiants sensibles et des mécanismes d’approbation des opérations sur actifs. Une vulnérabilité sur un site web public ne signifie pas que le système central de conservation des actifs a déjà été compromis.
PHP2Shell peut-il exposer directement les clés privées des wallets Web3 ?
PHP2Shell ne peut pas, à lui seul, compromettre directement les clés privées des wallets blockchain ni modifier les mécanismes de sécurité cryptographique d’une blockchain.
Pour les wallets non custodiaux tels que MetaMask, les clés privées sont généralement gérées par un logiciel de wallet local ou des dispositifs matériels. Si une clé privée n’a jamais été téléversée sur un serveur PHP vulnérable, l’exécution de code à distance sur ce serveur ne peut généralement pas permettre d’obtenir directement cette clé privée.
Toutefois, la compromission d’un serveur peut encore affecter les utilisateurs de wallets par d’autres moyens.
Par exemple, après avoir pris le contrôle du site web officiel d’un projet Web3, un attaquant peut modifier la page frontend afin d’inciter les utilisateurs à connecter leurs wallets et à signer des transactions malveillantes. Si les utilisateurs ne vérifient pas soigneusement les détails de la transaction, ils peuvent autoriser sans le savoir des transferts de tokens ou effectuer des opérations dangereuses.
Un autre risque concerne les services liés aux wallets. Certaines applications Web3 s’appuient sur des serveurs pour fournir des données de transaction, des demandes de signature, des configurations utilisateur ou des informations relatives aux opérations interchaînes. Si ces données sont modifiées après la compromission d’un serveur, les utilisateurs peuvent recevoir des paramètres de transaction incorrects ou des invites d’interaction malveillantes.
Il est donc nécessaire de distinguer deux types de problèmes de sécurité :
L’exposition d’une clé privée signifie qu’un attaquant obtient directement le matériel de clé nécessaire pour contrôler les actifs d’un wallet. Une signature malveillante peut avoir lieu sans exposition de la clé privée, lorsqu’un utilisateur approuve activement une transaction avec des autorisations dangereuses.
Pour les utilisateurs de wallets non custodiaux, le second risque constitue souvent le risque indirect le plus important à surveiller.
En quoi PHP2Shell diffère-t-il des vulnérabilités web traditionnelles ?
PHP2Shell, l’injection SQL, le cross-site scripting (XSS) et les vulnérabilités de téléversement de fichiers peuvent tous menacer la sécurité d’un site web, mais leurs origines techniques et leurs méthodes d’attaque diffèrent considérablement.
L’injection SQL survient généralement lorsqu’une application ne traite pas correctement les paramètres de requête de la base de données. Les attaquants peuvent utiliser des entrées malveillantes pour modifier la logique des requêtes de base de données. Le XSS concerne principalement un traitement inapproprié du contenu affiché sur les pages web, qui peut entraîner l’exécution de scripts malveillants dans le navigateur d’un utilisateur.
Ce qui distingue PHP2Shell est que la vulnérabilité se situe dans l’environnement d’exécution du cœur de PHP. Même si une application utilise un filtrage des entrées et une vérification des autorisations relativement complets, des failles de sécurité mémoire dans les composants sous-jacents peuvent toujours fournir un point d’entrée aux attaques.
| Critère de comparaison |
PHP2Shell |
Injection SQL |
XSS |
| Emplacement de la vulnérabilité |
Environnement d’exécution PHP |
Interaction entre l’application et la base de données |
Traitement du contenu web |
| Risque principal |
Exécution de code à distance, divulgation de données mémoire |
Divulgation et altération de données |
Exécution de scripts malveillants dans le navigateur |
| Peut-il affecter le serveur ? |
Oui |
Dépend des autorisations de la base de données et du système |
Affecte généralement le navigateur |
| Principales mesures de protection |
Mettre à jour PHP, isoler les systèmes |
Requêtes paramétrées, privilège minimal |
Encodage de sortie, politique de sécurité du contenu |
| Impact sur les utilisateurs crypto |
Impact indirect sur la sécurité des comptes et des services |
Peut exposer des données de compte |
Peut inciter à des opérations dangereuses sur un wallet |
Cela montre également que la sécurité des sites web ne peut pas reposer uniquement sur la revue du code au niveau de l’application. Les environnements d’exécution des serveurs, les dépendances et les configurations système nécessitent également une maintenance continue.
Pour les plateformes crypto et les projets Web3 qui utilisent PHP, la principale mesure de prévention contre PHP2Shell consiste à installer rapidement les correctifs de sécurité officiels et à confirmer que tous les services PHP actuellement en fonctionnement ont été mis à jour.
Étant donné que les vulnérabilités se situent dans l’environnement d’exécution du cœur de PHP, modifier uniquement le code métier du site web, ajouter des filtres d’entrée ou déployer des règles de pare-feu ordinaires ne peut pas être considéré comme une correction complète. PHP a clairement indiqué que la mise à jour vers une version corrigée constitue la solution fiable. En plus des mises à jour de version, les plateformes doivent se concentrer sur les aspects suivants.
-
Effectuer un examen complet des services PHP. Outre les sites web publics, vérifiez les backends d’administration, les API internes, les environnements de test, les projets hérités et les composants tiers. Certains services moins entretenus peuvent encore exécuter d’anciennes versions de PHP et devenir des points d’entrée vers le réseau interne.
-
Appliquer le principe du moindre privilège. Les processus de travail PHP ne doivent pas disposer de privilèges d’administrateur système inutiles ni d’un accès direct aux clés privées des wallets, aux systèmes centraux de signature ou aux comptes de base de données disposant de privilèges élevés. Même si un attaquant accède à un service web, les ressources auxquelles il peut accéder doivent rester limitées.
-
Isoler les systèmes critiques d’opérations sur actifs. Les services de compte, la conservation des fonds, l’approbation des retraits et la signature des transactions doivent disposer de limites d’autorisation indépendantes. Pour les opérations impliquant des transferts d’actifs, l’authentification multifacteur, les limites de transaction, la détection des comportements anormaux et une approbation indépendante doivent également être utilisées afin de réduire les risques.
-
Renforcer la gestion des identifiants et des journaux. Les clés API, les mots de passe de bases de données et les autres configurations sensibles doivent être stockés au moyen de mécanismes dédiés de gestion des clés et faire l’objet d’une rotation régulière. Pour les serveurs suspectés d’avoir été compromis, vérifiez les processus anormaux, les modifications de fichiers, les connexions réseau et les registres d’opérations de compte.
-
Mettre en place un mécanisme de mise à jour continue. PHP2Shell montre que de graves problèmes de sécurité peuvent apparaître rapidement dans les environnements d’exécution sous-jacents. Les équipes de projet doivent surveiller continuellement les avis de sécurité et mettre en place des processus de classification des vulnérabilités, de test des correctifs et de mise à niveau d’urgence.
Pour les systèmes qui ne peuvent pas être mis à niveau immédiatement, des mesures telles que les restrictions d’accès et l’isolation des services peuvent réduire l’exposition. Toutefois, ces mesures ne peuvent pas remplacer les correctifs de sécurité.
Pour les utilisateurs ordinaires, PHP2Shell est une vulnérabilité côté serveur qui ne peut généralement pas être corrigée par des actions effectuées sur un appareil personnel. Les utilisateurs doivent donc accorder une attention particulière à la sécurité des fournisseurs de services et réduire les risques indirects qu’une compromission de serveur peut engendrer.
-
Privilégiez les plateformes de trading et les services de wallet disposant de mécanismes de sécurité complets, et activez l’authentification multifacteur pour les comptes de trading. Pour les opérations impliquant des montants importants, des fonctionnalités telles que les listes d’adresses de retrait autorisées, la vérification indépendante et les notifications de sécurité peuvent contribuer à réduire les pertes potentielles après une usurpation de compte.
-
Ne saisissez pas votre phrase de récupération ou votre clé privée de wallet sur le site web d’un projet. Même si un site web fonctionne normalement depuis longtemps, il peut toujours être modifié de manière malveillante après la compromission d’un serveur.
-
Lorsque vous vous connectez à une application Web3, vérifiez le nom de domaine du site web, le destinataire de la transaction et les détails de l’autorisation. N’approuvez pas des demandes de signature inconnues en vous fondant uniquement sur les invites de la page web ou le nom d’un projet.
-
Limitez l’utilisation de clés API disposant de privilèges élevés. Si vous devez gérer un compte de trading par API, configurez les autorisations minimales requises pour l’usage prévu et évitez d’activer les autorisations de retrait lorsqu’elles ne sont pas nécessaires.
-
Lorsqu’une plateforme de trading ou un projet Web3 publie une annonce relative à un incident de sécurité, confirmez d’abord l’étendue de l’impact via ses canaux de confiance. Ne cliquez pas sur des liens inconnus affirmant proposer une migration d’actifs d’urgence, une vérification de wallet ou une compensation de sécurité.
Ces mesures ne peuvent pas éliminer tous les risques côté serveur, mais elles peuvent réduire la possibilité que des attaquants affectent davantage les actifs des utilisateurs via l’usurpation d’identité, des pages de phishing ou des signatures malveillantes.
Des attaques réelles impliquant PHP2Shell ont-elles déjà eu lieu ?
Après la divulgation de PHP2Shell le 21 octobre 2026, des instituts de recherche en sécurité et des fournisseurs de services d’infrastructure ont successivement publié des analyses de risques et des recommandations de correction. Au 27 octobre 2026, certaines organisations de sécurité avaient signalé des tentatives d’attaque ciblant les vulnérabilités concernées. Toutefois, pour certaines intrusions présumées réussies, le lien entre le vecteur d’attaque et les CVE spécifiques demeure incertain.
Par exemple, Unit 42 de Palo Alto Networks a signalé une campagne d’intrusion soupçonnée d’être liée à PHP2Shell. Toutefois, après une enquête plus approfondie, l’organisation a retiré le 25 octobre son évaluation précédente concernant le lien entre l’intrusion initiale et une vulnérabilité spécifique, indiquant qu’elle ne pouvait pas confirmer si les attaquants avaient utilisé PHP2Shell pour obtenir l’accès initial.
Cette évolution montre qu’il est nécessaire de distinguer l’exploitabilité technique d’une vulnérabilité, les tentatives d’attaque réelles et les intrusions réussies vérifiées. Ces trois situations ne sont pas exactement les mêmes.
Pour le secteur crypto, la seule gravité de PHP2Shell ne suffit pas à conclure qu’une grande plateforme de trading a été attaquée. De même, chaque incident de vol de compte signalé sur le marché ne peut pas être attribué à cette vulnérabilité.
Néanmoins, PHP2Shell concerne une technologie côté serveur largement utilisée et présente un risque sérieux d’exécution de code à distance. Les développeurs et les fournisseurs de services doivent donc toujours prendre rapidement des mesures correctives.
Conclusion
PHP2Shell est un terme collectif désignant deux vulnérabilités critiques du cœur de PHP divulguées en octobre 2026 : CVE-2026-109618 et CVE-2026-109619. Les principaux risques découlent de failles de sécurité potentielles dans la manière dont PHP gère les requêtes exceptionnelles et le nettoyage de la mémoire. Dans certaines conditions, des attaquants peuvent parvenir à une exécution de code à distance non autorisée.
Pour le secteur crypto, l’impact de PHP2Shell se concentre principalement sur les couches des services web, des systèmes de compte et de l’infrastructure backend. Après avoir compromis un serveur, des attaquants peuvent tenter d’accéder à des identifiants sensibles, de manipuler des interfaces métier ou de modifier des pages destinées aux utilisateurs. Toutefois, cela ne signifie pas que le protocole blockchain a été compromis ni que les clés privées de wallets non custodiaux seront automatiquement exposées.
Cet incident montre davantage que la sécurité des crypto-actifs dépend non seulement des blockchains et des smart contracts, mais également de la fiabilité de l’infrastructure Internet traditionnelle. La gestion des correctifs serveur, l’isolation des autorisations, l’authentification des comptes et la vérification des signatures de transactions sont toutes des composantes importantes d’un système de sécurité complet.
Pour les développeurs, la mise à niveau rapide des versions PHP affectées est la priorité absolue. Pour les utilisateurs ordinaires, protéger les identifiants de compte, autoriser avec prudence les transactions de wallet et suivre les annonces de sécurité de sources fiables demeurent des mesures fondamentales de réduction des risques.
FAQ
Qu’est-ce que PHP2Shell ?
PHP2Shell est un terme collectif désignant les deux vulnérabilités du cœur de PHP CVE-2026-109618 et CVE-2026-109619. Elles concernent la gestion des requêtes exceptionnelles et des problèmes de sécurité mémoire susceptibles d’entraîner une exécution de code à distance.
Quelle est la gravité de PHP2Shell ?
Les deux vulnérabilités ont un score CVSS v4.0 de 9,2, les classant dans la catégorie de gravité critique. Dans certaines conditions de déploiement, des attaquants non authentifiés peuvent exploiter ces vulnérabilités pour exécuter du code côté serveur.
PHP2Shell peut-il voler directement les actifs des wallets crypto ?
Il n’entraîne pas automatiquement le vol des actifs d’un wallet. L’impact réel dépend de la possibilité ou non pour le serveur d’accéder à des identifiants sensibles, à des clés privées ou à des systèmes de signature de transactions, ainsi que de la capacité de l’attaquant à contourner les contrôles de sécurité associés.
Quelles versions de PHP sont affectées par PHP2Shell ?
Les principales versions affectées comprennent respectivement les versions antérieures à PHP 8.2.35, 8.3.36, 8.4.27 et 8.5.12. Les anciennes branches PHP peuvent également être affectées et doivent être vérifiées au regard des mises à jour de sécurité fournies par les distributeurs concernés.
En quoi PHP2Shell diffère-t-il des vulnérabilités de smart contracts ?
PHP2Shell affecte l’environnement d’exécution PHP côté serveur, tandis que les vulnérabilités de smart contracts surviennent dans le code du contrat ou la logique métier déployée sur une blockchain. Les deux peuvent affecter indirectement la sécurité des crypto-actifs, mais leurs origines techniques sont différentes.
PHP2Shell exige-t-il que l’utilisateur se connecte avant de pouvoir être déclenché ?
Certains chemins d’attaque validés n’exigent pas que l’attaquant se connecte au site web au préalable. Toutefois, les conditions d’exploitation spécifiques dépendent de la version de PHP, du mode de fonctionnement du serveur et de la configuration de déploiement.
Si la clé privée du wallet est stockée uniquement localement par l’utilisateur, PHP2Shell ne peut généralement pas l’obtenir directement. Toutefois, un site web Web3 compromis peut inciter les utilisateurs à exécuter des transactions malveillantes ; les demandes de signature doivent donc toujours être vérifiées avec soin.
Installez les correctifs de sécurité fournis par PHP ou par le distributeur du système d’exploitation, puis confirmez que les services PHP concernés ont rechargé l’environnement d’exécution mis à jour. Les pare-feu ou le filtrage des entrées ne peuvent pas, à eux seuls, remplacer la correction.
Au 27 octobre 2026, il n’existe pas suffisamment de preuves publiques fiables montrant qu’une grande plateforme de trading crypto a été compromise avec succès à cause de PHP2Shell. L’existence d’une vulnérabilité ne peut pas être directement assimilée à des pertes réelles d’actifs.
Activez l’authentification multifacteur, protégez les identifiants API de vos comptes, ne fournissez pas les phrases de récupération de wallets à des sites web, vérifiez les signatures des transactions Web3 et suivez les annonces de sécurité des plateformes via des canaux de confiance.