L’intelligence artificielle transforme le traitement de l’information et la recherche technologique dans le domaine de la cybersécurité. De l’analyse de code à l’identification des vulnérabilités, en passant par l’orchestration automatisée de tâches, l’IA peut aider les chercheurs à traiter plus efficacement des informations complexes tout en fournissant de nouveaux outils aux attaquants. Lorsque ces capacités sont utilisées à des fins malveillantes, elles constituent le phénomène de sécurité appelé « AI-Assisted Exploit ». Il ne s’agit pas d’une technique d’attaque entièrement indépendante, mais d’une capacité renforcée créée par l’intégration de l’IA dans les processus de cyberattaque traditionnels.
Comprendre l’AI-Assisted Exploit ne consiste pas seulement à examiner les tâches qu’un modèle peut effectuer. Il est également nécessaire de distinguer le rôle spécifique de l’IA dans la chaîne d’attaque, ses limites réelles et son impact potentiel sur la sécurité. Cet article commence par une définition de base, explique comment l’IA peut intervenir dans la collecte d’informations, la recherche de vulnérabilités et la préparation d’attaques, présente des usages courants, puis aborde ses limites techniques et ses implications en matière de sécurité pour le secteur des crypto-actifs.
Points clés
-
L’AI-Assisted Exploit repose principalement sur le renforcement des capacités. L’IA peut aider les attaquants à traiter des informations, analyser du code et préparer des éléments d’attaque, mais cela ne signifie pas qu’une attaque est entièrement menée par l’intelligence artificielle.
-
L’IA peut intervenir à plusieurs étapes d’une cyberattaque. De la collecte d’informations et la recherche de vulnérabilités à la préparation de l’attaque et à l’analyse des résultats, l’IA peut apporter différents niveaux d’assistance.
-
Les applications courantes comprennent la recherche de vulnérabilités, le phishing et l’assistance au développement de logiciels malveillants. Ces approches sont généralement combinées à des méthodes d’attaque traditionnelles plutôt que de les remplacer entièrement.
-
Les résultats générés par l’IA présentent des limites en matière de précision et d’exécution. Les modèles peuvent mal interpréter le code ou négliger le contexte, et l’exploitabilité d’une vulnérabilité nécessite toujours une vérification pratique.
-
L’IA affecte à la fois les attaques et la défense. Des applications telles que la revue de code, l’analyse des renseignements sur les menaces et la détection d’anomalies apportent également un nouveau soutien technique à la sécurité des crypto-actifs.
Définition de base de l’AI-Assisted Exploit
L’AI-Assisted Exploit désigne l’utilisation de l’intelligence artificielle par des attaquants dans le cadre d’activités de cyberattaque afin d’améliorer l’efficacité du traitement de l’information, de la recherche de vulnérabilités, de la préparation ou de l’exécution d’attaques. L’IA peut intervenir dans la compréhension du code, l’organisation d’informations publiques, l’analyse d’anomalies, la génération de contenu et l’automatisation de certaines tâches. Toutefois, elle ne constitue généralement qu’un outil auxiliaire dans la chaîne d’attaque et ne signifie pas que l’attaque est réalisée de manière autonome par l’intelligence artificielle.
Les cyberattaques traditionnelles exigent souvent que les attaquants consacrent du temps à l’étude des systèmes ciblés, à la compréhension de l’architecture logicielle, à l’identification de vulnérabilités potentielles, à la préparation d’éléments d’attaque et à l’ajustement de leur approche selon l’environnement ciblé. Avec le développement des grands modèles de langage, des modèles d’analyse de code et des agents automatisés, certaines tâches auparavant réalisées manuellement peuvent désormais bénéficier de l’assistance de l’IA. Par exemple, l’IA peut aider les chercheurs à lire du code complexe, résumer des informations publiquement divulguées sur des vulnérabilités, expliquer des journaux anormaux ou proposer des axes de tests supplémentaires à partir de problèmes connus. Lorsque ces capacités sont utilisées à des fins malveillantes, les attaquants peuvent également s’en servir pour réduire le temps de recherche préliminaire et abaisser le niveau de difficulté de certaines tâches techniques.
Il est important de noter que l’AI-Assisted Exploit n’est pas une catégorie d’attaque indépendante suivant une trajectoire technique fixe. Il s’agit plutôt d’une description générale de la manière dont l’IA participe aux activités d’attaque. Il peut être associé à des méthodes traditionnelles telles que l’exploitation de vulnérabilités, le phishing, les logiciels malveillants, l’usurpation d’identité et les attaques de la chaîne d’approvisionnement. Pour déterminer si une activité constitue un AI-Assisted Exploit, l’élément déterminant est de savoir si l’IA a participé de manière substantielle à la préparation, à l’analyse ou à l’exécution de l’attaque, et non si l’attaquant a simplement utilisé un outil d’IA.
Fonctionnement de l’AI-Assisted Exploit
L’IA peut intervenir à différentes étapes du cycle de vie d’une cyberattaque. Elle peut traiter de grands volumes de texte et de code et, dans certaines conditions, appeler des outils externes et organiser les résultats d’exécution. Son rôle peut donc se limiter à une seule étape ou être combiné à d’autres outils automatisés afin de créer un flux de travail relativement cohérent.
Lors de la phase de collecte d’informations, l’IA peut aider à organiser des documents publics, de la documentation technique, des informations sur les versions logicielles et les relations entre les composants d’un système. Les attaquants peuvent utiliser ces capacités pour comprendre plus rapidement l’environnement ciblé et filtrer les informations techniques nécessitant des recherches supplémentaires. Toutefois, l’analyse de documents publics ne revient pas à obtenir un accès au système et ne prouve pas non plus qu’une cible contient une vulnérabilité exploitable.
Lors de la phase de recherche de vulnérabilités, l’IA peut aider à lire le code source, expliquer la logique des fonctions, identifier des méthodes de traitement des données suspectes et suggérer des zones nécessitant un examen plus approfondi. Par exemple, les contrôles d’autorisation, la validation des entrées, les limites de données et la logique des appels externes peuvent tous faire l’objet d’un examen de sécurité. Les résultats de l’IA doivent toujours être vérifiés, car un modèle peut mal comprendre le contexte du code, confondre une logique normale avec une vulnérabilité ou ne pas détecter un problème qui ne survient que dans des conditions d’exécution spécifiques.
Lors de la phase de préparation de l’attaque, l’IA peut être utilisée pour générer ou ajuster du contenu textuel, organiser des informations techniques, aider à rédiger des supports de test ou analyser les résultats d’opérations précédentes. Dans les attaques d’ingénierie sociale, les modèles peuvent aider les attaquants à générer des communications adaptées à des scénarios précis. Dans les attaques techniques, les modèles peuvent aider à organiser des informations publiques sur des vulnérabilités ou à expliquer des messages d’erreur complexes. La possibilité de mener ensuite une attaque effective dépend de facteurs tels que l’environnement du système ciblé, les autorisations, les conditions de vulnérabilité et les contrôles de sécurité.
Lors des phases d’exécution et de retour d’information, certains systèmes automatisés peuvent connecter des modèles à des scripts, des outils d’analyse ou d’autres logiciels, puis continuer à traiter les informations en fonction des résultats des tâches. Cette combinaison peut améliorer l’efficacité des travaux répétitifs, mais ses limites dépendent des autorisations des outils, de la fiabilité des modèles et de l’environnement d’exploitation. L’IA ne peut pas utiliser ses capacités de génération de langage pour contourner toutes les authentifications, tous les contrôles d’accès ou toutes les défenses système.
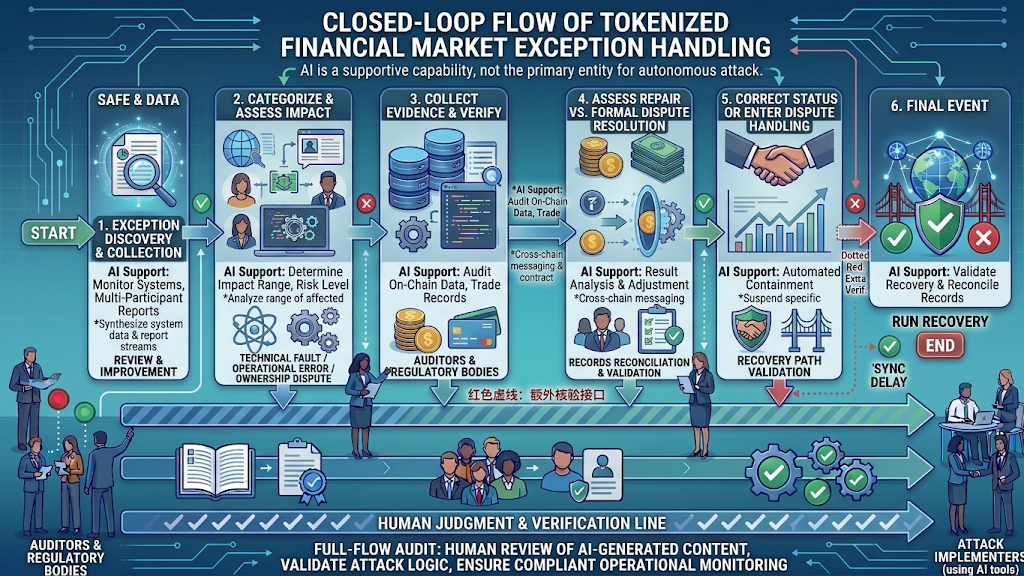
Recherche de vulnérabilités et préparation à leur exploitation assistées par l’IA
Les vulnérabilités logicielles peuvent résulter d’une validation insuffisante des entrées, de contrôles d’accès incorrects, de failles dans la logique du code, de problèmes liés aux dépendances ou de configurations système inadaptées. L’IA peut aider les chercheurs à comprendre les structures de code, résumer les problèmes potentiels et filtrer les zones nécessitant des tests supplémentaires. Si des attaquants utilisent des capacités similaires à des fins malveillantes, ils peuvent être en mesure d’analyser plus rapidement du code public, d’étudier des vulnérabilités divulguées et d’identifier des failles potentiellement similaires dans différents systèmes.
Toutefois, l’identification de code suspect ne signifie pas qu’une vulnérabilité réelle a été découverte. L’exploitabilité d’un problème dépend généralement aussi de l’environnement d’exploitation, des conditions d’autorisation, des dépendances externes, de la configuration du système et du chemin d’exécution spécifique. Même si l’IA aide les attaquants à localiser plus rapidement des zones suspectes, cela ne permet pas d’établir directement qu’une attaque réussira.
Phishing et ingénierie sociale assistés par l’IA
Le phishing consiste à tromper les utilisateurs afin qu’ils divulguent des informations de compte, des identifiants ou des autorisations. L’IA peut aider à générer des textes plus naturels, ajuster les styles linguistiques, traduire du contenu en différentes versions et adapter les communications à des scénarios spécifiques. Par conséquent, certains contenus de phishing ne se limitent plus aux modèles traditionnels comportant des fautes d’orthographe évidentes ou des formulations maladroites.
Dans le secteur des crypto-actifs, les plateformes de trading usurpées, les services de wallet, les annonces de projets, les campagnes d’airdrop et les communications du service client peuvent tous devenir des scénarios d’attaque. Les attaquants peuvent utiliser l’IA pour générer des explications techniques ou des notifications de service d’apparence professionnelle, amenant les utilisateurs à croire qu’ils communiquent avec une organisation de confiance. Les utilisateurs doivent comprendre qu’un langage fluide, une mise en forme standardisée ou l’emploi d’une terminologie professionnelle ne prouvent pas l’authenticité d’un message.
Logiciels malveillants et tâches automatisées assistés par l’IA
L’IA peut également être utilisée pour faciliter la recherche sur les logiciels malveillants, la compréhension du code, la modification de contenu et la gestion des tâches d’attaque. Les attaquants peuvent utiliser des modèles pour expliquer du code existant, organiser des documents techniques ou ajuster des communications malveillantes. Lorsque l’IA est associée à des outils automatisés, certaines opérations répétitives peuvent être traitées plus efficacement.
Toutefois, le code généré par l’IA peut ne pas fonctionner correctement, et le contenu généré n’est pas nécessairement en mesure de contourner les mécanismes de détection de sécurité. L’impact réel d’un logiciel malveillant dépend toujours de facteurs tels que le système d’exploitation, les paramètres d’autorisation, la protection des terminaux, l’environnement réseau et les règles de détection. Décrire l’IA comme un outil capable de générer automatiquement des logiciels malveillants indétectables exagérerait ses capacités réelles et masquerait les conditions techniques qui comptent véritablement dans les activités d’attaque.
Différences entre l’AI-Assisted Exploit et les cyberattaques traditionnelles
L’AI-Assisted Exploit ne modifie pas les objectifs fondamentaux des cyberattaques. Quels que soient les outils utilisés, les attaquants doivent généralement toujours identifier les faiblesses d’une cible, contourner une forme de contrôle de sécurité et atteindre des objectifs tels que le vol d’informations, le contrôle de systèmes, la perturbation de services ou le transfert d’actifs. Les principaux changements concernent la manière dont les informations sont traitées, l’efficacité de la préparation des attaques et le coût d’exécution de certaines tâches.
Dans les activités d’attaque traditionnelles, la lecture de code, le filtrage d’informations, la rédaction de contenus et l’analyse de journaux exigent souvent des efforts manuels importants. L’IA peut aider à accomplir ces tâches, ce qui permet aux attaquants de traiter plus facilement de grands volumes d’informations et peut réduire les obstacles à la préparation de certaines activités d’attaque. Toutefois, les systèmes complexes comportent toujours des dépendances environnementales, des contraintes d’autorisation et plusieurs niveaux de protection, et l’exploitation de vulnérabilités requiert toujours une vérification pratique. L’IA peut accélérer certaines tâches, mais cela ne signifie pas que les attaquants peuvent contourner toutes les limites techniques.
Une autre différence importante est que les améliorations de capacités apportées par l’IA ne sont pas réservées aux attaquants. Les chercheurs en sécurité peuvent également utiliser des modèles pour la revue de code, la détection de vulnérabilités, l’analyse des renseignements sur les menaces et l’organisation des incidents de sécurité. L’IA peut donc améliorer à la fois l’efficacité de la préparation des attaques et celle de la réponse défensive. En définitive, les résultats en matière de sécurité dépendent toujours des capacités techniques, des ressources engagées, de la gestion des autorisations et des opérations de sécurité des deux parties.
Limites techniques et périmètre de risque de l’AI-Assisted Exploit
Comprendre l’AI-Assisted Exploit exige de distinguer ce qu’un modèle peut générer de la précision du contenu généré ou de sa possibilité d’exécution dans un environnement réel. Un modèle peut formuler des jugements erronés ou ne pas prendre en compte un contexte critique dans le code. Dans le cadre de la recherche en sécurité, un résultat de modèle non vérifié ne peut servir que de piste d’analyse. Il ne peut pas être utilisé directement comme conclusion concernant une vulnérabilité ou comme preuve qu’une attaque réussira.
Les outils d’IA eux-mêmes peuvent également devenir une nouvelle source de risques de sécurité. Si des développeurs ou des équipes de sécurité fournissent à des modèles du code sensible, des clés, des journaux internes ou des données d’utilisateurs, ils doivent prendre en compte les fuites de données, les contrôles d’accès et les règles de traitement des données des services tiers. Les agents d’IA disposant d’autorisations d’appel d’outils peuvent aussi être affectés par des entrées malveillantes, des manipulations d’instructions ou des configurations d’autorisations inappropriées. Par conséquent, lorsque des organisations utilisent l’IA pour l’analyse de sécurité, elles doivent également établir des limites de sécurité claires pour les systèmes d’IA eux-mêmes.
Du point de vue de la gestion, l’aspect de l’AI-Assisted Exploit qui mérite une attention particulière n’est pas de savoir si un modèle donné peut réaliser seul une attaque complexe. Les questions plus importantes sont de savoir s’il facilite le passage à l’échelle de travaux qui nécessitaient auparavant des efforts manuels considérables, et si les organisations peuvent identifier et corriger rapidement les faiblesses de sécurité fondamentales. Les mises à jour logicielles, les contrôles d’autorisation d’accès, la protection des identifiants sensibles, la surveillance des journaux et les tests de sécurité continus restent des mesures importantes pour réduire les risques.
AI-Assisted Exploit et sécurité des crypto-actifs
L’écosystème des crypto-actifs comprend des réseaux blockchain, des contrats intelligents, des wallets, des plateformes de trading, des services inter-chaînes et diverses applications. La sécurité des actifs des utilisateurs dépend non seulement des protocoles on-chain, mais également de facteurs tels que l’authentification des comptes, les appareils terminaux, les extensions de navigateur, les interfaces tierces et les actions humaines. Cette structure à plusieurs niveaux signifie que les attaquants peuvent rechercher des faiblesses par différents points d’entrée, et que les capacités assistées par l’IA peuvent également affecter plusieurs parties de l’écosystème.
Dans les scénarios de contrats intelligents, l’IA peut aider les développeurs à examiner la logique du code, organiser les contrôles d’accès et analyser les comportements anormaux. Dans les scénarios de wallet, l’IA peut être utilisée pour générer de faux messages du service client ou des contenus de phishing plus trompeurs. Dans les scénarios d’infrastructure, l’IA peut également aider les équipes de sécurité à organiser les informations sur les risques liés aux nœuds, aux API et aux dépendances. Les conditions d’attaque varient selon les scénarios ; tous les risques ne doivent donc pas être simplement attribués aux vulnérabilités des contrats intelligents.
Pour les utilisateurs de crypto-actifs, les mesures de protection les plus directes restent la protection des clés privées et des phrases mnémoniques, la vérification des domaines officiels, le traitement prudent des demandes de signature et l’examen des autorisations de contrats et des détails des transactions avant d’accorder une autorisation. Les équipes de projet et les prestataires de services doivent associer les audits de code, la gestion des dépendances, l’isolation des autorisations, la gestion des clés et la surveillance continue. L’IA peut faire partie d’un ensemble d’outils de sécurité, mais elle ne peut pas remplacer les audits indépendants et des contrôles d’accès stricts.
Gate et la sensibilisation à la sécurité des crypto-actifs
Lors du trading et de la gestion d’actifs numériques, les risques de sécurité ne proviennent pas uniquement des protocoles blockchain ou des contrats intelligents. Ils peuvent également survenir dans des domaines tels que la connexion aux comptes, la vérification d’identité, la sécurité des appareils, les liens de phishing et les autorisations accordées par les utilisateurs. Pour les utilisateurs de services d’actifs numériques tels que Gate, comprendre l’AI-Assisted Exploit les aide à identifier des tentatives d’usurpation plus trompeuses et à conserver des habitudes de vérification appropriées lors de la gestion de leurs comptes et de leurs actifs.
Les utilisateurs doivent accéder à la plateforme par les canaux officiels, protéger correctement leurs identifiants de compte et leurs informations de vérification, et ne jamais divulguer leurs mots de passe, codes de vérification, clés privées ou phrases mnémoniques à qui que ce soit. Lorsqu’ils rencontrent des outils tiers affirmant fournir des agents de trading basés sur l’IA, des rendements automatisés ou une assistance liée aux comptes, les utilisateurs doivent d’abord vérifier la source, le périmètre des autorisations et les pratiques de traitement des données. Ils doivent notamment se méfier des demandes visant à installer des logiciels inconnus, importer des phrases mnémoniques de wallet ou effectuer des autorisations inhabituelles.
Du point de vue du secteur, l’IA transforme à la fois les méthodes d’attaque et les opérations de sécurité dans le domaine des actifs numériques. Des domaines tels que l’analyse des risques, la détection de comportements anormaux et l’organisation des informations de sécurité offrent aux plateformes et aux prestataires de services de nouvelles options techniques. Toutefois, les systèmes d’IA spécifiques utilisés par une plateforme, les processus opérationnels dans lesquels ils sont déployés et les capacités défensives qu’ils offrent doivent être déterminés sur la base des informations rendues publiques par la plateforme. Pour les utilisateurs, comprendre les mécanismes de base de l’AI-Assisted Exploit peut favoriser une évaluation plus rationnelle des informations de sécurité et aider les participants du secteur à reconnaître que l’amélioration des capacités techniques n’entraîne pas automatiquement une amélioration de la sécurité. Les systèmes de sécurité nécessitent toujours un développement continu.
FAQ
Qu’est-ce que l’AI-Assisted Exploit ?
L’AI-Assisted Exploit désigne généralement l’utilisation de l’intelligence artificielle par des attaquants pour faciliter la découverte, l’analyse ou l’exploitation de faiblesses dans des logiciels et des systèmes. L’IA peut intervenir dans la collecte d’informations, l’analyse de code, la génération de contenu d’attaque et l’évaluation des résultats, mais cela ne signifie pas que l’attaque est menée de manière autonome par l’IA.
L’AI-Assisted Exploit est-il identique aux cyberattaques automatisées ?
Ils ne sont pas exactement identiques. Les attaques automatisées mettent l’accent sur l’utilisation de programmes pour effectuer des tâches répétitives, tandis que l’AI-Assisted Exploit met l’accent sur l’utilisation des capacités d’analyse, de génération et de raisonnement des modèles afin de renforcer le processus d’attaque. Les deux peuvent être combinés, mais l’AI-Assisted Exploit peut également n’intervenir qu’à une seule étape spécifique.
L’IA peut-elle découvrir et exploiter automatiquement toutes les vulnérabilités logicielles ?
Non. L’IA peut aider à identifier du code suspect et des faiblesses potentielles, mais les résultats des modèles peuvent être inexacts. L’exploitabilité pratique d’une vulnérabilité dépend également de l’environnement d’exploitation, des conditions d’autorisation, de la configuration du système et d’autres facteurs techniques.
Il peut accroître le degré de personnalisation des messages de phishing, aider au développement de sites web usurpés et de logiciels malveillants, et accélérer certaines tâches de recherche de vulnérabilités. Les utilisateurs doivent veiller à protéger leurs identifiants de compte, leurs clés privées et leurs phrases mnémoniques, à vérifier la source des sites web et à examiner attentivement les demandes de signature et d’autorisation des wallets.
L’IA peut-elle également servir à protéger la sécurité des crypto-actifs ?
Oui. L’IA peut aider à effectuer des revues de code, détecter des transactions anormales, analyser des renseignements sur les menaces et organiser des incidents de sécurité. Toutefois, ces capacités nécessitent toujours une vérification professionnelle et doivent être utilisées avec des contrôles d’accès, des audits indépendants et des mécanismes de réponse aux incidents.