Les portefeuilles agentiques constituent un type d’architecture de portefeuille conçu pour permettre aux agents d’IA d’exécuter des tâches de manière autonome. Dans les limites d’autorisation définies par l’utilisateur, ils permettent aux systèmes d’IA d’effectuer des paiements on-chain, des swaps de tokens, des transferts d’actifs et d’autres opérations blockchain. Contrairement aux portefeuilles traditionnels, qui reposent principalement sur la confirmation manuelle des transactions par les utilisateurs, les portefeuilles agentiques mettent davantage l’accent sur la coordination des autorisations programmables, de la signature automatisée et de l’exécution des tâches.
À mesure que les agents d’IA évoluent de la recherche d’informations et de la génération de contenu vers les paiements, le trading et les opérations interapplications, les portefeuilles passent de simples outils de stockage d’actifs à des infrastructures prenant en charge l’activité économique automatisée. Toutefois, la capacité d’un modèle d’IA à comprendre l’intention d’une transaction ne signifie pas qu’il doit avoir un accès direct à la clé privée complète d’un utilisateur. L’un des enjeux fondamentaux de la conception des portefeuilles agentiques consiste à améliorer l’efficacité d’exécution tout en garantissant que les transferts d’actifs restent soumis à des contrôles clairs.
Cet article présente les principes fondamentaux des portefeuilles agentiques et explique comment les agents d’IA réalisent des transactions on-chain, comment les clés de session contrôlent les périmètres d’autorisation, et comment les comptes de contrats intelligents, l’abstraction de compte et les protocoles associés fonctionnent ensemble pour soutenir l’activité économique agentique. Il aborde également les principaux risques de sécurité auxquels sont confrontés les portefeuilles automatisés.
Points clés
-
Les portefeuilles agentiques sont des architectures de portefeuille qui permettent aux agents d’IA de gérer des actifs on-chain, d’initier des transactions et d’exécuter des tâches dans le cadre d’autorisations prédéfinies. Leur fonction principale consiste à associer des capacités d’exécution automatisée à des autorisations de contrôle des actifs.
-
Le trading autonome par un agent d’IA ne signifie pas que l’agent dispose d’un contrôle illimité sur les fonds. Les portefeuilles peuvent limiter le comportement de l’agent par des montants de transaction, des listes blanches de contrats, des types d’opérations et des périodes de validité des autorisations.
-
Les comptes de contrats intelligents, l’abstraction de compte, les clés de session et les mécanismes d’autorisation déléguée offrent aux agents d’IA des moyens plus flexibles d’exécuter des opérations on-chain et de gérer les autorisations.
-
Des technologies telles que ERC-4337 et ERC-7579 peuvent fournir une base pour les comptes intelligents et la gestion modulaire des autorisations, mais chaque portefeuille agentique n’est pas tenu d’adopter les mêmes normes.
-
MCP, A2A, ERC-8004 et x402 sont respectivement liés à la connectivité des outils, à la collaboration entre agents, à l’identité on-chain et aux flux de paiement. Ils ne doivent pas être confondus avec les autorisations de signature des portefeuilles.
-
Les principaux risques associés aux portefeuilles agentiques comprennent l’injection de prompts, les appels d’outils malveillants, les autorisations excessives, le slippage des transactions et la perte de contrôle des stratégies automatisées. Ces risques nécessitent des mesures d’atténuation telles que l’isolation des autorisations, la simulation des transactions et une surveillance continue.
Qu’est-ce qu’un portefeuille agentique ? En quoi diffère-t-il d’un portefeuille crypto traditionnel ?
Un portefeuille agentique, également souvent appelé portefeuille destiné aux agents d’IA, est un système de portefeuille permettant à un agent d’IA d’exécuter des opérations on-chain en fonction d’objectifs de tâche et d’autorisations prédéfinies. Il ne s’agit pas d’une norme unique et unifiée de portefeuille blockchain. Il associe plutôt des composants tels que des comptes intelligents, la gestion des clés, des outils de transaction et des stratégies automatisées.
Les portefeuilles crypto traditionnels sont principalement conçus autour d’opérations actives effectuées par l’utilisateur. Les utilisateurs doivent se connecter à une application, examiner les détails des transactions et finaliser le processus de signature. Même lorsque certains portefeuilles prennent en charge des fonctionnalités automatisées, leurs interactions principales restent centrées sur l’utilisateur. Les portefeuilles agentiques permettent aux utilisateurs de définir à l’avance les objectifs des tâches et les limites d’exécution, après quoi les agents d’IA peuvent effectuer certaines opérations dans le périmètre autorisé.
Par exemple, un utilisateur peut souhaiter qu’un agent d’IA vérifie régulièrement le rendement d’un protocole DeFi et ajuste les allocations d’actifs lorsque certaines conditions sont remplies. Dans un flux de travail traditionnel, l’utilisateur devrait généralement consulter les données et confirmer la transaction manuellement. Un portefeuille agentique peut toutefois se connecter à des outils de données de marché, évaluer des conditions prédéfinies et utiliser le portefeuille pour exécuter des opérations autorisées.
Cette autonomie présente toutefois des limites claires. Un agent d’IA peut analyser et proposer une transaction, mais la possibilité de transférer des actifs dépend en dernier ressort des autorisations de signature du portefeuille, de la logique de validation des contrats intelligents et d’autres contrôles d’exécution indépendants.
| Comparaison |
Portefeuille crypto traditionnel |
Portefeuille agentique |
| Utilisateur principal |
Utilisateur humain |
Agent d’IA autorisé par un utilisateur humain |
| Déclenchement des transactions |
Initié par l’utilisateur |
Déclenché par l’agent selon les tâches et stratégies |
| Méthode d’autorisation |
Signature par transaction ou autorisation préalable |
Approbation par transaction, autorisations déléguées ou stratégies automatisées |
| Fréquence d’exécution |
Principalement manuelle |
Surveillance continue et exécution automatisée |
| Gestion des autorisations |
Clés de compte et approbations de contrats |
Limites de montant, périodes de validité, adresses de destination et restrictions d’opérations |
| Principaux risques |
Phishing, exposition de clés privées et approbations malveillantes |
Risques des portefeuilles traditionnels combinés aux risques liés aux modèles et à l’exécution automatisée |
Ainsi, la valeur fondamentale d’un portefeuille agentique n’est pas d’éliminer le contrôle de l’utilisateur, mais de convertir les exigences d’autorisation de l’utilisateur en règles techniques vérifiables et exécutables.
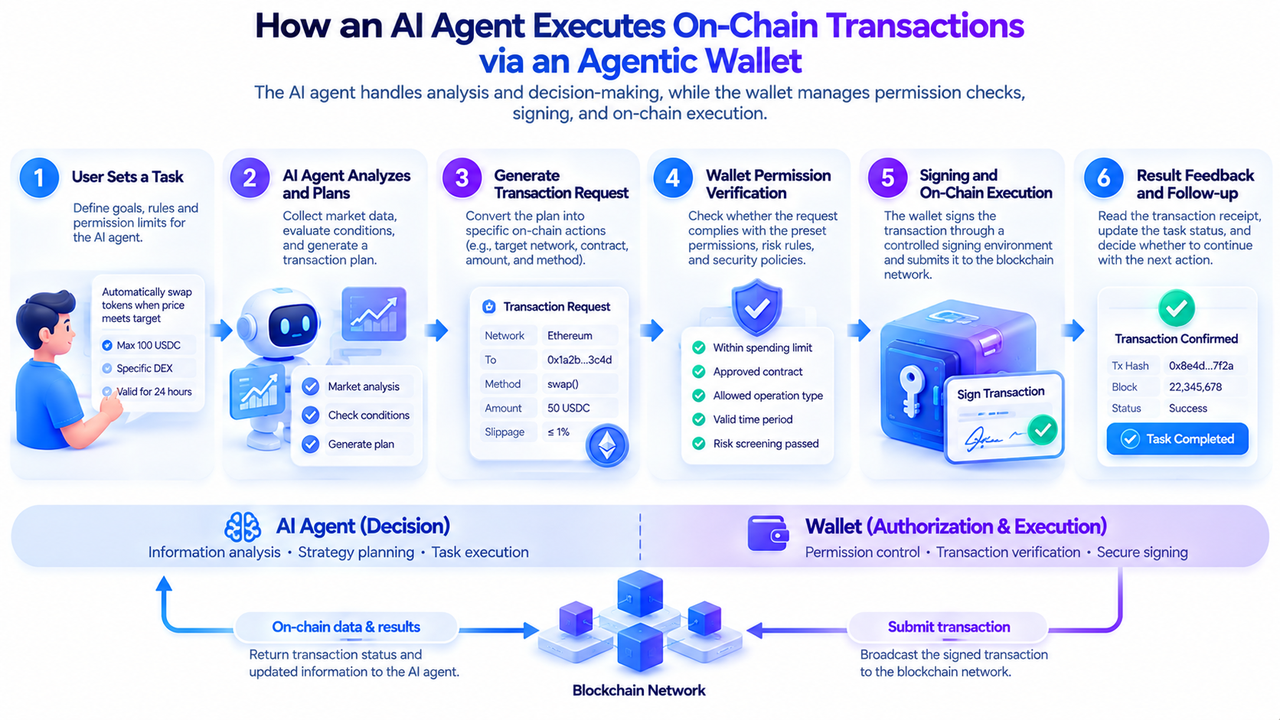
Les transactions autonomes réalisées par un agent d’IA impliquent généralement plusieurs étapes, notamment l’interprétation des tâches, la récupération des données, la planification des transactions, la vérification des autorisations, la signature et l’exécution, ainsi que la communication des résultats. Le portefeuille gère les actifs et les autorisations, tandis que l’agent d’IA s’occupe principalement de la prise de décision et de l’orchestration des flux de travail. Les deux doivent coopérer par l’intermédiaire d’interfaces clairement définies.
L’utilisateur fournit un objectif à l’agent d’IA, tel que surveiller le prix d’un actif spécifique ou utiliser des stablecoins pour payer un service lorsque des conditions prédéfinies sont remplies. L’agent obtient des informations via des interfaces de données de marché, des nœuds blockchain ou d’autres outils, puis établit un plan d’exécution selon les exigences de la tâche.
L’agent convertit ce plan en opérations on-chain précises, notamment le réseau cible, l’adresse du contrat, le montant de tokens, la méthode d’appel et les paramètres de transaction. À ce stade, le système de portefeuille doit vérifier la transaction de manière indépendante, plutôt que de l’approuver automatiquement au seul motif que le modèle d’IA considère l’opération comme raisonnable.
Après validation des autorisations de la transaction, un composant du portefeuille disposant de la capacité de signature appropriée l’autorise et la soumet au réseau blockchain. Une fois l’exécution réussie, l’agent peut lire le reçu de transaction, mettre à jour le statut de la tâche et passer à l’étape suivante si nécessaire.
En prenant l’exemple d’un swap automatisé, le processus complet peut inclure les étapes suivantes :
-
L’utilisateur autorise l’agent à utiliser au maximum 100 USDC sur un réseau déterminé.
-
L’agent obtient une cotation et vérifie les conditions prédéfinies de prix et de slippage.
-
Le portefeuille vérifie le contrat cible, le token, la limite de montant et la période de validité de l’autorisation.
-
Une fois la transaction validée, un composant de signature contrôlé la signe et la soumet.
-
L’agent lit le résultat on-chain et communique le statut d’exécution à l’utilisateur.
Le montant de 100 USDC indiqué ici est un exemple hypothétique utilisé pour illustrer le mécanisme d’autorisation. Il ne s’agit pas d’une configuration par défaut pour un produit quelconque.
Il est important de noter que la génération d’une demande de transaction et la confirmation de cette transaction par la blockchain constituent deux étapes distinctes. La congestion du réseau, l’évolution des frais de Gas, le slippage de transaction ou les échecs d’exécution de contrats peuvent entraîner un résultat final différent du plan initial de l’agent.
En outre, une intention de transaction générée par un modèle ne peut pas remplacer des vérifications de stratégie indépendantes. Pour les transactions à haut risque, le portefeuille peut exiger une nouvelle confirmation de l’utilisateur ou rejeter directement les opérations dépassant le périmètre autorisé.
Une clé de session est un mécanisme d’autorisation représentatif des portefeuilles agentiques. Elle permet aux utilisateurs de déléguer temporairement certaines autorisations d’opération à une autre clé, sous des conditions spécifiques, sans exposer la clé privée principale du portefeuille à l’agent d’IA.
Dans les interactions avec les portefeuilles traditionnels, les utilisateurs peuvent devoir signer chaque transaction de façon répétée. Pour un agent d’IA devant exécuter plusieurs tâches en continu, cette approche réduit l’efficacité de l’automatisation. Une clé de session permet aux utilisateurs d’autoriser à l’avance un ensemble d’opérations clairement défini, permettant à l’agent d’effectuer les transactions respectant les règles pendant la période de validité.
Par exemple, un utilisateur peut définir les autorisations suivantes pour un agent d’IA :
| Type d’autorisation |
Exemple de paramètre |
Objectif principal |
| Période de validité |
L’autorisation reste valide pendant 24 heures |
Empêche que les autorisations restent ouvertes à long terme |
| Limite par transaction |
Pas plus de 20 USDC par transaction |
Limite le risque de chaque transaction individuelle |
| Limite cumulative |
Les dépenses totales ne peuvent pas dépasser 100 USDC |
Contrôle l’utilisation des fonds pour l’ensemble de la tâche |
| Adresse de destination |
Seuls les contrats spécifiés sont autorisés |
Réduit le risque de transferts vers des adresses inconnues |
| Type d’opération |
Seuls les swaps de tokens spécifiés sont autorisés |
Empêche les opérations non liées |
| Mécanisme de révocation |
L’utilisateur peut révoquer l’autorisation manuellement |
Permet d’arrêter les opérations ultérieures |
Ces restrictions doivent être appliquées en pratique par le contrat de portefeuille, le module d’autorisation ou un système indépendant d’exécution des politiques. Elles ne peuvent pas être simplement écrites dans le prompt de l’agent d’IA.
La sécurité d’une clé de session dépend également de son implémentation spécifique. Les différents portefeuilles intelligents prennent actuellement en charge les clés de session et l’autorisation déléguée de différentes manières. ERC-4337 fournit une infrastructure de validation des transactions de comptes intelligents, mais les règles d’autorisation spécifiques aux clés de session sont généralement implémentées par le portefeuille lui-même ou par des modules associés.
Par ailleurs, révoquer des autorisations ne signifie pas que les transactions on-chain déjà effectuées peuvent être annulées. Pour les opérations déjà exécutées, les utilisateurs doivent toujours gérer les actifs ou les approbations de contrats selon les circonstances réelles.
Une clé de session doit donc plutôt être comprise comme un outil d’autorisation limitée que comme un mécanisme accordant à un agent d’IA le contrôle total d’un portefeuille.
L’abstraction de compte constitue une orientation technologique importante pour soutenir les portefeuilles agentiques. Les comptes externes détenus (EOA) traditionnels d’Ethereum reposent principalement sur des signatures par clé privée pour contrôler les transactions, tandis que les comptes de contrats intelligents peuvent utiliser une logique programmable afin de définir des règles d’autorisation plus complexes.
ERC-4337 fournit un cadre d’abstraction de compte pour l’écosystème Ethereum sans nécessiter de modification des règles de consensus sous-jacentes. Un utilisateur ou un agent peut construire une UserOperation, qu’un Bundler soumet au contrat EntryPoint. Le compte intelligent effectue ensuite la validation et l’exécution.
Cette architecture offre aux portefeuilles agentiques des options de contrôle des transactions plus flexibles. Par exemple, un portefeuille peut associer différents modules de validation des signatures, des opérations par lots et des mécanismes de prise en charge des frais de Gas afin de permettre à un agent d’IA d’accomplir une série de tâches lorsque les conditions d’autorisation sont remplies.
Un Paymaster peut payer les frais de Gas pour des opérations éligibles selon des règles spécifiques, ce qui réduit le besoin pour un agent de gérer lui-même des tokens natifs de Gas. Toutefois, la prise en charge des frais de Gas n’est pas automatiquement gratuite. Les coûts associés doivent toujours être couverts par l’utilisateur, l’application ou le fournisseur de services.
ERC-7579 fournit une norme d’interface pour les comptes intelligents modulaires, permettant d’associer de manière relativement standardisée des modules de validation, d’exécution et d’autres fonctions. Les développeurs peuvent l’utiliser pour concevoir des modules de gestion des autorisations et attribuer des règles d’autorisation différentes à différents agents.
Il est important de distinguer le fait que ERC-4337 et ERC-7579 fournissent principalement une infrastructure de compte et de modularité. Ils ne déterminent pas directement comment un agent d’IA doit trader. La logique décisionnelle, la stratégie de risque et les autorisations du portefeuille de l’agent doivent toujours être conçues indépendamment.
En outre, un portefeuille agentique n’utilise pas nécessairement ERC-4337. Les API de portefeuille basées sur des services de conservation, des services de signature MPC et d’autres modèles de comptes blockchain peuvent également prendre en charge, dans une certaine mesure, les opérations automatisées par les agents d’IA.
Les portefeuilles agentiques font face à un défi spécifique : un agent d’IA doit exécuter des transactions sans obtenir directement la clé privée complète d’un utilisateur. Les grands modèles de langage doivent traiter des textes externes, du contenu web et des résultats d’outils, et ces entrées peuvent contenir des instructions malveillantes.
Si la clé privée complète est directement fournie à l’environnement d’exécution de l’agent, les actifs peuvent être exposés à des transferts non autorisés si le système est affecté par une injection de prompt, des appels d’outils malveillants ou une intrusion sur un serveur.
Afin de réduire ce risque, les développeurs peuvent séparer l’environnement de prise de décision de l’agent d’IA de l’environnement de signature du portefeuille.
Le calcul multipartite (MPC) répartit les capacités de signature entre plusieurs participants ou appareils, de sorte qu’aucun composant unique n’ait besoin de détenir indépendamment la capacité de signature complète. Un environnement d’exécution fiable (TEE) vise à protéger le code et les données sensibles par isolation matérielle, réduisant la capacité des applications ordinaires à accéder directement aux éléments clés.
Les comptes de contrats intelligents peuvent vérifier davantage les conditions d’autorisation lors de l’exécution d’une transaction, telles que le contrat cible, le montant par transaction et les dépenses cumulatives. Même si un agent génère une demande de transaction non conforme aux règles, la logique de validation on-chain peut empêcher son exécution.
Ces technologies répondent à différents aspects de la sécurité :
| Technologie |
Cible principale de protection |
Fonction habituelle |
| MPC |
Contrôle des clés et processus de signature |
Réduit le risque d’exposition de clé privée à point de défaillance unique |
| TEE |
Environnement d’exécution sensible |
Isole certaines opérations de signature et de sécurité |
| Compte de contrat intelligent |
Autorisations de transaction on-chain |
Applique des règles d’autorisation programmables |
| Clé de session |
Autorisations d’opération temporaires |
Limite les périodes d’autorisation et les périmètres d’opération |
| Simulation de transaction |
Résultats d’exécution des transactions |
Identifie à l’avance certains comportements anormaux |
Toutefois, aucune technologie seule ne peut éliminer les risques. Par exemple, les TEE peuvent toujours être affectés par des défauts d’implémentation ou des attaques par canal auxiliaire. Le MPC ne peut pas déterminer automatiquement si une intention de transaction est raisonnable. Les modules d’autorisation des contrats intelligents peuvent également contenir des vulnérabilités.
Un portefeuille agentique sécurisé devrait donc associer protection des clés, vérifications des autorisations, simulation des transactions et approbation humaine.
Les portefeuilles agentiques ne sont pas utilisés uniquement pour le trading de tokens, mais également pour assurer l’exécution des financements liés aux paiements entre agents d’IA, aux achats de services et à la collaboration sur les tâches. À mesure que les protocoles associés se développent, les portefeuilles sont de plus en plus intégrés aux appels d’outils, à la découverte d’identité et aux mécanismes de paiement automatisés.
x402 est principalement conçu pour les paiements automatisés de services internet. Un fournisseur de services peut émettre une demande de paiement via une réponse HTTP 402, après quoi le client soumet à nouveau la demande une fois le processus de paiement requis terminé. Pour un agent d’IA, cela signifie qu’il peut payer des interfaces de données, des ressources de calcul ou d’autres services numériques dans la limite de son autorisation.
MCP (Model Context Protocol) est principalement utilisé pour connecter les modèles d’IA à des outils externes et à des sources de données. Un agent peut utiliser MCP pour obtenir des données de marché, appeler des outils de trading ou accéder à d’autres services, mais MCP ne garantit pas lui-même la sécurité des fonds on-chain.
A2A (Agent-to-Agent) se concentre sur la découverte de capacités, la communication et la collaboration sur les tâches entre différents agents d’IA. Lorsqu’un agent doit appeler un service fourni par un autre agent, le portefeuille peut exécuter le paiement correspondant.
ERC-8004 se concentre sur l’identité, la réputation et la vérification des agents dans des environnements ouverts. Il fournit une infrastructure liée à l’enregistrement d’identité, aux retours d’expérience et à la vérification, mais ne définit pas directement les méthodes de paiement des transactions et n’accorde pas automatiquement d’autorisations de signature de portefeuille.
La relation entre ces technologies peut être résumée comme suit :
| Technologie ou protocole |
Fonction principale |
Relation avec les portefeuilles agentiques |
| x402 |
Paiements automatisés de services |
Fournit le flux d’interaction de paiement |
| MCP |
Connexion des modèles à des outils externes |
Connecte les outils de transaction et de données |
| A2A |
Collaboration entre agents |
Prend en charge les flux de tâches interagents |
| ERC-8004 |
Identité, réputation et vérification des agents |
Aide à identifier et à évaluer les contreparties d’interaction |
| ERC-4337 |
Infrastructure de transaction des comptes intelligents |
Prend en charge l’exécution programmable des portefeuilles |
Par exemple, un agent de recherche peut utiliser MCP pour appeler un service de données, utiliser x402 pour effectuer un petit paiement, puis fournir le résultat à un autre agent. Tout au long du processus, le portefeuille agentique exécute les opérations de fonds autorisées, tandis que la vérification de l’identité, la communication des tâches et les protocoles de paiement remplissent des rôles distincts.
Il est important de noter que la possibilité d’associer des protocoles ne signifie pas que chaque produit de portefeuille ou d’agent prend entièrement en charge ces fonctions. La disponibilité réelle dépend toujours du réseau, du SDK, de l’implémentation du portefeuille et du fournisseur de services.
Quelles applications pratiques les portefeuilles agentiques auront-ils en 2026 ?
En 2026, les portefeuilles agentiques ont commencé à passer de l’exploration conceptuelle à des outils destinés aux développeurs et à des scénarios d’application plus précis. Des plateformes crypto telles que Coinbase et Gate ont progressivement ouvert aux agents d’IA des capacités de gestion de portefeuille, de trading on-chain et de paiement automatisé, leur permettant d’exécuter des opérations réelles sur les fonds dans des limites d’autorisation prédéfinies.
Gate : Gate for AI Agent et les opérations de portefeuille automatisées
Gate for AI Agent, lancé par Gate, est une infrastructure financière crypto destinée aux agents d’IA. Grâce à des outils tels que Gate Skills, CLI, MCP et API, il intègre le trading, les données de marché, la gestion d’actifs, les portefeuilles Web3 et les capacités de paiement on-chain dans un écosystème de services auquel les agents peuvent accéder.
Dans les scénarios de trading, un agent d’IA peut utiliser Gate Skills pour obtenir des données de marché, vérifier les actifs du compte et générer des opérations de trading selon les instructions de l’utilisateur. Pour les opérations sensibles telles que le passage d’ordres et le transfert de fonds, la plateforme fournit une confirmation secondaire et des contrôles des autorisations API. Elle recommande également d’utiliser des sous-comptes indépendants afin d’isoler les fonds et le périmètre opérationnel de l’agent d’IA, réduisant ainsi l’incidence potentielle de l’exécution automatisée sur les actifs détenus dans d’autres comptes.
Dans les scénarios Web3, Gate Wallet Skills prend en charge l’authentification d’identité du portefeuille, les requêtes d’actifs multichaînes, les transferts de tokens, la signature de transactions et les interactions avec les DApp. Ces outils peuvent également être combinés avec d’autres outils Gate DEX pour effectuer des opérations telles que des swaps de tokens. En outre, Gate prend en charge les paiements automatisés par les agents d’IA pour des API payantes et des services numériques via x402, offrant un point d’entrée pour l’exécution de l’activité économique on-chain entre agents.
Cette architecture reflète une orientation importante dans le développement des portefeuilles agentiques : un agent d’IA n’a pas besoin de contrôler directement la clé privée complète d’un utilisateur. Il peut plutôt accomplir des tâches spécifiques grâce à des outils de portefeuille, des mécanismes d’autorisation et un environnement d’exécution contrôlé. Les exigences d’autorisation applicables aux différentes opérations dépendent des outils et de la configuration du portefeuille réellement utilisés, et les capacités d’automatisation ne signifient pas que toutes les transactions peuvent contourner la confirmation de l’utilisateur.
Coinbase : portefeuilles agentiques et AgentKit
En février 2026, Coinbase Developer Platform a lancé les portefeuilles agentiques, offrant aux agents d’IA des capacités de paiement, de trading et d’opérations on-chain. Le produit associe les opérations de portefeuille des agents à une infrastructure de signature contrôlée et fournit des mesures de sécurité telles que des limites de montant de transaction et des contrôles de dépenses au niveau des sessions. Selon sa description produit, les clés privées ne sont pas directement exposées à l’environnement de prompt du modèle d’IA. Les développeurs peuvent également utiliser x402 pour créer des flux de paiement automatisés.
Coinbase AgentKit fournit des outils de développement pour connecter les agents d’IA aux portefeuilles et aux opérations on-chain. Les développeurs peuvent utiliser les interfaces pertinentes pour créer des fonctions automatisées de requête d’actifs, de transferts de tokens et autres. Toutefois, le cadre d’outils lui-même peut ne pas fournir une politique de sécurité complète. Les développeurs doivent toujours configurer des protections adaptées contre l’injection de prompts, les appels d’outils malveillants et les transactions anormales.
Applications des portefeuilles agentiques
Les exemples ci-dessus montrent que les applications des portefeuilles agentiques s’étendent aux paiements automatisés de services, aux swaps on-chain reposant sur des stratégies prédéfinies, à la gestion de positions DeFi et au règlement de faibles montants entre agents.
Ces scénarios nécessitent généralement des limites d’autorisation clairement définies, notamment les actifs pouvant être utilisés, les limites de transaction, les adresses de destination, les types d’opérations et les périodes de validité des autorisations. Les capacités réelles des produits, les réseaux pris en charge et les mécanismes de sécurité varient encore. Le trading autonome ne signifie pas non plus qu’une stratégie est rentable ou que les risques de marché peuvent être éliminés.
Les portefeuilles agentiques relient la prise de décision de l’IA à l’exécution des opérations sur les actifs, mettant en contact les problèmes de sécurité traditionnels des portefeuilles avec les risques liés aux systèmes d’IA. L’une des préoccupations les plus importantes est que les demandes de transaction générées par un modèle peuvent être influencées par des informations non fiables.
Par exemple, lorsqu’un agent lit des pages web, du contenu de réseaux sociaux ou des réponses d’API externes, il peut recevoir des instructions malveillantes visant à modifier la destination d’une transaction. Si un portefeuille repose uniquement sur le propre jugement du modèle pour déterminer si une opération doit être exécutée, un attaquant peut être en mesure d’utiliser une injection de prompt pour influencer les flux de fonds.
Le trading automatisé peut également faire face à des risques tels que des données de marché retardées, des cotations incorrectes, un slippage excessif, des contrats malveillants et des transactions répétées. Même lorsqu’un agent suit précisément sa tâche, les évolutions de l’environnement externe peuvent encore produire des résultats inattendus.
Les portefeuilles agentiques devraient donc utiliser des mécanismes d’application des autorisations aussi indépendants que possible du modèle d’IA, en se concentrant sur la maîtrise des risques suivants :
-
Principe du moindre privilège : n’accorder que les autorisations relatives aux actifs, contrats et opérations nécessaires pour accomplir la tâche en cours.
-
Limites de montant et de validité : définir des montants par transaction, des dépenses cumulatives, une fréquence de transaction et des délais d’expiration des autorisations.
-
Vérification indépendante des transactions : vérifier l’adresse de destination, la méthode d’appel, les approbations de tokens et les variations d’actifs attendues avant la signature.
-
Simulation des transactions et détection des anomalies : identifier certains transferts d’actifs anormaux, les slippages excessifs et les interactions suspectes avec des contrats.
-
Approbation humaine et pauses d’urgence : exiger une confirmation humaine pour les transactions importantes, à haut risque ou hors périmètre, tout en conservant la possibilité d’arrêter les opérations ultérieures.
Pour les agents devant fonctionner pendant de longues périodes, des journaux de transactions, des audits d’autorisations et des alertes d’anomalies devraient également être mis en place afin de suivre les comportements et d’ajuster rapidement les stratégies.
Il est particulièrement important de noter que les transactions on-chain sont généralement irréversibles. Révoquer une clé de session ou arrêter un agent peut limiter les opérations ultérieures, mais ne peut pas restaurer automatiquement les transferts d’actifs déjà effectués.
L’objectif de sécurité d’un portefeuille agentique ne devrait pas être d’accorder à un agent d’IA l’autorité opérationnelle la plus étendue possible. Il devrait plutôt permettre à l’agent d’accomplir des tâches dans des limites d’autorisation claires, vérifiables et révocables.
Conclusion
Les portefeuilles agentiques constituent une orientation technologique importante qui associe les agents d’IA à la gestion des actifs blockchain. Grâce aux comptes intelligents, à la gestion des clés, à l’autorisation déléguée et aux outils d’exécution automatisée, ils permettent aux agents d’IA d’effectuer des paiements, des swaps de tokens et d’autres opérations on-chain dans des conditions spécifiques.
Par rapport aux portefeuilles traditionnels, le principal changement apporté par les portefeuilles agentiques n’est pas le transfert complet du contrôle des actifs à l’IA. Les utilisateurs peuvent plutôt convertir une partie de leurs autorisations de transaction en règles programmables. Les clés de session, ERC-4337, MPC et les contrôles des stratégies de transaction apportent respectivement un soutien en matière d’autorisation, d’exécution des comptes et de protection des clés.
À mesure que des protocoles tels que x402, MCP, A2A et ERC-8004 continuent de se développer, les portefeuilles agentiques pourraient jouer un rôle plus important dans les paiements automatisés, l’acquisition de services numériques et la collaboration entre agents. Toutefois, leur adoption à long terme dépendra toujours de la capacité à associer la gestion des autorisations, la sécurité des signatures, la surveillance des risques et les besoins réels des utilisateurs dans une solution globale fiable.
FAQ
En quoi un portefeuille agentique diffère-t-il d’un portefeuille crypto classique ?
Un portefeuille agentique permet à un agent d’IA d’exécuter automatiquement certaines opérations on-chain selon des tâches prédéfinies et des règles d’autorisation, tandis qu’un portefeuille classique repose généralement sur l’utilisateur pour initier et confirmer manuellement les transactions. Tous deux nécessitent une gestion fiable des clés et une vérification des transactions.
Un agent d’IA peut-il contrôler directement la clé privée d’un utilisateur ?
Il est techniquement possible de concevoir une solution dans laquelle l’environnement d’exécution de l’agent accède directement à la clé privée, mais cela accroît le risque d’exposition de la clé et d’opérations malveillantes. Une architecture plus sécurisée sépare généralement l’environnement de prise de décision de l’IA de l’environnement de signature et utilise des politiques d’autorisation pour limiter les opérations sur les fonds.
Quelle est la différence entre une clé de session et la clé privée principale d’un portefeuille ?
Une clé privée principale fournit généralement un niveau élevé de contrôle sur le compte, tandis qu’une clé de session est principalement utilisée pour exécuter des tâches déléguées dans une période de validité, une limite de montant et un périmètre d’opération spécifiques. Les limites réelles des autorisations dépendent de l’implémentation du portefeuille.
Un portefeuille agentique doit-il utiliser ERC-4337 ?
Non. ERC-4337 est une approche importante pour implémenter des comptes intelligents programmables, mais un portefeuille agentique peut également utiliser des portefeuilles MPC, des services de signature de conservation ou d’autres architectures de comptes blockchain.
Un portefeuille agentique peut-il garantir des profits issus du trading automatisé par IA ?
Non. Un portefeuille agentique fournit principalement des capacités d’exécution des transactions et de contrôle des autorisations. Il ne garantit pas qu’une stratégie de trading est correcte. La volatilité du marché, une liquidité insuffisante, le slippage et des jugements erronés du modèle peuvent tous entraîner des pertes.