Introduction
La sécurité de la blockchain repose sur l'interaction de divers mécanismes cryptographiques et protocolaires. Les utilisateurs autorisent les transactions via des portefeuilles, le réseau exécute les transactions selon des règles, les preuves cryptographiques aident à valider les résultats des calculs, tandis que les mécanismes de consensus et de disponibilité des données déterminent comment l'état du réseau est accepté, propagé et restauré. Étant donné que ces mécanismes remplissent des fonctions différentes, il est essentiel de comprendre quelle couche une technologie protège et quels problèmes elle ne résout pas lors de l'évaluation de ses attributs de sécurité.
L'informatique quantique ajoute une variable technique à long terme à cette problématique. Certaines des infrastructures de cryptographie à clé publique actuellement largement utilisées pourraient faire face à des risques d'attaque différents dans un environnement de calcul classique une fois qu'un ordinateur quantique tolérant aux fautes suffisamment puissant sera disponible. Cependant, le calendrier réel des menaces quantiques reste incertain, et il ne faut pas confondre la capacité d'attaque théorique avec la capacité de déchiffrement instantané dans la réalité. Pour la blockchain, la question plus opérationnelle est de savoir quels composants cryptographiques pourraient être affectés, si le protocole peut remplacer ces composants, si les utilisateurs peuvent migrer en toute sécurité, et si l'écosystème dans son ensemble a suffisamment de temps pour effectuer la mise à niveau.
La feuille de route technique de Starknet fournit un cas d'analyse, car elle utilise le système de preuves STARK tout en ayant un modèle de compte basé sur des comptes de contrats intelligents. Lors de l'étude, il est nécessaire de distinguer les "attributs du système de preuves" et les "attributs de signature de compte", puis d'examiner les mises à niveau du protocole, le support des portefeuilles et les dépendances inter-chaînes. Cet article établira un cadre de base autour de ces éléments pour aider les lecteurs à comprendre la signification technique des routes anti-quantiques et leurs limites pratiques.
Points clés
-
Les signatures numériques sont utilisées pour prouver l'autorisation des transactions, les fonctions de hachage génèrent des résumés de données, et les preuves STARK soutiennent la vérification de l'exactitude des calculs.
-
Le système de preuves présente certains avantages en matière de recherche anti-quantique, mais cela ne signifie pas que toutes les signatures de compte et les composants du protocole possèdent les mêmes attributs.
-
Le modèle de compte intelligent de Starknet offre un espace de conception pour remplacer la logique de vérification des signatures, mais la sécurité réelle dépend de la mise en œuvre spécifique et du processus de migration.
-
La mise à niveau anti-quantique nécessite non seulement des algorithmes cryptographiques, mais implique également des portefeuilles, des contrats de compte, des mécanismes inter-chaînes, des permissions de protocole et l'expérience utilisateur.
-
Les démonstrations techniques expérimentales peuvent valider la faisabilité d'un certain chemin, mais ne remplacent pas l'audit en environnement de production, le déploiement à grande échelle et l'évaluation de la sécurité à long terme.
-
Lors de l'évaluation des revendications connexes, il convient de distinguer les attributs de sécurité théorique, les résultats expérimentaux, les déploiements de tests et les fonctionnalités vérifiées en production.
Trois types de mécanismes cryptographiques dans la blockchain
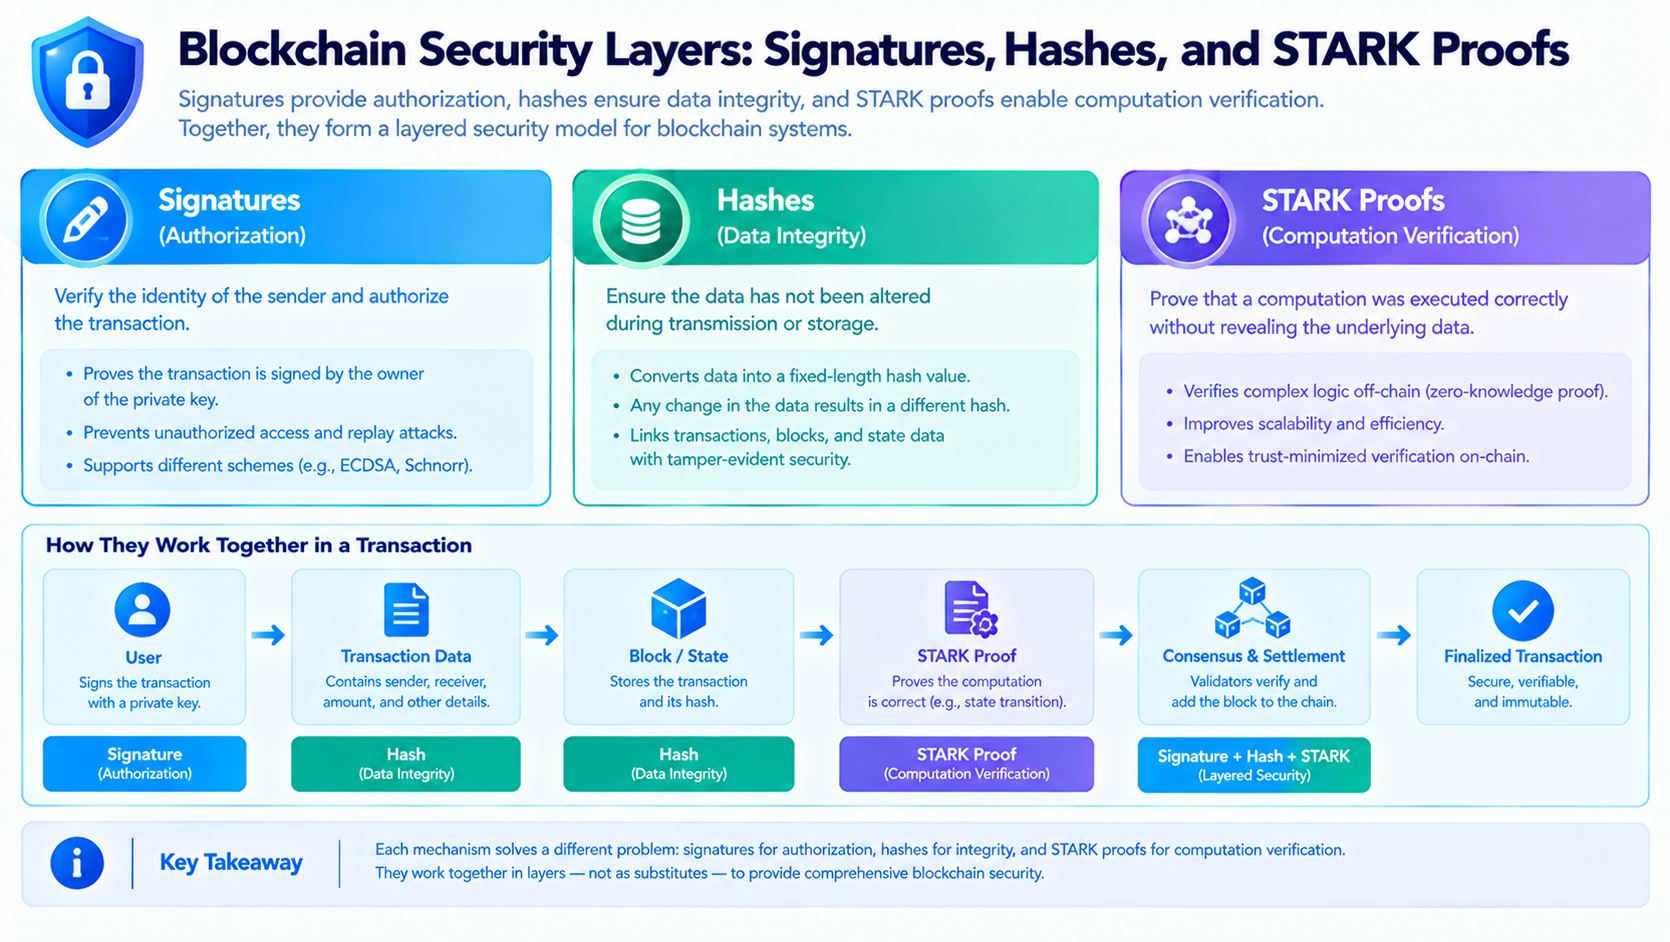
Les signatures numériques résolvent le problème de l'autorisation. Lorsque l'utilisateur initie un transfert ou appelle un contrat intelligent, le système doit déterminer si cette opération a été autorisée par le contrôleur du compte. Les portefeuilles utilisent généralement des clés privées pour générer des signatures, tandis que le vérificateur vérifie la validité de la signature en fonction de la clé publique correspondante ou des règles du compte. La signature elle-même ne prouve pas que la transaction est économiquement raisonnable, ni ne garantit qu'il n'y a pas de vulnérabilités dans le contrat ; elle répond principalement à la question de savoir si cette opération respecte les conditions d'autorisation reconnues par le système.
Les fonctions de hachage remplissent une autre fonction. Elles mappent les données d'entrée à un résumé de longueur fixe, couramment utilisées pour la vérification de l'intégrité des données, les structures d'engagement, les arbres de Merkle et d'autres constructions cryptographiques. Les fonctions de hachage ne sont pas équivalentes aux algorithmes de cryptage et ne réalisent pas directement l'autorisation des comptes. La sécurité des fonctions de hachage doit généralement être analysée en termes de résistance aux collisions, de résistance à l'image et des hypothèses de sécurité des constructions connexes. Même si une fonction de hachage présente de bonnes propriétés de sécurité, un système réel peut échouer en raison d'erreurs de mise en œuvre, d'une conception de protocole inadéquate ou de problèmes de gestion des clés.
Les preuves STARK sont utilisées pour prouver qu'un calcul suit des règles spécifiées, sans exiger que le vérificateur exécute l'intégralité du calcul. Conceptuellement, le prouveur fournit une preuve du processus de calcul, et le vérificateur vérifie si la preuve satisfait aux exigences du protocole. La conception de sécurité de STARK utilise généralement des constructions telles que des fonctions de hachage et présente des caractéristiques telles que des configurations transparentes, ce qui lui confère une place importante dans la recherche en cryptographie anti-quantique. Cependant, cela ne remplace pas automatiquement la signature de compte, ni ne détermine indépendamment l'ordre des transactions, n'assure pas la disponibilité de toutes les données ou n'élimine les vulnérabilités des contrats intelligents. Pour comprendre la sécurité complète d'un réseau, il est nécessaire d'examiner simultanément les composants de signature, de preuve, de consensus et de traitement des données.
Ces trois types de mécanismes interagissent, mais ne peuvent pas se substituer les uns aux autres. Les signatures des utilisateurs peuvent autoriser une transaction, l'environnement d'exécution exécute la transaction selon le protocole, et le système de preuves peut soutenir la vérification des résultats des calculs, tandis que la chaîne de base ou le mécanisme de consensus du réseau détermine comment l'état est confirmé. Se concentrer uniquement sur un composant peut faire manquer de véritables points d'entrée de risque. Par exemple, l'absence de problèmes dans la preuve de calcul ne signifie pas qu'une signature de compte malveillante ne peut pas être acceptée ; un algorithme de signature sécurisé ne garantit pas non plus qu'un pont inter-chaînes ne libérera pas des actifs erronés en raison d'une erreur de logique de vérification.
Les comptes de blockchain traditionnels utilisent souvent des techniques de cryptographie à clé publique telles que la signature numérique par courbe elliptique. Dans un environnement de calcul classique, ces solutions reposent sur certains problèmes mathématiques difficiles à résoudre avec les ressources de calcul réelles. Si un ordinateur quantique tolérant aux fautes suffisamment puissant peut exécuter les algorithmes connexes, cela pourrait théoriquement modifier la difficulté de calcul de certains problèmes, affectant ainsi certaines solutions de cryptographie à clé publique existantes. Le degré de risque dépendra du type d'algorithme, de la structure de la clé, de la méthode de mise en œuvre et des capacités de calcul disponibles pour l'attaquant, il n'est donc pas possible de généraliser tous les systèmes cryptographiques.
L'impact de l'informatique quantique sur les fonctions de hachage nécessite une analyse différente. Les algorithmes quantiques peuvent modifier la complexité des problèmes de recherche, mais cela ne signifie pas que toutes les fonctions de hachage seront affectées par le même type d'attaques structurelles que certaines infrastructures de cryptographie à clé publique. Pour des systèmes comme STARK, les recherches se concentrent généralement sur le choix des fonctions de hachage, les paramètres, la construction du système de preuves et la marge de sécurité. Ce que l'on appelle "l'avantage de conception anti-quantique" doit être compris comme un jugement de sécurité basé sur des hypothèses et des constructions spécifiques, et non comme une garantie absolue contre toutes les futures méthodes d'attaque.
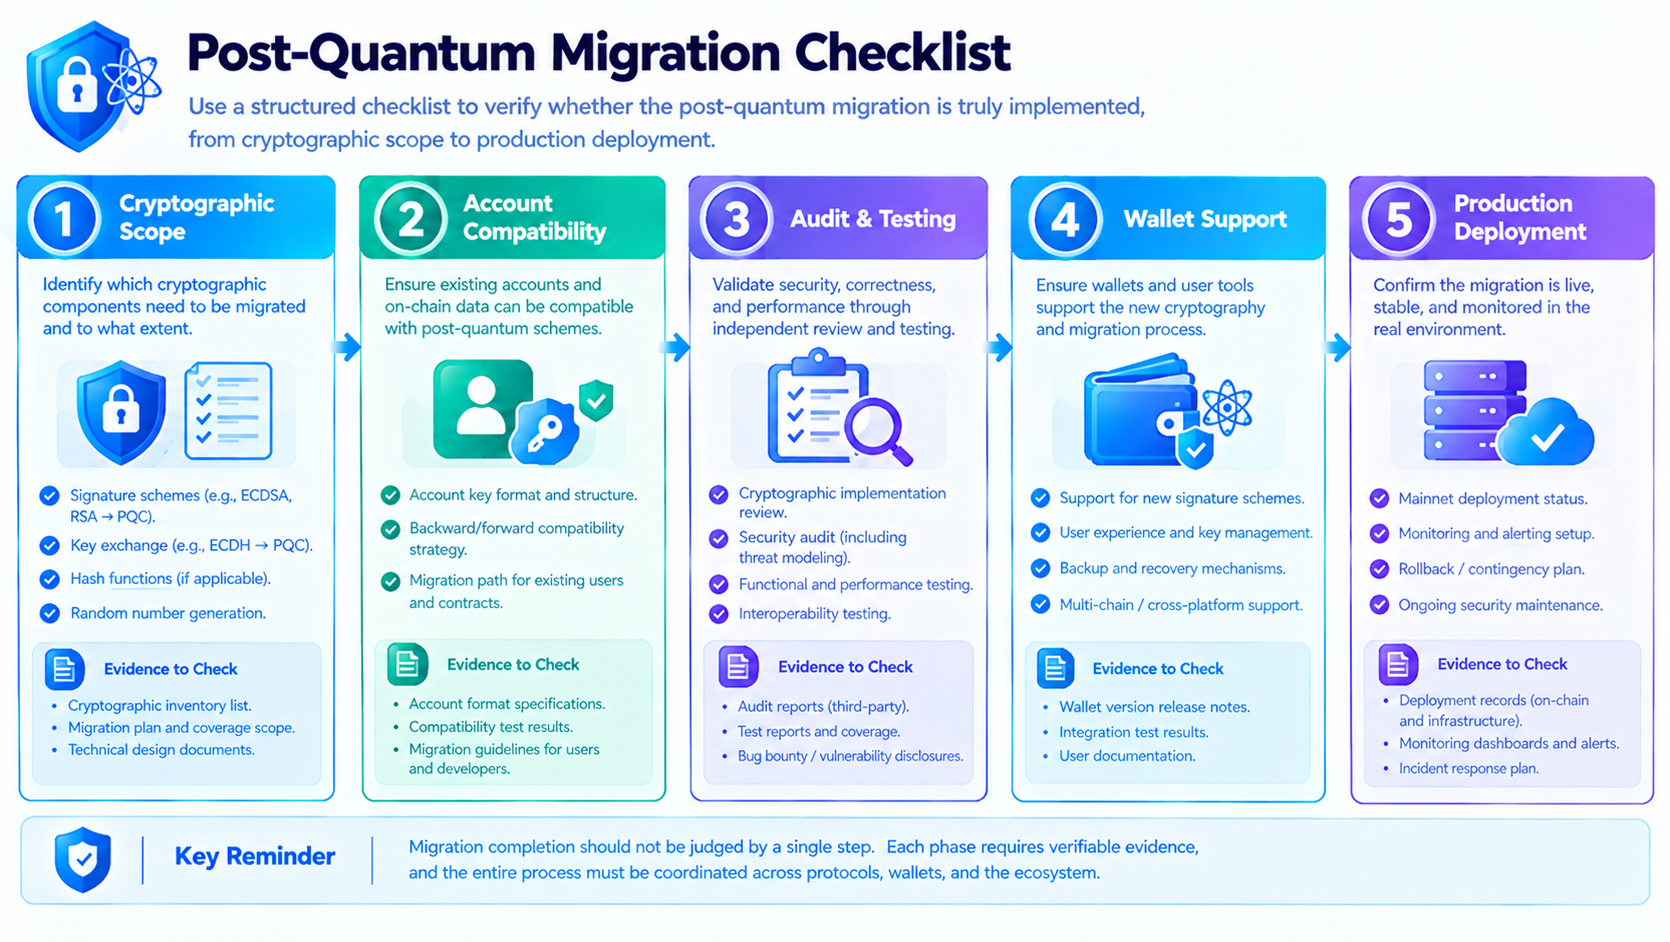
D'un point de vue technique, la migration cryptographique nécessite une planification plus complète que le simple remplacement d'algorithmes. Le protocole doit déterminer comment coexister les anciennes et nouvelles signatures, si les anciens comptes peuvent être mis à jour, comment les utilisateurs peuvent prouver leur contrôle sur l'ancien compte, et comment prévenir les attaquants d'exploiter la logique de compatibilité pendant la migration. Il faut également prendre en compte le processus de récupération des portefeuilles, les dispositifs de signature matériels, le code de vérification des comptes intelligents, les messages inter-chaînes et le support technique des plateformes de transaction. Si un composant clé conserve des dépendances anciennes sur le long terme, cela pourrait empêcher la mise à niveau globale d'atteindre les objectifs de sécurité escomptés.
Ainsi, la recherche sur les risques quantiques est mieux adaptée à un modèle de menace par couches. Il s'agit d'abord d'identifier quels composants cryptographiques sont utilisés dans le système, puis de déterminer les responsabilités de sécurité de chaque composant et leurs surfaces d'attaque potentielles ; ensuite, d'analyser si les solutions alternatives sont matures, déployables et quels problèmes de compatibilité peuvent survenir pendant la migration ; enfin, de vérifier si le projet a fourni des plans clairs de test, d'audit et de mise à niveau. Ce cadre est plus révélateur de la complexité réelle des systèmes que de juger un réseau uniquement par des étiquettes "sécurisées contre les quantiques" ou "non sécurisées contre les quantiques".
Le modèle de compte de Starknet et la mise à niveau des signatures
Dans la conception de comptes traditionnels, l'adresse du compte et les règles de vérification des signatures peuvent être étroitement liées à un schéma cryptographique spécifique. Si l'on souhaite à l'avenir changer d'algorithme de signature, cela pourrait nécessiter des ajustements synchronisés des formats de compte, des mises en œuvre des portefeuilles et de la compatibilité des protocoles. Les comptes intelligents permettent aux développeurs de définir la logique de vérification des transactions via des contrats de compte, offrant ainsi un espace pour des mécanismes d'autorisation plus flexibles. En théorie, un compte peut prendre en charge différents signataires, différentes méthodes de vérification ou des règles de migration progressive, mais la possibilité de mise en œuvre dépend de la conception spécifique du contrat, et non du nom "compte intelligent" lui-même.
Le modèle de compte Starknet mérite d'être étudié, car la logique de vérification des comptes peut être exécutée par des contrats. Si la mise en œuvre du compte permet de mettre à jour ou de combiner des méthodes de vérification des signatures, il existe une opportunité d'explorer l'intégration de nouveaux composants cryptographiques sans dépendre entièrement d'un schéma de signature fixe. Cependant, il est nécessaire de confirmer séparément si le compte peut être mis à jour, qui détient les droits de mise à jour, si la mise à niveau nécessite une action proactive de l'utilisateur, et si la nouvelle logique de vérification a été suffisamment auditée. Différents comptes peuvent adopter différentes mises en œuvre, et il ne faut pas supposer que tous les comptes prennent en charge le même chemin de migration.
Du point de vue de l'expérience utilisateur, la mise à niveau anti-quantique doit minimiser autant que possible les risques opérationnels pendant le processus de migration. Les utilisateurs peuvent ne pas comprendre la différence entre les clés publiques, les formats de signature et les contrats de compte, il est donc essentiel que le portefeuille explique clairement le contenu de la mise à niveau, l'étendue de l'autorisation, les frais potentiels et les méthodes de récupération en cas d'échec. Si la migration exige que les utilisateurs effectuent des transactions spéciales, le système doit également empêcher les sites de phishing d'inciter les utilisateurs à signer des messages malveillants. La mise à niveau de la sécurité n'est pas seulement le travail de l'équipe cryptographique, mais fait également partie de la conception des produits de portefeuille, des avertissements de risque et de l'éducation des utilisateurs.
Lors de l'évaluation des progrès réels de Starknet, il convient de documenter séparément l'état des articles de recherche, des outils pour développeurs, des comptes expérimentaux, des réseaux de test et des déploiements sur le réseau principal. Qu'un certain schéma de signature puisse réaliser des transactions dans un environnement expérimental est une preuve d'ingénierie précieuse, mais il est encore nécessaire de confirmer s'il a été audité de manière indépendante, s'il est applicable aux utilisateurs généraux, s'il est pris en charge par des portefeuilles courants, et si la logique de vérification associée est fiable dans un environnement de réseau réel. Ce n'est qu'en distinguant clairement ces étapes que l'on peut comprendre avec précision la portée prouvée par la démonstration technique.
La relation de synergie entre les preuves STARK et les signatures de compte
Dans les systèmes de blockchain, les signatures de compte et les preuves STARK peuvent apparaître dans le même processus de traitement des transactions, mais elles résolvent des problèmes différents. Les signatures sont utilisées pour exprimer l'autorisation du compte, tandis que le système de preuves soutient la vérification du processus de calcul ou de la transition d'état pour s'assurer qu'elle respecte les règles. Un système peut utiliser des preuves STARK pour vérifier un grand nombre de calculs tout en utilisant un autre schéma cryptographique pour vérifier les signatures de compte. Par conséquent, on ne peut pas conclure que l'utilisation de preuves STARK par le réseau signifie que l'étape d'autorisation des transactions a également complètement basculé vers un schéma anti-quantique.
Si le système souhaite améliorer sa capacité globale anti-quantique, il doit examiner les dépendances de sécurité de bout en bout. En plus des signatures de compte, il faut également considérer les permissions de mise à niveau du protocole, les mécanismes de vérification ou de tri, les signatures et la vérification des messages utilisés par les ponts inter-chaînes, les oracles, les services de garde et les infrastructures connexes. Même si le système de preuves central utilise des constructions présentant des avantages en matière de recherche anti-quantique, les composants périphériques peuvent toujours utiliser d'autres schémas cryptographiques. L'objectif de l'évaluation de la sécurité n'est pas de trouver un composant "le plus sûr", mais de s'assurer qu'il n'existe pas de lacunes de sécurité évidentes entre les éléments clés du système.
Un autre aspect à prendre en compte est la complexité de mise en œuvre. La sécurité théorique des schémas cryptographiques ne garantit pas automatiquement la correction de la mise en œuvre du code. Le choix des paramètres, la génération de nombres aléatoires, les règles de sérialisation, les conditions limites et les permissions de mise à niveau peuvent tous affecter la sécurité finale. De nouveaux systèmes de preuves ou schémas de signature peuvent également augmenter les coûts de calcul, les frais de transaction, les coûts de compatibilité des portefeuilles ou la complexité de développement. La conception du protocole doit équilibrer sécurité, efficacité, déployabilité et expérience utilisateur, et contrôler les risques par le biais d'audits, de tests et de maintenance continue.
Le premier point à vérifier est la portée technique. Le projet précise-t-il quels composants ont été mis à niveau et lesquels sont encore en recherche ou en phase de planification ? Si seuls les systèmes de preuves sont mentionnés sans aborder les signatures de compte, les portefeuilles, les permissions de protocole et les dépendances inter-chaînes, cette information ne peut pas être considérée comme une déclaration de sécurité complète au niveau du système. Les documents techniques doivent clarifier autant que possible les objectifs de sécurité, le modèle de menace, les hypothèses de dépendance et les risques exclus.
Le deuxième point à vérifier est l'état de déploiement. Les rapports de recherche, les preuves de concept, les réseaux de test et les déploiements sur le réseau principal appartiennent à différentes étapes. Il convient de rechercher des documents techniques vérifiables, des modifications de code, des résultats de tests et des rapports d'audit pour confirmer si les fonctionnalités fonctionnent réellement, quels comptes ou contrats les soutiennent, et s'il existe des limitations connues. Pour les démonstrations expérimentales, il convient également de vérifier s'il existe des indications claires sur leur portée d'application et les risques en environnement de production, afin d'éviter de mal interpréter les résultats de recherche comme des fonctionnalités matures destinées à tous les utilisateurs.
Le troisième point à vérifier est le mécanisme de migration. La mise en œuvre de la route anti-quantique dépend finalement de la capacité des utilisateurs et de l'écosystème à adopter les nouveaux mécanismes. Il est nécessaire de se concentrer sur la nécessité pour les utilisateurs d'agir pour mettre à niveau les comptes, comment les anciens comptes seront traités, si les portefeuilles sont compatibles, si les actifs peuvent être transférés en toute sécurité, et s'il existe un chemin de signature ancien compatible à long terme pendant le processus de mise à niveau. Si la solution technique ne peut pas être déployée en toute sécurité dans un groupe d'utilisateurs réel, même si la conception théorique est raisonnable, il sera difficile de former une protection systémique complète.
Le quatrième point à vérifier est la maintenance à long terme. La recherche en cryptographie évolue constamment, et le protocole doit conserver la capacité de corriger les vulnérabilités et de mettre à jour les paramètres. En même temps, des mises à niveau trop fréquentes ou des permissions trop centralisées peuvent également entraîner des risques de gouvernance. Le projet doit établir un équilibre approprié entre l'efficacité de la réponse à la sécurité, la transparence, les procédures d'audit et la participation de la communauté. La capacité anti-quantique n'est pas une étiquette qui peut être complétée une fois pour toutes, mais une propriété systémique qui doit être continuellement évaluée à mesure que la cryptographie progresse.
FAQ
Quelle est la différence entre les preuves STARK et les signatures numériques ?
Les signatures numériques sont principalement utilisées pour prouver qu'une opération a été autorisée par la clé correspondante ou les règles du compte ; les preuves STARK soutiennent la vérification de la conformité d'un calcul avec des règles spécifiées. Les deux peuvent collaborer dans le même système, mais ne peuvent pas se substituer l'un à l'autre.
L'utilisation de preuves STARK signifie-t-elle que la blockchain est complètement anti-quantique ?
Non. La sécurité globale dépend également des signatures de compte, des permissions de mise à niveau du protocole, de la vérification inter-chaînes, des infrastructures et des mises en œuvre spécifiques. Lors de l'évaluation, il est nécessaire d'examiner l'ensemble du système, et pas seulement le système de preuves.
Les comptes intelligents de Starknet peuvent-ils changer de schéma de signature ?
La logique de vérification programmable des comptes intelligents offre un espace de conception pour plusieurs méthodes de signature, mais la capacité spécifique dépend de la mise en œuvre du contrat de compte, des permissions de mise à niveau, du support des portefeuilles et du processus de migration. Il ne faut pas supposer que tous les comptes peuvent être mis à niveau automatiquement.
L'informatique quantique peut-elle maintenant déchiffrer les portefeuilles de blockchain courants ?
On ne peut pas tirer cette conclusion. L'impact potentiel de l'informatique quantique sur les systèmes de cryptographie existants est un sujet de recherche et de préparation technique à long terme, mais il est nécessaire de distinguer les menaces théoriques, les capacités d'attaque disponibles et les conditions de déploiement réelles.
Il convient de vérifier les documents techniques officiels, les modifications de code, les rapports d'audit, les résultats de tests et l'état réel du réseau, en distinguant clairement la recherche, l'expérimentation, les réseaux de test et les déploiements sur le réseau principal. Un seul article de presse ou une description promotionnelle ne suffit pas à prouver que tous les composants de sécurité ont été mis à niveau.