La sécurité des actifs numériques ne dépend pas uniquement des réseaux blockchain et des smart contracts eux-mêmes, mais aussi des wallets, des identifiants de compte, des appareils utilisateurs, des interfaces de trading et de diverses infrastructures on-chain et off-chain. À mesure que l’intelligence artificielle progresse dans l’analyse de code, la génération d’informations et l’exécution automatisée de tâches, les attaquants peuvent utiliser ces outils pour améliorer l’efficacité de leurs recherches de vulnérabilités et de la préparation de leurs attaques. Ils peuvent également générer des messages d’hameçonnage plus trompeurs, faisant évoluer certains risques de sécurité traditionnels.
Cependant, l’IA ne permet pas automatiquement de contourner les protections des systèmes et ne rend pas toutes les attaques faciles. Pour le secteur des actifs numériques, la priorité consiste plutôt à identifier les points d’entrée spécifiques que l’IA est susceptible d’affecter et à mettre en place des contrôles de sécurité adaptés à chaque scénario. Cet article examine les principaux risques dans cinq domaines : les smart contracts, les interactions avec les wallets, les identifiants de compte, les appareils utilisateurs et les infrastructures. Il présente également les mesures de protection que les équipes projet, les plateformes d’actifs numériques et les utilisateurs individuels peuvent adopter, avant d’analyser plus en détail l’intérêt de l’IA pour la surveillance de la sécurité et la gestion des risques.
Points clés à retenir
-
L’IA modifie la manière dont les attaques sont préparées dans le secteur des actifs numériques. L’analyse des informations, la compréhension du code et la génération de contenu peuvent améliorer l’efficacité de certaines activités d’attaque, mais elles ne signifient pas qu’une attaque réussira nécessairement.
-
Les smart contracts, les wallets et les infrastructures constituent plusieurs points d’entrée potentiels pour les risques. Des problèmes de sécurité peuvent provenir de la logique du code, de l’autorisation des transactions, des identifiants de compte, des appareils utilisateurs ou de dépendances tierces.
-
Les équipes projet doivent mettre en place des systèmes de gestion continue de la sécurité. L’inventaire des actifs, les audits de code, la gestion des vulnérabilités, la protection des clés, l’isolation des autorisations et la réponse aux incidents doivent former un processus complet.
-
La protection des utilisateurs doit se concentrer sur la vérification de l’identité et le principe du moindre privilège. Accédez aux services via les canaux officiels, protégez vos clés privées et phrases de récupération, vérifiez les autorisations de transaction et utilisez les outils d’IA tiers avec prudence.
-
L’IA peut contribuer à la fois aux attaques et à la défense. La détection des anomalies, la revue de code et l’analyse des renseignements sur les menaces peuvent améliorer l’efficacité des opérations de sécurité, mais les contrôles de sécurité traditionnels et la vérification humaine restent nécessaires.
Pourquoi les attaques assistées par l’IA doivent-elles retenir l’attention du secteur des actifs numériques ?
Les problèmes de sécurité dans le secteur des actifs numériques présentent une structure clairement multicouche. Une application d’actifs numériques peut dépendre simultanément de réseaux blockchain, de smart contracts, de logiciels de wallet, d’extensions de navigateur, de services API, d’infrastructures cloud et d’appareils utilisateurs. Une mauvaise configuration des autorisations, un défaut de code ou un problème de vérification d’identité dans l’un de ces domaines peut affecter la sécurité de l’ensemble du système. La vérifiabilité publique des transactions blockchain et le caractère irréversible de certaines opérations peuvent également entraîner un impact direct des problèmes de sécurité sur les actifs.
Le développement de l’IA modifie la manière dont les attaquants et les défenseurs traitent ces problèmes. Des capacités telles que l’analyse du code, l’organisation des informations, la génération de contenu et l’orchestration automatisée des tâches peuvent aider les chercheurs en sécurité à comprendre plus rapidement des systèmes complexes. Elles peuvent également être utilisées par des acteurs malveillants pour améliorer l’efficacité de la préparation des attaques. Les attaquants n’ont pas nécessairement besoin de développer des techniques entièrement nouvelles. S’ils peuvent utiliser l’IA pour identifier plus efficacement des faiblesses existantes, générer du contenu trompeur ou organiser les différentes étapes d’une attaque, le coût et l’ampleur de certaines attaques peuvent évoluer.
Cependant, l’IA ne signifie pas qu’une attaque réussira nécessairement et ne signifie pas non plus que tous les projets d’actifs numériques sont exposés aux mêmes risques. Les projets diffèrent par leur architecture technique, la conception de leurs autorisations, le volume de leurs actifs et leurs capacités en matière d’opérations de sécurité. Une approche plus efficace de la gestion des risques consiste d’abord à identifier les principaux points d’entrée que l’IA est susceptible d’affecter, puis à mettre en place des mesures de protection à plusieurs niveaux en fonction de l’importance des actifs et des activités opérationnelles.
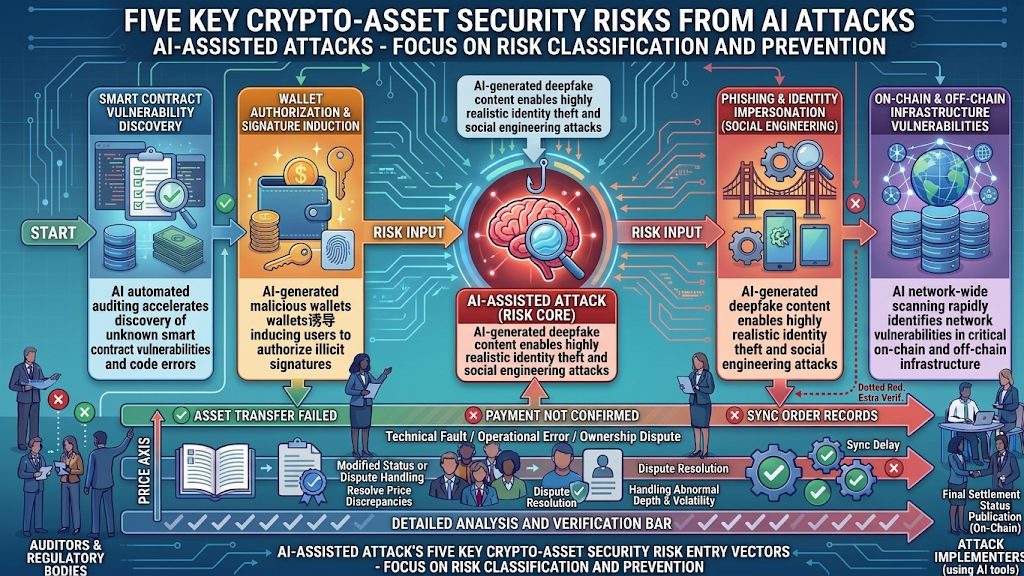
Cinq types de risques d’attaque assistée par l’IA dans le secteur des actifs numériques
Risques liés au code des smart contracts et à la logique métier
Les smart contracts prennent en charge des fonctions importantes telles que les transferts de tokens, la conservation d’actifs, les prêts, le trading et la gouvernance. L’IA peut aider les développeurs et les chercheurs en sécurité à comprendre le code des contrats, à cartographier les relations entre les appels de fonctions et à identifier les éléments de logique nécessitant un examen approfondi. Les attaquants peuvent également utiliser des capacités similaires pour analyser le code de contrats accessible au public, étudier les causes de vulnérabilités divulguées et déterminer si des problèmes de conception similaires existent dans d’autres projets.
Les risques courants liés aux smart contracts comprennent un contrôle d’accès inapproprié, une validation insuffisante des entrées, les problèmes de réentrance, l’utilisation incorrecte des oracles de prix et les défauts de logique métier. L’IA peut aider à localiser du code suspect, mais le risque réel dépend toujours des séquences d’appels, des changements d’état, des interactions avec des contrats externes et des conditions d’autorisation. Les problèmes identifiés par un modèle doivent être testés et faire l’objet d’un examen professionnel. Ils ne doivent pas être considérés directement comme des vulnérabilités exploitables.
Risques liés aux interactions avec les wallets et à l’autorisation des transactions
Les wallets constituent des points d’entrée importants permettant aux utilisateurs de gérer leurs clés et d’interagir avec des applications blockchain. Les utilisateurs peuvent connecter leurs wallets à des applications décentralisées, signer des transactions ou accorder des autorisations d’utilisation de tokens. Les attaquants n’ont pas nécessairement besoin d’obtenir directement les clés privées des utilisateurs. Ils peuvent plutôt les inciter à signer des autorisations dangereuses ou à confirmer des transactions dont ils ne comprennent pas pleinement la portée, ce qui peut entraîner une perte d’actifs.
L’IA peut contribuer à générer des notifications falsifiées, des communications de service client et des annonces de projet plus naturelles, rendant certains contenus trompeurs davantage similaires au langage et aux situations familiers des utilisateurs. Les utilisateurs doivent distinguer les connexions à un wallet, la signature de messages, la signature de transactions et les autorisations de tokens. Avant de confirmer une opération, ils doivent vérifier le destinataire de la transaction, les changements affectant les actifs et l’étendue de l’autorisation. Une demande d’opération apparemment normale ne doit pas être considérée comme fiable simplement parce qu’elle est formulée de manière professionnelle ou transmise par un canal de communication familier.
Risques d’hameçonnage et d’usurpation d’identité
Les capacités de génération de contenu de l’IA peuvent faciliter la personnalisation des attaques d’hameçonnage. Les attaquants peuvent adapter le ton, la langue et le contexte de communication afin de créer des messages usurpant l’identité de plateformes de trading, de services de wallet, d’équipes projet ou de représentants du service client. Contrairement aux modèles d’hameçonnage traditionnels qui contiennent des erreurs grammaticales évidentes, ces contenus peuvent être plus difficiles à authentifier sur la seule base de leur formulation.
Les utilisateurs d’actifs numériques doivent se montrer particulièrement prudents face aux faux airdrops, aux notifications d’anomalie de compte, aux récompenses promotionnelles, aux opportunités d’investissement et aux demandes d’assistance technique. Les attaquants peuvent utiliser des informations sociales accessibles au public pour savoir quels projets suivent les utilisateurs, puis générer du contenu trompeur plus ciblé. La protection ne repose pas sur l’identification d’un type précis de formulation d’hameçonnage. Les utilisateurs doivent plutôt vérifier les sources d’information via les canaux officiels, éviter d’ouvrir des liens inconnus et ne jamais communiquer leur mot de passe, leurs codes de vérification, leurs clés privées ou leurs phrases de récupération.
Risques liés aux logiciels malveillants et aux appareils utilisateurs
L’état de sécurité de l’appareil d’un utilisateur peut affecter la sécurité de ses clés privées et de ses identifiants de compte. Les logiciels malveillants, les applications se faisant passer pour des wallets, les extensions de navigateur inconnues et les fichiers téléchargés ayant été altérés peuvent tous devenir des points d’entrée pour une attaque. L’IA peut aider les attaquants à comprendre du code malveillant existant, à en modifier le contenu ou à organiser des informations liées aux attaques. Toutefois, l’impact réel d’un logiciel malveillant dépend toujours de facteurs tels que les autorisations système, la protection de l’appareil et l’environnement d’exécution.
Les utilisateurs doivent télécharger les wallets et les logiciels associés depuis des sources fiables, mettre rapidement à jour leurs systèmes d’exploitation et leurs composants de sécurité, et éviter d’installer des extensions ou des programmes provenant de sources inconnues. Pour les outils qui doivent accéder à des wallets, lire des informations de compte ou exécuter des transactions, les utilisateurs doivent vérifier attentivement l’étendue des autorisations demandées. Les équipes projet et les plateformes doivent également accorder une attention particulière à la sensibilisation à la sécurité des appareils, à la détection des connexions anormales et aux mécanismes de protection des comptes.
Risques liés aux infrastructures on-chain et off-chain et à la chaîne d’approvisionnement
L’infrastructure qui prend en charge les services d’actifs numériques va bien au-delà des smart contracts. Elle comprend également les nœuds, les services RPC, les interfaces de trading, les oracles, les bridges cross-chain, les serveurs cloud et les dépendances tierces. L’IA peut aider les équipes de sécurité à organiser les inventaires d’actifs, à analyser les journaux et à identifier les schémas d’accès anormaux. Les attaquants peuvent également utiliser des informations accessibles au public pour rechercher des services exposés ou des failles logicielles connues.
Les bridges cross-chain, les oracles et les services externes impliquent généralement des relations de confiance entre plusieurs composants. Si un composant essentiel présente une mauvaise configuration des autorisations, un problème de source de données ou une vulnérabilité dans une dépendance logicielle, cela peut affecter la sécurité des applications qui reposent sur ce composant. Les équipes projet doivent inclure l’infrastructure et la chaîne d’approvisionnement dans leurs évaluations globales de sécurité, au lieu de vérifier uniquement si le code des smart contracts a été audité.
Commencer par identifier la surface d’attaque grâce aux inventaires des actifs et des systèmes
Les équipes projet doivent d’abord comprendre quels composants constituent leurs systèmes, lesquels disposent d’autorisations critiques et comment les différents services dépendent les uns des autres. Les évaluations de sécurité ne doivent pas se limiter aux smart contracts. Elles doivent également couvrir les processus de connexion aux wallets, l’authentification des comptes, les interfaces tierces, les services de nœuds, l’infrastructure cloud et la chaîne d’approvisionnement logicielle.
Lorsqu’elles créent un inventaire des actifs, les équipes peuvent classer les contrats critiques, les comptes administrateurs, les systèmes de gestion des clés, les données utilisateurs et les services externes en fonction de leur importance pour l’activité. Pour chaque type d’actif, elles doivent définir les autorisations d’accès, les dépendances et l’impact potentiel. Cette démarche est nécessaire pour déterminer quels problèmes pourraient affecter directement la sécurité des fonds ou la continuité du service.
Intégrer l’IA au processus d’examen de la sécurité sans remplacer les audits
L’IA peut aider les développeurs à comprendre le code, à résumer une logique suspecte et à organiser des idées de test, mais elle ne doit pas être considérée comme un mécanisme d’audit de sécurité indépendant. Les équipes projet peuvent associer l’analyse assistée par un modèle à l’analyse statique du code, aux tests dynamiques, aux audits indépendants et aux vérifications formelles nécessaires. Chaque méthode peut alors contribuer respectivement à l’organisation des informations, à l’identification des problèmes et à la validation des résultats.
Les rapports de vulnérabilité générés par des modèles doivent faire l’objet d’un examen complémentaire portant sur leurs conditions de déclenchement, leur périmètre d’impact et les résultats de leur exécution réelle. Une analyse non vérifiée ne doit pas être utilisée directement pour apporter des modifications à haut risque au système. Elle ne doit pas non plus constituer l’unique fondement permettant de déterminer qu’un système est sécurisé ou qu’il présente une vulnérabilité grave. L’IA peut améliorer l’efficacité des examens, mais la responsabilité en matière de sécurité doit toujours être assumée par une équipe disposant des qualifications professionnelles nécessaires.
Renforcer la gestion des clés et l’isolation des autorisations
Les clés privées, les phrases de récupération, les tokens d’accès et les identifiants administrateurs sont des informations de grande valeur dans les systèmes d’actifs numériques. Les équipes projet doivent limiter l’accès aux identifiants sensibles et éviter de les placer dans des journaux ordinaires, des documents partagés ou des outils d’IA non approuvés. Les opérations à privilèges élevés peuvent être soumises à plusieurs approbations, à une séparation des tâches et à la conservation de journaux vérifiables afin de réduire l’impact des erreurs liées à un compte ou à un processus unique.
Pour les agents d’IA capables d’appeler des outils, les équipes doivent également définir clairement les données auxquelles ils peuvent accéder et les opérations qu’ils peuvent effectuer. Les modèles ne doivent pas obtenir de clés, d’autorisations de gestion des fonds ou de capacités à haut risque dans les environnements de production sans autorisation explicite. L’intégration des systèmes d’IA dans la gestion des autorisations et les examens de sécurité constitue une étape importante pour éviter que de nouveaux outils n’introduisent des risques supplémentaires.
Mettre en place des mécanismes de surveillance continue et de réponse aux incidents
Les examens de sécurité ne doivent pas avoir lieu uniquement avant la mise en production d’un produit. Les équipes projet doivent surveiller en continu les accès anormaux, les modifications d’autorisations, les changements de configuration système et l’état des services critiques. Elles doivent également établir des processus clairs de classification des alertes et de traitement des incidents. Pour les actifs importants et les systèmes critiques, les équipes doivent définir qui est chargé de confirmer les risques, qui est habilité à prendre des mesures restrictives, comment les éléments de preuve doivent être préservés et comment la récupération ultérieure doit être menée.
L’IA peut aider à organiser les alertes, à analyser les journaux et à résumer les pistes liées aux incidents, mais elle ne peut pas remplacer une définition claire des responsabilités en matière de réponse. Les organisations doivent réaliser régulièrement des exercices de sécurité afin de vérifier l’efficacité de leurs processus de détection des anomalies, d’isolation des risques, de communication et de coordination, ainsi que de récupération. Ce n’est qu’en combinant les outils techniques avec des processus opérationnels que les organisations peuvent établir un système de défense fonctionnant en continu.
Les utilisateurs doivent accéder aux services d’actifs numériques via des sites web et des applications officielles vérifiés. Ils ne doivent pas déterminer l’authenticité d’une information uniquement sur la base de messages privés reçus sur les réseaux sociaux, de notifications de groupe ou de liens publicitaires apparaissant dans les résultats de recherche. Pour les messages concernant des anomalies de compte, des récompenses promotionnelles, des réclamations d’airdrop ou une assistance du service client, les utilisateurs doivent vérifier activement l’information via les canaux officiels au lieu de suivre directement les liens ou les coordonnées fournis dans le message.
Protéger les clés privées, les phrases de récupération et les identifiants de compte
Les utilisateurs doivent conserver eux-mêmes leurs clés privées et leurs phrases de récupération et ne doivent pas les communiquer à des représentants du service client, à des membres d’une équipe projet, à des outils tiers ou à des services d’IA. Les mots de passe et les codes de vérification ne doivent pas être saisis dans des fenêtres de chat ou sur des pages web inconnues. Pour les outils qui prétendent gérer des wallets, récupérer des comptes ou automatiser le trading au nom des utilisateurs, ces derniers doivent d’abord vérifier la source du service et les autorisations demandées. Ils doivent être particulièrement attentifs aux demandes d’importation de phrases de récupération.
Vérifier les autorisations et les détails de la transaction avant de signer
Les signatures de wallet et les autorisations on-chain peuvent créer différents niveaux de risque pour les actifs. Les utilisateurs doivent vérifier l’adresse du contrat, le montant des actifs, l’étendue de l’autorisation et l’opération réellement concernée par une transaction. Ils ne doivent pas confirmer précipitamment une transaction dont ils ne comprennent pas le sens. Pour les autorisations qui ne sont plus nécessaires, les utilisateurs peuvent examiner et révoquer les autorisations superflues en fonction de leurs besoins réels.
Réduire les risques liés aux appareils utilisateurs et aux sources logicielles
Les wallets et les applications associées doivent être téléchargés depuis des sources fiables, et les systèmes et logiciels doivent être tenus à jour. Les utilisateurs doivent faire preuve de prudence lors de l’installation d’extensions de navigateur, d’outils de contrôle à distance et d’assistants de trading tiers. Ils doivent éviter d’autoriser des programmes inconnus à obtenir des autorisations excessives sur l’appareil ou le compte. Pour les appareils utilisés afin de gérer des actifs, les utilisateurs doivent limiter les installations de logiciels inutiles et l’exposition des informations sensibles.
Examiner les autorisations des outils de trading fondés sur l’IA
Les assistants de trading fondés sur l’IA, les outils de stratégies automatisées et les agents peuvent avoir besoin de lire des données de marché, de se connecter à des comptes ou d’appeler des services externes. Avant d’utiliser ces outils, les utilisateurs doivent vérifier le fournisseur du service, ses pratiques de traitement des données, l’étendue des autorisations API et les autorisations liées aux opérations sur les fonds. L’autorisation de lire des données de marché n’est pas équivalente à l’autorisation d’exécuter des transactions ou de retirer des actifs. Les utilisateurs doivent appliquer autant que possible le principe du moindre privilège et éviter d’accorder des autorisations élevées inutiles.
Le rôle de l’IA dans la défense des actifs numériques
L’IA peut être utilisée non seulement pour assister les attaques, mais aussi comme composant d’un système de défense. Lors du développement de smart contracts, les modèles peuvent contribuer aux revues de code et à la conception de cas de test, afin d’aider les équipes à identifier les logiques nécessitant une validation complémentaire. Dans l’exploitation des infrastructures, l’IA peut aider à classer les journaux, à résumer les schémas d’accès anormaux et à organiser des alertes dispersées en éléments d’enquête plus faciles à comprendre.
Au niveau de la protection des utilisateurs, l’IA peut également être utilisée pour identifier les tentatives d’usurpation d’identité, analyser les liens suspects et détecter les schémas de comportement anormaux. Pour les plateformes et les équipes projet qui doivent traiter de grandes quantités d’informations de sécurité, les modèles peuvent contribuer à réduire le travail répétitif d’organisation des informations et permettre aux équipes de se concentrer davantage sur la confirmation des risques et la réponse aux incidents. Toutefois, l’efficacité réelle de ces capacités dépend de la qualité des données, de la conception des modèles, de l’intégration des systèmes et des mécanismes de vérification humaine.
Les outils de défense fondés sur l’IA sont eux-mêmes exposés aux faux positifs, aux faux négatifs et à une compréhension insuffisante du contexte. Si les équipes de sécurité s’appuient entièrement sur les décisions des modèles, elles peuvent négliger à tort de véritables menaces ou réduire leur efficacité de réponse en raison d’un nombre élevé de faux positifs. Les décisions clés concernant les transferts d’actifs, les modifications d’autorisations et les opérations sur les clés nécessitent toujours des limites d’autorisation claires, une vérification humaine et des journaux vérifiables.
Une approche plus appropriée consiste à utiliser l’IA comme une couche auxiliaire au sein des opérations de sécurité, plutôt que d’accorder aux modèles un contrôle illimité du système. Les modèles peuvent améliorer l’efficacité de l’analyse, les outils de sécurité traditionnels peuvent exécuter des détections et des contrôles déterministes, et des professionnels peuvent valider les décisions à haut risque. Cette répartition des responsabilités contribue à maîtriser les risques liés aux erreurs de jugement des modèles et à l’utilisation abusive des autorisations, tout en exploitant les capacités de l’IA.
Pour les plateformes de trading d’actifs numériques, les systèmes de sécurité doivent couvrir plusieurs domaines, notamment les comptes, le trading, la gestion des actifs et les interactions avec les utilisateurs. Les risques associés aux attaques assistées par l’IA rappellent aux acteurs du secteur que, même lorsque la blockchain sous-jacente présente des caractéristiques telles que la vérifiabilité publique et l’immuabilité, les utilisateurs peuvent toujours être exposés à l’hameçonnage, au vol d’identifiants, aux logiciels malveillants et aux risques liés aux services tiers. La sécurité d’une plateforme ne peut pas reposer uniquement sur les caractéristiques du réseau sous-jacent. Elle nécessite également une attention continue à la protection des comptes, à la vérification de l’identité, aux autorisations système et à la sensibilisation des utilisateurs aux risques.
En tant que plateforme de trading d’actifs numériques, Gate est également concernée par ces problématiques de sécurité dans ses activités. Lorsqu’ils utilisent les services de la plateforme, les utilisateurs doivent accéder à leur compte via les canaux officiels, protéger correctement leurs identifiants de connexion et leurs informations de vérification, et faire preuve de prudence face aux demandes inhabituelles prétendant provenir du service client de la plateforme, d’équipes projet ou d’outils d’IA tiers. Toute demande de mot de passe, de code de vérification, de clé privée ou de phrase de récupération ne doit pas être considérée comme faisant partie d’un processus normal d’assistance lié au compte.
Du point de vue du secteur, les technologies d’IA fournissent également de nouveaux outils pour les opérations de sécurité. L’analyse des risques, la détection des comportements anormaux et l’organisation des informations de sécurité peuvent toutes devenir des composantes techniques des efforts continus d’une plateforme pour renforcer ses capacités de sécurité. Toutefois, les systèmes d’IA adoptés par une plateforme, les domaines d’activité dans lesquels ils sont déployés et les capacités de défense qu’ils fournissent doivent être déterminés à partir des informations publiées par la plateforme. Ils ne doivent pas être déduits uniquement des tendances du secteur.
Pour les utilisateurs, la sécurité de la plateforme et les pratiques individuelles de sécurité ont toujours été complémentaires. Choisir une plateforme de services fiable, utiliser des mesures de protection appropriées pour son compte, vérifier les informations des transactions et éviter de divulguer des identifiants sensibles peuvent réduire de nombreux risques évitables. Pour le secteur, le véritable défi posé par l’IA ne réside pas dans un nouvel outil d’attaque particulier. Les capacités d’attaque comme de défense évoluent, et les systèmes de sécurité doivent continuellement s’adapter à un environnement technologique en évolution.
FAQ
Les attaques assistées par l’IA vont-elles rendre les actifs numériques plus faciles à voler ?
L’IA peut améliorer l’efficacité du traitement des informations et de la génération de contenu pour certaines activités d’attaque. Toutefois, l’impact sur les actifs dépend toujours de l’existence de vulnérabilités dans le système ciblé, de la protection des comptes et des autorisations, ainsi que de la capacité de l’attaquant à réunir les conditions nécessaires à l’exploitation réelle. L’IA ne signifie pas qu’une attaque réussira nécessairement.
Quels sont les risques les plus courants liés aux actifs numériques et aux attaques assistées par l’IA ?
Les principaux risques comprennent l’aide à la découverte de vulnérabilités dans les smart contracts et les infrastructures, la génération de messages d’hameçonnage plus trompeurs, l’assistance au développement de logiciels malveillants et l’utilisation d’informations publiques pour analyser les utilisateurs et l’environnement des projets. Les différents risques impliquent des points d’entrée et des mesures de protection distincts.
L’IA peut-elle détecter toutes les vulnérabilités des smart contracts ?
Non. L’IA peut contribuer à la compréhension du code et à l’identification d’une logique suspecte, mais les modèles peuvent mal évaluer ou négliger des conditions d’exécution complexes. La sécurité des smart contracts nécessite toujours une analyse statique, des tests dynamiques, des audits indépendants et les vérifications formelles nécessaires.
Les utilisateurs doivent accéder aux services via les canaux officiels, vérifier les noms de domaine et les sources d’information, ne jamais communiquer leurs clés privées ou phrases de récupération et vérifier le destinataire de la transaction ainsi que l’étendue de l’autorisation avant de signer une transaction. Concernant les agents de trading fondés sur l’IA, le service client et les airdrops, les utilisateurs ne doivent pas juger la crédibilité d’un contenu uniquement parce qu’il semble professionnel.
Oui. L’IA peut contribuer à organiser les renseignements sur les menaces, à analyser les comportements anormaux et à traiter les alertes de sécurité. Elle doit toutefois être associée aux contrôles de sécurité traditionnels, à la gestion des autorisations, à la vérification humaine et aux mécanismes de réponse aux incidents. L’IA ne doit pas constituer l’unique fondement des décisions de sécurité.