L’activité de trading sur le marché des cryptomonnaies s’appuie de plus en plus sur des outils automatisés. Les teneurs de marché, les équipes quantitatives et les traders professionnels connectent leurs systèmes de trading à des comptes de trading via des API afin d’exécuter des ordres, de gérer des positions, d’obtenir des données de marché et d’ajuster leur exposition au risque. Les API améliorent l’efficacité du trading tout en étendant l’accès aux comptes des opérations manuelles aux environnements programmatiques.
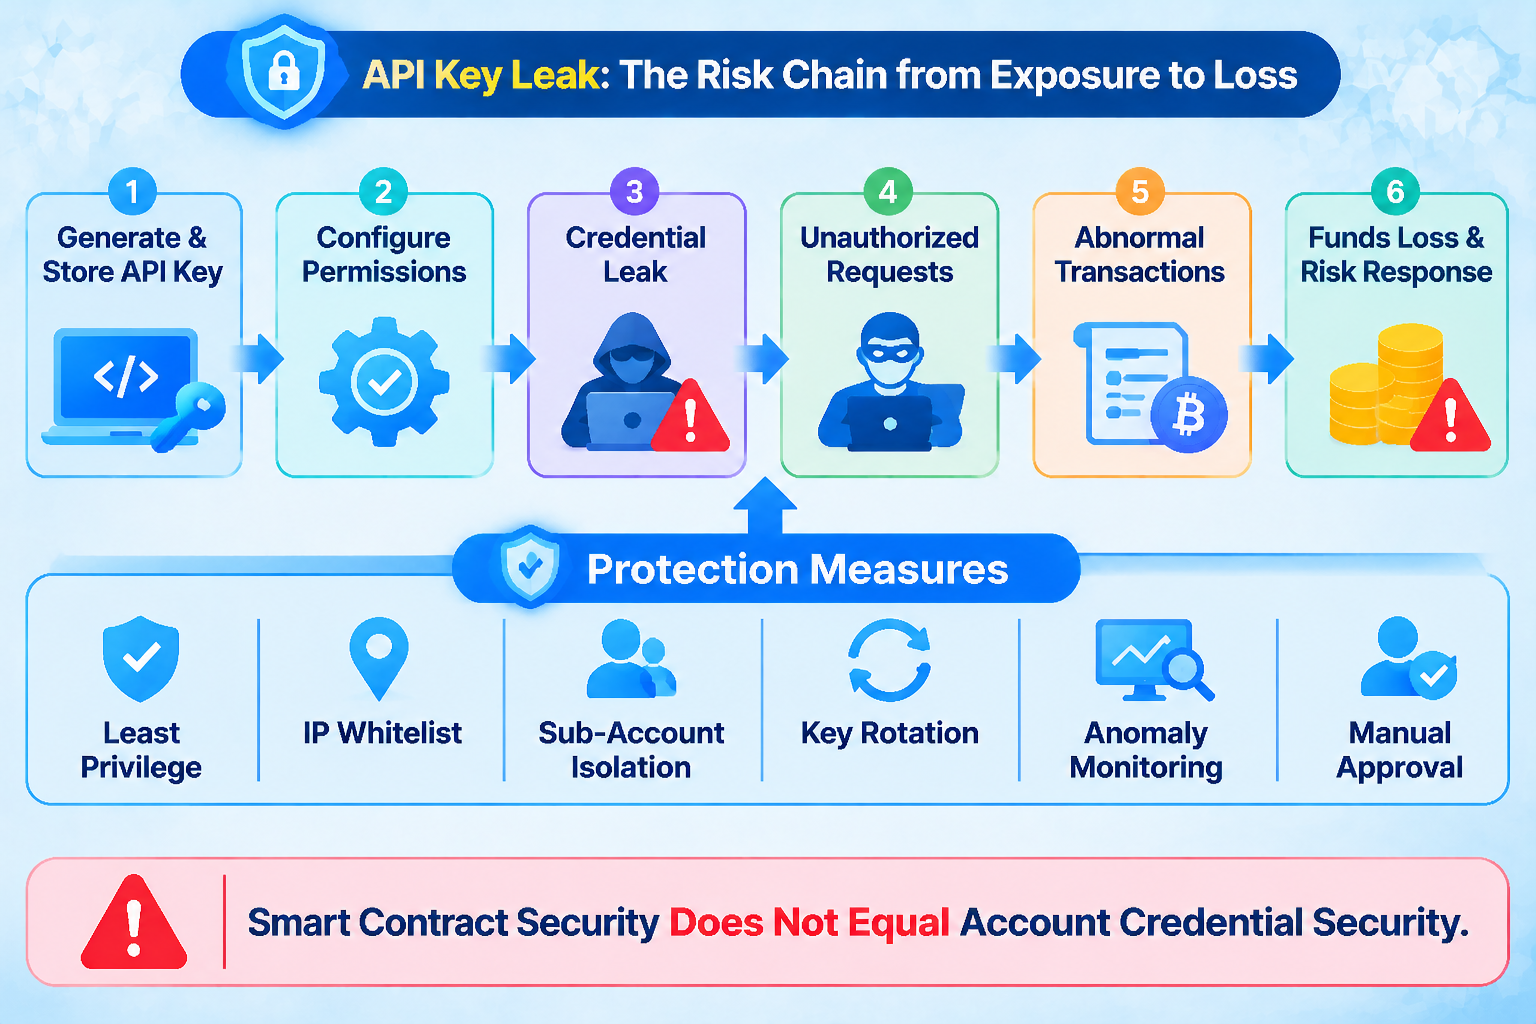
Ce type de connexion introduit un enjeu souvent négligé : les clés API font elles-mêmes partie des autorisations d’accès à un compte. Si une clé est stockée de manière inappropriée, exposée ou obtenue par une personne non autorisée, un attaquant peut être en mesure d’utiliser les fonctions autorisées par la clé sans connaître le mot de passe de connexion de l’utilisateur ni la clé privée de son wallet. L’ampleur du risque dépend de la configuration de la clé. Elle peut aller de la lecture des informations de marché et de compte au placement et à l’annulation d’ordres, voire à l’exécution d’autres opérations sensibles.
L’incident de sécurité lié à une clé API de Lighter en novembre 2026 a de nouveau attiré l’attention du marché sur la protection des identifiants des comptes de trading. Selon les explications de Lighter concernant l’incident, l’événement impliquait l’exposition d’une clé API appartenant au compte d’un trader, tandis que le protocole et les smart contracts eux-mêmes n’ont pas été affectés. Des recherches on-chain ont retracé environ 10,39 millions d’USDC transférés hors de contrats associés. L’incident montre que l’absence de compromission directe des contrats du protocole ne signifie pas que les comptes utilisateurs et les autorisations de trading sont exempts de risques de sécurité.
Points clés
- Les clés API sont des identifiants d’autorisation de compte : si elles sont exposées, elles peuvent permettre à des attaquants d’effectuer des opérations dans le périmètre des autorisations de la clé.
- L’étendue des autorisations détermine les pertes potentielles : les risques associés aux autorisations de lecture seule diffèrent considérablement de ceux liés aux autorisations de trading ou de retrait.
- La sécurité au niveau du compte diffère de la sécurité au niveau du protocole : le fait qu’un smart contract n’ait pas été exploité ne signifie pas que les comptes utilisateurs n’ont subi aucune perte.
- Un trading anormal peut amplifier le risque : le trading automatisé, les opérations de liquidité et les transferts de fonds à grande échelle peuvent faire croître rapidement les pertes.
- Les mesures de sécurité doivent être déployées par couches : l’accès selon le principe du moindre privilège, les listes d’autorisation d’adresses IP, la rotation des clés, l’isolation des sous-comptes et la surveillance en temps réel doivent fonctionner conjointement.
Pourquoi les clés API ont-elles une valeur de sécurité si élevée ?
Une API est une interface qui permet l’échange de données et les appels de fonctions entre des applications. Dans le trading de cryptomonnaies, les clés API sont généralement utilisées pour identifier les comptes et autoriser les programmes à effectuer des opérations spécifiques. Les bots de trading peuvent utiliser des API pour obtenir des données de marché, consulter les soldes des comptes, soumettre des ordres et gérer des positions sans que l’utilisateur ait à effectuer chaque action manuellement.
Le risque de sécurité d’une clé API provient de ses capacités d’autorisation. Si une clé ne dispose que de l’autorisation de lire les données de marché, les actions accessibles à un attaquant restent généralement relativement limitées, même si la clé est exposée. Si la clé autorise le placement d’ordres, l’annulation d’ordres ou d’autres opérations sur le compte, un attaquant peut être en mesure d’affecter les actifs du compte par le biais d’un trading anormal. Les différentes plateformes répartissent et prennent en charge les autorisations API de manière différente. Les utilisateurs doivent donc confirmer la signification précise de chaque autorisation lors de la création d’une clé.
Les clés API peuvent également être stockées dans des fichiers de configuration de serveurs, des dépôts de code, des scripts d’automatisation, des systèmes de logs ou des outils de trading tiers. Si ces environnements ne disposent pas de contrôles d’accès, les clés peuvent être exposées à l’insu de l’utilisateur. La gestion de la sécurité ne peut pas se concentrer uniquement sur la plateforme de trading. Elle doit aussi couvrir l’environnement de développement de l’utilisateur, les serveurs cloud et les services tiers.
Comment une clé API exposée peut-elle entraîner des pertes réelles ?
L’exposition d’une clé n’entraîne pas nécessairement un transfert direct de fonds. Un attaquant peut d’abord utiliser les autorisations de trading pour placer des ordres anormaux, modifier les positions du compte ou provoquer des exécutions défavorables. Si le compte utilise un effet de levier élevé, les impacts sur les prix et les variations de marge peuvent amplifier davantage les pertes. Les risques précis dépendent des autorisations du compte, des règles de trading et des pratiques de gestion des fonds.
Dans un environnement de trading automatisé, le système de trading peut continuer à fonctionner et à exécuter des stratégies prédéfinies. Si un attaquant peut utiliser des autorisations exposées pour modifier les paramètres de trading, soumettre des ordres anormaux ou manipuler l’activité du compte, le système peut exécuter plusieurs opérations successives sur une courte période. Pour les comptes de tenue de marché, un trading anormal peut également affecter les cotations, la gestion des stocks et l’allocation de liquidité, entraînant des pertes qui dépassent le cadre d’un seul ordre.
L’incident Lighter de novembre 2026 fournit un exemple précis. Lighter a indiqué que l’incident avait été causé par l’exposition d’une clé API appartenant au compte d’un trader et a déclaré que le protocole et les smart contracts n’avaient pas été affectés. Une enquête on-chain menée par Bitquery a enregistré environ 10 393 057 USDC transférés hors de contrats liés à Lighter. Les fonds ont ensuite été échangés contre de l’ETH et transférés via plusieurs adresses. Les estimations du nombre de comptes potentiellement affectés et des pertes totales différaient selon les rapports. Le montant des transferts observés on-chain doit donc être distingué des pertes des comptes qui n’ont pas encore été entièrement confirmées.
Pourquoi les utilisateurs peuvent-ils encore perdre des fonds si le protocole n’a pas été compromis ?
La sécurité des protocoles blockchain et la sécurité des autorisations de compte interviennent à des niveaux différents. Les vulnérabilités des smart contracts concernent généralement le code du contrat, les contrôles d’accès ou la logique de transfert des actifs elle-même. Une clé API exposée peut, à l’inverse, résulter de problèmes de gestion des identifiants impliquant un compte utilisateur, un programme de trading ou un service tiers. Même lorsqu’un protocole exécute les transactions comme prévu, des pertes peuvent survenir si les autorisations du compte sont utilisées de manière abusive.
Cette distinction est particulièrement importante dans la DeFi et le trading on-chain. Les protocoles on-chain peuvent vérifier si une transaction respecte les règles d’un contrat, mais ils ne peuvent généralement pas déterminer si la personne qui initie l’opération a effectivement reçu l’autorisation du propriétaire du compte. Si un attaquant détient des identifiants API valides et effectue des opérations via des processus autorisés par le protocole, l’enregistrement on-chain peut présenter une série de transactions techniquement valides.
Les évaluations de sécurité ne peuvent donc pas se concentrer uniquement sur le fait qu’un smart contract ait été audité. Elles doivent également prendre en compte la manière dont les clés de compte sont générées, stockées et utilisées, si les autorisations sont limitées et si les comportements anormaux peuvent être identifiés rapidement. La sécurité des comptes, des terminaux, la gestion des API et la sécurité des smart contracts doivent fonctionner ensemble comme un système de protection complet.
Comment l’accès selon le principe du moindre privilège peut-il réduire les risques liés aux API ?
L’accès selon le principe du moindre privilège est un principe important de la gestion de la sécurité des API. Les utilisateurs ne doivent activer que les autorisations requises pour qu’une clé API accomplisse une tâche spécifique. Par exemple, un programme de surveillance du marché n’a généralement besoin que de l’autorisation de lire les données de marché. Un bot de trading peut nécessiter l’autorisation de placer et d’annuler des ordres, mais pas nécessairement une autorisation de retrait. Si une application n’a pas besoin d’accéder au transfert de fonds hors d’un compte, l’autorisation correspondante ne doit pas lui être accordée.
Pour les programmes devant exécuter des opérations de trading, les utilisateurs peuvent limiter les actifs auxquels ils peuvent accéder en les plaçant dans un sous-compte indépendant. La séparation des comptes de stratégie des comptes principaux de financement peut aider à réduire l’impact de l’exposition d’un seul identifiant. Les équipes de tenue de marché et les équipes quantitatives peuvent également établir différentes limites de comptes et d’autorisations selon le type de stratégie, le montant des fonds et la fréquence de trading.
Les listes d’autorisation d’adresses IP constituent une autre mesure de sécurité courante. Restreindre les requêtes API à des adresses de serveur spécifiées peut réduire la probabilité qu’une clé soit utilisée abusivement dans d’autres environnements. Toutefois, une liste d’autorisation d’adresses IP ne peut pas remplacer une protection adéquate des clés. Si un attaquant a déjà compromis un serveur autorisé ou si le programme de trading lui-même contient une vulnérabilité, l’attaquant peut toujours effectuer des opérations anormales via un chemin réseau légitime.
Pourquoi la rotation des clés et la surveillance des activités anormales sont-elles importantes ?
Les clés API ne doivent pas être considérées comme des identifiants statiques qui restent valides indéfiniment. Les utilisateurs et les institutions peuvent définir des calendriers de rotation en fonction du risque opérationnel, puis révoquer rapidement les anciennes clés et en créer de nouvelles lors de changements de personnel, de migrations de serveurs, du remplacement de services tiers ou de la détection d’un accès anormal. La rotation des clés peut réduire la période pendant laquelle un identifiant exposé reste actif, mais le processus de mise à jour ne doit pas provoquer d’interruptions imprévues dans les systèmes de production.
La surveillance des activités anormales aide à identifier les signes indiquant que des identifiants ont pu être utilisés de manière abusive. Les requêtes provenant d’adresses IP inconnues, une fréquence de trading inhabituelle, des tailles d’ordres anormales, des modifications des autorisations du compte et un grand nombre d’annulations ou d’opérations sur fonds dans un court délai peuvent tous déclencher des alertes. Les comptes institutionnels peuvent également établir des limites de trading et des mécanismes d’approbation manuelle afin que les opérations à haut risque ne puissent pas être finalisées au moyen d’une seule requête API.
La gestion des logs est également importante. Les systèmes doivent enregistrer les heures d’utilisation des clés, les sources des requêtes, les types d’opérations et les résultats d’exécution, mais ils ne doivent pas inscrire les clés complètes dans les logs ordinaires. Les logs nécessitent eux aussi des contrôles d’accès et une protection contre les altérations. Dans le cas contraire, des attaquants pourraient supprimer ou modifier des éléments de preuve essentiels après avoir causé des pertes.
Comment les risques liés aux API interagissent-ils avec la gestion des fonds en DeFi ?
Dans l’écosystème DeFi, les comptes de trading, les wallets on-chain et les contrats de protocole peuvent être connectés par des programmes automatisés. Les bots de trading peuvent surveiller les prix on-chain et exécuter des opérations, les systèmes de tenue de marché peuvent ajuster les allocations de fonds en fonction des conditions de marché, et les outils de gestion des fonds peuvent effectuer des opérations on-chain via des API ou des services de signature. Plus les connexions sont nombreuses, plus les limites d’autorisation et la gestion des identifiants deviennent importantes.
Si un compte de trading détient des fonds importants ou peut gérer plusieurs comptes de stratégie, une clé API exposée peut créer une exposition au risque plus étendue. Les positions détenues par une institution sur d’autres marchés peuvent également être réévaluées à la suite d’un incident de sécurité. En novembre 2026, des informations de surveillance du marché ont indiqué qu’Abraxas Capital avait ajusté ses positions on-chain à la suite de l’incident lié à la clé API. Il a été rapporté que l’institution avait clôturé environ 200 millions de dollars de positions associées, transféré environ 109 millions d’USDC en garanties et demandé le rachat d’environ 219 000 HYPE. La réduction de position et la demande de rachat constituaient des actions de réponse au risque ultérieures et ne doivent pas être confondues avec les pertes résultant de l’exposition initiale de la clé API.
Ces événements montrent que les incidents de sécurité peuvent affecter plusieurs marchés par le biais des décisions de gestion des fonds et de contrôle des risques. Toutefois, le seul fait que des événements se soient produits dans un ordre particulier ne suffit pas pour conclure que tous les ajustements de position ultérieurs constituaient des pertes directes. De même, les actions de réponse au risque d’une seule institution ne doivent pas être considérées comme la preuve d’une défaillance systémique sur l’ensemble du marché DeFi.
Comment les utilisateurs de Gate doivent-ils comprendre la sécurité des API et des comptes ?
Pour les utilisateurs de plateformes de trading telles que Gate, la sécurité des API doit également faire partie de la gestion des comptes. Si vous utilisez une API pour connecter un bot de trading, un outil de données de marché ou un programme quantitatif, vérifiez d’abord la source de l’application et ses exigences en matière d’autorisations. Limitez ensuite les autorisations de la clé en fonction des paramètres de sécurité effectivement proposés par la plateforme. N’envoyez pas de clés API à des inconnus et ne les inscrivez pas dans des dépôts de code publics ou des fichiers de configuration non protégés.
Les utilisateurs doivent également examiner régulièrement leurs listes de clés API, révoquer les clés qui ne sont plus utilisées et créer des identifiants distincts pour différentes applications. Si la plateforme prend en charge les listes d’autorisation d’adresses IP, les sous-comptes, la séparation des autorisations ou d’autres fonctionnalités de sécurité, configurez-les de manière appropriée pour le scénario opérationnel concerné. Pour le trading à haute fréquence ou automatisé, envisagez de définir des limites de taille d’ordres, des alertes d’activité anormale et des mécanismes de suspension manuelle.
Gate fournit des services de trading, notamment le trading au comptant et les contrats à terme. Lors de l’utilisation d’outils de trading automatisé, les utilisateurs doivent également distinguer les risques liés aux comptes au comptant de ceux liés aux comptes de contrats à terme. Le trading de contrats à terme implique des mécanismes de marge, d’effet de levier et de liquidation. Si les autorisations API sont utilisées de manière abusive, elles peuvent créer des risques plus complexes liés aux positions. Les autorisations API précises et les paramètres de sécurité des comptes disponibles doivent être déterminés à partir des informations les plus récentes de la documentation officielle de l’API Gate et des pages de sécurité de la plateforme.
Conclusion
Les clés API sont des outils importants pour le trading automatisé et la gestion des comptes, mais elles constituent également une frontière de sécurité entre les comptes de trading et les programmes externes. Une fois les identifiants exposés, des attaquants peuvent utiliser les autorisations existantes du compte pour effectuer des opérations anormales. Les utilisateurs peuvent subir des pertes réelles même lorsque le protocole sous-jacent et les smart contracts n’ont pas été compromis.
La sécurité des API ne peut donc pas reposer sur une seule mesure. L’accès selon le principe du moindre privilège, l’isolation des comptes, la rotation des clés, les restrictions IP et la surveillance des activités anormales doivent former un système complet. Pour les utilisateurs institutionnels et individuels, une gestion efficace de la sécurité consiste à veiller à ce que chaque identifiant ne puisse effectuer que les tâches nécessaires et à limiter autant que possible l’impact potentiel d’un incident.
FAQ
Une clé API exposée entraîne-t-elle toujours un vol de fonds ?
Pas nécessairement. Le risque réel dépend des autorisations de la clé, des paramètres du compte et des restrictions de la plateforme. Une clé en lecture seule présente un impact potentiel différent d’une clé disposant d’autorisations de trading ou de retrait.
Quelle est la différence entre une clé API et une clé privée de wallet ?
Une clé API est généralement utilisée pour autoriser un programme à accéder à un compte de trading ou à effectuer des opérations spécifiques. Une clé privée de wallet est utilisée pour contrôler une adresse on-chain et signer des transactions. Toutes deux nécessitent une protection stricte, mais leurs autorisations et leurs cas d’utilisation diffèrent.
Pourquoi un compte peut-il encore subir des pertes lorsqu’un smart contract ne présente aucune vulnérabilité ?
Un attaquant peut utiliser des identifiants de compte valides pour effectuer des opérations autorisées par le protocole. Un contrat vérifie si une transaction respecte ses règles, mais il peut ne pas être en mesure de déterminer si l’opérateur a effectivement reçu l’autorisation du propriétaire du compte.
Comment réduire le risque d’exposition d’une clé API ?
Vous pouvez utiliser des mesures telles que l’accès selon le principe du moindre privilège, les listes d’autorisation d’adresses IP, les sous-comptes indépendants, la rotation des clés, le stockage sécurisé et la surveillance des opérations de trading anormales. Vous devez également révoquer les clés qui ne sont plus utilisées.
Les clés API doivent-elles disposer d’autorisations de retrait activées ?
Cette autorisation ne doit être envisagée que lorsqu’elle est réellement nécessaire à l’activité et que des contrôles de sécurité supplémentaires sont en place. La plupart des bots de trading n’ont pas besoin d’autorisations de retrait. Éviter les autorisations inutiles peut réduire l’ampleur potentielle des pertes.