ERC-8004 est une norme d’identité et de confiance pour les agents IA proposée au sein de l’écosystème Ethereum. Officiellement appelée Trustless Agents, elle vise à utiliser la blockchain afin d’établir des mécanismes de découverte d’agents interplateformes, d’enregistrement de réputation et de validation des tâches. x402 est un protocole de paiement ouvert fondé sur le code d’état HTTP 402, qui permet aux applications et aux agents IA d’autoriser et de régler des paiements lorsqu’ils demandent des ressources Internet. Ces deux protocoles répondent respectivement aux enjeux de confiance et de paiement dans la collaboration entre agents et constituent une infrastructure importante pour une économie des agents ouverte.
À mesure que les agents IA évoluent d’outils de génération de contenu vers des systèmes automatisés capables d’appeler des API de manière autonome, d’accéder à des bases de données, de mener des recherches et de gérer des transactions on-chain, les relations économiques entre agents deviennent plus complexes. Un agent peut devoir acheter des données à un autre, déléguer une tâche d’analyse ou payer des ressources de calcul. Dans ce processus, les interfaces de communication seules ne suffisent pas. Les systèmes doivent aussi identifier les fournisseurs de services, évaluer leurs performances passées et garantir que les paiements restent soumis à des autorisations et à des contrôles des risques.
La combinaison d’ERC-8004 et de x402 offre des approches répondant à ces besoins à différents niveaux. Comprendre ces deux protocoles nécessite de distinguer l’enregistrement d’identité de la vérification d’identité dans le monde réel, les enregistrements de réputation de la validation des résultats, ainsi que l’autorisation de paiement du règlement effectif. Cela implique également d’examiner leur fonctionnement avec MCP, A2A, les portefeuilles de contrats intelligents et les stablecoins afin de créer des flux de travail de collaboration automatisés pour les agents IA.
Points clés
-
ERC-8004 traite de la découverte de l’identité et de la confiance des agents. Grâce à des registres d’identité, de réputation et de validation, il permet d’identifier, d’évaluer et de valider des agents IA provenant de différentes plateformes.
-
x402 traite des paiements natifs d’Internet. Fondé sur le mécanisme HTTP 402 Payment Required, il permet aux agents IA de payer automatiquement des API, des données, des ressources de calcul et d’autres services numériques dans le cadre d’autorisations prédéfinies.
-
Les deux protocoles ne sont pas concurrents. ERC-8004 aide les agents à déterminer avec qui collaborer, tandis que x402 fournit des capacités de paiement et de règlement.
-
ERC-8004 ne gère pas directement les paiements, et x402 ne fournit pas de système complet d’identité et de réputation des agents. Ensemble, ils peuvent prendre en charge un flux de travail couvrant la découverte de services, l’évaluation de la confiance, les paiements automatisés et le retour sur les résultats.
-
L’économie des agents fait encore face à des défis tels que l’usurpation d’identité, la fabrication de réputation, l’autorisation de paiement, la livraison des tâches et la sécurité des fonds. Les enregistrements on-chain ne signifient pas que tous les comportements sont dignes de confiance.
Qu’est-ce qu’ERC-8004 et pourquoi les agents IA ont-ils besoin d’identités on-chain ?
ERC-8004 est une norme d’identité et de confiance on-chain pour les agents autonomes. Son objectif principal est de permettre aux agents IA développés par différentes organisations et plateformes de se découvrir sans relation de confiance préexistante et d’obtenir des informations de confiance qu’ils peuvent évaluer.
Les services Internet traditionnels établissent généralement des relations d’identité au moyen de comptes de plateforme, de clés API ou d’annuaires de services centralisés. Par exemple, lorsqu’une entreprise utilise une API de données tierce, elle peut confirmer l’origine du service via le site web du fournisseur, les contrats et la vérification de la plateforme. Dans un réseau ouvert d’agents IA, en revanche, les agents peuvent être créés par différents développeurs et fournir des services sur plusieurs plateformes ou réseaux blockchain.
Sans mécanisme de découverte unifié, les agents ont des difficultés à déterminer à quel agent appartient une adresse de service ou à consulter facilement son historique de services.
ERC-8004 propose trois registres on-chain indépendants :
| Composant principal |
Fonction principale |
Problème traité |
| Registre d’identité |
Établit un identifiant on-chain consultable pour un agent et le relie aux informations d’enregistrement |
Comment un agent peut-il être découvert et identifié ? |
| Registre de réputation |
Enregistre les retours sur les services et les signaux de réputation associés |
Comment évaluer les performances passées d’un agent ? |
| Registre de validation |
Enregistre les demandes et résultats de validation indépendante |
Comment valider le travail d’un agent ? |
Le registre d’identité repose sur ERC-721. Chaque identité enregistrée correspond à un agentId et utilise des métadonnées pour relier la description de l’agent, les points de terminaison de service et d’autres informations nécessaires.
Cela permet aux agents de disposer d’identifiants d’identité relativement indépendants d’une plateforme d’application unique.
Toutefois, une identité on-chain ne correspond pas à une vérification d’identité dans le monde réel. L’enregistrement d’un agent ne prouve pas automatiquement que son développeur est authentique et fiable, ni ne garantit que ses services sont sécurisés. ERC-8004 fournit une infrastructure composable d’identité et de confiance. Les décisions spécifiques en matière de confiance dépendent toujours des règles de l’application, des retours historiques et de validations indépendantes.
Au 22 octobre 2026, la page EIP d’ERC-8004 indique toujours le statut Draft. Toutefois, les registres associés et les implémentations de l’écosystème ont déjà commencé à être déployés et utilisés. Il convient donc de distinguer le statut de la spécification de son adoption effective.
La conception centrale d’ERC-8004 n’utilise pas un score unique pour déterminer si un agent est digne de confiance. Elle permet plutôt d’enregistrer publiquement différents signaux de confiance et de les combiner indépendamment.
Tout d’abord, le registre d’identité confère aux agents une identité on-chain consultable. Les développeurs peuvent publier les capacités de service d’un agent, ses points de terminaison de communication et les métadonnées associées via ses informations d’enregistrement. Les autres applications peuvent ainsi découvrir les services proposés et savoir comment y accéder.
Ensuite, le registre de réputation permet aux clients d’envoyer des retours concernant les services d’un agent. D’autres systèmes peuvent lire ces retours et les analyser en fonction de différents besoins opérationnels. Par exemple, un agent d’analyse de données peut accumuler des enregistrements concernant les taux d’achèvement des tâches, la qualité des réponses ou la satisfaction des clients.
Toutefois, les données de réputation ne sont pas nécessairement authentiques. Les développeurs peuvent utiliser des comptes liés pour fabriquer des avis positifs, et des participants malveillants peuvent publier des retours trompeurs. Le registre de réputation fournit donc une interface d’enregistrement normalisée, plutôt que d’éliminer automatiquement les risques de manipulation de la réputation.
Enfin, le registre de validation enregistre la validation par des tiers des résultats des tâches. Différentes tâches peuvent utiliser différentes méthodes de validation, par exemple en demandant à d’autres nœuds de réexécuter une tâche, en fournissant une attestation via un environnement d’exécution de confiance (TEE), ou en utilisant des technologies telles que l’apprentissage automatique à connaissance nulle (zkML) pour valider des calculs spécifiques.
Ces méthodes présentent des degrés d’applicabilité différents. Les tâches reposant sur des calculs reproductibles sont plus faciles à valider techniquement, tandis que les conseils d’investissement, les contenus créatifs ou les jugements opérationnels complexes nécessitent souvent encore une évaluation humaine ou des mécanismes d’évaluation spécialisés.
ERC-8004 établit donc un modèle de confiance à plusieurs niveaux : l’identité soutient la découverte, la réputation aide à la sélection et la validation vérifie des résultats précis. Ces trois éléments se complètent, mais ne peuvent remplacer une gestion pratique des risques.
Qu’est-ce que x402 et pourquoi les agents IA ont-ils besoin d’un protocole de paiement natif HTTP ?
x402 est un protocole de paiement ouvert fondé sur le code d’état HTTP 402 Payment Required. Son objectif est d’ajouter un mécanisme de paiement normalisé aux flux de requêtes Internet.
Les services Internet traditionnels facturent généralement via l’enregistrement d’un compte, des abonnements par carte bancaire ou des soldes prépayés. Les utilisateurs doivent d’abord établir une relation de paiement avant de pouvoir appeler des API, télécharger des données ou accéder à du contenu payant.
Ce modèle convient aux flux de travail pilotés par des humains, mais peut ne pas être adapté aux agents IA qui opèrent fréquemment et à la demande.
Par exemple, un agent de recherche de marché peut devoir appeler une API de données spécialisée une seule fois. Lui imposer de créer d’abord un compte, d’acheter un abonnement mensuel et de finaliser un processus de paiement manuel complexe réduirait l’efficacité de l’automatisation.
x402 permet aux fournisseurs de services de spécifier les exigences de paiement directement dans un flux de requêtes HTTP. Après avoir reçu une exigence de paiement, le client peut générer l’autorisation de paiement appropriée en fonction des réseaux, actifs et conditions de paiement pris en charge, puis soumettre à nouveau la requête.
Le serveur ne fournit la ressource protégée qu’une fois les exigences de paiement remplies et les vérifications ou le règlement nécessaires effectués.
x402 peut ainsi prendre en charge des modèles économiques tels que l’accès aux API facturé par appel, l’achat de données et l’accès à des services de calcul, en permettant des interactions payantes de machine à machine sans dépendre entièrement des systèmes d’abonnement traditionnels.
Il est important de noter que x402 n’est ni une nouvelle cryptomonnaie ni une blockchain distincte. Il s’agit d’un protocole d’interaction de paiement qui peut fonctionner avec différents réseaux blockchain, stablecoins et infrastructures de règlement.
Quelle est la différence entre ERC-8004 et x402 ?
ERC-8004 et x402 sont souvent mentionnés ensemble dans les discussions sur les agents IA, mais ils opèrent à des niveaux techniques différents.
ERC-8004 se concentre sur la manière dont les agents établissent des identités consultables et des relations de confiance. x402 se concentre sur la manière dont les demandes de service déclenchent des paiements et dont l’autorisation et le règlement des paiements s’intègrent aux interactions Internet.
| Dimension de comparaison |
ERC-8004 |
x402 |
| Objectif principal |
Norme d’identité et de confiance des agents |
Protocole de paiement natif HTTP |
| Principal problème traité |
Qui est un agent, s’il est digne de confiance et si ses résultats peuvent être validés |
Comment payer automatiquement des services numériques |
| Principal fondement technique |
ERC-721 et registres on-chain |
HTTP 402, autorisation de paiement et mécanismes de règlement |
| Principaux participants |
Agents, clients, fournisseurs de retours et validateurs |
Clients, serveurs de ressources et composants de traitement des paiements |
| Fournit une identité on-chain |
Oui |
Ne fournit pas de système complet d’enregistrement d’identité des agents |
| Enregistre la réputation |
Prend en charge des enregistrements de retours normalisés |
Ne gère pas la réputation générale |
| Gère les paiements |
Pas directement |
Oui |
| Applications typiques |
Découverte d’agents, requêtes de réputation et validation de tâches |
Paiements d’API, achats de données et paiements de ressources de calcul |
| Principaux risques |
Usurpation d’identité, retours fabriqués et qualité de validation |
Paiements non autorisés, règlement incorrect et défauts de fourniture du service |
Dans la pratique, ERC-8004 est plus proche d’une infrastructure d’identité et de confiance pour l’économie des agents, tandis que x402 est plus proche d’une infrastructure de paiement.
Supposons qu’un agent IA souhaite acheter des données d’analyse de marché. Il peut utiliser ERC-8004 pour consulter les informations d’enregistrement du fournisseur de services, les retours historiques et les enregistrements de validation afin d’évaluer s’il souhaite collaborer avec lui.
Lorsque l’agent décide d’accéder au service, x402 peut l’aider à effectuer le paiement. Après la fourniture du service, le client peut également enregistrer un retour via les mécanismes pertinents d’ERC-8004.
Toutefois, les développeurs d’applications doivent intégrer ce flux de collaboration. Il ne se produit pas automatiquement du simple fait qu’ERC-8004 est déployé ou que x402 est pris en charge.
Le mécanisme central de x402 intègre les exigences de paiement dans le flux standard de requêtes et de réponses HTTP.
Dans x402 V2, un processus de paiement type peut être divisé en six étapes.
Flux de travail de paiement automatisé des agents IA
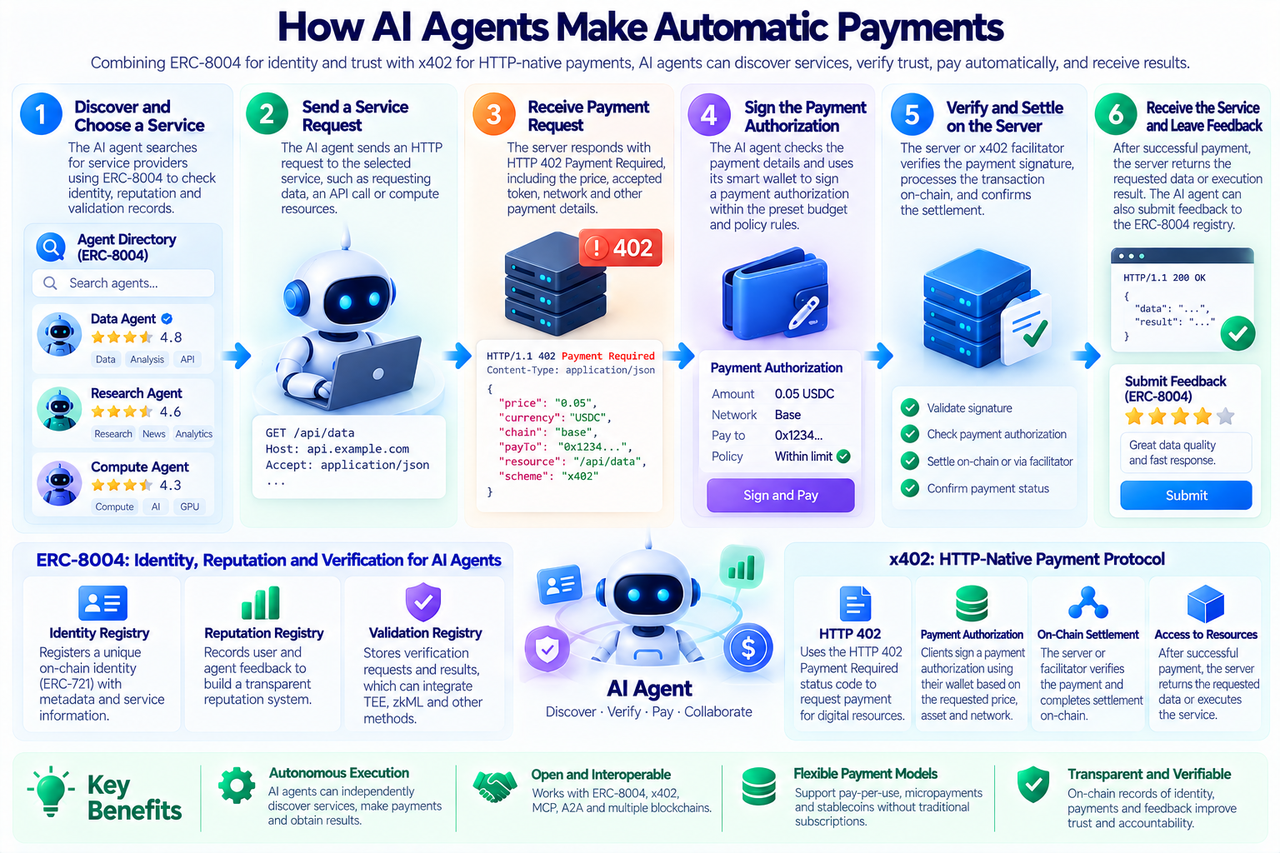
Flux de travail illustratif ; l’ordre précis de vérification, de règlement et de fourniture dépend du schéma de paiement utilisé.
Par exemple, un agent IA demande l’accès à une API de données de marché facturée 0,05 USDC. Le serveur peut utiliser une réponse 402 Payment Required pour informer le client que la ressource nécessite un paiement et fournir des conditions de paiement acceptables.
Après avoir vérifié le prix, la blockchain prise en charge et les informations du bénéficiaire, le client utilise un wallet autorisé pour générer une signature de paiement et renvoie la requête.
Dans x402 V2, le serveur peut fournir les exigences de paiement via PAYMENT-REQUIRED, le client soumet les informations de paiement signées à l’aide de PAYMENT-SIGNATURE, et le serveur peut renvoyer le résultat du traitement du paiement via PAYMENT-RESPONSE.
Le serveur de ressources peut gérer lui-même la vérification et le règlement du paiement, ou utiliser des composants tels qu’un Facilitator. Un Facilitator aide à vérifier les autorisations de paiement et à exécuter le règlement, mais il ne s’agit pas d’un tiers centralisé dont chaque implémentation doit dépendre.
Il convient de noter que différents schémas de paiement peuvent imposer des exigences différentes concernant l’ordre du règlement et de la fourniture des ressources. Il est donc incorrect de supposer que chaque requête x402 doit finaliser un règlement on-chain avant qu’une opération puisse avoir lieu.
Ensemble, ERC-8004 et x402 peuvent prendre en charge un scénario opérationnel complet couvrant la découverte de services, le paiement, la fourniture et le retour d’expérience.
Supposons qu’un agent de recherche crypto doive analyser les transactions on-chain d’un token, mais ne dispose pas de ressources de données suffisantes.
Il peut d’abord utiliser le registre d’identité d’ERC-8004 pour trouver des agents fournissant des services d’analyse de données on-chain et obtenir les descriptions de services et informations d’interface pertinentes.
Il peut ensuite lire les retours historiques dans le registre de réputation et vérifier l’existence d’enregistrements de validation indépendante selon l’importance de la tâche. Les performances historiques peuvent suffire pour une requête de données de base à faible coût, tandis qu’une tâche d’analyse financière à forte valeur peut nécessiter une validation supplémentaire.
Après avoir sélectionné un service, l’agent de recherche envoie une requête via l’interface de communication appropriée. Le fournisseur de services utilise x402 pour renvoyer les exigences de paiement, et l’agent de recherche autorise le paiement dans les limites de son budget et de ses autorisations prédéfinis.
Après avoir obtenu les données, l’agent de recherche peut poursuivre son analyse et laisser un retour en fonction de la qualité du service. Si les résultats nécessitent une vérification supplémentaire, il peut également faire intervenir un service de validation indépendant.
Ce flux de travail illustre la relation complémentaire entre les deux protocoles :
ERC-8004 aide les agents à découvrir des services et à évaluer la confiance, tandis que x402 les aide à payer les services.
Toutefois, ERC-8004 ne garantit pas automatiquement la fourniture du service, et x402 ne propose pas directement de mécanisme général d’acceptation des tâches ou d’arbitrage des remboursements. Pour les services à forte valeur, les développeurs doivent encore concevoir des mécanismes d’exécution, de résolution des litiges et de protection des fonds.
Outre ERC-8004 et x402, MCP et A2A constituent des composantes importantes de l’infrastructure des agents.
MCP (Model Context Protocol) aide principalement les applications IA à se connecter à des outils, ressources et données externes, ce qui permet aux agents d’accéder à des bases de données, à des services de recherche et à d’autres capacités système.
A2A (Agent2Agent) se concentre sur la communication et la collaboration sur les tâches entre différents agents, notamment les descriptions de capacités, l’échange de messages et la gestion du cycle de vie des tâches.
ERC-8004 ne remplace pas MCP ou A2A. Il ajoute plutôt des mécanismes de découverte et de confiance pour les environnements interorganisationnels. x402 peut fournir des capacités de paiement pour les services payants au sein de ces flux de travail.
La relation entre les quatre peut être résumée comme suit :
| Protocole |
Question centrale |
Rôle dans la collaboration entre agents |
| MCP |
Comment les outils peuvent-ils être connectés ? |
Accès aux données et services externes |
| A2A |
Comment un agent peut-il collaborer avec d’autres agents ? |
Messagerie et gestion des tâches |
| ERC-8004 |
Comment les agents peuvent-ils être découverts et évalués ? |
Identité, réputation et validation |
| x402 |
Comment payer les services ? |
Autorisation de paiement et règlement |
Par exemple, un agent de recherche peut accéder à des outils de données via MCP, collaborer avec un autre agent d’analyse via A2A, consulter son identité et sa réputation via ERC-8004, puis payer des données ou des ressources de calcul via x402.
L’avantage de cette conception modulaire est que les protocoles peuvent évoluer indépendamment. Les développeurs d’applications peuvent choisir les composants selon leurs besoins réels, sans lier toutes les fonctionnalités à une seule plateforme.
Les paiements automatisés constituent une capacité importante de l’économie des agents, mais ils introduisent également de nouvelles préoccupations concernant la sécurité des fonds.
Les paiements traditionnels exigent généralement que les utilisateurs confirment le montant et le bénéficiaire, tandis que les agents IA peuvent appeler des services de manière continue sans supervision humaine en temps réel. En l’absence de limites claires, une planification incorrecte des tâches, des interfaces malveillantes ou des données externes manipulées peuvent entraîner des dépenses inutiles.
Les systèmes de paiement automatisé doivent donc séparer les capacités de prise de décision des agents de leur pouvoir de contrôle des fonds.
Une approche pratique consiste à utiliser un wallet de contrat intelligent pour définir la limite par paiement d’un agent, son budget quotidien, les adresses de bénéficiaires approuvées et le périmètre d’autorisation pour des tâches spécifiques.
Par exemple, une entreprise peut autoriser un agent de recherche à ne pas payer plus de 1 USDC par transaction et à ne pas dépenser plus de 20 USDC par jour, tout en limitant les paiements à des fournisseurs de services examinés.
Pour les transactions qui dépassent le budget, le système peut exiger une confirmation humaine plutôt que d’autoriser l’agent à augmenter lui-même sa limite de paiement.
Les smart accounts et les mécanismes d’abstraction de compte de l’écosystème Ethereum peuvent prendre en charge des conceptions d’autorisations plus flexibles, notamment les clés de session, les limites de dépenses et les listes d’autorisation.
Toutefois, les limites de paiement ne peuvent pas remplacer les examens de sécurité des services. Un fournisseur malveillant peut inciter un agent à demander de manière répétée des ressources payantes ou influencer les décisions ultérieures par des réponses API apparemment normales.
Les déploiements pratiques doivent donc également vérifier que les demandes de paiement correspondent à la tâche d’origine, empêcher les paiements en double et mettre en place des mécanismes de surveillance et de suspension pour les transactions anormales.
Des paiements automatisés réellement sécurisés ne donnent pas aux agents IA un contrôle illimité sur les fonds. Ils permettent une exécution autonome dans des limites d’autorisation clairement définies.
À quels défis techniques et opérationnels ERC-8004 et x402 font-ils face ?
ERC-8004 et x402 fournissent des capacités fondamentales importantes pour l’économie des agents, mais plusieurs questions restent à résoudre avant qu’ils puissent prendre en charge une utilisation commerciale stable à grande échelle.
La première concerne la crédibilité de l’identité et de la réputation. ERC-8004 peut enregistrer des identités et des retours, mais ne peut pas empêcher par nature un même développeur d’enregistrer de nombreux agents ou d’utiliser des comptes liés pour fabriquer des avis. La création de mécanismes de réputation résistants aux attaques Sybil nécessite encore des contraintes économiques et des conceptions de validation supplémentaires.
La deuxième concerne la validation des résultats des tâches. Pour les tâches de calcul déterministes, les résultats peuvent être vérifiés par réexécution ou par preuves cryptographiques. Toutefois, les analyses d’investissement, la création de contenu et les décisions opérationnelles complexes ont souvent des résultats subjectifs dont la qualité ne peut pas être évaluée uniquement à partir d’enregistrements on-chain.
La troisième concerne la relation entre le paiement et la fourniture du service. x402 peut gérer les flux de paiement, mais des mécanismes supplémentaires de remboursement, de séquestre ou de résolution des litiges restent nécessaires si la qualité du service ne répond pas aux attentes. Un paiement réussi ne signifie pas qu’une tâche a nécessairement été achevée.
La quatrième concerne la compatibilité interchaînes et entre actifs. Les stablecoins, frais de transaction et mécanismes de règlement diffèrent selon les réseaux. Les agents doivent identifier correctement les réseaux de paiement et les actifs afin d’éviter de perdre des fonds en raison d’erreurs de configuration.
Le dernier défi concerne la réglementation et l’adoption commerciale. À mesure que les agents IA participent aux services financiers, à l’acquisition de données et aux paiements d’entreprise, les développeurs doivent prendre en compte l’autorisation d’utiliser les fonds, l’identité des clients, la confidentialité des données et les réglementations de paiement applicables.
Ces enjeux montrent qu’ERC-8004 et x402 conviennent davantage comme infrastructure ouverte que comme solution opérationnelle complète couvrant l’identité, les paiements, l’exécution et la responsabilité juridique.
Que signifient ERC-8004 et x402 pour les écosystèmes Ethereum et Web3 ?
Le développement d’ERC-8004 et de x402 étend les cas d’utilisation de la blockchain à la collaboration économique entre machines.
Par le passé, les utilisateurs individuels ou les systèmes d’entreprise initiaient la plupart des transactions on-chain. À mesure que les agents IA deviennent capables d’exécuter des tâches de manière autonome, les blockchains commencent à prendre en charge des fonctions telles que l’enregistrement de l’identité des agents, le règlement des paiements et les enregistrements vérifiables.
ERC-8004 fournit des informations de confiance composables pour les réseaux ouverts d’agents, tandis que x402 facilite l’intégration de services numériques facturés à l’usage dans des flux de paiement automatisés.
Pour Ethereum et son écosystème de Layer 2, l’enregistrement de l’identité des agents, les enregistrements de réputation et les paiements en stablecoins peuvent créer une demande pour de nouvelles applications on-chain.
Toutefois, ERC-8004 ne se limite pas au réseau principal Ethereum. Ses registres peuvent être déployés sur différents réseaux compatibles. x402 n’est pas non plus exclusif à Ethereum et peut fonctionner avec d’autres blockchains prises en charge.
Le développement de ces protocoles ne signifie donc pas que toutes les transactions entre agents se concentreront sur Ethereum, ni n’implique directement que le prix de l’ETH augmentera nécessairement.
À plus long terme, la question essentielle est de savoir si les agents IA peuvent établir des relations durables d’offre et de demande de services dans des réseaux ouverts, en faisant progressivement passer l’identité, les paiements et l’exécution des tâches de preuves de concept à de véritables opérations commerciales.
Conclusion
ERC-8004 et x402 répondent à deux enjeux fondamentaux de l’économie des agents IA : la confiance et les paiements.
Grâce aux registres d’identité, de réputation et de validation, ERC-8004 fournit aux agents interplateformes des identités consultables et des signaux de confiance. Grâce au mécanisme de paiement HTTP 402, x402 permet aux agents de payer des ressources numériques dans le cadre d’autorisations prédéfinies lorsqu’ils y accèdent.
Les deux ne se substituent pas l’un à l’autre. Ce sont des composants d’infrastructure pouvant être combinés. ERC-8004 aide les agents à choisir leurs collaborateurs, x402 les aide à réaliser des interactions économiques, et MCP ainsi qu’A2A peuvent gérer des fonctions telles que la connectivité des outils et la communication entre agents.
Toutefois, l’enregistrement d’identité n’établit pas une véritable fiabilité, et les paiements effectués ne garantissent pas la qualité du service. La capacité de l’économie des agents à se développer dépendra encore de la maturité des mécanismes de vérification d’identité, de gouvernance de la réputation, d’acceptation des tâches, d’autorisations sur les fonds et de conformité réglementaire.
ERC-8004 facilite la découverte et l’évaluation des agents IA, tandis que x402 leur permet plus facilement de payer des services. Ensemble, ils fournissent une base importante pour une économie des agents ouverte et composable.
FAQ
Qu’est-ce qu’ERC-8004 ?
ERC-8004 est une norme d’identité et de confiance on-chain pour les agents IA. Grâce à des registres d’identité, de réputation et de validation, il aide les agents provenant de différentes plateformes à être découverts, évalués et validés.
Qu’est-ce que x402 ?
x402 est un protocole de paiement ouvert fondé sur HTTP 402 Payment Required. Il permet aux applications ou aux agents IA d’autoriser et de régler des paiements lorsqu’ils accèdent à des API payantes, à des données et à d’autres ressources Internet.
Quelle est la principale différence entre ERC-8004 et x402 ?
ERC-8004 traite principalement de la découverte de l’identité et de la confiance des agents, tandis que x402 traite principalement des paiements automatisés. Ils fournissent des capacités fondamentales différentes.
ERC-8004 peut-il effectuer des paiements directement ?
Non. ERC-8004 ne définit pas de flux général de règlement des paiements, mais il peut être utilisé avec des protocoles de paiement tels que x402.
x402 doit-il utiliser Ethereum ?
Non. x402 peut fonctionner avec différentes blockchains et actifs de paiement pris en charge. Il n’est pas exclusif à Ethereum.
Les agents IA utilisant x402 ont-ils besoin d’une confirmation humaine pour chaque paiement ?
Pas nécessairement. Les développeurs peuvent prédéfinir les autorisations du wallet et les budgets de paiement afin que les agents puissent payer automatiquement dans les limites de leurs autorisations. Une approbation humaine peut être requise pour les transactions à haut risque ou celles qui dépassent les limites.
Une identité on-chain ERC-8004 signifie-t-elle qu’un agent a passé un examen de sécurité ?
Non. L’enregistrement on-chain fournit uniquement un identifiant d’identité consultable. L’évaluation de la fiabilité nécessite toujours la réputation, une validation indépendante et d’autres mesures de sécurité.
Quels cas d’utilisation ERC-8004 et x402 peuvent-ils prendre en charge ?
Les cas d’utilisation typiques comprennent les agents IA qui achètent des données, effectuent des requêtes API facturées par appel, paient des ressources de calcul, délèguent des tâches à d’autres agents et établissent des enregistrements de retours sur les services interplateformes.