En 2026, les attaques de remplacement d’adresses de cryptomonnaies restent un risque important dans le secteur de la sécurité des actifs numériques. En juin, Microsoft a révélé l’existence d’un type de logiciel malveillant capable d’identifier et de remplacer plusieurs adresses de wallets de cryptomonnaies. Le même mois, MetaMask a introduit une fonctionnalité de détection de l’empoisonnement d’adresses afin d’aider les utilisateurs à identifier les adresses de destinataires suspectes qui ressemblent fortement à des adresses issues de transactions antérieures. Ces évolutions montrent que les attaquants exploitent la confiance des utilisateurs dans les opérations de copier-coller, ainsi que la longueur et la difficulté d’identifier manuellement les adresses de wallets, afin de trouver de nouvelles possibilités de détourner des actifs.
Pour les utilisateurs qui retirent fréquemment des actifs depuis des plateformes d’échange, transfèrent des actifs entre différentes chaînes, utilisent des protocoles DeFi ou interagissent avec des wallets Web3, l’exactitude de l’adresse du destinataire détermine directement la destination finale des actifs. Même si le wallet lui-même n’a pas été compromis, les utilisateurs peuvent subir des pertes si leur appareil est infecté par un logiciel malveillant ou si une page de transaction a été altérée. Il est donc essentiel, dans le cadre de la gestion de la sécurité des actifs numériques, de comprendre les différentes formes d’attaques de remplacement d’adresses et de prendre l’habitude de vérifier les adresses avant toute transaction.
Points clés
-
Les attaques de remplacement d’adresses modifient ou dissimulent l’adresse de destination d’une transaction, afin d’inciter les utilisateurs à envoyer des actifs vers un wallet contrôlé par l’attaquant. Elles ne nécessitent pas forcément le vol des clés privées.
-
Le détournement du presse-papiers est généralement effectué par un logiciel malveillant. Après qu’un utilisateur a copié une adresse de wallet, le logiciel malveillant la remplace automatiquement par une adresse prédéfinie par l’attaquant.
-
L’altération malveillante de pages web peut survenir sur des sites de phishing, des pages web compromises ou via des extensions de navigateur malveillantes. L’adresse affichée sur la page ou incluse dans la demande de transaction peut alors différer de celle attendue par l’utilisateur.
-
L’empoisonnement d’adresses exploite principalement des adresses de wallets similaires et des historiques de transactions falsifiés pour inciter les utilisateurs à copier une adresse erronée. Son mécanisme diffère de la modification directe du presse-papiers.
-
Avant de transférer des actifs, vérifiez l’intégralité de l’adresse du destinataire à partir d’une source fiable, puis contrôlez le réseau, le type d’actif et les informations finales de signature. Les hardware wallets peuvent fournir une étape de vérification supplémentaire, mais ne peuvent pas éliminer automatiquement tous les risques.
Que sont les attaques de remplacement d’adresses de wallets de cryptomonnaies et pourquoi peuvent-elles entraîner des pertes d’actifs ?
Une attaque de remplacement d’adresse de wallet de cryptomonnaies consiste à amener les utilisateurs à employer une adresse de destinataire erronée lors d’un processus de transfert par ailleurs normal. Les adresses blockchain sont généralement constituées de longues chaînes de lettres et de chiffres. Par exemple, les adresses du réseau Ethereum commencent généralement par 0x et comportent ensuite 40 caractères hexadécimaux. Ces adresses étant difficiles à mémoriser, la plupart des utilisateurs effectuent des transferts en copiant et collant une adresse, en scannant un code QR ou en sélectionnant une adresse dans leur historique de transactions. Ces opérations pratiques peuvent également devenir des points d’exploitation pour les attaquants.
Dans des circonstances normales, un utilisateur copie l’adresse du destinataire depuis une source fiable, la colle sur la page de transfert d’un wallet ou d’une plateforme d’échange, confirme le réseau, le montant et l’adresse, puis soumet la transaction. Si un attaquant peut remplacer l’adresse pendant qu’elle est copiée, collée, affichée sur une page web ou utilisée pour construire une transaction, le processus peut toujours sembler normal à l’utilisateur alors que le destinataire réel des fonds a changé. Pour les transferts correctement signés et confirmés on-chain, la blockchain n’annule généralement pas automatiquement la transaction au motif que l’utilisateur a saisi une adresse erronée. La perte peut donc être difficile à récupérer.
Le danger de ces attaques réside dans le fait qu’elles ne nécessitent pas forcément de contourner le mécanisme de consensus de la blockchain ni d’obtenir directement la clé privée de l’utilisateur. Il suffit à l’attaquant d’influencer l’adresse du destinataire que l’utilisateur voit ou utilise pour rediriger une transaction autrement légitime vers le mauvais compte. La sécurité des adresses de wallets implique donc non seulement de protéger les clés privées, mais également d’évaluer la fiabilité de l’appareil de l’utilisateur, de l’environnement du navigateur, de l’interface de transaction et des sources d’information.
Comment le détournement du presse-papiers remplace-t-il une adresse lorsqu’un utilisateur la copie ?
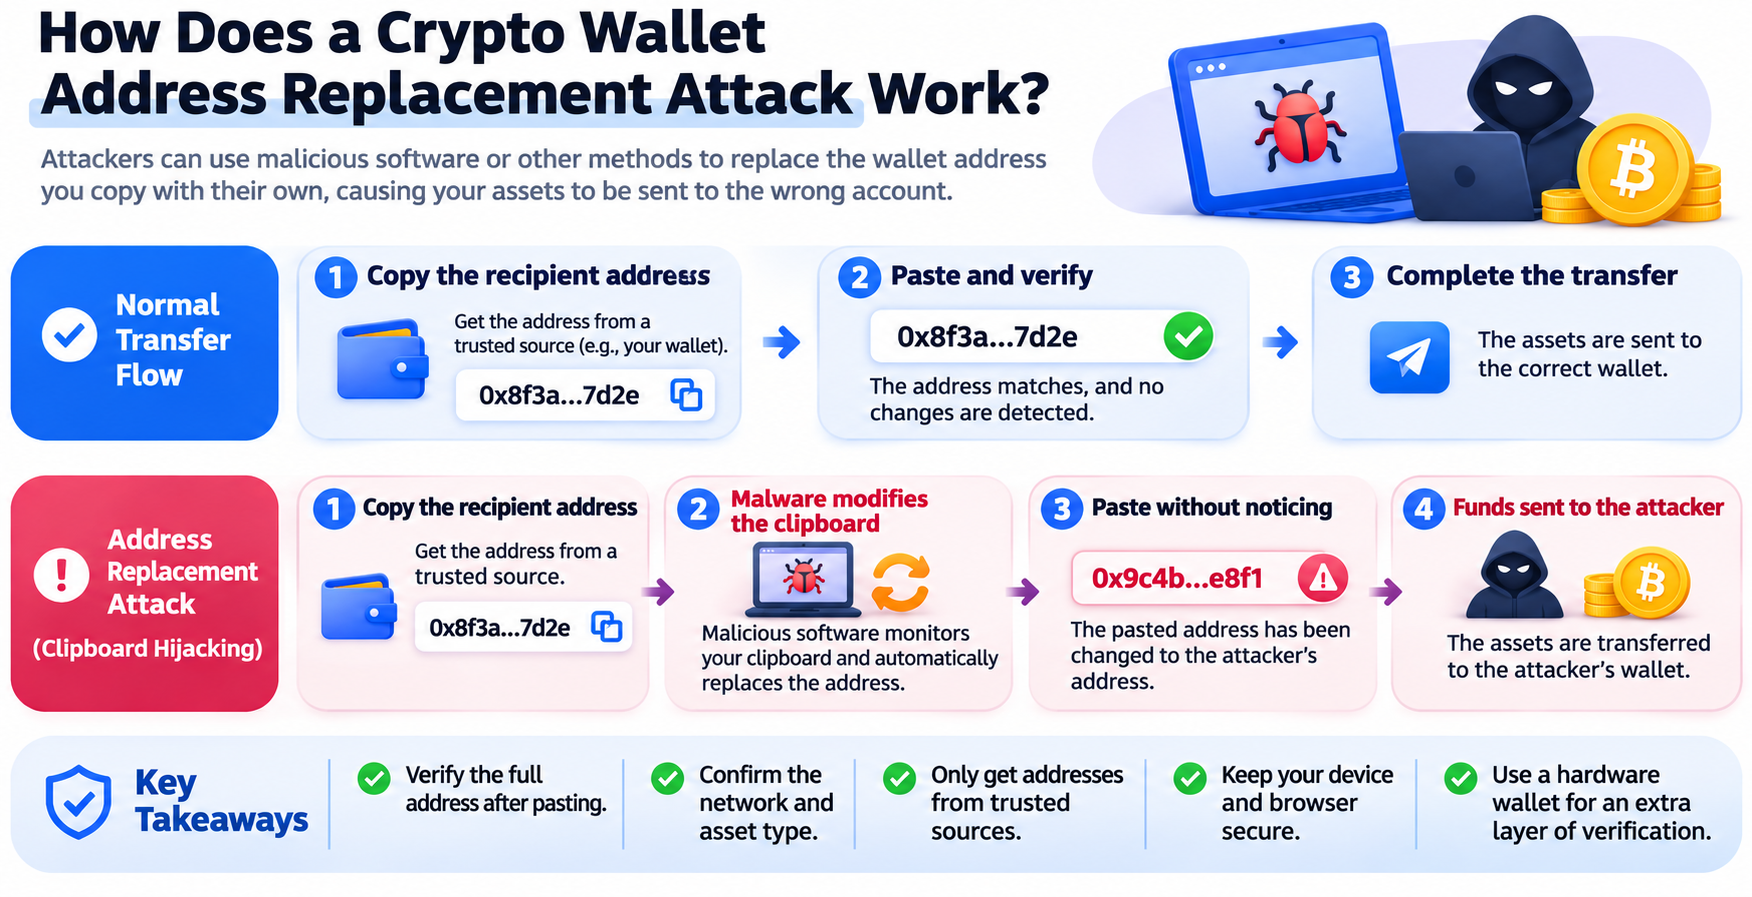
Le détournement du presse-papiers est une forme courante d’attaque de remplacement d’adresses. Les attaquants utilisent généralement des programmes d’installation malveillants, de fausses mises à jour logicielles, des fichiers infectés ou d’autres méthodes pour installer un logiciel malveillant sur l’appareil d’un utilisateur. Une fois exécuté, ce logiciel malveillant surveille le presse-papiers du système. Lorsqu’il détecte un contenu correspondant au format d’une adresse de wallet de cryptomonnaies spécifique, il peut remplacer ce contenu par une adresse de destinataire prédéfinie par l’attaquant.
Par exemple, un utilisateur peut prévoir de transférer des USDT depuis une plateforme d’échange vers son propre wallet Ethereum et commencer par copier l’adresse correcte du destinataire depuis le wallet. Toutefois, si l’ordinateur est infecté par un logiciel malveillant de détournement du presse-papiers, le contenu du presse-papiers peut être remplacé automatiquement après l’opération de copie. Lorsque l’utilisateur colle ensuite l’adresse sur la page de retrait, le champ de saisie contient l’adresse de l’attaquant. Si l’utilisateur vérifie uniquement le début de l’adresse ou ne contrôle pas à nouveau l’adresse complète, il peut soumettre la transaction normalement et envoyer les actifs vers le mauvais compte.
Ce type d’attaque est souvent difficile à détecter. Les logiciels malveillants peuvent utiliser différentes règles de remplacement pour les adresses des réseaux Bitcoin, Ethereum, TRON et d’autres réseaux. Ils peuvent même utiliser une adresse malveillante dont certains caractères ressemblent à ceux de l’adresse d’origine afin de réduire la probabilité que l’utilisateur remarque l’anomalie. Certains logiciels malveillants incluent également des capacités de vol d’informations, de contrôle à distance et de persistance, faisant du remplacement d’adresses l’un des nombreux risques suivant la compromission d’un appareil.
En juin 2026, le logiciel malveillant Crypto Clipper révélé par Microsoft a démontré sa capacité à identifier et à remplacer plusieurs adresses de cryptomonnaies. Selon des analyses connexes, ce type de logiciel malveillant peut sélectionner des cibles de remplacement en fonction des formats d’adresses de différentes blockchains et tenter de conserver certains caractères similaires, afin que l’adresse incorrecte semble plus proche de l’adresse que l’utilisateur avait initialement l’intention d’utiliser. Cela montre que le remplacement d’adresses ne constitue pas simplement une erreur de copier-coller. Il peut résulter d’une interférence continue d’un logiciel malveillant sur l’appareil.
Comment des pages web et extensions de navigateur malveillantes peuvent-elles altérer les adresses de destinataires de wallets ?
Outre le presse-papiers du système, les pages web et les environnements de navigateur constituent des points d’entrée importants pour les attaques de remplacement d’adresses. Lorsque les utilisateurs consultent des DApps, des plateformes de trading ou d’autres services de cryptomonnaies, ils s’appuient généralement sur les adresses de destinataires, les paramètres de transaction ou les codes QR affichés sur les pages web. Si la page web elle-même a été compromise, ou si l’utilisateur visite un site de phishing qui imite une plateforme légitime, l’attaquant peut afficher sur la page une adresse qu’il contrôle et inciter l’utilisateur à transférer des actifs.
Par exemple, une fausse page de dépôt peut imiter l’interface d’une plateforme de trading légitime et afficher une image de marque similaire, des instructions de dépôt et un code QR. Toutefois, l’adresse fournie peut en réalité appartenir à l’attaquant. Même si l’utilisateur copie correctement l’adresse affichée sur la page, il peut tout de même envoyer des actifs à l’attaquant, car l’information erronée était déjà présente dans la source copiée. Cela diffère du détournement du presse-papiers : le détournement du presse-papiers modifie l’adresse après sa copie, tandis qu’une page web malveillante peut fournir une adresse erronée dès le départ.
Il est également possible qu’une extension de navigateur ou un script de page soit contrôlé de manière malveillante. Certaines extensions disposent de l’autorisation de lire et de modifier le contenu des pages web. Si un utilisateur installe une extension malveillante, l’attaquant peut remplacer le texte des adresses, les codes QR ou les informations de transaction sur certaines pages. Pour les DApps connectées à des wallets, le contenu affiché sur la page web peut également différer des paramètres de transaction réellement soumis au wallet. Dans ce cas, les utilisateurs doivent vérifier non seulement le contenu de la page web, mais aussi l’adresse de destination, le montant de l’actif et la cible de l’autorisation sur l’écran de confirmation du wallet.
Toutefois, toute anomalie sur une page web ne constitue pas nécessairement une attaque de remplacement d’adresse. Certaines DApps malveillantes peuvent inciter les utilisateurs à signer des approbations de tokens, des signatures Permit ou d’autres opérations de contrats qui transfèrent des actifs. Ces mécanismes diffèrent de la modification directe d’une adresse de destinataire. Les contrôles de sécurité doivent donc couvrir à la fois l’adresse de destination des transferts ordinaires et le contenu des transactions de smart contracts. Les utilisateurs ne doivent pas se fier uniquement à la détection des changements d’adresses pour identifier tous les risques Web3.
Quelle est la différence entre l’empoisonnement d’adresses et le détournement du presse-papiers ?
L’empoisonnement d’adresses est un autre type d’attaque facilement confondu avec le remplacement d’adresses. Il ne nécessite généralement ni le contrôle de l’appareil de l’utilisateur ni la modification du presse-papiers. Il exploite plutôt les enregistrements de transactions publiques sur la blockchain et des adresses similaires afin d’inciter les utilisateurs à copier eux-mêmes une adresse erronée lors d’un transfert ultérieur. Un attaquant peut surveiller l’historique des transactions d’un wallet, générer une nouvelle adresse dont les caractères ressemblent à ceux d’une adresse de destinataire fréquemment utilisée, puis insérer cette adresse dans l’historique des transactions de l’utilisateur ciblé via un petit transfert ou une autre activité on-chain.
Les interfaces de wallets abrègent souvent les adresses en n’affichant que certains caractères du début et de la fin. Les utilisateurs consultant leur historique de transactions peuvent donc croire à tort que l’adresse de l’attaquant correspond à une adresse de destinataire utilisée précédemment. Si l’utilisateur copie directement l’adresse depuis l’enregistrement de transaction et l’utilise pour un transfert ultérieur, les fonds peuvent être envoyés à l’attaquant. Le presse-papiers peut ne jamais avoir été modifié de manière malveillante. Le problème est que l’utilisateur a sélectionné une source d’adresse non fiable.
| Comparaison |
Détournement du presse-papiers |
Altération malveillante de pages web |
Empoisonnement d’adresses |
| Point d’entrée principal de l’attaque |
Presse-papiers de l’appareil |
Pages web, scripts ou extensions de navigateur |
Historique des transactions on-chain |
| Méthode d’attaque courante |
Remplacement automatique du contenu copié |
Affichage ou soumission d’une adresse erronée |
Insertion d’une adresse similaire dans l’historique des transactions |
| Une infection de l’appareil est-elle nécessaire ? |
Nécessite généralement un logiciel malveillant |
Pas nécessairement |
Généralement non |
| Étape de risque principale |
Entre la copie et le collage |
Lors de l’obtention de l’adresse ou de la confirmation de la transaction |
Lors de la sélection d’une adresse dans l’historique des transactions |
| Méthode de prévention principale |
Vérifier le contenu collé et rechercher les logiciels malveillants |
Vérifier le site web et les détails de signature du wallet |
Ne pas faire directement confiance aux adresses historiques |
En juin 2026, MetaMask a introduit une fonctionnalité de détection de l’empoisonnement d’adresses. En comparant l’adresse de destination vers laquelle l’utilisateur s’apprête à envoyer des actifs avec les adresses de l’historique des transactions, cette fonctionnalité identifie certaines adresses très similaires mais non identiques et émet un avertissement avant la soumission de la transaction. Ce type de fonctionnalité peut aider les utilisateurs à détecter certaines formes d’empoisonnement d’adresses, mais ne signifie pas que toutes les attaques utilisant des adresses similaires peuvent être détectées automatiquement.
Du point de vue de la prévention, ces trois attaques utilisent des méthodes techniques différentes, mais exploitent toutes la confiance des utilisateurs dans les informations d’adresse. Le détournement du presse-papiers rend le contenu copié non fiable, les pages web malveillantes rendent la source de l’adresse non fiable, et l’empoisonnement d’adresses rend les adresses figurant dans les historiques de transactions non fiables. Par conséquent, ce que les utilisateurs doivent réellement vérifier n’est pas si une adresse paraît familière, mais si elle correspond exactement à l’adresse du destinataire confirmée par un canal fiable.
Comment déterminer si une adresse de wallet a été remplacée de manière malveillante ?
Vous pouvez rechercher les attaques de remplacement d’adresses à trois étapes : la source de l’adresse, le résultat de la copie et la confirmation de la transaction.
-
Confirmez que l’adresse du destinataire provient d’une source fiable. Par exemple, lorsque vous transférez des actifs vers votre propre wallet, obtenez l’adresse directement depuis la page de réception du compte de wallet correspondant. Lors d’un dépôt sur une plateforme de trading, accédez à la page de dépôt via un point d’entrée fiable et vérifiez l’actif ainsi que le réseau sélectionnés. Pour les adresses de destinataires tiers, confirmez l’adresse avec le destinataire par un canal indépendant chaque fois que cela est possible, au lieu d’utiliser directement une adresse provenant d’un historique de chat, d’un résultat de recherche ou d’une page web inconnue.
-
Vérifiez si le contenu collé change après avoir copié l’adresse. Si une adresse copiée depuis un wallet fiable diffère du contenu collé dans un éditeur de texte standard, il peut y avoir un problème lié au presse-papiers. Toutefois, ce test ne peut détecter que certains comportements de remplacement persistants et ne permet pas de prouver que l’appareil est entièrement sécurisé. Certains logiciels malveillants peuvent déclencher le remplacement uniquement sur des sites web, des applications ou des champs de saisie spécifiques. Une adresse inchangée dans un éditeur de texte standard n’exclut donc pas une attaque ciblée.
-
Vérifiez à nouveau l’adresse de destination réelle avant de soumettre la transaction via un wallet ou une plateforme de trading. Pour les transferts de montant élevé, confirmez l’adresse complète par un canal fiable indépendant plutôt que de vérifier uniquement les quatre premiers et les quatre derniers caractères. Les attaques utilisant des adresses similaires exploitent précisément l’habitude de ne vérifier que le début et la fin d’une adresse ; les caractères du milieu sont donc tout aussi importants. Si vous utilisez un hardware wallet, fiez-vous aux informations de transaction affichées sur l’écran sécurisé de l’appareil plutôt qu’à la seule page web affichée sur votre ordinateur ou votre téléphone.
Si vous constatez que l’adresse diffère avant et après la copie, que le code QR renvoie vers une adresse différente du texte de la page, ou qu’une adresse de destinataire inconnue apparaît sur l’écran de confirmation du wallet, interrompez immédiatement la transaction et examinez l’environnement de l’appareil et de la page web. Ne continuez pas à utiliser un appareil présentant des signes évidents de compromission pour effectuer des transferts d’actifs importants.
Pourquoi vérifier uniquement le début et la fin d’une adresse de wallet n’est-il toujours pas suffisamment sûr ?
De nombreux wallets et explorateurs de blockchain abrègent les longues adresses afin d’améliorer la lisibilité, en n’affichant que plusieurs caractères au début et à la fin. Les utilisateurs peuvent ainsi prendre l’habitude de supposer qu’une adresse de destinataire est correcte tant que son début et sa fin correspondent. Bien que cette méthode puisse identifier certaines erreurs de saisie ordinaires, elle ne permet pas de détecter de manière fiable les attaques délibérément conçues avec des adresses similaires.
Les attaquants peuvent générer des adresses de wallets présentant des combinaisons de caractères spécifiques afin qu’elles ressemblent à une véritable adresse au début ou à la fin. Dans les attaques d’empoisonnement d’adresses, cette similarité aide les adresses malveillantes à se fondre dans les historiques de transactions. Dans les attaques de détournement du presse-papiers, les attaquants peuvent également sélectionner une adresse de remplacement dont certains caractères ressemblent à ceux de l’adresse réelle afin de réduire la probabilité que les utilisateurs remarquent l’anomalie.
La vérification des adresses de wallets doit donc s’appuyer sur des méthodes plus rigoureuses, en fonction du risque lié à la transaction. Pour les adresses fréquemment utilisées et déjà confirmées via des canaux fiables, utilisez les fonctionnalités prises en charge par le wallet ou la plateforme de trading, telles qu’un carnet d’adresses ou une liste blanche, afin de limiter la nécessité de recopier régulièrement des adresses depuis les historiques de transactions. Pour une nouvelle adresse ou un transfert impliquant un montant important, confirmez l’adresse complète via un canal indépendant et vérifiez le type de chaîne ainsi que toute information supplémentaire requise, comme un Memo ou un Tag.
Notez que même si l’adresse est entièrement correcte, la sélection d’un mauvais réseau, d’un mauvais contrat d’actif ou d’un tag supplémentaire incorrect peut tout de même empêcher les actifs d’arriver correctement. La vérification de l’adresse ne constitue donc qu’un aspect de la sécurité des transferts. Elle doit également être associée à des contrôles des informations liées au réseau et aux actifs.
Comment la gestion de la sécurité des appareils peut-elle réduire le risque de remplacement d’adresses ?
Les attaques de remplacement d’adresses sont souvent étroitement liées à la sécurité des terminaux. La prévention ne doit donc pas s’arrêter à la page de transfert. Utilisez des canaux fiables pour installer les wallets, navigateurs et logiciels associés, et mettez rapidement à jour le système d’exploitation, le navigateur et les outils de sécurité. Faites preuve de prudence à l’égard des packages d’installation provenant de sources inconnues, des logiciels piratés, des extensions de navigateur et des prétendus outils de trading, car ces programmes peuvent obtenir des autorisations permettant de lire le presse-papiers, de modifier les pages web ou d’accéder aux fichiers locaux.
Les autorisations des extensions de navigateur nécessitent une attention particulière. Certaines extensions peuvent lire et modifier les pages web consultées par les utilisateurs. Bien que ces autorisations puissent prendre en charge des fonctionnalités légitimes, une extension malveillante ou une chaîne d’approvisionnement logicielle compromise peut également affecter les pages de transaction des wallets. Examinez régulièrement votre liste d’extensions, supprimez les plugins que vous n’utilisez plus ou qui proviennent de sources inconnues, et évitez d’installer un grand nombre d’extensions inutiles dans un environnement de navigateur utilisé pour gérer des actifs de valeur élevée.
Les utilisateurs détenant des actifs numériques importants peuvent envisager de séparer les activités de navigation quotidienne, de test de logiciels et de signature d’actifs. Les hardware wallets peuvent conserver les clés privées sur un appareil dédié et fournir une étape supplémentaire de vérification des transactions via l’écran de l’appareil, mais ils ne peuvent pas déterminer automatiquement si une adresse de destinataire appartient au véritable destinataire. Si vous confirmez une adresse erronée sur l’appareil, la transaction peut tout de même être exécutée normalement.
Une approche de gestion de la sécurité plus efficace consiste donc à protéger simultanément l’environnement de l’appareil, les sources d’adresses et le processus final de signature. Ce n’est que lorsque les utilisateurs peuvent vérifier de manière indépendante les détails réels de la transaction qu’ils peuvent réduire l’impact des pages web malveillantes et des infections d’appareils sur les transferts d’actifs.
Que devez-vous faire si vous découvrez qu’une adresse de wallet a été remplacée ?
Si vous découvrez qu’une adresse a été remplacée avant de soumettre la transaction, arrêtez immédiatement l’opération en cours. Ne continuez pas à utiliser l’adresse suspecte et n’essayez pas à plusieurs reprises d’envoyer des actifs via la même page. Obtenez ensuite à nouveau l’adresse correcte du destinataire depuis un appareil fiable ou via un canal indépendant, puis vérifiez que l’appareil d’origine ne contient pas de logiciel inhabituel, d’extension de navigateur ou d’autre activité suspecte. Si vous soupçonnez que l’appareil est contrôlé par un logiciel malveillant, utilisez un outil de sécurité fiable pour l’analyser et envisagez de suspendre les opérations sensibles liées aux actifs jusqu’à ce que l’appareil soit nettoyé ou réinstallé.
Si vous avez déjà envoyé des actifs vers une mauvaise adresse, utilisez d’abord un explorateur de blockchain pour vérifier le statut de la transaction, le hash de transaction, l’adresse de destination et le montant du transfert. Les transferts on-chain déjà confirmés ne peuvent généralement pas être annulés directement. Conservez les enregistrements de transactions, les pages web suspectes, les informations sur les logiciels et les communications pertinentes, puis contactez rapidement le service client de la plateforme utilisée ou les autorités locales. Si les fonds ont été transférés vers une plateforme réglementée, l’institution concernée peut contribuer à une enquête conformément aux lois applicables et à ses règles internes, mais la récupération des actifs n’est pas garantie.
En outre, la découverte d’un remplacement d’adresse peut indiquer des risques de sécurité plus larges sur l’appareil. Si le logiciel malveillant possède des capacités de vol d’informations, d’autres comptes, sessions de navigateur ou fichiers locaux peuvent également être affectés. La mise à jour des identifiants de connexion des comptes importants depuis un appareil fiable, la recherche de connexions inhabituelles et d’enregistrements de transactions anormaux, ainsi que l’évaluation de la nécessité de migrer les actifs du wallet, peuvent donc tous faire partie des mesures de suivi. Si vous soupçonnez que votre clé privée ou votre phrase de récupération a été exposée, créez en priorité un nouveau wallet sur un appareil sécurisé et migrez les actifs après avoir confirmé la nouvelle adresse.
Il est important de distinguer cette situation de la simple réception d’une transaction d’empoisonnement d’adresse. Recevoir une telle transaction ne signifie pas que la clé privée du wallet a été exposée. Les attaquants peuvent envoyer des enregistrements de transactions vers des adresses publiques ; un petit transfert inconnu ne doit donc pas être immédiatement interprété comme une preuve que le wallet a été compromis. Plus important encore, évitez de copier l’adresse suspecte et vérifiez si des transferts d’actifs non autorisés ont eu lieu.
Comment vérifier la sécurité des transferts dans des scénarios Web3 tels que Gate Wallet ?
Dans les scénarios de wallets Web3 tels que Gate Wallet, les utilisateurs peuvent recevoir des actifs, transférer des actifs on-chain, échanger des tokens et interagir avec des DApps. Les vérifications de sécurité essentielles ne sont pas exactement les mêmes pour chaque opération. Les transferts d’actifs ordinaires nécessitent principalement de confirmer l’adresse de destination, le type d’actif, le réseau et le montant. Les opérations impliquant des smart contracts requièrent également une attention particulière à la cible de l’autorisation, aux paramètres de transaction et aux détails de signature. Quel que soit le wallet utilisé, les informations d’adresse doivent provenir d’un canal fiable et être vérifiées avant la confirmation finale.
Par exemple, si vous prévoyez de retirer des USDT d’une plateforme de trading vers Gate Wallet, sélectionnez d’abord le réseau et l’actif corrects dans le wallet, puis obtenez l’adresse de destinataire correspondante. Accédez ensuite à la plateforme de trading et saisissez les informations de retrait. Après avoir collé l’adresse, vérifiez qu’elle correspond exactement à l’adresse complète affichée par le wallet, puis confirmez que le réseau de retrait correspond au réseau de réception. Si le contenu collé change ou si l’adresse du destinataire affichée sur la page diffère des informations d’origine, arrêtez immédiatement l’opération et examinez-en la cause.
Lorsque vous connectez Gate Wallet à une DApp, prêtez également attention à la différence entre le contenu affiché sur la page web et la demande de signature du wallet. Certaines transactions peuvent impliquer des approbations de tokens, des appels de contrats ou des échanges d’actifs. Le contrat cible, le montant de l’approbation et les détails réels d’exécution affichés sur l’écran de confirmation du wallet peuvent être plus importants que le texte figurant sur le bouton de la page web. Évaluez la transaction selon les détails réels affichés par le wallet. Ne continuez pas à confirmer une autorisation ou une demande de signature inhabituelle simplement parce que la page web indique que l’opération a réussi ou qu’une récompense est sur le point d’arriver.
Les alertes de risque fournies par les wallets ou les plateformes peuvent servir d’informations complémentaires, mais ne remplacent pas une vérification indépendante. Les carnets d’adresses, alertes de sécurité, simulations de transactions et fonctionnalités de détection des risques peuvent différer selon les produits. Consultez la page concernée pour plus de détails. Pour les adresses de destinataires fréquemment utilisées, mettez en place un processus cohérent de gestion des adresses après avoir effectué une vérification indépendante afin de réduire le risque de copier une adresse depuis un historique de chat ou de transactions à chaque utilisation.
Résumé
Les attaques de remplacement d’adresses de wallets de cryptomonnaies exploitent la forte dépendance aux adresses de destinataires lors des transferts d’actifs numériques. Les attaquants peuvent modifier directement le contenu copié par le détournement du presse-papiers, ou utiliser des pages web malveillantes, des extensions de navigateur ou l’empoisonnement d’adresses afin d’amener les utilisateurs à employer une adresse incorrecte sans s’en rendre compte. Ces attaques ne nécessitent pas forcément de compromettre le réseau blockchain ni de voler des clés privées, mais elles peuvent conduire une transaction normalement signée à envoyer des actifs vers un compte contrôlé par un attaquant.
À mesure que les wallets de cryptomonnaies et les applications Web3 s’étendent à davantage de cas d’utilisation, la vérification des adresses est devenue une composante importante de la sécurité des actifs numériques. Les utilisateurs doivent protéger non seulement leurs phrases de récupération et leurs clés privées, mais également l’environnement de leurs appareils, les sources des pages web et les détails de confirmation des transactions. En particulier, ils doivent éviter d’identifier le destinataire uniquement en vérifiant le début et la fin d’une adresse.
Pour les transferts quotidiens, obtenir l’adresse via un canal fiable, vérifier indépendamment l’intégralité des informations, contrôler le réseau et les paramètres de transaction, puis arrêter rapidement l’opération en cas d’anomalie peut contribuer à réduire le risque de pertes liées aux attaques de remplacement d’adresses. Une sécurité des transactions réellement fiable ne dépend pas uniquement de la capacité du wallet à protéger les clés privées, mais également de la capacité des utilisateurs à confirmer que la transaction qu’ils autorisent correspond à leur intention initiale.
FAQ
Qu’est-ce qu’une attaque de remplacement d’adresse de wallet de cryptomonnaies ?
Une attaque de remplacement d’adresse de wallet de cryptomonnaies se produit lorsqu’un attaquant utilise un logiciel malveillant, l’altération d’une page web, la tromperie par adresse similaire ou d’autres méthodes pour amener un utilisateur à employer une adresse de destinataire erronée lors d’un transfert, envoyant ainsi les actifs vers un compte contrôlé par l’attaquant.
Le détournement du presse-papiers peut-il voler la clé privée d’un wallet ?
Le détournement du presse-papiers cible principalement le contenu copié et collé et n’implique pas nécessairement le vol de clés privées. Toutefois, certains logiciels malveillants peuvent également disposer de capacités de vol d’informations. Les utilisateurs doivent donc effectuer une vérification complète de la sécurité de leur appareil après avoir détecté une anomalie d’adresse.
Quelle est la différence entre l’empoisonnement d’adresses et le détournement du presse-papiers ?
L’empoisonnement d’adresses utilise généralement des adresses similaires et des historiques de transactions falsifiés afin d’inciter les utilisateurs à copier une adresse erronée, tandis que le détournement du presse-papiers implique habituellement qu’un logiciel malveillant remplace directement le contenu copié par l’utilisateur. Ces deux méthodes peuvent entraîner l’envoi d’actifs vers le mauvais compte, mais leurs points d’entrée diffèrent.
Un hardware wallet peut-il empêcher les attaques de remplacement d’adresses ?
Un hardware wallet peut fournir une interface indépendante de confirmation des transactions et aider les utilisateurs à détecter certaines altérations d’adresses. Toutefois, il ne peut pas vérifier automatiquement l’identité réelle du destinataire. Si vous confirmez une adresse erronée, les actifs peuvent toujours être envoyés vers le compte de l’attaquant.
Les cryptomonnaies envoyées à une mauvaise adresse peuvent-elles être récupérées ?
Les transferts déjà confirmés on-chain ne peuvent généralement pas être annulés directement. Vous pouvez conserver les enregistrements de transaction et contacter la plateforme concernée ou les autorités compétentes, mais la possibilité de récupérer les actifs dépend du parcours des fonds et des circonstances spécifiques de l’enquête. La récupération n’est pas garantie.
Comment empêcher qu’une adresse de wallet copiée soit remplacée de manière malveillante ?
Utilisez un appareil et des logiciels fiables, obtenez les adresses de destinataires depuis des sources fiables et vérifiez l’intégralité du contenu après le collage. Pour les transferts importants, confirmez l’adresse par un canal indépendant et évitez de copier directement des adresses inconnues depuis les historiques de transactions.