Adapté aux lecteurs qui découvrent l’auto-conservation, ou qui utilisent déjà des extensions de navigateur et des wallets matériels, mais confondent encore la sécurité du compte avec la sécurité des clés. La sécurité d’un wallet crypto concerne la protection des actifs crypto : la première porte sur le pouvoir de signature et la surface d’attaque, tandis que la seconde s’appuie davantage sur le stockage des actifs et les protections mises en place par la plateforme. Les mesures quotidiennes commencent par la sauvegarde de la phrase mnémonique et se poursuivent par des vérifications contre le phishing des wallets avant toute signature.
Points essentiels
- La sécurité d’un wallet consiste à contrôler l’autorité de signature ; la sécurité d’un compte d’exchange protège principalement les canaux de connexion et de retrait : ces deux notions ne sont pas interchangeables.
- Lorsqu’une phrase mnémonique ou une clé privée est divulguée, il n’existe pas de « réinitialisation du mot de passe » comme sur un site web ; les actifs doivent être transférés vers des adresses dérivées d’une toute nouvelle phrase mnémonique.
- Les wallets chauds, froids et custodiaux présentent des surfaces d’exposition différentes ; les risques en ligne, hors ligne et de contrepartie doivent être évalués séparément.
- Les vecteurs d’attaque courants comprennent les sites de phishing, les approbations de tokens malveillantes, l’empoisonnement par adresses similaires et les demandes de signature à l’aveugle.
- Conserver l’intégralité d’un solde dans un wallet chaud maximise les pertes si un seul vecteur d’attaque aboutit ; le stockage par couches sépare les dépenses quotidiennes des avoirs à long terme.
Qu’est-ce que la sécurité d’un wallet crypto et que protège-t-elle ?
La sécurité d’un wallet crypto protège la personne qui peut signer des transactions on-chain, et non une session de connexion à une application. Un wallet de cryptomonnaies gère des clés publiques et privées plutôt que de stocker directement des coins. Les actifs on-chain appartiennent à des adresses ; une adresse publique dérivée d’une clé publique permet aux autres d’envoyer des fonds, tandis que la clé privée sert à autoriser des transactions ou à dépenser depuis cette adresse. Le logiciel du wallet n’est qu’une interface de conservation et de signature pour les paires de clés : ce qui détermine la destination des actifs est le fait que l’autorité de signature reste exclusivement détenue par le titulaire.
Il convient de distinguer clairement cela de la sécurité d’un compte d’exchange : les protections des exchanges couvrent généralement les mots de passe, l’authentification à deux facteurs, les listes blanches de retrait et la gestion des appareils afin de réduire les risques de prise de contrôle de compte et de retraits frauduleux. Du côté de l’auto-conservation, dès qu’un attaquant obtient une phrase mnémonique ou une clé privée — ou trompe le détenteur pour obtenir une signature à privilèges élevés — les actifs peuvent souvent être transférés on-chain, sans qu’un service d’assistance puisse geler ou annuler le transfert. La sécurité d’un wallet crypto correspond donc au contrôle de l’autorité de signature, et non à la sécurité d’un compte d’exchange. Les formats de wallets et les notions fondamentales liées aux clés correspondent à la manière dont un wallet crypto distingue les modèles custodiaux et non custodiaux.
Quels risques présentent les wallets chauds, froids et custodiaux ?
Les trois formats comportent des risques différents et ne doivent pas être regroupés sous une vague notion de « sécurité ».
| Format |
Emplacement approximatif des clés |
Principale exposition |
Utilisation typique |
| Wallet chaud |
Téléphone ou PC connecté à Internet, extension de navigateur ou autre wallet logiciel |
Logiciels malveillants, pages de phishing, approbations malveillantes, détournement du presse-papiers |
Petites interactions quotidiennes et signatures fréquentes |
| Wallet froid |
Wallet matériel hors ligne ou autre support de clés hors ligne ; appareil physique utilisé pour stocker les clés privées de manière sécurisée |
Perte physique, contrefaçons dans la chaîne d’approvisionnement, erreurs de sauvegarde, ingénierie sociale visant la phrase mnémonique |
Détention à moyen ou long terme, soldes importants rarement déplacés |
| Wallet custodial |
Stockage des clés géré par un prestataire plutôt que par les utilisateurs qui détiennent les clés |
Risque de contrepartie lié à la plateforme, prise de contrôle de compte, gels des retraits et de conformité |
Trading, appariement des ordres et dépôts/retraits |
Les wallets chauds sont pratiques, car ils peuvent signer à tout moment ; cela signifie aussi que l’environnement de signature reste exposé aux attaques en ligne. Les recommandations de Bitcoin.org concernant la sécurité des wallets insistent sur les sauvegardes et la conservation hors ligne : les soldes importants détenus à long terme ne devraient pas rester dans des configurations de signature toujours connectées. Les wallets froids réduisent les risques d’infection active et de signature immédiate liée au phishing, mais n’empêchent pas l’observation de la phrase mnémonique, les sauvegardes de photos dans le cloud ou l’échange d’appareils. Les configurations custodiales échangent les contrôles de risque de la plateforme contre une exposition plus élevée au risque de contrepartie et aux risques liés au compte.
Une approche plus durable consiste à combiner plusieurs solutions : un petit wallet chaud pour les interactions, une solution froide avec une phrase mnémonique indépendante pour les avoirs, et des fonds dédiés au trading gérés selon les règles de sécurité du compte de la plateforme, plutôt que de concentrer toutes les expositions dans un seul format.
Pourquoi ne pouvez-vous pas « réinitialiser un mot de passe » après la divulgation d’une phrase mnémonique ou d’une clé privée ?
Les blockchains ne « mémorisent » pas les comptes de sites web ; elles vérifient uniquement qu’une signature cryptographique correspond à une adresse. BIP-39 associe une phrase mnémonique lisible par l’humain à une seed, à partir de laquelle sont dérivées des clés privées et des arborescences d’adresses ; la seed constitue le matériel de clé racine. Il n’existe aucun mécanisme centralisé permettant d’invalider un ancien mot de passe et d’en imposer un nouveau.
Cela entraîne des conséquences différentes de celles d’un compte bancaire : après la divulgation d’une phrase mnémonique ou d’une clé privée, un attaquant peut restaurer le contrôle de la même adresse dans n’importe quel wallet compatible ; les écrans de verrouillage et les codes PIN d’application ne contrôlent que l’accès à l’appareil et ne peuvent pas rendre une « ancienne seed » invalide on-chain. La bonne réponse consiste à transférer les actifs — tant qu’ils sont encore contrôlables — vers des adresses issues d’une seed nouvellement générée, puis à supprimer toutes les anciennes sauvegardes de seed. « Changez le mot de passe et vous êtes en sécurité » est une habitude propre aux comptes centralisés : une divulgation de seed ne peut pas être corrigée par une réinitialisation de mot de passe, uniquement par une migration vers une nouvelle seed.
Quelles sont les attaques courantes contre les wallets : phishing, approbations malveillantes et empoisonnement d’adresses ?
Les menaces courantes ne dérobent pas toujours directement la clé privée ; elles cherchent plus souvent à obtenir une signature valide ou à orienter un transfert vers une adresse contrôlée par un attaquant.
Phishing : de faux sites officiels, chats d’assistance, pages d’airdrop ou demandes de « synchronisation du wallet » incitent à saisir une phrase mnémonique ou à télécharger un faux client. Les phrases mnémoniques ne doivent être utilisées que dans le cadre de sauvegardes hors ligne ; toute page web ou tout agent d’assistance demandant une seed constitue une situation anormale.
Approbation malveillante : dans les modèles de type ERC-20, les utilisateurs peuvent autoriser un contrat à dépenser une allocation de tokens. Les attaquants présentent des interfaces de mint ou de claim afin d’obtenir des allocations illimitées ou des autorisations à des dépensiers suspects, puis déplacent les tokens ultérieurement sans devoir à nouveau dérober la clé privée. Avant de signer, vérifiez le contrat, l’allocation, le domaine et l’identifiant de chaîne.
Empoisonnement d’adresses : de petits transferts entrants ou des adresses similaires placées dans l’historique incitent à copier la mauvaise adresse depuis les « transferts récents ». Les adresses de réception doivent provenir d’un carnet d’adresses fiable ou faire l’objet d’une seconde vérification du préfixe et du suffixe.
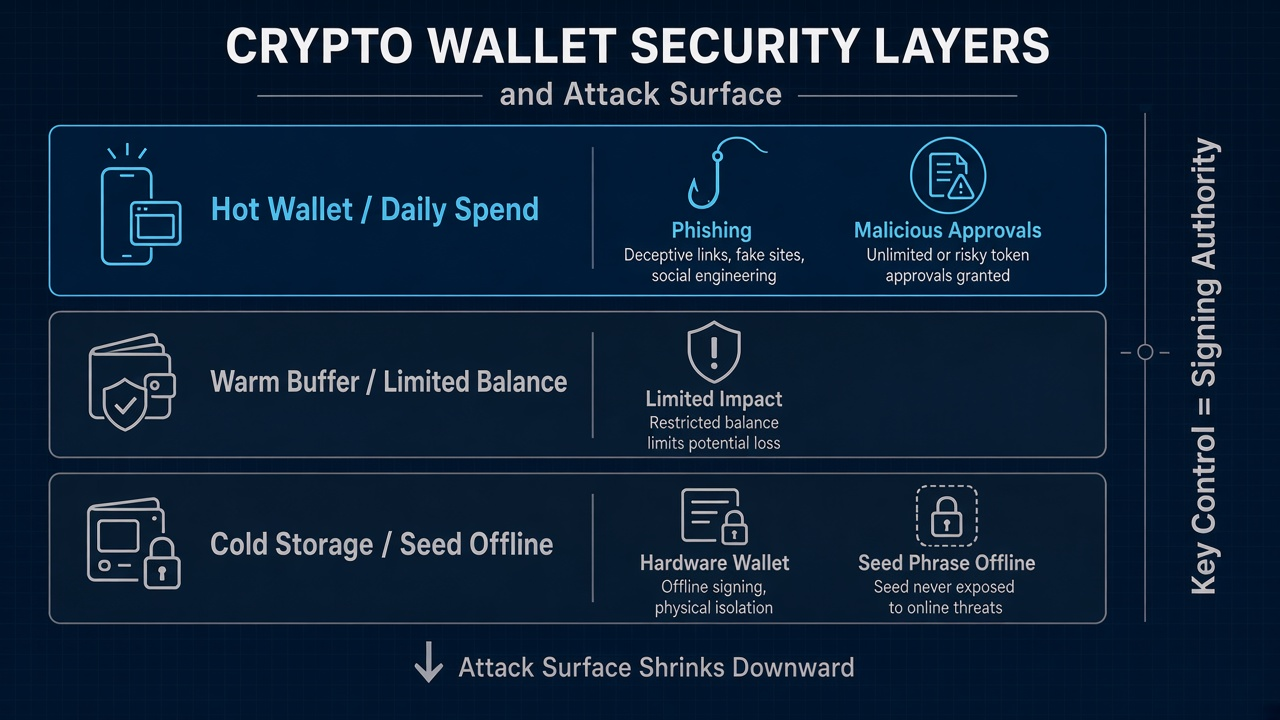 Figure 1. Surface d’attaque des wallets et couches de contrôle des clés : les wallets chauds se situent au niveau d’exposition le plus élevé ; le stockage à froid et les seeds hors ligne isolent l’autorité de signature.
La signature à l’aveugle est tout aussi dangereuse : lorsqu’une demande affiche uniquement des « données inconnues » ou une longue chaîne hexadécimale, le détenteur accorde un pouvoir de signature dont les conséquences sont inconnues. La checklist de sécurité des wallets de Ledger Academy considère les mises à jour logicielles, la reconnaissance des fausses applications et la conservation hors ligne des seeds comme des protections de base.
Comment le stockage par couches et les habitudes quotidiennes réduisent-ils la surface de perte ?
Le stockage par couches n’élimine pas tous les risques ; il limite le coût potentiel d’une seule compromission.
-
Couche chaude quotidienne : ne conservez que les petits soldes nécessaires aux interactions et aux frais de gas ; considérez que l’appareil peut être ciblé par phishing.
-
Couche tampon : conservez les soldes intermédiaires sur des adresses qui signent moins souvent ; isolez-les de la phrase mnémonique du wallet chaud afin qu’une même seed ne couvre pas l’ensemble des avoirs.
-
Couche de détention à froid : conservez les avoirs importants à long terme sur une seed indépendante, de préférence générée et sauvegardée hors ligne ; utilisez BIP-39 pour comprendre la liste de mots et la somme de contrôle, et ne conservez pas de photos de seed dans des albums cloud ou des historiques de discussion.
Les habitudes quotidiennes déterminent également si une attaque aboutit : ne laissez pas l’ensemble de vos avoirs dans un wallet chaud par commodité — « tous les fonds dans un wallet chaud » maximise les pertes liées au phishing, aux logiciels malveillants et aux approbations malveillantes ; considérez par défaut les dApps inconnues comme présentant un risque élevé ; les wallets matériels exigent toujours de lire ce qui est signé ; vérifiez les sauvegardes avant d’y transférer des fonds.
Quels sont les avantages et les limites des wallets en auto-conservation ?
L’auto-conservation signifie que les utilisateurs détiennent directement leurs clés au lieu de dépendre d’un prestataire ; ils contrôlent et protègent donc eux-mêmes leurs actifs numériques. L’exposition ne doit pas être entièrement liée à une seule contrepartie custodiale, et l’auto-conservation constitue le point d’entrée habituel vers la DeFi, les NFT et les applications multichaînes. Pour les groupes ou les organisations, les wallets multisignatures peuvent réduire le risque de point de défaillance unique, car plusieurs parties utilisent des approbations distinctes pour signer les transactions avant le déplacement des fonds. Les limites sont tout aussi claires : les transferts erronés, les mauvaises approbations et les divulgations de seed ne peuvent généralement pas être annulés par l’assistance ; la gestion des sauvegardes et des approbations exige un processus de sécurité minimal ; la perte de l’unique sauvegarde entraîne la perte de contrôle.
La conservation par un prestataire convient aux fonds dédiés au trading et aux opérations plus simples, mais elle ne constitue pas une « auto-conservation avancée ». Répartissez selon l’usage : fonds dédiés au trading sous les systèmes de sécurité des comptes de la plateforme, détention autonome à long terme sous des systèmes de contrôle des clés.
Résumé
Le principe central de la sécurité d’un wallet crypto est que les actifs suivent l’autorité de signature. Les configurations chaudes, froides et custodiales présentent des surfaces d’attaque différentes ; lorsqu’une phrase mnémonique ou une clé privée est compromise, il n’existe aucune réinitialisation de mot de passe, seulement une migration vers une nouvelle seed ; le phishing, les approbations malveillantes et l’empoisonnement d’adresses visent généralement à obtenir une signature valide ou à provoquer un transfert vers une adresse erronée. Le stockage par couches et les vérifications avant signature réduisent la surface de perte.
FAQ
Qu’est-ce que la sécurité d’un wallet crypto ?
La sécurité d’un wallet crypto consiste à contrôler et protéger les clés privées, les phrases mnémoniques et l’autorité de signature on-chain qu’elles produisent. Un wallet gère des clés privées et publiques, et non les actifs eux-mêmes, qui restent sur la blockchain ; toute personne capable de signer une transaction peut déplacer les actifs depuis l’adresse correspondante, tandis que la paire de clés publique et privée comprend l’adresse publique utilisée pour recevoir des cryptomonnaies. Elle protège le matériel de clé et les limites d’approbation, mais pas les mots de passe de connexion à un exchange eux-mêmes.
Comment protéger un wallet crypto ?
Conservez les phrases mnémoniques et les clés privées hors ligne et isolées, utilisez un mot de passe robuste pour les applications de wallet ou les services en ligne associés, et utilisez différentes méthodes pour protéger l’accès ; répartissez les soldes selon leur usage afin que l’ensemble des avoirs ne se trouve jamais dans un wallet chaud ; avant de signer, vérifiez le domaine, la chaîne, le montant de l’allocation et l’adresse de réception ; installez et mettez à jour les clients uniquement depuis des sources pouvant être vérifiées indépendamment et, sur un téléphone mobile compatible, des méthodes d’authentification biométrique telles que la reconnaissance faciale peuvent ajouter une couche supplémentaire grâce à l’authentification biométrique.
Pouvez-vous réinitialiser un mot de passe après la divulgation d’une phrase mnémonique ?
Non. Une phrase mnémonique correspond à un matériel racine permettant de dériver toutes les clés privées associées ; les blockchains ne disposent d’aucun mécanisme centralisé permettant « d’invalider l’ancienne seed et d’en imposer une nouvelle ». Si la seed est exposée, transférez les actifs dès que possible vers des adresses issues d’une seed nouvellement générée, puis abandonnez toutes les sauvegardes et toutes les instances de wallet liées à l’ancienne seed.
Les actifs doivent-ils être conservés sur un exchange ou dans un wallet en auto-conservation ?
Cela dépend de l’usage : le trading fréquent ainsi que les dépôts et retraits reposent souvent sur les systèmes de compte des exchanges, tandis que les wallets en ligne ou numériques sont pratiques et que l’auto-conservation offre un contrôle plus important des clés ; les cas d’utilisation de la finance décentralisée requièrent généralement l’auto-conservation plutôt qu’un accès limité à un exchange. Si vous conservez des cryptomonnaies sur le long terme, de nombreux utilisateurs privilégient un appareil matériel tel qu’un Ledger Nano pour une protection hors ligne contre les menaces en ligne. La prise de contrôle de compte et la divulgation de clés sont des types d’incidents différents : répartissez les fonds selon les montants et la fréquence à laquelle ils doivent être déplacés.
Que faut-il vérifier avant de signer ?
Avant de signer, vérifiez les détails de la transaction affichés par le wallet : confirmez que le site ou le client est bien celui prévu, que l’identifiant de chaîne est correct, que le préfixe et le suffixe de l’adresse de réception correspondent, que le dépensier de tokens et l’allocation sont nécessaires, et que la demande n’affiche pas de données de signature à l’aveugle inexpliquées. Si la demande ne peut pas être expliquée, refusez la signature et recommencez depuis un point d’entrée fiable, car les transactions en cryptomonnaies valides dépendent du wallet qui utilise la clé privée pour signer les détails exacts présentés.