À mesure que les arnaques liées aux cryptomonnaies deviennent plus sophistiquées, se fier à l’apparence d’un site web ou à la popularité d’un token ne suffit plus.
Des projets frauduleux peuvent imiter des plateformes d’échange légitimes, promouvoir des tokens assortis de restrictions de trading cachées ou inciter les utilisateurs à signer des transactions qui donnent accès à leurs actifs numériques.
Selon les recherches de Scam Sniffer, les attaques de phishing par draineurs de wallets ciblant les blockchains compatibles EVM ont causé environ 494 millions de dollars de pertes en 2024. Son rapport ultérieur estime que les pertes liées à cette catégorie ont diminué pour atteindre environ 84 millions de dollars en 2025.
Bien que ces chiffres couvrent une catégorie précise d’attaques de phishing plutôt que l’ensemble des fraudes liées aux cryptomonnaies, ils illustrent les risques financiers associés aux interactions malveillantes avec les wallets.
Plusieurs outils peuvent aider les utilisateurs à identifier les menaces potentielles avant de signer des transactions ou d’acheter des tokens inconnus.
Ce guide compare certains des meilleurs détecteurs d’arnaques crypto et outils de sécurité actuellement disponibles. Il explique le rôle de chaque outil, les menaces qu’il peut aider à identifier et ses limites.
Points clés
-
Les détecteurs d’arnaques crypto aident à identifier les sites web suspects, les contrats de tokens, les approbations de wallets et les transactions potentiellement malveillantes.
-
Aucun détecteur d’arnaques tout-en-un ne couvre l’ensemble des arnaques.
-
Aucun détecteur d’arnaques ne peut garantir qu’une cryptomonnaie, un site web ou une transaction est sûr.
Qu’est-ce qu’un outil de détection des arnaques crypto ?
Un détecteur d’arnaques crypto est un outil ou un service de sécurité conçu pour identifier les fraudes potentielles ou les risques de sécurité liés aux cryptomonnaies.
Selon ses capacités, un détecteur d’arnaques peut examiner :
-
Les URL de sites web associées à des tentatives de phishing
-
Le code des smart contracts et les autorisations des tokens
-
Les transactions suspectes de wallets
-
La liquidité des tokens et les restrictions de trading
-
Les approbations de wallets accordées à des contrats tiers
-
Les adresses associées à des activités malveillantes signalées
-
Les faux messages contenant des schémas d’arnaque courants
Certains outils fonctionnent sous forme d’extensions de navigateur et affichent des avertissements avant que les utilisateurs n’approuvent des transactions.
D’autres permettent aux utilisateurs de saisir l’adresse d’un contrat de token ou une URL suspecte pour analyse, tandis que certains acceptent également les signalements par le biais d’une application ou permettent aux utilisateurs de décrire une situation afin qu’elle soit examinée.
Il existe également des services de sécurité qui s’intègrent directement aux wallets de cryptomonnaies et aux applications décentralisées.
Que peuvent identifier les détecteurs d’arnaques crypto ?
Différents outils se spécialisent dans différentes menaces.
| Menace |
Comment les outils de détection peuvent aider |
| Sites web de phishing |
Vérifier les URL à l’aide de données de renseignement sur les menaces et de réputation |
| Draineurs de wallets |
Analyser les demandes de transactions et les signatures suspectes |
| Tokens malveillants |
Examiner les autorisations des contrats et les indicateurs de risque connus |
| Tokens honeypot |
Tester si un token peut être acheté et vendu dans des conditions simulées |
| Approbations de wallets risquées |
Afficher les autorisations existantes et permettre leur révocation |
| Faux messages d’investissement |
Analyser les schémas linguistiques, les informations sur l’expéditeur, les liens et les indicateurs d’arnaque courants |
| Adresses de wallets suspectes |
Consulter les bases de données d’adresses malveillantes connues |
| Fausses interactions NFT |
Identifier les contrats suspects ou les transferts d’actifs inattendus |
Aucun outil individuel ne couvre toutes les catégories avec la même efficacité, et différents outils peuvent accorder une importance différente aux signaux lors de l’évaluation des risques.
Par exemple, un scanner de contrats de tokens peut détecter des restrictions de trading suspectes, mais il ne peut pas déterminer si une personne qui vous contacte sur Telegram usurpe l’identité d’un conseiller en investissement légitime.
Comment nous avons sélectionné ces détecteurs d’arnaques crypto
Les outils de ce guide ont été sélectionnés en fonction de leurs capacités documentées et de leur pertinence face aux risques de sécurité courants liés aux cryptomonnaies.
L’évaluation a pris en compte six facteurs.
-
Couverture des menaces : la capacité de l’outil à traiter le phishing, les tokens malveillants, les draineurs de wallets, les approbations risquées ou d’autres menaces pertinentes.
-
Réseaux pris en charge : la prise en charge par l’outil des réseaux blockchain couramment utilisés pour le trading de cryptomonnaies et les applications décentralisées.
-
Facilité d’utilisation : la capacité des utilisateurs à comprendre les résultats sans connaissances techniques approfondies, notamment lorsqu’ils doivent effectuer une vérification rapide avant d’agir.
-
Transparence : la capacité du fournisseur à expliquer les fonctionnalités et les limites de son produit.
-
Accessibilité : la disponibilité de l’outil pour les particuliers, les développeurs ou les clients institutionnels.
-
Pertinence pratique : la capacité de l’outil à aider les utilisateurs à prendre des décisions plus éclairées avant d’interagir avec des sites web, des tokens ou des smart contracts inconnus, grâce à des résultats clairs et des étapes pratiques à suivre.
Cette liste ne repose pas sur des tests de laboratoire indépendants ni sur un classement vérifié de la précision de détection.
La disponibilité des produits, les réseaux pris en charge et les tarifs peuvent changer.
Les 10 meilleurs détecteurs d’arnaques crypto en 2026
Les outils suivants couvrent différents aspects de la sécurité des cryptomonnaies.
1. Scam Sniffer
Idéal pour : détecter les sites web de phishing crypto et les interactions suspectes avec les wallets
Scam Sniffer est une plateforme de sécurité Web3 axée sur l’identification des tentatives de phishing liées aux cryptomonnaies et des interactions potentiellement malveillantes avec les wallets.
Son extension de navigateur aide les utilisateurs à reconnaître les sites web suspects avant d’interagir avec eux.
La plateforme combine du renseignement sur les menaces liées aux sites web et des contrôles de sécurité conçus pour les risques associés aux cryptomonnaies.
Scam Sniffer publie également des recherches sur l’activité des draineurs de wallets et les techniques de phishing émergentes, ce qui lui confère un solide historique de recherche.
Fonctionnalités clés :
-
Détection de sites web de phishing liés aux cryptomonnaies
-
Avertissements de sécurité dans le navigateur
-
Renseignement sur les menaces liées aux draineurs de wallets
-
Détection des interactions Web3 suspectes
-
Recherches sur l’activité de phishing liée aux cryptomonnaies
Scam Sniffer se concentre spécifiquement sur les menaces qui affectent les utilisateurs de cryptomonnaies, plutôt que sur la sécurité générale sur Internet. Il aide ainsi les utilisateurs à garder le contrôle avant d’interagir avec des sites Web3 risqués.
Cet outil est pertinent pour les utilisateurs qui visitent fréquemment des applications décentralisées, des places de marché NFT et des sites Web3 inconnus.
Cependant, l’extension ne peut pas garantir que chaque site web ou transaction malveillant sera détecté. Les utilisateurs doivent continuer à vérifier les URL et à examiner les demandes de wallet de manière indépendante.
2. Pocket Universe
Idéal pour : comprendre les transactions de wallet avant de les signer
Pocket Universe est un outil de sécurité Web3 qui aide les utilisateurs à comprendre les effets potentiels des transactions en cryptomonnaies.
Son extension de navigateur fournit des aperçus des transactions et des avertissements concernant les activités suspectes.
Par exemple, lorsqu’un utilisateur interagit avec une application décentralisée, Pocket Universe peut afficher les actifs susceptibles d’être déplacés à la suite de la transaction proposée.
Cela peut aider les utilisateurs à reconnaître les transferts de tokens inattendus ou les autorisations dangereuses.
Fonctionnalités clés :
-
Simulation de transactions
-
Aperçus des interactions avec les wallets
-
Avertissements concernant les transactions potentiellement malveillantes
-
Détection des mouvements d’actifs suspects
-
Protection par extension de navigateur
Pocket Universe met l’accent sur l’explication des résultats des transactions avant que les utilisateurs ne les approuvent. Cela est particulièrement pertinent lors de l’interaction avec des applications décentralisées inconnues.
Cependant, les simulations de transactions peuvent ne pas identifier toutes les attaques possibles. La compatibilité avec les navigateurs, les réseaux pris en charge et les fonctionnalités mobiles peuvent varier.
Si vous êtes trader DeFi, utilisateur de NFT ou une personne qui signe fréquemment des transactions de smart contracts, cet outil peut vous convenir.
3. Token Sniffer
Idéal pour : vérifier les tokens de cryptomonnaies suspects
Token Sniffer est une plateforme d’analyse de tokens qui examine les smart contracts afin d’identifier des indicateurs d’arnaque potentiels.
La plateforme est exploitée par Solidus Labs et fournit une analyse automatisée des contrats ainsi que des informations sur les risques liés aux tokens. Les utilisateurs peuvent rechercher les tokens pris en charge à l’aide de leurs adresses de contrat. Les résultats peuvent aider à identifier des caractéristiques de contrats suspectes et d’autres indicateurs de risque.
Fonctionnalités clés :
-
Analyse des contrats de tokens
-
Détection automatisée des arnaques
-
Indicateurs de risque liés aux tokens
-
Contrôles de sécurité relatifs aux contrats
-
Analyse de tokens multichaîne
Token Sniffer offre un moyen simple d’examiner des tokens inconnus avant de les trader. Cela est particulièrement pertinent lors de l’étude de tokens récemment lancés disposant de peu d’informations publiques, car il peut fournir un deuxième avis utile avant de passer un ordre.
Les utilisateurs doivent noter que la plupart des analyses automatisées de contrats ne peuvent pas établir si un token est légitime. En réalité, un token peut réussir certains contrôles tout en exposant les utilisateurs à des risques financiers ou de sécurité. Les traders doivent donc également tenir compte de la liquidité, des affirmations du projet et des risques financiers plus larges.
Les propres conditions de Token Sniffer reconnaissent que les résultats des analyses automatisées peuvent être incomplets ou inexacts.
4. GoPlus Security
Idéal pour : les contrôles de sécurité des tokens et le renseignement sur les risques liés à la blockchain
GoPlus Security fournit des outils de renseignement de sécurité et des API pour l’écosystème Web3.
Ses offres comprennent l’analyse de sécurité des tokens, des informations sur les adresses malveillantes et d’autres services liés aux risques qui aident les plateformes à mettre en place des contrôles des risques plus pertinents.
Les développeurs peuvent intégrer ces capacités dans des wallets, des applications et des systèmes d’analyse blockchain.
GoPlus fournit également des outils pertinents pour les utilisateurs individuels qui étudient les risques liés aux tokens.
Fonctionnalités clés :
-
Analyse de sécurité des tokens
-
Détection des adresses malveillantes
-
Analyse des risques liés aux approbations
-
Informations de sécurité liées aux NFT
-
Données de sécurité des applications décentralisées
-
API de simulation de transactions
GoPlus couvre plusieurs catégories de sécurité grâce à une infrastructure de renseignement commune, et son renseignement sur les menaces a évolué pour couvrir plusieurs catégories de risques Web3.
Ses API documentées le rendent pertinent tant pour la recherche individuelle que pour l’intégration de sécurité au niveau des applications.
Si vous êtes trader de tokens, développeur, fournisseur de wallets ou plateforme à la recherche de renseignements de sécurité, cette plateforme peut vous convenir.
5. Honeypot.is
Idéal pour : vérifier si un token peut limiter la vente
Honeypot.is est un outil d’analyse de tokens de cryptomonnaies axé sur la détection des comportements potentiels de type honeypot.
Un token honeypot peut permettre aux utilisateurs d’acheter un actif tout en limitant ou en empêchant sa vente.
Cela peut créer une situation dans laquelle les traders peuvent ouvrir une position, mais ne peuvent pas la clôturer normalement.
Honeypot.is analyse les contrats de tokens pris en charge et simule des transactions d’achat et de vente afin d’identifier les restrictions potentielles.
Fonctionnalités clés :
-
Détection des tokens honeypot
-
Transactions d’achat et de vente simulées
-
Contrôles des contrats de tokens
-
Analyse des restrictions de trading
-
Prise en charge de certains réseaux compatibles EVM
La plateforme traite un risque spécifique associé aux tokens nouvellement lancés ou inconnus. Elle peut aider les traders à identifier un comportement de trading suspect avant d’engager des fonds.
Les utilisateurs doivent toutefois noter que même une simulation réussie ne garantit pas qu’un token restera vendable. En effet, le comportement du contrat, la liquidité et les conditions de marché peuvent évoluer. La plateforme n’offre pas non plus de protection complète contre le phishing ou les signatures qui drainent les wallets.
La plateforme convient particulièrement aux traders de meme coins et aux utilisateurs qui étudient des tokens inconnus sur les plateformes d’échange décentralisées prises en charge.
6. Revoke.cash
Idéal pour : examiner et supprimer les approbations de wallets risquées
Revoke.cash est un outil de gestion des autorisations de wallets. Lorsque les utilisateurs interagissent avec des applications décentralisées, ils peuvent accorder à des smart contracts l’autorisation de dépenser certains tokens. Certaines autorisations restent actives une fois la transaction initiale terminée.
Revoke.cash permet aux utilisateurs d’examiner les approbations existantes et de révoquer les autorisations dont ils n’ont plus besoin.
Fonctionnalités clés :
-
Vérification des approbations de wallets
-
Gestion des autorisations de tokens ERC-20
-
Gestion des approbations NFT
-
Révocation des approbations
-
Examen multichaîne des autorisations de wallets
Cet outil traite un aspect important de la sécurité des wallets que les utilisateurs peuvent négliger. En effet, lorsqu’un utilisateur déconnecte un wallet d’un site web, cela ne révoque pas nécessairement les approbations de tokens précédemment accordées. L’examen et la suppression des autorisations inutiles peuvent réduire l’exposition à certains risques liés aux approbations.
Cela dit, Revoke.cash est principalement un outil préventif de gestion de wallets. Il ne peut pas récupérer des cryptomonnaies déjà volées. La révocation des approbations ne résout pas non plus la compromission d’une clé privée. Les utilisateurs doivent également généralement payer les frais du réseau blockchain concerné lorsqu’ils soumettent des transactions de révocation.
Idéal pour : les utilisateurs qui connectent fréquemment des wallets non custodiaux à des applications décentralisées.
7. VirusTotal
Idéal pour : vérifier les liens vers des sites web de cryptomonnaies suspects
VirusTotal est une plateforme d’analyse de cybersécurité qui agrège des informations provenant de plusieurs moteurs de sécurité et sources de données.
Les utilisateurs peuvent examiner des URL, des domaines, des fichiers et d’autres indicateurs de sécurité, notamment des fichiers suspects avant de les ouvrir ou avant d’évaluer si un téléchargement peut présenter un risque.
Pour les utilisateurs de cryptomonnaies, VirusTotal peut être utile lors de l’évaluation de liens suspects reçus par e-mail, par applications de messagerie ou sur les réseaux sociaux.
Par exemple, un utilisateur qui reçoit un lien se présentant comme une page de connexion à une plateforme d’échange de cryptomonnaies peut vérifier si l’URL a été associée à une activité malveillante et l’utiliser comme deuxième avis rapide sur d’éventuelles arnaques en ligne.
Fonctionnalités clés :
-
Analyse de sécurité des URL
-
Informations sur la réputation des domaines
-
Analyse de fichiers
-
Résultats provenant de plusieurs moteurs de sécurité
-
Informations historiques sur les menaces
VirusTotal fournit des informations de sécurité provenant de plusieurs sources au lieu de s’appuyer sur un seul système de détection. Cela peut aider les utilisateurs à enquêter sur des sites web potentiellement suspects.
8. Bitdefender Scamio
Idéal pour : identifier les messages suspects et l’ingénierie sociale
Bitdefender Scamio est un service de détection des arnaques assisté par IA.
Il permet aux utilisateurs de soumettre des messages suspects, des liens, des captures d’écran, des images, des codes QR et d’autres informations à des fins d’analyse. Dans les interfaces prises en charge, vous pouvez faire glisser et déposer des captures d’écran ou des images.
Les utilisateurs peuvent téléverser du contenu suspect, décrire la situation ou utiliser le service pour obtenir un deuxième avis rapide avant de répondre. Une fois connectés à un compte Bitdefender, ils peuvent interagir directement avec le service.
Scamio est conçu pour aider à identifier les schémas d’arnaque courants sur différents canaux de communication en analysant les messages par rapport à la base de données d’arnaques connues de Bitdefender.
Bien qu’il ne soit pas spécifique aux cryptomonnaies, il peut être utile pour évaluer des messages liés à de faux investissements, des demandes de paiement suspectes ou des tentatives d’usurpation d’identité.
Fonctionnalités clés :
-
Analyse des messages suspects
-
Vérification des liens
-
Analyse des captures d’écran
-
Évaluation des arnaques assistée par IA
-
Conseils sur les signes d’alerte potentiels
Scamio traite l’ingénierie sociale plutôt que de se concentrer exclusivement sur les transactions blockchain.
Comme Scamio ne peut pas vérifier la légitimité de chaque opportunité d’investissement ni déterminer si un smart contract est sûr, les utilisateurs doivent éviter d’envoyer des informations personnelles sensibles, des identifiants de compte ou des phrases de récupération. Les utilisateurs peuvent également partager leurs commentaires à mesure que le service continue de s’améliorer.
9. Blockaid
Idéal pour : la sécurité des transactions intégrée aux wallets de cryptomonnaies
Blockaid fournit une infrastructure de sécurité Web3 conçue pour identifier les transactions, applications et activités on-chain potentiellement malveillantes.
Sa technologie comprend des capacités de simulation de transactions et d’évaluation de la sécurité.
Plutôt que de fonctionner principalement comme un vérificateur d’arnaques autonome destiné aux consommateurs, Blockaid fournit des services de sécurité pouvant être intégrés dans des wallets de cryptomonnaies et d’autres applications.
Ces intégrations peuvent aider les utilisateurs à recevoir des avertissements avant d’approuver des transactions suspectes.
Fonctionnalités clés :
-
Simulation de transactions
-
Détection des transactions malveillantes
-
Contrôles de sécurité des applications décentralisées
-
Détection des menaces liées aux tokens
-
Intégration du renseignement de sécurité
-
Capacités de surveillance on-chain
Blockaid se concentre sur l’identification des risques au moment où les utilisateurs interagissent avec des applications blockchain. Sa technologie peut fournir des informations de sécurité directement dans les interfaces de wallets prises en charge.
10. Google Safe Browsing
Idéal pour : vérifier si un site web présente des risques de sécurité connus
Google Safe Browsing est un service de sécurité web qui aide à identifier les pages web potentiellement dangereuses.
Sa technologie sert à avertir les utilisateurs de certains sites web de phishing, de logiciels malveillants et d’autres sites non sécurisés.
Google propose également un outil de vérification de l’état des sites via son Transparency Report.
Les utilisateurs de cryptomonnaies peuvent utiliser ces informations lorsqu’ils évaluent des sites web suspects.
Fonctionnalités clés :
-
Détection des sites web de phishing
-
Avertissements relatifs aux sites web associés à des logiciels malveillants
-
Contrôles de sécurité des sites web
-
Intégration de la sécurité des navigateurs
-
Informations sur l’état des sites
Google Safe Browsing fournit une couche générale de sécurité web qui peut compléter les outils spécifiques aux cryptomonnaies. Il est particulièrement utile pour identifier les sites web malveillants connus.
En raison des avancées technologiques, les sites web de phishing récemment créés peuvent également ne pas être détectés immédiatement.
Quel détecteur d’arnaques crypto devriez-vous utiliser ?
L’outil le plus approprié dépend du type de menace.
Si vous vous inquiétez des faux sites web crypto
Envisagez d’utiliser Scam Sniffer, VirusTotal ou Google Safe Browsing.
Ces outils peuvent aider à identifier les sites web suspects ou les menaces de phishing connues.
Cependant, les utilisateurs doivent toujours vérifier les adresses des sites web par l’intermédiaire de sources officielles.
Si vous tradez des tokens récemment lancés
Envisagez d’utiliser Token Sniffer, GoPlus Security ou Honeypot.is.
Ces outils peuvent aider à identifier les caractéristiques de contrats suspectes, les restrictions de trading et d’autres indicateurs de risque.
Ils ne peuvent pas garantir qu’un token est légitime ni que son prix restera stable.
Si vous utilisez fréquemment des applications DeFi
Envisagez d’utiliser Pocket Universe ou un wallet qui intègre une technologie de sécurité des transactions telle que Blockaid.
Les aperçus de transactions et les avertissements de sécurité peuvent aider les utilisateurs à comprendre les interactions potentiellement dangereuses.
Si vous avez connecté votre wallet à de nombreuses applications
Envisagez d’utiliser Revoke.cash.
L’examen et la suppression des approbations inutiles peuvent réduire l’exposition à certains risques liés aux autorisations de smart contracts.
Si vous recevez des messages d’investissement suspects
Envisagez d’utiliser Bitdefender Scamio.
Il peut aider à identifier les schémas d’arnaque courants dans les messages et les liens. Il peut également être utile lorsque vous recevez des appels téléphoniques ou des messages suspects et souhaitez obtenir un deuxième avis rapide.
Toutefois, une évaluation automatisée ne doit pas remplacer une vérification indépendante.
Comment vérifier si un token crypto est une arnaque
Avant d’acheter un token inconnu, les utilisateurs peuvent effectuer plusieurs vérifications.
Étape 1 : vérifier l’adresse du contrat
Confirmez que l’adresse du contrat correspond aux informations officielles du projet.
Des tokens peuvent avoir des noms et des symboles similaires.
Une recherche par nom de token uniquement peut mener au mauvais contrat.
Étape 2 : examiner les indicateurs de risque du contrat
Utilisez un outil de sécurité des tokens pour examiner les informations disponibles sur le contrat.
Les signes d’alerte potentiels peuvent inclure :
-
Des restrictions de transfert inhabituelles
-
Des frais de transaction excessifs ou modifiables
-
Des autorisations administratives permettant d’apporter des modifications importantes au contrat
-
Une distribution de tokens suspecte
-
D’autres indicateurs de risque liés au contrat
L’importance de ces éléments dépend de la conception du token.
Étape 3 : vérifier si la vente est restreinte
Pour les tokens pris en charge, un détecteur de honeypot peut aider à évaluer si la vente est possible dans des conditions simulées.
Toutefois, réussir une simulation ne garantit pas que le token pourra être vendu à l’avenir.
Étape 4 : examiner la liquidité et la distribution des tokens
Examinez la liquidité disponible et la concentration des avoirs en tokens.
Un token présentant une liquidité limitée ou une propriété fortement concentrée peut exposer les traders à des risques supplémentaires.
Toutefois, ces caractéristiques n’établissent pas à elles seules l’existence d’une fraude.
Étape 5 : vérifier les affirmations du projet
Examinez la documentation officielle, les communications publiques et les informations disponibles sur le projet.
Méfiez-vous des bénéfices garantis, des pressions visant à investir immédiatement ou des demandes de transfert de fonds vers des wallets personnels, car même les utilisateurs prudents peuvent être piégés lorsque les fraudeurs créent un sentiment d’urgence.
Étape 6 : examiner les autorisations du wallet
Avant d’approuver une transaction, examinez les autorisations demandées par l’application.
Évitez de signer des transactions que vous ne comprenez pas.
Si les autorisations demandées semblent incohérentes avec l’action prévue, ne poursuivez pas.
Comment détecter un site web de phishing crypto
Les sites web de phishing imitent souvent des plateformes d’échange de cryptomonnaies, des wallets ou des applications décentralisées légitimes.
Ils peuvent utiliser une image de marque, une mise en page ou des noms de domaine similaires.
Par exemple, le site de phishing illustré ci-dessous utilise une technique de réplique à l’identique, ciblant les utilisateurs inattentifs qui n’ont pas remarqué l’URL inhabituelle.
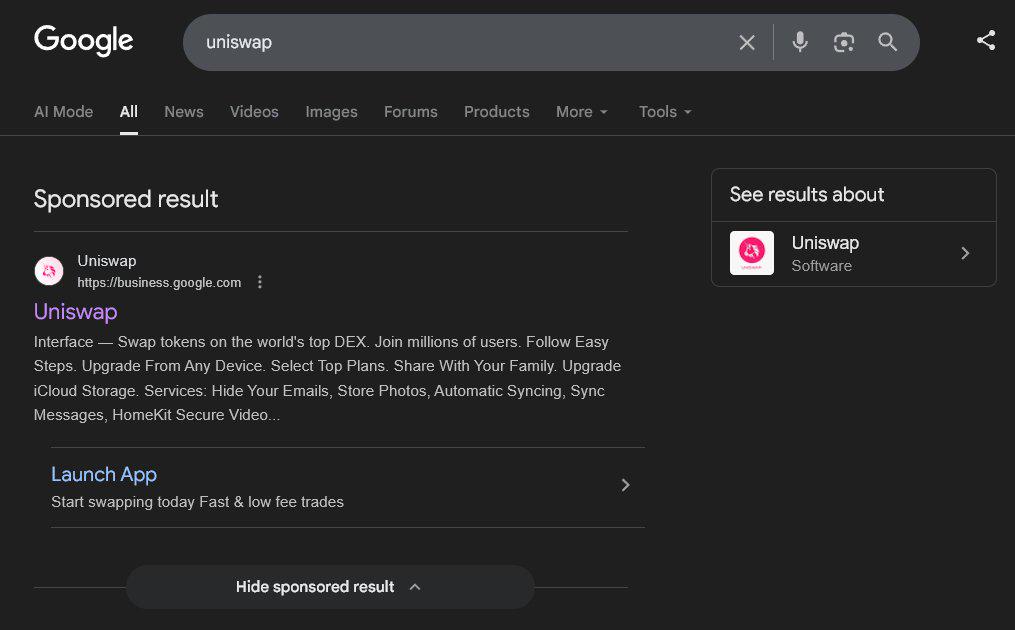
Avant d’interagir avec un site web inconnu, envisagez les vérifications suivantes.
Vérifiez le domaine : comparez l’adresse du site web avec l’adresse officielle publiée par le service.
-
Évitez les liens non sollicités : méfiez-vous des liens reçus dans des messages inattendus, des publicités ou des comptes de réseaux sociaux, y compris les SMS prétendant qu’un livreur tente de remettre un colis et vous demandant de télécharger un outil de suivi.
-
Vérifiez la réputation du site web : utilisez un outil de sécurité des URL pour rechercher des activités malveillantes connues, notamment parce que les arnaques modernes imitent souvent les marques légitimes de manière plus convaincante.
-
Examinez les demandes du wallet : un site web qui demande des approbations de tokens ou des signatures inattendues peut présenter un risque supplémentaire.
-
Évitez de saisir des phrases de récupération : les pages de connexion légitimes des plateformes d’échange et les applications décentralisées ordinaires ne demandent pas aux utilisateurs de saisir les phrases de récupération de leurs wallets non custodiaux.
-
Vérifiez les usurpations d’identité : les fraudeurs peuvent créer de faux comptes d’assistance ou imiter des annonces officielles, et les sites de phishing peuvent également être promus par de faux messages ou des appels téléphoniques suspects.
Un site web utilisant HTTPS n’est pas automatiquement légitime.
HTTPS indique simplement que la connexion est chiffrée, et non que l’opérateur du site web est digne de confiance.
Qu’est-ce qu’un draineur de wallet crypto ?
Un draineur de wallet crypto est un mécanisme malveillant conçu pour transférer des cryptomonnaies ou d’autres actifs numériques depuis le wallet d’une victime.
Les draineurs de wallets s’appuient fréquemment sur des sites web de phishing et des demandes de transactions trompeuses.
Par exemple, un site web frauduleux peut prétendre que les utilisateurs sont éligibles à un airdrop de tokens.
Lorsque les utilisateurs connectent leurs wallets, le site web peut demander une transaction ou une signature qui accorde à l’attaquant l’autorisation de transférer des actifs.
Certaines attaques exploitent les approbations de tokens, tandis que d’autres utilisent différents mécanismes de transaction ou de signature.
Comment les utilisateurs peuvent-ils réduire les risques liés aux draineurs de wallets ?
Les utilisateurs doivent :
-
Vérifier les sites web des applications décentralisées avant de connecter leurs wallets.
-
Examiner les détails des transactions et les autorisations demandées.
-
Éviter de signer des messages ou des transactions inconnus.
-
Utiliser les simulations de transactions et les avertissements de sécurité pris en charge.
-
Examiner les approbations de tokens existantes.
-
Garder les phrases de récupération et les clés privées confidentielles.
-
Envisager de séparer les avoirs à long terme des wallets utilisés pour des interactions DeFi fréquentes.
Aucun outil de sécurité ne peut garantir une protection contre toutes les techniques de draineurs de wallets.
Que faire si un détecteur d’arnaques crypto signale une transaction
Si un outil de sécurité identifie une transaction potentiellement malveillante, les utilisateurs doivent éviter de l’approuver tant qu’ils n’ont pas compris l’avertissement.
Examiner l’avertissement
Déterminez si l’outil signale :
-
Un site web suspect
-
Un contrat malveillant
-
Un transfert d’actifs inattendu
-
Une approbation de token inhabituelle
-
Une adresse malveillante connue
-
Un autre indicateur de risque
Vérifier l’action prévue
Comparez la transaction demandée avec ce que vous aviez l’intention de faire.
Par exemple, un simple swap de tokens ne devrait pas exiger de manière inattendue des autorisations sans rapport, sans explication claire.
Vérifier auprès d’une autre source
Le cas échéant, utilisez un deuxième outil indépendant afin d’obtenir un deuxième avis concernant le contrat, l’adresse ou le site web concerné.
Toutefois, l’accord entre plusieurs scanners ne garantit pas la sécurité.
Annuler l’interaction si nécessaire
Si la transaction reste suspecte ou peu claire, ne l’approuvez pas.
Si vous avez précédemment accordé des autorisations à un contrat suspect, vérifiez si ces approbations doivent être révoquées.
Sécuriser le wallet en cas de compromission présumée
Si une phrase de récupération ou une clé privée a pu être exposée, considérez le wallet comme compromis.
La révocation des approbations de tokens ne suffit pas à résoudre la compromission d’une clé privée.
Envisagez de transférer les actifs restants vers un wallet nouvellement sécurisé en utilisant un appareil fiable et les précautions appropriées.
Comment les utilisateurs de Gate peuvent réduire les risques d’arnaques crypto
Les utilisateurs de cryptomonnaies peuvent rencontrer différents risques de sécurité selon qu’ils détiennent des actifs sur une plateforme d’échange centralisée ou qu’ils interagissent avec des wallets non custodiaux et des applications décentralisées.
Les utilisateurs de Gate peuvent prendre plusieurs précautions lorsqu’ils évoluent entre ces environnements.
Protéger votre compte Gate
Utilisez un mot de passe fort et unique, puis activez les méthodes d’authentification à deux facteurs prises en charge.
Examinez les options de sécurité du compte disponibles dans l’interface Gate actuelle.
Elles peuvent inclure une vérification supplémentaire, telle que l’authentification à deux facteurs, ainsi que d’autres protections conçues pour réduire les activités non autorisées sur le compte.
Les utilisateurs doivent suivre les instructions les plus récentes fournies par l’interface officielle de Gate lors de la création d’un compte.
Vérifier les adresses de wallets externes
Avant de retirer des cryptomonnaies de Gate vers un wallet externe, confirmez l’adresse de destination et le réseau blockchain.
L’envoi d’actifs vers une adresse incorrecte ou un réseau non pris en charge peut entraîner une perte permanente.
Vérifier les tokens inconnus avant de les trader
Si vous étudiez un token sur une plateforme d’échange décentralisée, envisagez d’utiliser des outils d’analyse de contrats afin d’examiner les risques potentiels.
La disponibilité d’un token sur une plateforme de trading n’élimine pas ses risques de marché, techniques ou de sécurité.
Examiner les autorisations des wallets DeFi
Si vous utilisez un wallet non custodial pour interagir avec des applications décentralisées, examinez régulièrement les approbations existantes.
Les autorisations inutiles peuvent créer une exposition supplémentaire si un contrat approuvé est compromis ou malveillant.
Méfiez-vous des faux sites web et comptes d’assistance Gate
Les fraudeurs peuvent usurper l’identité de plateformes d’échange de cryptomonnaies par le biais de faux sites web, de comptes de réseaux sociaux ou d’applications de messagerie.
Accédez toujours à Gate par l’intermédiaire de son site web ou de son application officielle.
Ne divulguez pas vos mots de passe de compte, codes de vérification, clés privées ou phrases de récupération à des contacts non sollicités.
Signaler les arnaques et les activités suspectes
Si vous soupçonnez une activité non autorisée concernant votre compte Gate, contactez rapidement l’assistance officielle de Gate et signalez les arnaques via les canaux officiels lorsque cela est pertinent.
Fournissez les informations pertinentes concernant l’incident sans divulguer d’identifiants sensibles, car ces détails peuvent également aider les organisations concernées et les autorités compétentes.
Le signalement d’un incident ne garantit pas que les transactions en cryptomonnaies puissent être annulées ou que les actifs puissent être récupérés. Toutefois, un signalement rapide peut aider à protéger d’autres consommateurs.
Limites des détecteurs d’arnaques crypto
Les détecteurs d’arnaques crypto fournissent des informations utiles, mais leurs résultats doivent être interprétés avec prudence.
Faux négatifs
Un site web ou un contrat malveillant peut ne pas être identifié par un outil de sécurité.
Les nouvelles arnaques et les techniques d’attaque auparavant inconnues peuvent échapper à la détection.
Faux positifs
Une transaction ou un contrat légitime peut être signalé en raison d’un comportement inhabituel ou d’informations incomplètes.
Les utilisateurs doivent examiner les avertissements plutôt que de considérer chaque alerte comme une preuve définitive de fraude.
Couverture blockchain limitée
Certains outils ne prennent en charge que certains réseaux blockchain.
Un outil conçu pour les réseaux compatibles EVM peut ne pas offrir une couverture équivalente pour Solana, Bitcoin ou d’autres écosystèmes.
Évolution du comportement des smart contracts
Certains contrats comportent des autorisations administratives qui permettent de modifier leur comportement.
Un token qui semble vendable lors d’un test peut se comporter différemment plus tard.
Simulation de transactions incomplète
Les simulations de transactions estiment les effets des transactions proposées dans des conditions précises.
Elles peuvent ne pas tenir compte de tous les changements d’état ou de toutes les attaques possibles.
Ingénierie sociale
Les scanners techniques ne peuvent pas identifier de manière fiable toutes les propositions d’investissement frauduleuses, les tentatives d’usurpation d’identité ou les relations trompeuses. L’ingénierie sociale affecte également les utilisateurs par le biais d’arnaques en ligne qui vont au-delà des menaces propres à la blockchain.
Les utilisateurs doivent continuer à évaluer la légitimité des personnes et des organisations avec lesquelles ils interagissent, car même les utilisateurs prudents et les membres de leur famille peuvent être victimes d’usurpations d’identité convaincantes ou de stratagèmes d’investissement.
Conclusion
Les détecteurs d’arnaques crypto peuvent aider les utilisateurs à identifier les sites web suspects, les tokens malveillants, les autorisations de wallets dangereuses et les transactions potentiellement frauduleuses.
Toutefois, différents outils traitent différentes menaces.
L’approche la plus efficace consiste à comprendre ce que vérifie chaque outil, à reconnaître ses limites et à vérifier les interactions inconnues avec les cryptomonnaies avant de les approuver.
FAQ
Les détecteurs d’arnaques crypto sont-ils gratuits ?
Certains outils offrent un accès gratuit aux fonctionnalités de base, tandis que d’autres proposent des fonctionnalités payantes ou des services destinés aux entreprises.
Les utilisateurs doivent vérifier les tarifs et la disponibilité actuels sur les sites web officiels des produits.
Un détecteur d’arnaques crypto peut-il identifier un faux token ?
Certains outils peuvent identifier des caractéristiques suspectes de contrats de tokens et des indicateurs d’arnaque connus.
Toutefois, une analyse automatisée ne peut pas garantir qu’un token est légitime.
Comment vérifier si un site web crypto est faux ?
Vérifiez le domaine par l’intermédiaire de sources officielles et envisagez de le contrôler avec Scam Sniffer, VirusTotal ou Google Safe Browsing.
Un site web qui réussit ces vérifications n’est pas nécessairement sûr.
Les détecteurs d’arnaques crypto peuvent-ils empêcher les draineurs de wallets ?
Certains outils peuvent avertir les utilisateurs des sites web, demandes de transactions ou autorisations de wallets suspects.
Toutefois, aucun outil ne peut empêcher toutes les attaques de draineurs de wallets.
Dois-je utiliser plusieurs détecteurs d’arnaques crypto ?
L’utilisation d’outils complémentaires peut fournir des informations supplémentaires sur différents risques.
Par exemple, un utilisateur peut combiner des vérifications de phishing de sites web, une analyse de contrats de tokens et des examens des approbations de wallets.
Toutefois, l’utilisation de plusieurs outils ne garantit pas une protection.