Les attaques crypto assistées par l’IA désignent des activités de cybersécurité dans lesquelles des attaquants utilisent des modèles d’IA, des outils automatisés d’analyse de code ou des agents IA afin d’améliorer l’efficacité de la découverte de vulnérabilités, de l’analyse de code malveillant, de l’ingénierie sociale et de la préparation d’attaques. À mesure que les grands modèles de langage évoluent, passant d’outils de génération de texte à des systèmes intelligents capables de comprendre le code, d’appeler des outils et d’exécuter des tâches en plusieurs étapes, l’IA transforme le paysage de la sécurité dans le secteur crypto.
Par rapport aux applications Internet traditionnelles, les systèmes financiers crypto impliquent des risques plus directs pour les actifs. Les contrats intelligents peuvent gérer automatiquement des fonds, les signatures de wallet peuvent autoriser des transferts d’actifs, et les transactions on-chain sont généralement difficiles à annuler après leur confirmation. Par conséquent, les attaquants n’ont pas nécessairement besoin de compromettre le réseau blockchain sous-jacent. Exploiter des faiblesses dans la logique des contrats intelligents, les autorisations de l’environnement de développement ou les signatures des utilisateurs peut suffire à entraîner des pertes d’actifs.
L’adoption généralisée de l’IA modifie davantage cette structure de risque. L’analyse des vulnérabilités devient plus automatisée, du code malveillant peut se propager par l’intermédiaire de dépendances logicielles, et les agents IA capables d’appeler des outils commencent à interagir avec les wallets et les interfaces de transactions on-chain. Les problèmes de sécurité crypto ne se limitent donc plus aux contrats intelligents eux-mêmes. Ils s’étendent progressivement à l’ensemble du processus de développement logiciel, aux services tiers et à l’exécution des opérations sur les fonds. Cet article examine comment l’IA transforme les attaques crypto sous l’angle des vulnérabilités des contrats intelligents, des chaînes d’approvisionnement logicielles, des agents IA et de la sécurité des wallets, et explore comment le secteur peut établir un système de défense plus complet.
Points clés à retenir
-
L’IA modifie l’efficacité et le coût des attaques crypto. Les grands modèles de langage peuvent aider à analyser le code, à identifier des vulnérabilités et à recueillir des informations, en automatisant certaines parties de la recherche en sécurité qui nécessitaient auparavant un travail manuel important.
-
Les contrats intelligents restent des cibles importantes des attaques contre les crypto-actifs. Les erreurs de contrôle d’accès, les vulnérabilités de réentrance, la manipulation d’oracles et les failles de logique métier ne sont pas des problèmes nouveaux à l’ère de l’IA, mais l’IA peut réduire le temps nécessaire à leur découverte et à leur validation.
-
Les chaînes d’approvisionnement logicielles deviennent des vecteurs d’attaque importants. Les dépendances open source, les packages npm, les composants front-end, les outils de compilation et les services tiers utilisés par les développeurs peuvent tous devenir des canaux par lesquels du code malveillant pénètre dans des applications crypto.
-
Les agents IA élargissent les limites des risques de sécurité. Lorsque des systèmes d’IA peuvent appeler des outils externes, lire des informations sensibles ou exécuter des transactions on-chain, l’injection de prompts, l’abus de privilèges et les exécutions incorrectes peuvent affecter directement la sécurité des actifs numériques.
-
Un audit de sécurité n’équivaut pas à une sécurité complète du système. Même si un contrat intelligent passe un audit, un projet peut encore être attaqué parce que son front-end a été compromis, qu’une clé privée d’administrateur a fuité ou qu’une dépendance malveillante a été mise à jour.
-
L’IA peut également améliorer l’efficacité des défenses. Les revues de code automatisées, la surveillance des transactions anormales et l’identification des risques peuvent aider les équipes de sécurité à étendre leur couverture, mais la vérification humaine et les contrôles d’accès restent nécessaires.
Pourquoi l’IA modifie-t-elle le coût et l’efficacité des attaques crypto ?
Les cyberattaques traditionnelles exigent généralement des attaquants qu’ils possèdent des connaissances en analyse de code, architecture système, tests de sécurité et exploitation des vulnérabilités. Pour les protocoles DeFi complexes, les attaquants doivent également comprendre les structures des pools de liquidité, la tarification des tokens, les mécanismes de collatéral et les interactions entre différents contrats intelligents. Ces exigences techniques augmentent le coût de préparation des attaques et limitent le nombre de cibles que certains attaquants peuvent analyser.
Les outils d’IA abaissent les barrières à l’entrée pour certaines de ces tâches. Les grands modèles de langage peuvent rapidement lire de grandes quantités de code, expliquer les fonctions de code complexe, identifier des paramètres d’autorisation inhabituels et aider à organiser les voies d’exploitation potentielles. Les agents IA capables d’appeler des outils peuvent également combiner des vérifications de code, des simulations de transactions et l’analyse des résultats dans des environnements de test afin d’exécuter en continu des tâches en plusieurs étapes.
Par exemple, les chercheurs en sécurité traditionnels peuvent devoir lire les fonctions d’un contrat une par une pour comprendre quelles autorisations et quels appels externes interviennent dans une opération spécifique sur des fonds. L’IA peut aider à organiser ces relations, permettant aux chercheurs de localiser plus rapidement les zones de code nécessitant une validation supplémentaire. Lorsque des attaquants utilisent des outils similaires, ils peuvent également gagner en efficacité dans l’identification de cibles potentielles.
Toutefois, la capacité d’une IA à expliquer du code ne signifie pas qu’elle peut identifier avec précision chaque vulnérabilité. Les attaques contre les contrats intelligents impliquent souvent des états de fonds spécifiques, des séquences de transactions et des conditions économiques précises. Un modèle peut négliger des contraintes critiques ou identifier à tort des conceptions normales comme des problèmes de sécurité.
Par conséquent, l’impact le plus direct de l’IA sur les attaques crypto n’est pas la création de types de vulnérabilités entièrement nouveaux. Elle réduit plutôt le temps nécessaire à certaines recherches de vulnérabilités et à la préparation d’attaques, tout en élargissant la couverture de l’analyse automatisée.
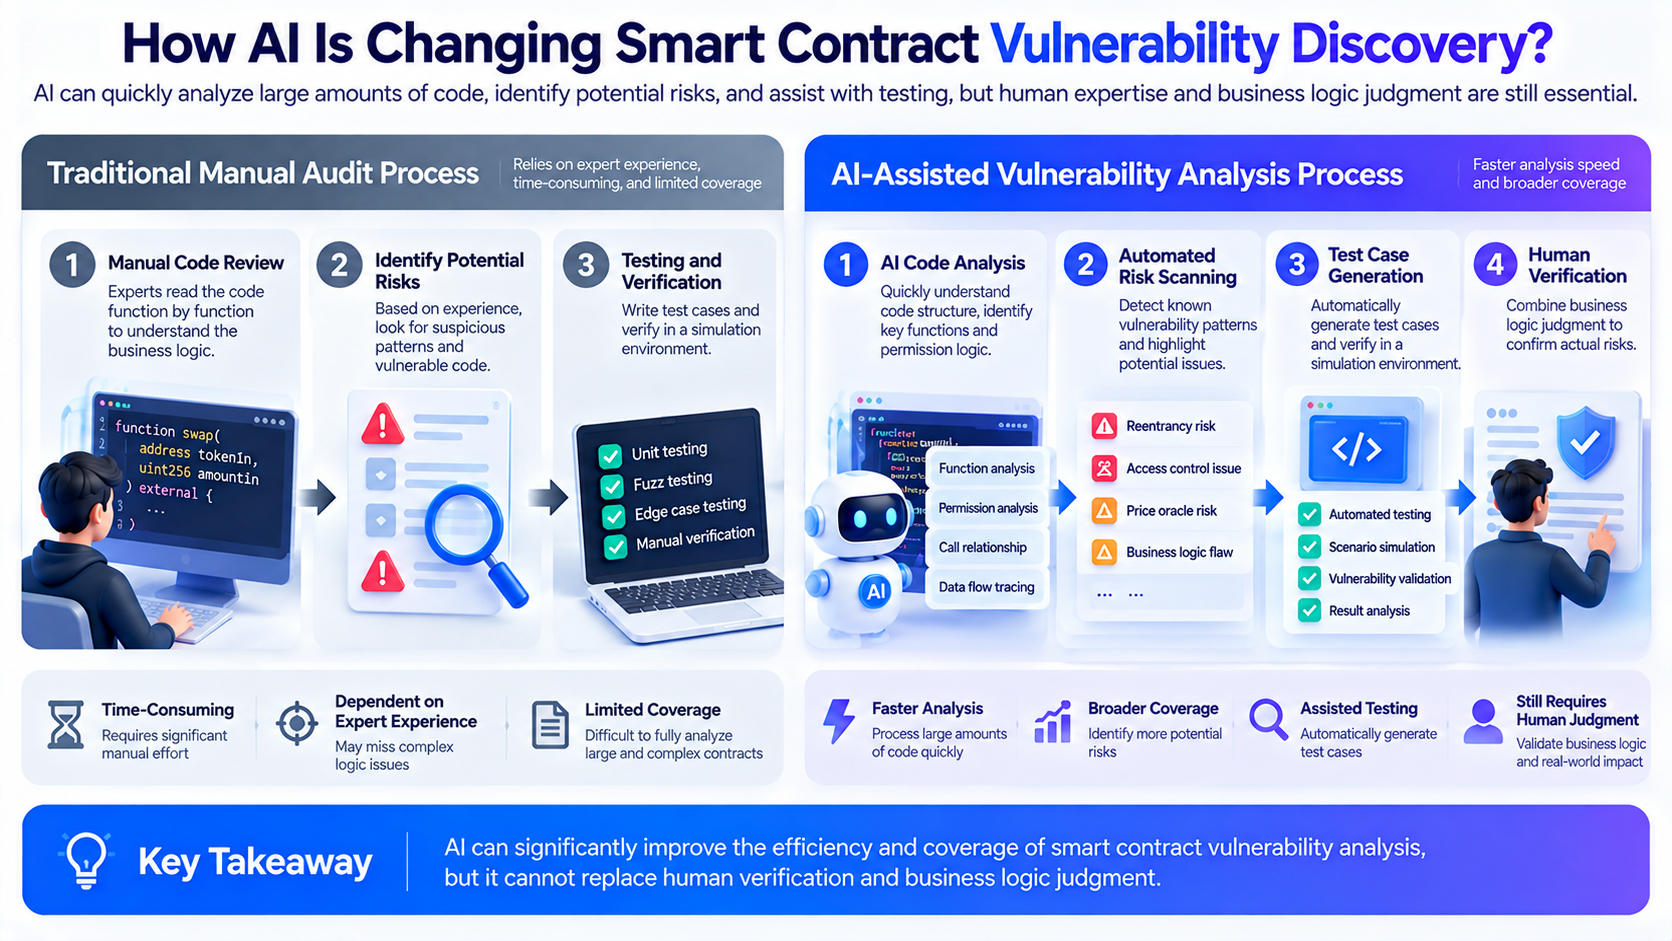
Les vulnérabilités des contrats intelligents résultent généralement d’écarts entre l’implémentation du code et les règles métier prévues. Étant donné que les contrats intelligents gèrent directement des actifs on-chain, des erreurs dans une logique critique peuvent affecter les transferts de fonds, les liquidations de collatéral ou les autorisations du protocole.
L’IA peut aider à analyser ces relations logiques, notamment lors de la vérification d’un grand nombre de contrats similaires, de l’organisation d’appels de fonctions complexes et de l’identification de problèmes de sécurité récurrents.
Les risques courants liés aux contrats intelligents incluent les suivants.
| Type de vulnérabilité |
Risque principal |
Rôle potentiel de l’IA |
| Failles de contrôle d’accès |
Des adresses non autorisées appellent des fonctions sensibles |
Aider à examiner les vérifications d’autorisation et les configurations de rôles |
| Vulnérabilités de réentrance |
Ordre anormal des appels externes et des mises à jour d’état |
Identifier les risques potentiels d’appels répétés |
| Manipulation d’oracle |
Des prix incorrects affectent le trading et les liquidations |
Analyser les dépendances aux prix et les hypothèses inhabituelles |
| Failles de logique métier |
Erreurs dans les calculs de fonds, les récompenses ou les règles de liquidation |
Aider à examiner des processus métier complexes |
| Risques liés aux interactions entre contrats |
Des comportements inattendus surviennent entre différents protocoles |
Organiser les chaînes d’appels et les dépendances externes |
Les vulnérabilités de logique métier méritent une attention particulière. Contrairement aux erreurs de code évidentes, certaines vulnérabilités n’enfreignent pas les règles du langage de programmation. Elles exploitent plutôt des défauts de conception dans les mécanismes économiques d’un protocole. Par exemple, la méthode d’évaluation du collatéral d’un protocole de prêt peut produire des résultats anormaux dans des conditions de marché particulières. Même si chaque fonction individuelle s’exécute normalement, le processus global de gestion des fonds peut néanmoins présenter des problèmes.
L’IA peut aider à identifier des schémas inhabituels dans le code, mais les risques liés à la logique économique doivent toujours être validés au regard des règles métier réelles, des données on-chain et de l’environnement de transaction.
En outre, la recherche de vulnérabilités assistée par l’IA peut évoluer vers un processus itératif continu. Un système peut d’abord analyser le code, utiliser les retours des tests pour déterminer si une hypothèse est valide, puis ajuster l’orientation de son analyse. Cette approche automatisée améliore l’efficacité de la recherche, mais elle signifie également que les équipes de sécurité doivent accorder davantage d’importance aux tests continus plutôt qu’à une vérification unique avant le déploiement d’un contrat.
Que sont les attaques contre la chaîne d’approvisionnement logicielle, et pourquoi peuvent-elles contourner les audits de contrats intelligents ?
Une attaque contre la chaîne d’approvisionnement logicielle est une méthode d’attaque dans laquelle un attaquant introduit du code malveillant dans une application cible par l’intermédiaire de packages tiers, d’outils de développement, de processus de compilation ou de services externes. Contrairement à la recherche directe de vulnérabilités dans les contrats intelligents, ce type d’attaque utilise souvent comme point d’entrée des composants logiciels auxquels les développeurs font déjà confiance.
Les applications crypto modernes ne se composent pas uniquement de contrats intelligents on-chain. Un produit DeFi complet comprend généralement aussi un site web front-end, des outils de connexion aux wallets, des interfaces de données de transaction, des dépendances JavaScript, des services serveur et des systèmes de déploiement automatisé. Même si les contrats on-chain ont passé un audit, un composant externe peut toujours constituer un risque indépendant.
Par exemple, une application d’échange décentralisé peut utiliser un composant tiers de connexion aux wallets. Si du code malveillant est inséré dans ce composant lors d’une mise à jour logicielle, les utilisateurs peuvent recevoir des demandes de transaction différentes de celles attendues, même lorsqu’ils visitent le site web légitime. Dans ce cas, le problème ne provient pas nécessairement du protocole de trading lui-même. Il peut survenir avant que l’utilisateur n’interagisse avec le contrat intelligent.
Les attaques contre la chaîne d’approvisionnement logicielle peuvent se propager largement. Si plusieurs projets utilisent le même package de dépendance ou composant front-end, la compromission d’un seul composant peut affecter plusieurs applications simultanément.
L’incident Ledger Connect Kit de 2023 a démontré ce risque. Du code malveillant a pénétré dans un composant de connexion aux wallets via un processus de publication logicielle compromis et a affecté certaines applications décentralisées dépendant de composants connexes. Ces incidents montrent que l’audit des contrats intelligents ne signifie pas que l’ensemble de l’environnement applicatif auquel les utilisateurs accèdent bénéficie du même niveau de protection.
À mesure que les composants open source et les outils de développement automatisés sont plus largement utilisés dans l’écosystème Web3, la sécurité de la chaîne d’approvisionnement logicielle est devenue un domaine de défense aussi important que la sécurité des contrats intelligents.
Les outils de programmation basés sur l’IA peuvent aider les développeurs à générer rapidement du code, installer des dépendances et configurer des environnements de développement. Toutefois, en l’absence de revue nécessaire, le développement automatisé peut également accroître les risques potentiels dans la chaîne d’approvisionnement logicielle.
Le code généré par l’IA peut faire référence à des packages logiciels insuffisamment vérifiés ou utiliser des dépendances obsolètes qui ne sont pas adaptées au projet actuel. Si les développeurs acceptent les résultats générés sans les examiner, ils peuvent introduire des risques de sécurité inutiles dans le projet.
Les agents IA peuvent disposer d’autorisations opérationnelles plus importantes que les outils ordinaires de complétion de code. Par exemple, certains agents peuvent lire les fichiers d’un projet, appeler des outils de ligne de commande, accéder à des services externes et modifier l’environnement de développement. Lorsque ces capacités sont combinées à du contenu tiers non fiable, le risque ne se limite plus à la qualité du code.
Un problème important est l’injection de prompts. Les attaquants peuvent tenter d’intégrer des instructions malveillantes dans des pages web, des documents, des commentaires de code ou des réponses d’outils afin d’amener un agent IA à s’écarter de sa tâche initiale. Si l’agent ne dispose pas de limites d’autorisation clairement définies, il peut effectuer des actions que le développeur n’a pas autorisées.
Ces risques sont particulièrement sensibles pour les projets crypto. Les environnements de développement peuvent contenir des identifiants de déploiement, des clés de service RPC, des configurations de signature automatisée et d’autres informations sensibles. Si un outil d’IA peut accéder directement à ce contenu, une entrée externe peut devenir un point d’entrée indirect permettant d’influencer des opérations internes.
Par conséquent, la sécurité de la chaîne d’approvisionnement logicielle à l’ère de l’IA exige plus que de vérifier la fiabilité des dépendances. Elle requiert également de confirmer à quels fichiers les outils d’IA peuvent accéder, quelles commandes ils peuvent exécuter et s’ils peuvent accéder à des fonds réels et à des identifiants critiques.
Pourquoi des pertes d’actifs peuvent-elles encore survenir après qu’un contrat intelligent a passé un audit ?
Les audits de contrats intelligents servent principalement à évaluer les problèmes de sécurité dans une version spécifique du code. Le périmètre d’un audit est généralement limité par la version du contrat, les hypothèses métier et les conditions de test. Un audit peut réduire le risque de vulnérabilités connues, mais il ne peut pas garantir que chaque partie d’un projet restera sécurisée à tout moment.
Le fonctionnement réel d’une application crypto implique plusieurs systèmes interconnectés. Les contrats intelligents exécutent la logique on-chain, les sites web front-end affichent les informations de transaction, les wallets autorisent les signatures, et les équipes de développement et d’exploitation gèrent les autorisations de mise à niveau, les paramètres de configuration et les services externes.
Un problème dans l’un de ces domaines peut affecter la sécurité des fonds des utilisateurs.
Par exemple, le contrat intelligent d’un protocole peut ne présenter aucune vulnérabilité évidente, mais son site web front-end peut être compromis. Les utilisateurs peuvent voir sur la page une opération de swap qui semble normale, alors que la demande réelle du wallet contient du contenu d’autorisation supplémentaire. Si les utilisateurs ne vérifient pas les informations de signature, ils peuvent accorder volontairement aux attaquants des autorisations inutiles pour opérer sur leurs actifs.
Un autre risque provient des autorisations d’administrateur. Si un attaquant obtient les autorisations de mise à niveau du protocole ou le contrôle de configurations critiques, il peut utiliser des fonctions de gestion déjà autorisées par le contrat afin de modifier la manière dont les fonds sont traités. Dans ce cas, l’attaque peut ne pas nécessiter l’exploitation d’une vulnérabilité de code au sens traditionnel.
Les mesures de sécurité doivent donc couvrir plusieurs couches.
| Couche de sécurité |
Risques principaux |
Mesures défensives clés |
| Contrats intelligents |
Erreurs de logique, vulnérabilités d’autorisation |
Audits de code, tests, vérification formelle |
| Applications front-end |
Altération de pages, demandes de signature malveillantes |
Vérifications de l’intégrité du déploiement, surveillance des anomalies |
| Dépendances logicielles |
Mises à jour malveillantes, empoisonnement des dépendances |
Verrouillage des versions, vérification des sources |
| Environnements de développement |
Fuites d’identifiants, abus de privilèges |
Isolation des clés, principes du moindre privilège |
| Wallets et signatures |
Autorisations de phishing, transactions incorrectes |
Vérification des signatures, gestion des autorisations |
| Exploitation du protocole |
Vol d’autorisations d’administrateur, erreurs de configuration |
Multisignature, délais d’exécution, surveillance continue |
Cela explique également pourquoi le simple fait d’augmenter le nombre d’audits de contrats intelligents ne peut pas résoudre tous les problèmes de sécurité crypto. Les projets doivent aussi gérer en continu les dépendances logicielles, les autorisations de développement et les environnements d’interaction des utilisateurs.
Quels nouveaux risques peuvent créer les agents IA exécutant automatiquement des transactions on-chain ?
Les agents IA évoluent d’outils d’analyse d’informations vers des systèmes automatisés capables d’appeler des services externes, d’exécuter des transactions et de gérer des actifs numériques. Dans certains cas d’utilisation, un agent IA peut interroger des informations de marché selon des conditions prédéfinies, analyser les prix des actifs et exécuter des opérations par l’intermédiaire d’un wallet ou d’une interface de trading.
Ce modèle peut améliorer l’efficacité de la gestion des fonds, mais il signifie également que les systèmes d’IA peuvent participer directement aux transferts d’actifs.
Lorsqu’un chatbot traditionnel fournit des informations incorrectes, l’utilisateur doit généralement effectuer une action supplémentaire avant que les fonds ne soient affectés. En revanche, si un agent IA doté de capacités d’exécution on-chain dispose d’une autorisation de wallet, il peut transformer directement un jugement erroné en transaction.
Par exemple, un agent automatisé de gestion de fonds peut déterminer s’il doit ajuster l’allocation d’actifs sur la base de données externes. Si les données qu’il lit ont été altérées ou s’il ne peut pas identifier correctement les risques associés au contrat cible, il peut exécuter une opération qui ne correspond pas aux attentes de l’utilisateur.
Un autre problème concerne le périmètre des autorisations. Si un agent reçoit des approbations de tokens illimitées ou l’autorisation d’opérer sur des montants importants, une seule exécution incorrecte peut entraîner des pertes significatives. À l’inverse, la définition de limites par transaction, de listes d’autorisation d’adresses cibles et de mécanismes de confirmation manuelle peut aider à contrôler l’impact potentiel.
Par conséquent, sécuriser les agents IA exige plus qu’une amélioration de la précision de la prise de décision. Cela requiert également des limites d’exécution qui fonctionnent indépendamment des décisions du modèle.
Dans les conceptions pratiques, l’IA peut analyser les marchés et proposer des transactions, tandis que les transferts de fonds doivent rester soumis à des règles d’autorisation clairement définies. Pour les transactions à haut risque, les montants inhabituels ou les interactions avec des contrats inconnus, le système peut exiger une vérification supplémentaire plutôt que de s’appuyer entièrement sur la décision de l’IA.
Il s’agira d’un enjeu important à traiter à mesure que l’IA s’intègre à la finance on-chain.
L’IA peut-elle améliorer la défense de la sécurité dans le secteur crypto ?
L’IA peut aussi aider les équipes de sécurité à améliorer leur efficacité défensive. Pour les projets crypto qui doivent analyser un grand nombre de contrats intelligents, d’enregistrements de transactions et de dépendances logicielles, les outils automatisés peuvent réduire le travail répétitif et aider les chercheurs à localiser plus rapidement les activités anormales.
Pour la sécurité des contrats intelligents, l’IA peut aider aux revues de code, à la classification des vulnérabilités et à la conception de cas de test. Les développeurs peuvent utiliser l’IA pour comprendre des relations complexes entre les fonctions, puis combiner l’analyse statique, les tests de fuzzing et les audits manuels afin de valider les problèmes potentiels.
Pour la surveillance on-chain, l’IA peut aider à identifier des mouvements de fonds inhabituels, des changements soudains dans les schémas de transaction et des comportements ressemblant à des attaques historiques. Cela peut être utile aux équipes de sécurité qui doivent surveiller en continu plusieurs protocoles et pools d’actifs.
Pour la gestion de la chaîne d’approvisionnement logicielle, l’IA peut aider à organiser les relations entre les dépendances, à identifier des changements de version inhabituels et à analyser la manière dont les avis de sécurité affectent le projet actuel.
Toutefois, les outils de défense basés sur l’IA présentent également des problèmes de faux positifs, de problèmes non détectés et de compréhension contextuelle insuffisante. Certains transferts normaux de montants élevés peuvent être identifiés à tort comme des attaques, tandis que des vulnérabilités complexes de logique économique peuvent ne pas être détectées par la reconnaissance conventionnelle de schémas.
Par conséquent, l’IA est mieux adaptée à l’amélioration de l’efficacité des équipes de sécurité qu’à la détermination indépendante de la sécurité d’un protocole. Un système de défense complet requiert toujours une combinaison de tests automatisés, de vérification manuelle, de surveillance continue et de contrôles d’accès clairement définis.
Pour les utilisateurs ordinaires, les changements de sécurité apportés par l’IA se traduisent principalement par une génération plus facile de contenus frauduleux, une usurpation d’identité plus convaincante et des sites web malveillants ainsi que de fausses informations de transaction plus trompeurs.
Les attaquants peuvent utiliser l’IA pour générer rapidement des e-mails de phishing dans plusieurs langues, imiter des messages du service client et produire des explications d’investissement apparemment professionnelles. Ils peuvent également utiliser de fausses voix ou vidéos pour rendre les usurpations d’identité plus crédibles.
Même si les informations semblent convaincantes, les pertes d’actifs nécessitent généralement encore une étape critique, telle que la divulgation d’une clé privée par un utilisateur, la connexion à un site web malveillant, l’octroi d’autorisations excessives ou la signature d’une transaction qui ne correspond pas à ses attentes.
Les utilisateurs doivent donc concentrer leurs vérifications de sécurité sur les opérations réelles impliquant des fonds.
Accédez aux plateformes de trading et aux applications de wallet par des canaux fiables. Évitez d’utiliser des liens de connexion ou de connexion au wallet fournis dans des messages inconnus. Avant de signer une transaction, vérifiez l’adresse de destination, le montant de la transaction et les détails de l’autorisation. Portez une attention particulière aux approbations illimitées et aux interactions avec des contrats inconnus.
Pour les approbations de tokens qui ne sont plus nécessaires, effectuez des revues régulières et révoquez les autorisations inutiles. Lorsque vous détenez des montants importants d’actifs numériques, envisagez de séparer un wallet utilisé pour les transactions quotidiennes d’un wallet utilisé pour les réserves à long terme afin de réduire l’impact d’un incident de sécurité unique.
En outre, tout prétendu représentant du service client ou du support technique demandant aux utilisateurs de fournir une phrase de récupération, une clé privée ou une phrase mnémonique doit être considéré comme un signal de risque majeur. Même si l’interlocuteur utilise une voix, une vidéo ou une terminologie professionnelle convaincantes, cela ne remplace pas une vérification indépendante de son identité.
Les principes fondamentaux de la sécurité des utilisateurs n’ont pas fondamentalement changé à l’ère de l’IA. L’essentiel consiste à vérifier les détails des transactions, à contrôler les autorisations sur les fonds et à éviter de s’appuyer sur des informations non vérifiées pour la sécurité des actifs.
À mesure que les outils d’IA participent progressivement au développement logiciel, à la recherche de vulnérabilités et aux transactions on-chain, la sécurité crypto passe d’une protection ponctuelle à une protection de bout en bout des processus.
Dans le passé, certains projets s’appuyaient principalement sur des audits de contrats intelligents réalisés avant le déploiement, espérant réduire les risques grâce aux revues de code. Toutefois, dans les applications Web3 complexes, des problèmes de sécurité peuvent survenir lors des mises à jour de dépendances logicielles, des déploiements front-end, des opérations d’administrateur, des signatures d’utilisateurs et dans d’autres domaines.
À l’avenir, les contrôles de sécurité devront davantage refléter le processus réel d’exécution de transactions impliquant des fonds réels.
Pour les contrats intelligents, les projets doivent effectuer des tests complets avant le déploiement et surveiller en continu les transactions anormales pendant l’exploitation. Pour les chaînes d’approvisionnement logicielles, les équipes de développement doivent vérifier les sources des dépendances, restreindre les autorisations des outils automatisés et protéger les identifiants de déploiement ainsi que les clés critiques.
Pour les applications on-chain pilotées par des agents IA, des limites de sécurité claires doivent être établies entre les décisions du modèle et l’exécution effective des transactions. Par exemple, les limites de montant des transactions, les vérifications d’adresses cibles, la suspension en cas de comportement anormal et les mécanismes d’approbation manuelle peuvent tous réduire l’impact d’une exécution automatisée incorrecte.
Parallèlement, les équipes de sécurité doivent évaluer si les outils d’IA eux-mêmes sont fiables. La capacité d’un modèle à traiter correctement des données non fiables, le dépassement éventuel des autorisations accordées lors des appels d’outils et la traçabilité des décisions automatisées deviendront tous de nouveaux domaines d’évaluation de la sécurité.
Par conséquent, l’impact à long terme de l’IA sur le secteur crypto ne réside pas seulement dans le fait qu’elle donne aux attaquants des outils plus puissants. Elle pousse également la protection de la sécurité à s’éloigner des audits ponctuels au profit d’une vérification continue.
Conclusion
L’IA modifie l’efficacité et la structure des risques des attaques crypto. Les grands modèles de langage et les agents automatisés peuvent aider à analyser le code, à rechercher des vulnérabilités et à traiter des informations, réduisant le coût de certaines activités de préparation d’attaques. Cela ne signifie toutefois pas que toutes les attaques complexes peuvent être entièrement automatisées.
Les vulnérabilités des contrats intelligents restent une source importante de risque, tandis que les chaînes d’approvisionnement logicielles, les autorisations des développeurs, les applications front-end et les signatures de wallet peuvent également entraîner directement des pertes d’actifs. À mesure que les agents IA obtiennent davantage d’autorisations d’appel d’outils et d’opération sur les fonds, les problèmes de sécurité s’étendront davantage à l’exécution automatisée et au contrôle des accès.
Pour les développeurs, l’IA peut améliorer l’efficacité des audits et de la surveillance, mais elle doit être associée aux tests de sécurité traditionnels, à la gestion des dépendances et aux revues manuelles. Pour les utilisateurs ordinaires, la vérification des détails des transactions, la protection des clés privées et la limitation du périmètre des autorisations restent des mesures importantes pour prévenir les pertes d’actifs.
La sécurité crypto à l’ère de l’IA passe de la simple protection du code des contrats intelligents à la protection de l’ensemble du processus, du développement logiciel et des dépendances tierces à l’exécution des fonds on-chain. La capacité à établir des mécanismes de sécurité continus, multicouches et vérifiables deviendra un facteur de compétitivité important pour les applications Web3 à l’avenir.
FAQ
L’IA rendra-t-elle les cryptomonnaies plus vulnérables au piratage ?
L’IA peut réduire le coût de certaines activités d’analyse de vulnérabilités, de collecte d’informations et de préparation d’attaques, mais le succès d’une attaque dépend toujours des vulnérabilités du système, des conditions d’autorisation et des mesures de défense.
L’IA peut-elle découvrir automatiquement les vulnérabilités des contrats intelligents ?
L’IA peut aider à identifier des vulnérabilités potentielles, et certaines recherches ont démontré la capacité d’agents IA à découvrir et exploiter des vulnérabilités dans des environnements de test. Toutefois, les modèles peuvent encore produire des faux positifs ou ne pas détecter certains problèmes et ne peuvent pas remplacer un audit de sécurité complet.
Qu’est-ce qu’une attaque contre la chaîne d’approvisionnement logicielle ?
Une attaque contre la chaîne d’approvisionnement logicielle est une attaque dans laquelle un attaquant introduit du code malveillant dans une application cible par l’intermédiaire de dépendances tierces, d’outils de développement, de systèmes de compilation ou d’autres processus de livraison logicielle.
Pourquoi les contrats intelligents peuvent-ils encore être piratés après un audit ?
Les audits évaluent généralement un code de contrat et des hypothèses spécifiques. Ils ne peuvent pas éliminer automatiquement les risques tels que l’altération du front-end, les fuites de clés privées, les dépendances malveillantes ou les autorisations incorrectes des utilisateurs.
Le code de contrat intelligent généré par l’IA est-il sécurisé ?
Il ne peut pas être présumé sécurisé. Le code généré par l’IA peut contenir des erreurs de logique métier, des failles d’autorisation ou des dépendances inappropriées. Il doit faire l’objet de tests, d’une revue et, si nécessaire, d’un audit professionnel.
Quels sont les risques de sécurité des agents IA qui effectuent automatiquement des transactions ?
Les principaux risques comprennent l’exécution incorrecte de transactions, les autorisations excessives, l’utilisation de données externes non fiables et le transfert de fonds plus important que prévu sans confirmation manuelle.
L’IA peut-elle être utilisée pour la défense de la sécurité crypto ?
Oui. L’IA peut aider aux revues de code, à l’analyse des transactions anormales, à l’organisation du renseignement sur les menaces et aux vérifications des dépendances logicielles, mais elle doit être combinée à d’autres méthodes de vérification.
Accédez aux plateformes par des canaux fiables, vérifiez les détails des transactions, protégez les phrases mnémoniques et les clés privées, et évitez d’accorder des autorisations de tokens inutiles à des sites web inconnus.
Les vulnérabilités de dépendances logicielles peuvent-elles affecter les wallets des utilisateurs ?
Oui. Si une dépendance malveillante pénètre dans un composant de connexion au wallet ou une application front-end, elle peut affecter l’affichage des transactions, les demandes de signature ou le traitement des données sensibles.
L’IA remplacera-t-elle les audits manuels de contrats intelligents à l’avenir ?
Les preuves sont actuellement insuffisantes pour conclure que l’IA peut remplacer entièrement les audits manuels. Une approche plus pratique consiste à utiliser l’IA pour améliorer l’efficacité de l’analyse tout en conservant le jugement humain, les tests automatisés et la surveillance continue.