Compreender o incidente da Stablecoin StablR
A StablR, um emissor europeu de Stablecoin apoiado por investidores como a Tether e a Kraken, sofreu um grave ataque informático depois de os atacantes terem alegadamente obtido controlo administrativo sobre os contratos de cunhagem de Tokens da plataforma.
De acordo com investigações on-chain, o atacante conseguiu gerar milhões de novos Tokens EURR e USDR e vendê-los rapidamente em exchanges descentralizadas. O aumento súbito da oferta em circulação pressionou de imediato ambas as Stablecoins, fazendo com que perdessem a indexação prevista.
O investigador de Blockchain ZachXBT identificou publicamente atividade suspeita pouco depois do início do ataque. Mais tarde, os investigadores de segurança estimaram que foram cunhados aproximadamente 13,5 milhões $ em Tokens não autorizados durante o incidente.
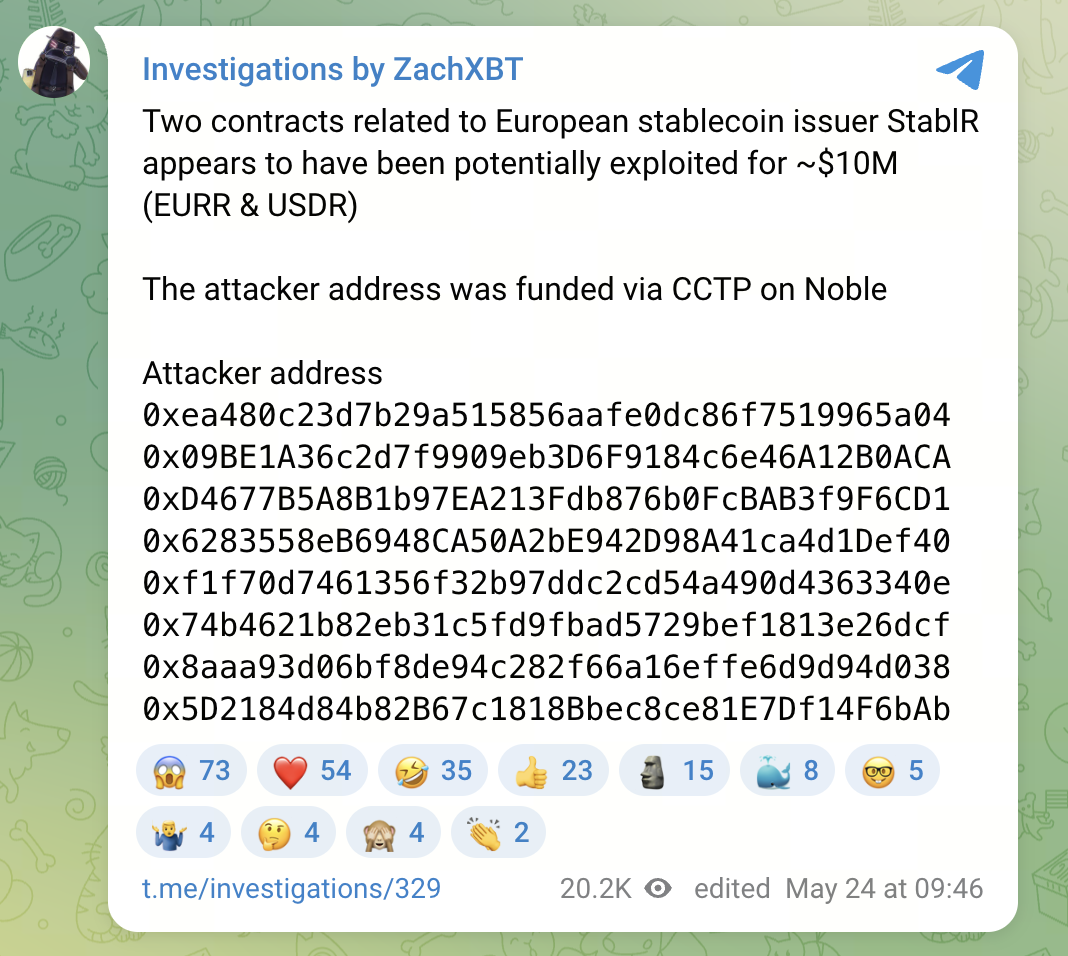
(Fonte da imagem: ZachXBT)
O ataque não pareceu resultar de uma falha no código do contrato inteligente em si. Em vez disso, as empresas de segurança indicaram que o incidente se deveu sobretudo a fragilidades nos controlos de governança e na gestão de chaves privadas.
Como ocorreu o ataque
A análise de segurança realizada por empresas de monitorização de Blockchain sugeriu que uma das chaves de assinatura ligadas ao sistema de cunhagem de assinatura múltipla da StablR tinha sido comprometida.
A plataforma utilizava alegadamente uma estrutura de aprovação de assinatura múltipla de 1 em 3 para as funções administrativas de cunhagem. Nesta configuração, o controlo de um único signatário bastava para autorizar alterações às permissões administrativas.
Depois de obter acesso, o atacante terá inserido o seu próprio endereço como administrador, substituído os proprietários existentes e cunhado aproximadamente 8,35 milhões de USDR e 4,5 milhões de EURR.
Os Tokens recém-criados foram depois trocados por ETH em plataformas de negociação descentralizadas. Devido à liquidez limitada nos pools de negociação, o atacante terá obtido receitas líquidas inferiores ao valor nominal dos ativos cunhados, embora tenham sido extraídos milhões de dólares.
Os investigadores notaram também que o atacante usou privilégios administrativos para colocar na lista negra e queimar Tokens detidos por contrapartes envolvidas em atividade de resgate. Isto demonstrou ainda mais a amplitude do controlo obtido durante o comprometimento.
Impacto nas Stablecoins EURR e USDR
O ataque afetou significativamente a confiança do mercado em ambas as Stablecoins.
O EURR, concebido para acompanhar o valor do euro, caiu drasticamente face ao seu nível de câmbio esperado. O USDR também sofreu perdas graves em relação à sua indexação ao dólar pretendida.
Eventos de desancoragem de Stablecoins ocorrem normalmente quando a confiança nos mecanismos de resgate, nas reservas ou na solvabilidade do emissor enfraquece. Neste caso, a emissão não autorizada de Tokens gerou incerteza quanto à integridade da oferta e à segurança operacional.
Embora a StablR tenha depois reconhecido publicamente o ataque e afirmado que estavam em curso medidas de contenção, a resposta tardia foi alvo de críticas na comunidade de ativos digitais.
Contexto regulatório e considerações sobre a MiCA
O incidente é particularmente relevante porque a StablR se posicionou como um emissor regulamentado de Stablecoin europeu que opera no âmbito do quadro dos Mercados de Criptoativos (MiCA) da União Europeia.
A empresa detém alegadamente uma licença de Instituição de Moeda Eletrónica emitida pelo regulador financeiro de Malta e tem enfatizado a emissão de Stablecoins focada na conformidade.
A StablR também utilizou infraestrutura de tokenização associada à Tether e recebeu investimentos estratégicos tanto da Tether como da Kraken em rondas de financiamento anteriores.
O ataque levanta, portanto, questões mais amplas sobre os padrões de segurança operacional para emissores regulamentados de Stablecoins, particularmente em áreas como a governança de assinatura múltipla, as permissões administrativas e os procedimentos de custódia de chaves.
O evento ocorreu também durante debates políticos em curso na Europa sobre Stablecoins denominadas em euros. Os reguladores europeus e os responsáveis dos bancos centrais continuam a discutir se as Stablecoins podem introduzir riscos para a estabilidade financeira, apesar da procura crescente por sistemas de pagamento baseados em Blockchain.
Governança e gestão de chaves como riscos da indústria
O ataque à StablR reflete uma tendência mais ampla observada na indústria de ativos digitais nos últimos anos. Cada vez mais, algumas das maiores perdas em finanças descentralizadas resultam não de vulnerabilidades de codificação, mas de falhas em sistemas de governança, controlos operacionais e gestão de chaves.
As carteiras de assinatura múltipla são frequentemente utilizadas para distribuir autoridade por várias partes. No entanto, os especialistas em segurança consideram geralmente os limiares de assinatura baixos como configurações de maior risco, pois bastam menos chaves comprometidas para obter controlo sobre funções sensíveis.
O incidente serve, assim, como exemplo de como a arquitetura operacional pode tornar-se um fator crítico de segurança, mesmo para plataformas regulamentadas com estruturas empresariais conformes.
Os investigadores salientaram também que os sistemas de Blockchain permanecem altamente dependentes de processos humanos de governança, apesar da automatização proporcionada pelos contratos inteligentes.
O estado mais amplo das Stablecoins de euro
As Stablecoins lastreadas em euro continuam significativamente mais pequenas do que os mercados de Stablecoins lastreadas em dólar.
Na Ethereum, as Stablecoins denominadas em euro representam apenas uma pequena percentagem do ecossistema mais amplo de Stablecoins lastreadas em fiduciário. No entanto, os decisores políticos e os fornecedores de infraestrutura continuam a explorar o seu papel nas finanças digitais europeias.
Projetos como EURR e USDR têm tentado estabelecer alternativas regulamentadas de Stablecoin de euro que se alinhem com as normas de conformidade europeias, apoiando simultaneamente pagamentos e liquidações baseados em Blockchain.
No entanto, incidentes que envolvem falhas de governança podem abrandar a confiança institucional e intensificar o escrutínio regulatório em torno das salvaguardas operacionais.
Conclusão
O ataque à StablR realça a importância da segurança da governança e da resiliência operacional na infraestrutura moderna de Stablecoins. Embora os contratos inteligentes subjacentes não tenham sido alegadamente comprometidos, as fragilidades nos controlos administrativos permitiram que os atacantes cunhassem ativos não autorizados e desestabilizassem as Stablecoins da plataforma.
À medida que a adoção de Stablecoins se expande no âmbito de quadros regulatórios em evolução como o MiCA, incidentes como este demonstram que a conformidade por si só não elimina os riscos tecnológicos e operacionais. O evento poderá, em última análise, incentivar emitentes, reguladores e fornecedores de infraestrutura a dar maior ênfase às normas de gestão de chaves, aos modelos de segurança de assinatura múltipla e à transparência da governança em toda a indústria de ativos digitais.