Uma descoberta de pequena escala na criptoanálise quântica
(Fonte da imagem: Project Eleven)
Uma empresa de investigação em segurança quântica, a Project Eleven, distinguiu recentemente o investigador Giancarlo Lelli por ter conseguido derivar uma chave privada a partir da respetiva chave pública recorrendo a um computador quântico. A experiência incidiu sobre uma chave de curva elíptica de 15 bits, uma versão simplificada do sistema criptográfico utilizado no Bitcoin.
O método adotado foi uma variação do algoritmo de Shor, um algoritmo quântico amplamente reconhecido por resolver problemas que se revelam computacionalmente inviáveis para computadores clássicos. Em concreto, permite fatorizar de forma eficiente e efetuar cálculos de logaritmo discreto, ambos essenciais para os sistemas criptográficos modernos.
Apesar de se tratar de uma demonstração controlada e limitada, destaca-se como um dos maiores exemplos publicamente divulgados de um sistema quântico a conseguir quebrar uma chave baseada em curva elíptica.
A diferença entre a criptoanálise experimental e a do mundo real
Apesar da importância do resultado, subsiste uma diferença substancial entre o sistema testado e as aplicações do mundo real. O Bitcoin assenta numa criptografia de curva elíptica de 256 bits (ECDSA), exponencialmente mais complexa do que a chave de 15 bits utilizada na experiência.
Esta diferença de escala é determinante. O aumento do comprimento da chave eleva significativamente a dificuldade computacional necessária para quebrar a encriptação. Por conseguinte, os sistemas quânticos atuais estão longe de conseguir comprometer diretamente a segurança criptográfica do Bitcoin.
No entanto, os investigadores salientam que a distância entre capacidades experimentais e limiares práticos de ataque tem vindo a diminuir. Segundo a Project Eleven, os avanços no hardware quântico e a otimização de algoritmos reduziram os recursos necessários para este tipo de ataques face a anos anteriores.
Barreiras em declínio na viabilidade de ataques quânticos
Uma das principais preocupações destacadas pelos investigadores não é o risco imediato, mas sim a trajetória do progresso tecnológico. Os avanços na eficiência da computação quântica — conjugados com melhorias nos algoritmos — sugerem que as barreiras computacionais à quebra de sistemas criptográficos poderão continuar a diminuir ao longo do tempo.
Alex Pruden, CEO da Project Eleven, sublinhou que tanto os requisitos técnicos como as limitações práticas para executar ataques quânticos estão a esbater-se gradualmente. Esta tendência é especialmente relevante para sistemas criptográficos que dependem de problemas matemáticos vulneráveis a algoritmos quânticos.
A implicação mais ampla é que, embora os sistemas atuais se mantenham seguros, o horizonte temporal para uma potencial vulnerabilidade poderá ser mais curto do que o anteriormente assumido.
Potencial exposição dentro do ecossistema Bitcoin
A relevância das ameaças quânticas para o Bitcoin depende da forma como as chaves são utilizadas na rede. Em muitos casos, os endereços de Bitcoin não revelam as respetivas chaves públicas até os fundos serem gastos. Contudo, formatos de carteira mais antigos e endereços reutilizados podem expor as chaves públicas, tornando-as teoricamente mais vulneráveis.
Estimativas de analistas do setor indicam que uma parte significativa do Bitcoin — potencialmente centenas de mil milhões de dólares em valor — poderá ficar exposta caso sejam desenvolvidos computadores quânticos suficientemente avançados. Estes valores evidenciam a importância de identificar que partes da rede apresentam maior risco em cenários futuros.
Perspetivas divergentes sobre o horizonte temporal do risco quântico
Não existe consenso entre as comunidades de Bitcoin e de criptografia quanto ao momento em que os computadores quânticos poderão representar uma ameaça prática. Alguns analistas estimam que o risco significativo poderá surgir num prazo de três a cinco anos, enquanto outros defendem que os sistemas quânticos atuais continuam longe de uma aplicabilidade real.
Adam Back, CEO da Blockstream, assinalou que a tecnologia de computação quântica permanece, em grande parte, experimental, com o progresso a processar-se de forma incremental ao longo de décadas. Ainda assim, defende uma preparação proativa, sugerindo que o setor deve começar a desenvolver soluções criptográficas pós-quânticas muito antes de qualquer ameaça iminente.
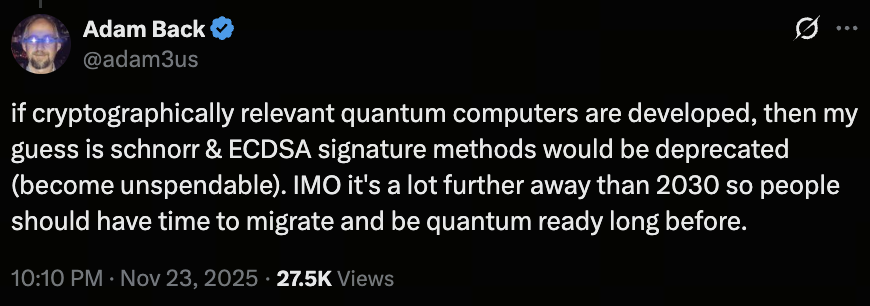
(Fonte da imagem: adam3us)
Investigação emergente e implicações futuras
Desenvolvimentos recentes da Google vieram reforçar o debate. Um relatório publicado pela empresa indica que o número de qubits — unidades elementares de computação quântica — necessários para quebrar sistemas criptográficos modernos poderá ser inferior ao estimado anteriormente.
Se confirmadas, estas conclusões poderão acelerar o calendário para a capacidade dos sistemas quânticos desafiarem os padrões de encriptação existentes. Isto sublinha a importância de manter a investigação em algoritmos resistentes à computação quântica e estratégias de migração para sistemas blockchain.
Conclusão
A demonstração bem-sucedida da quebra de uma chave de curva elíptica de 15 bits com recurso a um computador quântico representa um marco relevante na criptoanálise quântica. Contudo, não constitui ainda uma ameaça direta à arquitetura de segurança atualmente implementada no Bitcoin.
Este desenvolvimento deve, antes, ser entendido como parte de uma tendência mais ampla: o avanço gradual da computação quântica rumo a aplicações práticas na criptografia. Para as redes blockchain, o principal desafio reside não no risco imediato, mas na preparação para um futuro em que os métodos de encriptação existentes possam revelar-se insuficientes.
Assim, a investigação contínua em segurança pós-quântica e resiliência criptográfica deverá assumir um papel cada vez mais central no desenho da infraestrutura blockchain.