Está dirigido a lectores que ya conocen los fundamentos de la mensajería entre cadenas y los oráculos, y necesitan evaluar una actualización de interoperabilidad de nivel institucional, especialmente equipos que desarrollan aplicaciones multicadena y deben decidir dónde se deposita la confianza. Frente a stacks como Axelar y Hyperlane, las diferencias decisivas suelen encontrarse en los modelos de verificación, la política de finalidad y la forma de integrar el cumplimiento normativo.
Según una publicación del blog de Chainlink del 28 de septiembre de 2026, CCIP ha asegurado más de 84 mil millones de dólares en valor total de tokens entre cadenas. El registro de cambios publicado ese mismo día anunció CCIP 2.0. Los controles opcionales se añaden a la ruta predeterminada en lugar de sustituir la base de seguridad. La cifra refleja la escala alcanzada con el tiempo, no constituye una promesa de rendimiento.
Puntos clave
- CCIP 2.0 mantiene sin cambios el Router y la ruta segura predeterminada, al tiempo que ofrece CCV, Faster-than-finality, ACE, tarifas modulares y controles de ejecución como funciones opcionales.
- Un mensaje avanza mediante Send → Verify → Index → Execute. Las nuevas integraciones deben utilizar ExtraArgsV3, mientras que las aplicaciones existentes pueden seguir enviando argumentos adicionales heredados.
- Un Cross-Chain Verifier (CCV) añade defensa en profundidad, pero no sustituye al Committee Verifier predeterminado. Los requisitos pueden combinarse a partir del remitente, el pool de tokens, el receptor y el canal.
- La finalidad completa sigue siendo la opción predeterminada. Faster-than-finality intercambia velocidad por riesgo de confirmación mediante una profundidad personalizada y es una elección de mecanismo, no asesoramiento de inversión.
¿Qué es CCIP 2.0 y en qué se diferencia del CCIP anterior?
CCIP 2.0 es una actualización modular del protocolo de interoperabilidad entre cadenas de Chainlink. La superficie principal sigue cubriendo Arbitrary Messaging, Token Transfer y Programmable Token Transfer. Las aplicaciones llaman al contrato Router, que permanece sin cambios, como único punto de entrada por red. Esto reduce la fricción de reescribir la capa de acceso únicamente para actualizarla, algo especialmente útil para equipos que ya desarrollan sobre una base Router estable en lugar de bifurcar código de puentes personalizado.
Frente al CCIP anterior, 2.0 no desmantela la ruta segura predeterminada. Convierte las mejoras en funciones opcionales: Additive CCV, Faster-than-finality, componentes de tarifas modulares, cumplimiento ACE y Permissionless execution / No Exec / ejecutor personalizado. El registro de cambios del 28 de septiembre de 2026 indica que la ruta predeterminada sigue siendo la ruta CCIP DON probada en producción, con finalidad completa y el ejecutor de Chainlink como base. Las integraciones existentes pueden conservar los argumentos adicionales heredados. Las nuevas deben utilizar ExtraArgsV3 para declarar los CCV, el ejecutor, la finalidad y el gas, lo que permite configurar estos elementos sin reescribir la ruta de envío.
Conviene tener en cuenta una confusión de nomenclatura: "Chainlink 2.0" en las narrativas de documentos técnicos antiguos no es lo mismo que "CCIP 2.0". También existe una coincidencia en la terminología de seguros, donde "CCIP" significa Contractor Controlled Insurance Program, sin relación con el protocolo de Chainlink. El CCIP del sector cripto también se diferencia de la mensajería de tipo hub de Cosmos IBC. Ambos mueven valor entre cadenas, pero sus supuestos de confianza y verificación son distintos. Los límites de las capacidades deben consultarse en CCIP Docs y en el registro de cambios correspondiente.
| Dimensión |
Predeterminado (compatible con versiones heredadas) |
Mejoras opcionales de CCIP 2.0 |
| Interfaz |
Router sin cambios por red |
API / SDK / CLI / CCV Starter Kit |
| Verificación |
Committee Verifier (CCV predeterminado) |
CCV adicionales del emisor, de terceros o personalizados |
| Finalidad |
Esperar a la finalidad completa |
Profundidad de confirmación personalizada (FTF) |
| Tarifas |
Ruta de cotización estándar |
Tarifas modulares para tokens o verificadores |
| Ejecución |
Ejecutor de Chainlink |
No Exec, ejecución personalizada o ejecución sin permisos |
| Formato de argumentos |
Los argumentos adicionales heredados siguen funcionando |
ExtraArgsV3 (recomendado para nuevos desarrollos) |
Si no se selecciona ninguna opción de forma explícita, el comportamiento permanece próximo a la ruta segura establecida. La política del emisor o de la institución puede habilitar las opciones una función cada vez. Este diseño conserva intacta la base segura y permite a los equipos de producto reforzar los controles cuando los clientes lo necesitan.
¿Cómo se mueve un mensaje entre cadenas a través de CCIP 2.0?
Un mensaje de CCIP 2.0 completa cuatro fases ordenadas: Send → Verify → Index → Execute. La latencia, los reintentos y quién debe firmar corresponden a fases distintas. Comprender esta secuencia facilita identificar dónde se emplea el tiempo y qué partes deben actuar antes de confirmar la entrega.
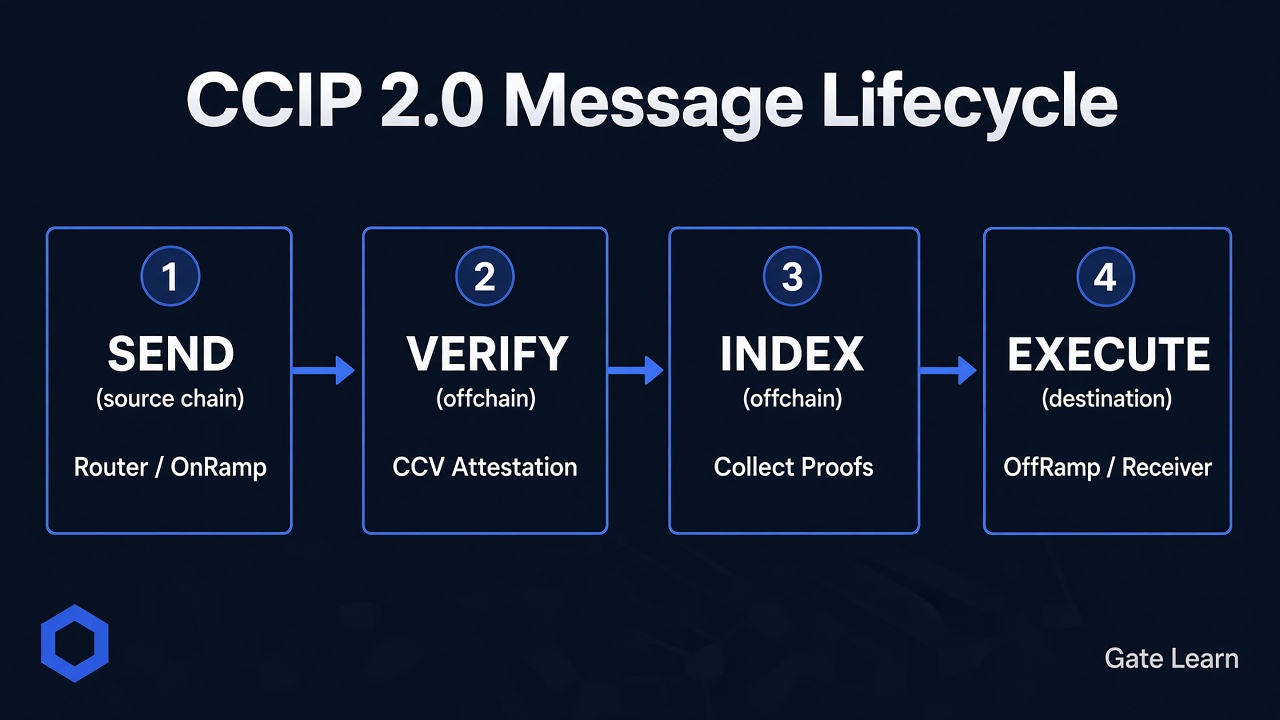
Figura 1. Ciclo de vida de un mensaje de CCIP 2.0: Send → Verify → Index → Execute.
En Send, la aplicación obtiene una cotización mediante el Router (getFee) y después llama a ccipSend. El Router comprueba el canal de destino, las tarifas y las retiradas de tokens. A continuación, entrega el mensaje al OnRamp de origen, que analiza los argumentos adicionales, combina la lista final de CCV y el ejecutor, distribuye las tarifas, bloquea o quema cuando es necesario, ejecuta los hooks de CCV salientes y emite CCIPMessageSent. ExtraArgsV3 puede declarar los parámetros de forma explícita. Los argumentos heredados o vacíos reciben los valores predeterminados de 2.0: Committee Verifier, ejecutor de Chainlink, finalidad completa y las demás bases relacionadas.
En Verify, cada servicio de CCV off-chain supervisa los eventos, espera la profundidad de confirmación, comprueba el estado de curse y publica un VerifierResult asociado a un messageId. Index recopila los resultados del Committee Verifier a través del Aggregator y otras pruebas de CCV. Execute envía el mensaje y las pruebas al OffRamp de destino. Tras comprobar el conjunto de CCV y ejecutar verifyMessage, libera o acuña los tokens y, cuando es necesario, dirige ccipReceive a través del Router. Una transferencia solo se confirma para los usuarios después de que Execute se complete correctamente. Las fases anteriores aún pueden fallar si faltan atestaciones o si las tarifas pagadas fueron insuficientes. Los detalles de cada fase se documentan en Message Lifecycle.
¿Qué es un Cross-Chain Verifier (CCV) y cómo funciona la seguridad adicional?
Un Cross-Chain Verifier (CCV) es la capa de verificación modular de CCIP. Cada CCV atestigua un mensaje de la cadena de origen antes de que se ejecute en el destino. La mayoría de las integraciones solo necesitan el Committee Verifier predeterminado. Las necesidades del emisor, de la institución o de pruebas externas son las que justifican añadir CCV.
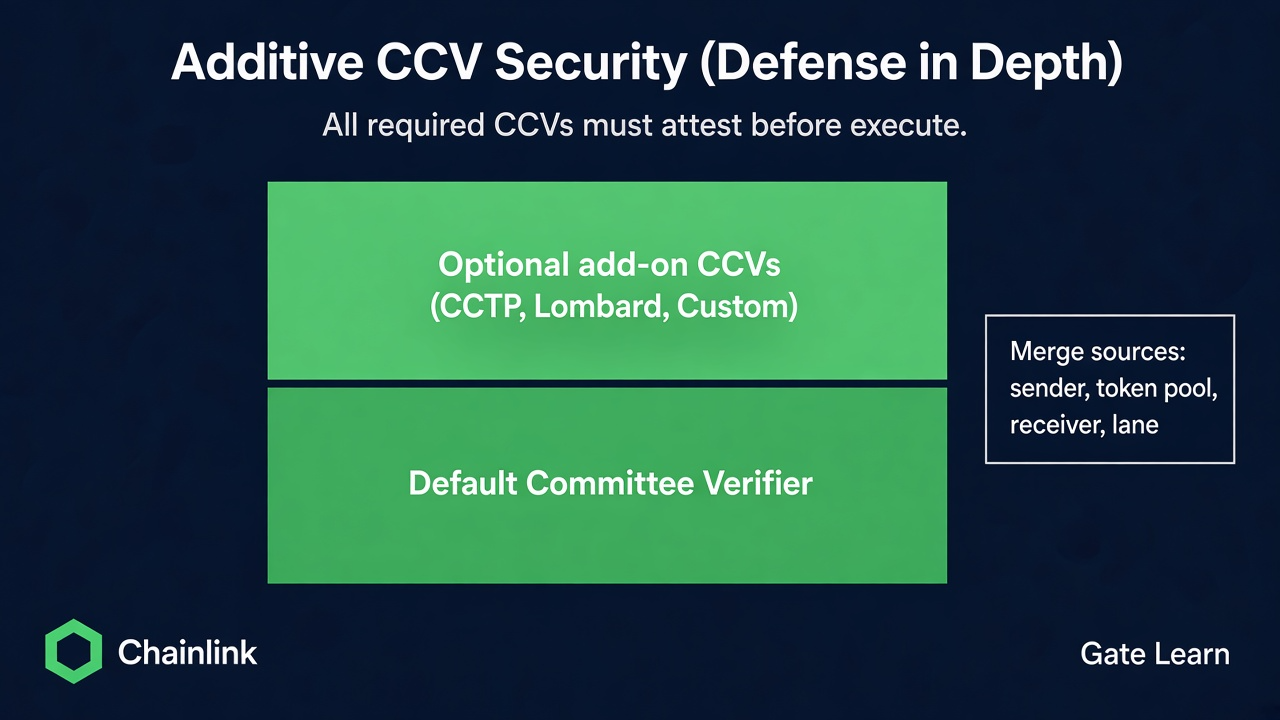
Figura 2. Seguridad CCV adicional (defensa en profundidad): capas opcionales de CCTPVerifier, LombardVerifier o CCV personalizado sobre el Committee Verifier predeterminado. Los requisitos pueden combinarse a partir del remitente, el pool de tokens, el receptor y el canal.
Los CCV adicionales aportan defensa en profundidad, no sustituyen al Committee Verifier predeterminado. Mantén el Committee Verifier como opción predeterminada y exige complementos únicamente cuando sean necesarios. Esta postura es más difícil de manipular que sustituir toda la base de confianza por un único atestador personalizado. Los modelos incluyen CommitteeVerifier (predeterminado), CCTPVerifier (por ejemplo, USDC / CCTP), LombardVerifier (atestación externa específica del token) y CCV personalizado. Las interfaces y las reglas de combinación se describen en CCV Overview.
Los requisitos de los CCV son acumulativos. El conjunto efectivo puede combinar requisitos del remitente, el pool de tokens, el receptor y el canal. Todos los CCV requeridos deben producir un resultado válido antes de la ejecución. On-chain, un CCV suele combinar un resolver estable con implementaciones versionadas, de modo que la lógica pueda actualizarse sin cambiar las direcciones referenciadas. Las instituciones que desarrollan verificadores operados internamente siguen dependiendo de la supervisión, la custodia de claves y la disponibilidad para mantener la fiabilidad operativa. Los clientes heredan esa superficie de confianza cuando exigen un CCV adicional.
| Modelo |
Operador |
Uso habitual |
| CommitteeVerifier |
CCIP (predeterminado) |
Firmas de quórum de comité basadas en DON |
| CCTPVerifier |
Forma de despliegue sin permisos |
CCTP de Circle y pruebas externas similares |
| LombardVerifier |
Forma de despliegue sin permisos |
Atestación externa específica del token |
| CCV personalizado |
Operador externo |
Verificación específica de la institución o la aplicación |
Estos modelos pueden coexistir en una misma ruta. La capa predeterminada establece la base y los complementos codifican las restricciones del emisor o del tipo de activo.
¿Qué es Faster-than-finality y qué contrapartida tiene frente a la finalidad completa?
Faster-than-finality (FTF) permite a los integradores personalizar la profundidad de confirmación de la cadena de origen para que algunos flujos se ejecuten antes de alcanzar la finalidad completa. Tanto el registro de cambios como el blog indican que esperar a la finalidad completa sigue siendo la opción predeterminada. FTF es opcional y depende de la necesidad y del umbral de riesgo.
La finalidad completa retrasa la ejecución hasta que la cadena de origen cumple su definición de finalidad. Esto reduce el riesgo de reorganización o de ejecución prematura, aunque aumenta la latencia. FTF utiliza un umbral menor para acortar las esperas y se adapta a flujos sensibles a la latencia que pueden aceptar ese riesgo de confirmación, permitiendo una liquidación casi en tiempo real cuando los límites de riesgo lo permiten. Los emisores pueden establecer niveles según el valor, con rutas más rápidas para transferencias frecuentes de menor importe y finalidad completa para liquidaciones de gran valor. También pueden cobrar tarifas adicionales en los canales rápidos como prima de riesgo. Se trata de una contrapartida del mecanismo, no de asesoramiento de inversión.
La elección debe vincularse a las características de finalidad del canal, el tipo de activo y los controles internos de riesgos, no a una regla general de que "más rápido es mejor". Una confirmación más superficial dificulta afirmar que se ofrecen las mismas garantías de finalidad que en la ruta predeterminada. Cuando no se declara una confirmación personalizada, el comportamiento debe volver a la finalidad completa, de modo que la entrega solo se confirme después de que la cadena de origen cumpla su definición de finalidad.
¿Qué problemas resuelven el cumplimiento de ACE y las tarifas modulares?
El Automated Compliance Engine (ACE) integra controles normativos en la ruta entre cadenas, de modo que KYC, AML, listas y límites puedan aplicarse de forma programable sin dejar de preservar la componibilidad. Muchos puentes heredados no pueden aplicar estos controles en el momento de la transferencia. CCIP 2.0 trata ACE como cumplimiento integrado para la elegibilidad, los límites de exposición y las políticas controladas de los pools de tokens durante la distribución entre cadenas. Los clientes regulados suelen exigir estos controles dentro de la misma ruta de transacción, en lugar de como un flujo de trabajo off-chain independiente.
Las tarifas modulares resuelven cómo dividir los precios cuando participan más verificadores y ejecutores. Las tarifas pueden personalizarse para un token o un verificador, de modo que los CCV adicionales o los servicios de ejecución se incorporen a la cotización como componentes. Las cotizaciones deben coincidir con la ruta de envío real. Si el pago es insuficiente, la transacción revierte cuando las tarifas se recalculan on-chain. Los módulos de tarifas se sitúan sobre la cotización base del protocolo y no sustituyen el descubrimiento de tarifas del Router.
El control de ejecución abarca la ejecución sin permisos, No Exec y un ejecutor personalizado. El ejecutor de Chainlink sigue siendo la opción predeterminada. Los integradores pueden elegir quién envía execute y si se pospone la ejecución automatizada. El cumplimiento, las tarifas y la ejecución responden conjuntamente a quién puede transferir, cuánto se paga y quién finaliza la entrega, como mejoras opcionales para equipos que desarrollan infraestructura institucional.
¿Qué casos de uso encajan con CCIP 2.0 y en qué se diferencia de los enfoques habituales entre cadenas?
CCIP 2.0 encaja con stacks que necesitan Arbitrary Messaging, Token Transfer y Programmable Token Transfer, y que también pueden requerir verificación del emisor o cumplimiento normativo: composición DeFi entre cadenas, movimiento de tokens, distribución institucional de activos tokenizados y flujos de pago o liquidación con necesidades diferenciadas de confirmación y política. Ejemplos públicos, como la conectividad de Swift entre cadenas públicas y privadas y la mensajería de acciones corporativas entre varias instituciones, lo presentan como un estándar neutral de interoperabilidad.
Frente a los enfoques habituales, la diferencia normalmente no está en "si puede enviar un mensaje", sino en quién firma de forma predeterminada, si la finalidad se puede ajustar y si el cumplimiento es nativo. Los ecosistemas de Cosmos suelen apoyarse en pruebas de estilo light client de IBC entre zonas. Otros stacks utilizan multifirmas, ventanas optimistas o puentes propios de las aplicaciones. Para un contexto centrado en la mensajería, consulta Hyperlane vs LayerZero vs Wormhole. Para el enfoque Axelar–LayerZero, consulta Axelar vs LayerZero. Los elementos distintivos de CCIP 2.0 son una base de Committee Verifier con CCV adicionales, finalidad completa predeterminada con FTF opcional y ACE con tarifas modulares. Esto resulta útil al desarrollar para clientes que necesitan un único modelo de confianza en canales públicos y privados.
| Enfoque |
Tendencia de CCIP 2.0 |
Cómo suelen ser otras rutas |
| Verificación predeterminada |
Base de comité / DON con CCV adicionales |
Multifirmas, light clients, pruebas optimistas, clientes de estilo Cosmos IBC o puentes propios de la aplicación |
| Finalidad |
Finalidad completa predeterminada. FTF opcional |
A menudo, una política de confirmación fija |
| Cumplimiento |
Políticas programables mediante ACE |
Con frecuencia, se añade en la aplicación o off-chain |
| Superficie de integración |
Router estable + ExtraArgsV3 |
Las interfaces y políticas de actualización varían según el proyecto |
La selección debe comparar los supuestos de verificación, las necesidades de cumplimiento y los presupuestos de latencia, no solo el marketing basado en el número de cadenas. Hacer esta comparación con rigor resulta más difícil cuando todos los puentes se reducen a una única etiqueta de marketing.
¿Cuáles son las ventajas, los riesgos y los límites de usar o adoptar CCIP 2.0?
Las ventajas se concentran en una interfaz estable y valores predeterminados seguros. Un Router sin cambios reduce el coste de migración. La finalidad completa y el Committee Verifier mantienen la base. Los CCV, FTF, ACE, las tarifas modulares y la política de ejecución opcionales pueden añadirse cuando sea necesario. La API, el SDK, la CLI y el CCV Starter Kit reducen la verificación personalizada de "desarrollar un stack completo entre cadenas" a una unidad de verificación desplegable. Así, una mayor parte del tiempo de ingeniería puede dedicarse al código de la aplicación en lugar de reinventar la atestación.
Los riesgos incluyen errores en los contratos inteligentes y en la configuración, el aumento del riesgo de confirmación de FTF frente a la finalidad completa, las dependencias operativas y de atestación de los CCV adicionales, ya que la interrupción de cualquier CCV requerido puede detener la ejecución, políticas de cumplimiento demasiado estrictas o demasiado laxas, y la concentración en un ecosistema o canal por depender de un único estándar de interoperabilidad. Los patrones históricos de incidentes en puentes muestran por qué los supuestos de confianza y la custodia de claves siguen siendo importantes, aunque el marketing destaque el "nivel institucional". Tanto los nodos del comité como los operadores personalizados arriesgan su reputación, y en ocasiones fondos bloqueados, por la corrección de sus atestaciones.
Límites: no todos los flujos deben habilitar FTF. Los CCV personalizados y ACE requieren ingeniería y gobernanza. Las rutas que solo manejan tokens combinan los requisitos de CCV de forma distinta a los mensajes que contienen datos. Las infraestructuras entre cadenas no pueden eliminar las interrupciones del origen o del destino, los activadores de curse ni los errores del receptor. Antes de depender de CCIP 2.0, trata el conjunto de verificadores, la configuración de finalidad y los permisos de ejecución como una lista de comprobación auditable. Un único campo ExtraArgsV3 configurado incorrectamente o una ruta de código de CCV obsoleta puede ser más difícil de diagnosticar que una transferencia local fallida.
Resumen
CCIP 2.0 lleva la interoperabilidad entre cadenas a una estructura de "ruta segura predeterminada más mejoras opcionales". Arbitrary Messaging, Token Transfer y Programmable Token Transfer siguen siendo los elementos principales. El Router continúa siendo la única interfaz. Los mensajes siguen avanzando mediante Send → Verify → Index → Execute.
Para los integradores, se amplían las opciones controlables, como CCV, FTF, ACE, tarifas modulares y modos de ejecución, mientras que los argumentos adicionales heredados permiten que las aplicaciones existentes sigan funcionando y ExtraArgsV3 hace explícitas las nuevas declaraciones. Comprender dónde terminan los valores predeterminados y dónde comienzan las opciones es más útil que los eslóganes de marketing al evaluar si un canal se ajusta a los presupuestos de latencia, cumplimiento y riesgo.
Preguntas frecuentes
¿Qué es CCIP 2.0?
CCIP 2.0 es la versión mejorada del Chainlink Cross-Chain Interoperability Protocol para mover de forma segura mensajes arbitrarios y tokens, incluidas las transferencias programables de tokens. Mantiene el Router y la ruta segura predeterminada, al tiempo que ofrece CCV adicionales, FTF, ACE, tarifas modulares y opciones de ejecución más flexibles para equipos que desarrollan entre cadenas. No guarda relación con los productos de seguros "CCIP" wrap-up y no utiliza el mismo modelo de confianza que Cosmos IBC por sí solo.
¿En qué se diferencia CCIP 2.0 del CCIP anterior?
La principal diferencia es la capacidad opcional: Additive CCV, FTF, ACE, tarifas modulares y ejecución controlable. El Router no cambia. Los valores predeterminados siguen siendo el Committee Verifier, la finalidad completa y el ejecutor de Chainlink. Las aplicaciones existentes pueden conservar los argumentos adicionales heredados. Los nuevos desarrollos deben utilizar ExtraArgsV3, lo que permite declarar la finalidad y los conjuntos de verificadores en el momento del envío. "Chainlink 2.0", como narrativa de documentos técnicos antiguos, no es lo mismo que "CCIP 2.0".
¿Qué es un Cross-Chain Verifier (CCV)?
Un CCV es una capa de verificación modular que atestigua un mensaje de la cadena de origen antes de su ejecución en el destino. La opción predeterminada es el Committee Verifier. Las integraciones también pueden exigir CCTPVerifier, LombardVerifier o un CCV personalizado cuando los clientes requieren atestaciones adicionales. Los CCV adicionales aportan defensa en profundidad, no sustituyen al Committee Verifier predeterminado, y los requisitos pueden combinarse a partir del remitente, el pool de tokens, el receptor y el canal.
¿Es seguro utilizar CCIP 2.0 y cuáles son los principales riesgos?
La ruta predeterminada espera a la finalidad completa y utiliza el Committee Verifier como base, pero siguen existiendo riesgos relacionados con errores en contratos inteligentes, configuraciones incorrectas, confirmaciones FTF superficiales, interrupciones de CCV adicionales y fallos del receptor. El historial de incidentes anteriores en puentes demuestra por qué la revisión del código y la confianza operativa siguen siendo importantes. La seguridad depende de la configuración del canal y de que el conjunto de CCV se combine y opere correctamente, no solo de la etiqueta de la versión.
¿Las integraciones existentes de CCIP pueden seguir funcionando en 2.0?
Sí. Las aplicaciones existentes pueden seguir enviando argumentos adicionales heredados. El OnRamp los normaliza y aplica los valores predeterminados de CCIP 2.0. Las nuevas integraciones deben migrar a ExtraArgsV3. Activar funciones opcionales es una decisión del integrador y no es necesario reescribir los valores predeterminados seguros. El trabajo de migración puede realizarse de forma gradual.